

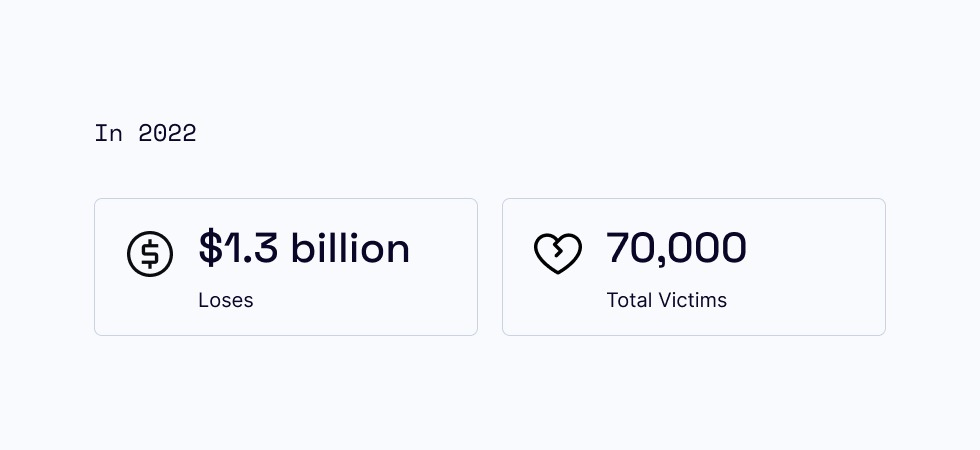
No ano passado, 70.000 pessoas informaram à Comissão Federal de Comércio que haviam sido vítimas de um golpe romântico. Seus prejuízos totalizaram US$ 1,3 bilhão.
Então, o que são golpes românticos e como a IA faz parte do problema?
Golpes românticos ocorrem quando um criminoso assume uma identidade falsa online para conquistar o afeto e a confiança da vítima. O golpista então usa a ilusão de um relacionamento romântico ou próximo para manipular e/ou roubar a vítima.
Os golpistas começaram a ir ainda mais longe, usando IA para gerar mensagens. Acha que não seria enganado por uma declaração de amor escrita por IA? Pense de novo. Relatório de Pesquisa Modern Love da McAfee constatou que 7 em cada 10 pessoas não conseguiram distinguir se uma carta de amor havia sido escrita por IA. Esses golpes românticos antes eram limitados pelo número de conversas e interações que um golpista conseguia manter. Com a IA, um chatbot pode ter potencialmente milhares de conversas com vítimas, todas ao mesmo tempo.
Há camadas cada vez mais sofisticadas nos golpes de romance com IA – o ChatGPT pode escrever rapidamente uma carta de amor convincente para golpistas, chatbots de IA podem manter várias conversas simultâneas com vítimas e ferramentas de IA para agregação de dados podem permitir que cibercriminosos identifiquem e direcionem indivíduos vulneráveis.
No entanto, assim como a IA se tornou parte do problema, ela também precisa fazer parte da solução.
A melhor forma de combater a IA é com IA orientada pelos melhores profissionais de fraude e conformidade e trabalhando em conjunto como setor.
Combater golpes exige trabalho em equipe. Podemos detectar mais golpes antes que aconteçam se entendermos os tipos de golpes e soubermos o que procurar.
Maneiras de detectar golpes românticos
Golpes românticos são difíceis de detectar porque as vítimas usam o próprio KYC e conectam suas contas bancárias para autorizar uma transação ACH. Para a empresa de fintech, isso parece uma transação válida.
À medida que os fraudadores usam métodos cada vez mais sofisticados para aplicar golpes, as empresas precisam manter-se atualizadas com as técnicas mais recentes de detecção e prevenção.
Aqui estão alguns métodos potenciais para detectar golpes gerados por modelos de IA:
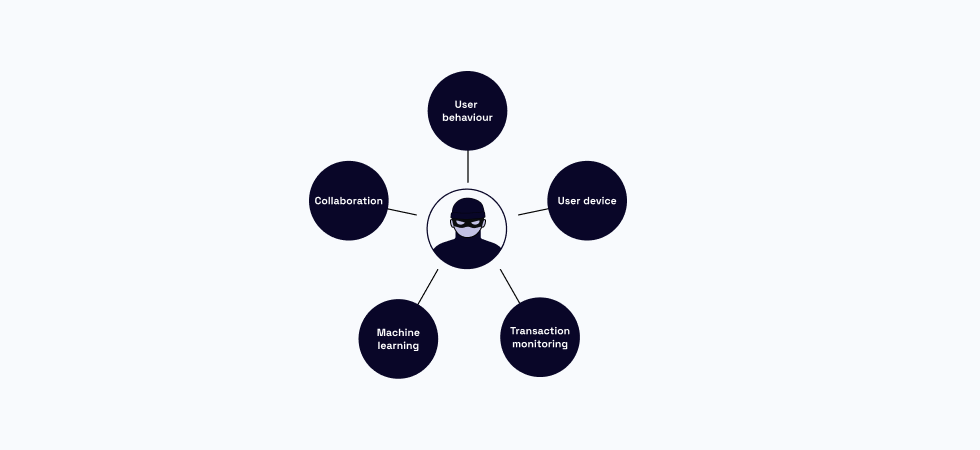
- Comportamento do usuário: Uma abordagem é analisar o texto da mensagem ou a comunicação em busca de indicadores específicos de fraude. As empresas podem usar técnicas de processamento de linguagem natural (PLN) para identificar padrões na linguagem que sugiram intenção fraudulenta. A IA tem uma certa “maneira” de formular as coisas. Detecte isso e pode ser um golpe em andamento.
- Dispositivo do usuário: Outra abordagem é analisar o dispositivo do usuário associado a um determinado usuário. Isso pode envolver a busca por padrões de atividade que tendem a ser fraudulentos, na abertura de conta, no aporte de recursos ou durante um pagamento.
- Monitoramento de Transações: Isso pode incluir o monitoramento do comportamento do usuário em busca de anomalias, como aumentos repentinos no volume de transações, mudanças nos tipos de transação ou desvios em relação aos padrões de atividade estabelecidos.
- Aprendizado de máquina:Algoritmos de aprendizado de máquina podem ser treinados em grandes conjuntos de dados de comunicações ou transações fraudulentas conhecidas para identificar padrões ou características associadas à fraude.
- Colaboração:A colaboração ajuda a identificar infratores recorrentes. Ao analisar o comportamento de usuários ou contas semelhantes, as empresas podem impedir que reincidam.
Vale ressaltar que os fraudadores estão em constante evolução em suas técnicas e se adaptando a novas medidas de segurança, portanto as empresas precisam permanecer vigilantes e ajustar suas estratégias de detecção de fraude de acordo. Também é importante estar ciente das limitações de qualquer abordagem, pois os fraudadores podem encontrar maneiras de contornar até mesmo as medidas de segurança mais sofisticadas.
A combinação ideal: Dispositivo, Comportamento, ML, Humanos e Colaboração.
A Sardine combina insights de dispositivo e comportamento com modelos avançados de ML para detectar mais fraudes.
Dispositivo, Comportamento e Transações
Quando você entende um dispositivo e como ele é usado, consegue identificar as pistas ocultas que os golpistas deixam para trás.
1. Sinais do dispositivo: Emuladores
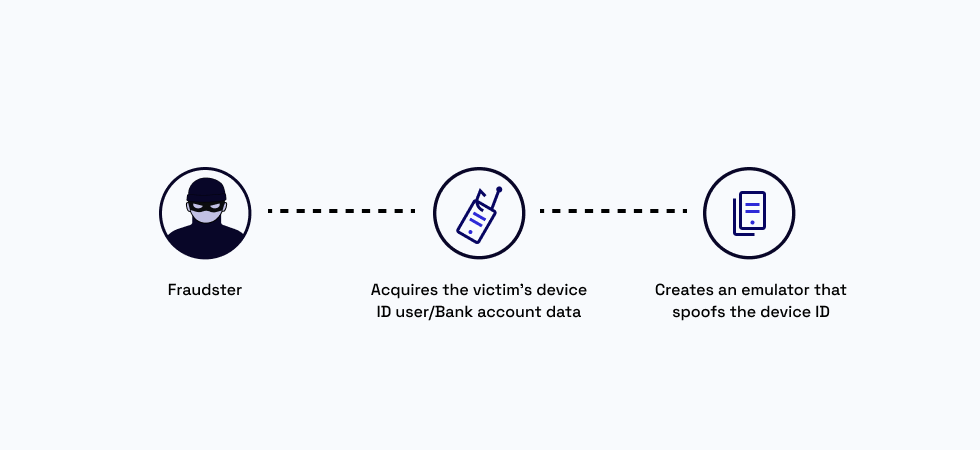
Os fraudadores nunca querem revelar o próprio dispositivo ou perfil de IP e provavelmente usarão um emulador em vez de um dispositivo móvel real ou, se quiserem fazer isso em grande escala, alugarão um data center móvel. Para ocultar o IP, eles usam proxies, VPNs ou TOR.
Nosso SDK de inteligência de dispositivo e comportamento coleta telemetria e outros sinais de baixo nível, o que nos permite detectar se alguém está usando um dispositivo real ou um dispositivo simulado (emulador), assim como se alguém está usando um data center (todos os celulares estarão na mesma orientação).
2. Sinais de comportamento: áreas de trabalho remotas
Os golpistas utilizam diversas ferramentas de compartilhamento remoto de tela, como TeamViewer, AnyDesk e Citrix, nesse vetor de ataque. A parte mais difícil desses golpes é que a vítima está usando o próprio dispositivo, o próprio IP, fornecendo suas próprias informações de eKYC e até enviando seus documentos de KYC e verificações de prova de vida.
Então, do ponto de vista de KYC, tudo pareceria estar em ordem. No entanto, a fintech estaria deixando de lado a parte mais importante aqui: o computador da vítima estava sendo controlado remotamente em determinados momentos.
A Sardine desenvolveu tecnologia proprietária para detectar essas ferramentas de compartilhamento de tela de uma forma que preserva a privacidade. Analisamos mudanças nos movimentos do mouse, capturas de tela ou detectamos se há uma chamada ativa em andamento, o que pode indicar que alguém está orientando o usuário final.
Na Sardine, somos o único provedor capaz de detectar que um cliente utilizou um software de compartilhamento de tela remoto. Um cliente conseguiu reduzir sua fraude em 7 vezes e agora recomenda a Sardine a todos os seus parceiros e bancos por causa dessa capacidade única.
3. Sinais de Transação: Detecção de Anomalias
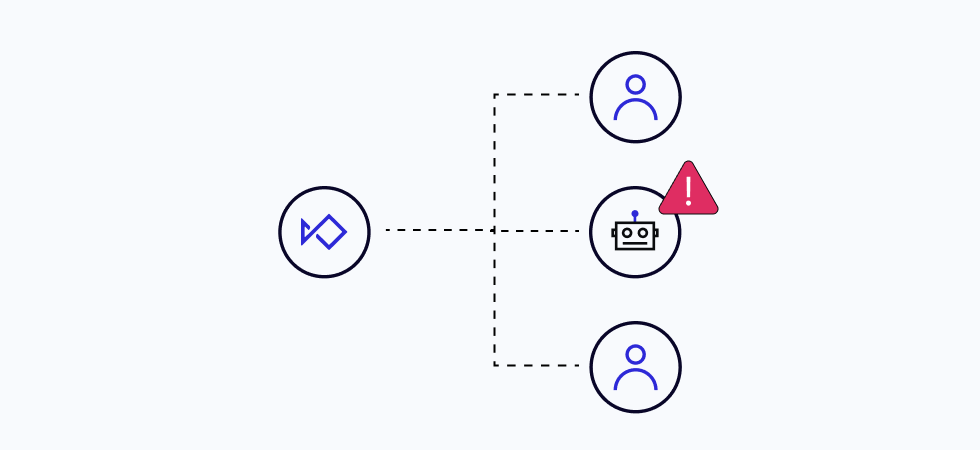
A melhor forma de combater a IA generalista é com IA especializada.
O sistema proprietário de machine learning da Sardine foi treinado para detectar anomalias. Às vezes, algo parece estranho. Historicamente, encontrar esses padrões ficava a cargo das equipes de fraude, que faziam trabalho manual e precisavam vasculhar montanhas de dados.
A Sardine irá sinalizá-los automaticamente, economizando tempo e esforço para os clientes.
A Sardine identifica anomalias em relação a uma linha de base e pode ajustar automaticamente, ao longo do tempo, a resposta que oferecemos aos clientes. Nossos modelos estão em constante re-treinamento e passando por backtests. À medida que os golpes evoluem, a Sardine também evolui.
Um golpe não aparece em uma transação até que o pagamento já tenha sido autorizado. O comportamento do dispositivo e do usuário permite que a Sardine identifique sinais de risco antes que uma transação aconteça.
4. Colaboração
Profissionais de fraude e compliance costumam compartilhar histórias de guerra e lições aprendidas, mas é muito mais difícil compartilhar dados.
A Sardine lançará em breve uma ferramenta para compartilhamento de dados entre bancos, empresas de fintech e carteiras de criptomoedas para detectar mais fraudes.
Trabalhamos melhor juntos.
Se você quer detectar mais fraudes, entre em contato conosco.