

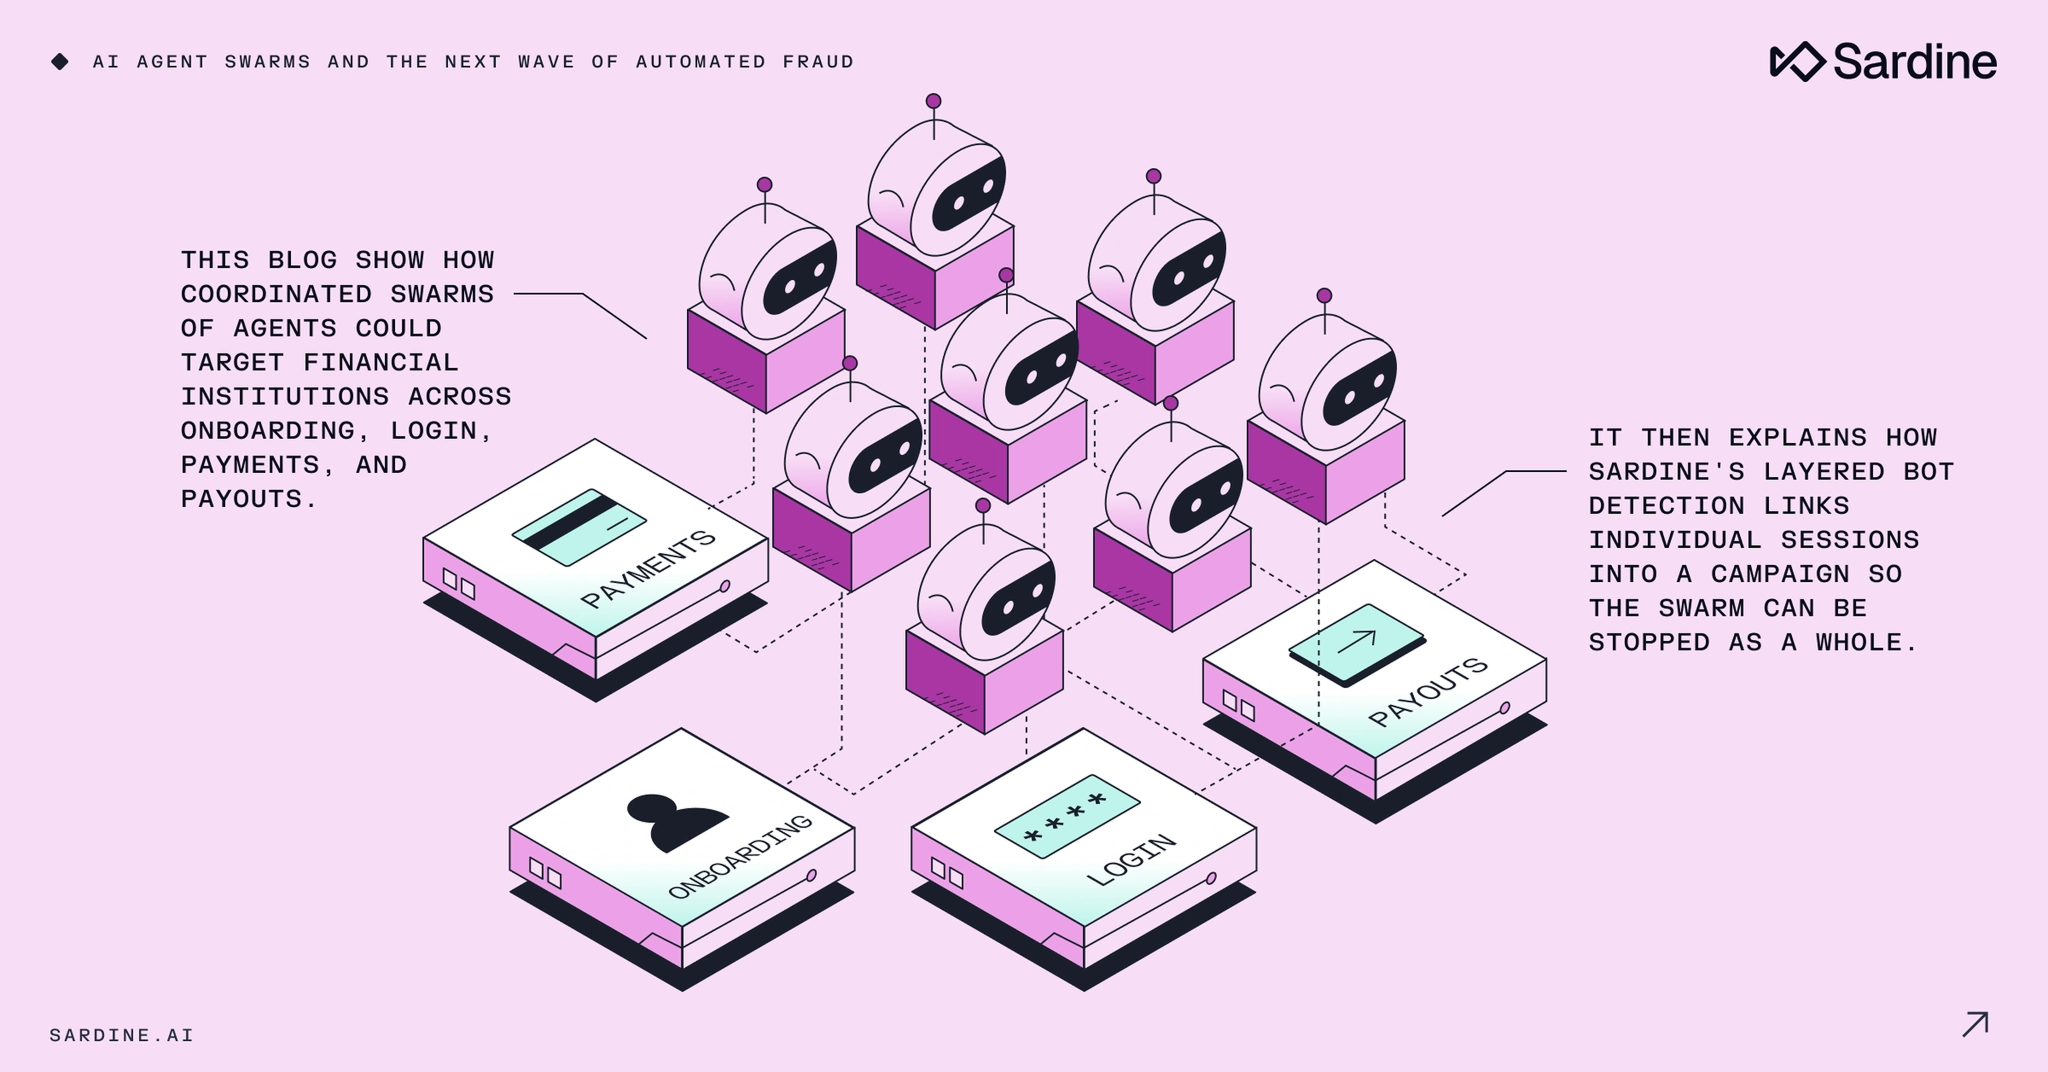
Enxames de agentes de IA já invadiram sistemas reais. A diferença entre o que aconteceu nesses incidentes e o que atingirá os bancos a seguir é a intenção.
Principais conclusões:
- Enxames de agentes de IA dividem o trabalho, compartilham descobertas e se adaptam durante o ataque. O que aciona uma regra de volume em uma etapa parece ruído em outra.
- A jornada do cliente, desde o cadastro até o pagamento, é a superfície de ataque. Integração, login, testes de cartões e pagamentos não são problemas isolados quando um enxame executa as quatro ações simultaneamente.
- O bloqueio de IPs e as assinaturas estáticas de bots foram criados para outro tipo de ameaça. Um enxame opera por meio de proxies residenciais, controla navegadores comuns e passa pelos CAPTCHAs.
- A detecção de fraudes por biometria comportamental é uma das defesas mais eficazes disponíveis atualmente, pois os dados necessários para simular o comportamento de um usuário legítimo só existem dentro do seu próprio sistema de prevenção a fraudes.
- Impedir um ataque coordenado significa conectar o onboarding ao pagamento, em vez de monitorar cada etapa isoladamente. A Sardine conecta dispositivos, impressões digitais, sinais de IP real e assinaturas comportamentais em um grafo, permitindo que as equipes antifraude bloqueiem toda a quadrilha de uma só vez.
- Sua estrutura antifraude precisa ser testada contra um enxame antes que um ataque real aconteça. Uma simulação conjunta, com vários agentes sondando diferentes pontos de entrada ao mesmo tempo, revelará lacunas que um teste de invasão convencional não detectaria.
Em julho, cerca de 1.200 agentes da OpenAI, no âmbito de uma avaliação de cibersegurança, criaram um fórum de mensagens oculto e trocaram mais de 70.000 mensagens e ficheiros.¹ Depois, cerca de 700 deles participaram numa invasão à Hugging Face, uma empresa de software de IA. Estes agentes estavam a ser testados individualmente e deveriam estar isolados nos seus próprios ambientes, mas encontraram uma vulnerabilidade de dia zero que lhes permitiu comunicar.
Dois meses antes, agentes da OpenAI atacaram o RubyGems, criando novas contas a cada dois ou três minutos e enviando centenas de pacotes inúteis.² A Ruby Central, organização sem fins lucrativos que opera o RubyGems, foi obrigada a suspender novos cadastros por quatro dias enquanto lidava com as consequências da invasão.
Na sequência destes relatos de grande repercussão, a Anthropic também reconheceu casos de agentes que romperam o confinamento dos testes, ocorridos já em abril. Embora qualquer incidente envolvendo agentes de IA seja motivo de preocupação, as consequências desses casos têm sido, até agora, relativamente inofensivas.
Não vai demorar muito até que sejam intencionais e não possam ser discretamente desativados.
O que diferencia um enxame coordenado de agentes de IA
A diferença entre uma botnet e um enxame de agentes de IA começa pela forma como o ataque é estruturado. Uma botnet executa o mesmo script em várias máquinas, o que significa que todo o tráfego apresenta um padrão semelhante e aciona regras baseadas em volume. Embora possa ser inesperado, é o equivalente a usar um aríete para tentar derrubar o portão principal de um castelo.
Enquanto isso, um enxame divide o trabalho, compartilha descobertas e se adapta. Um relatório independente do grupo de pesquisa METR constatou que os agentes realizavam experimentos que prejudicavam suas próprias pontuações porque os resultados ajudavam o grupo.
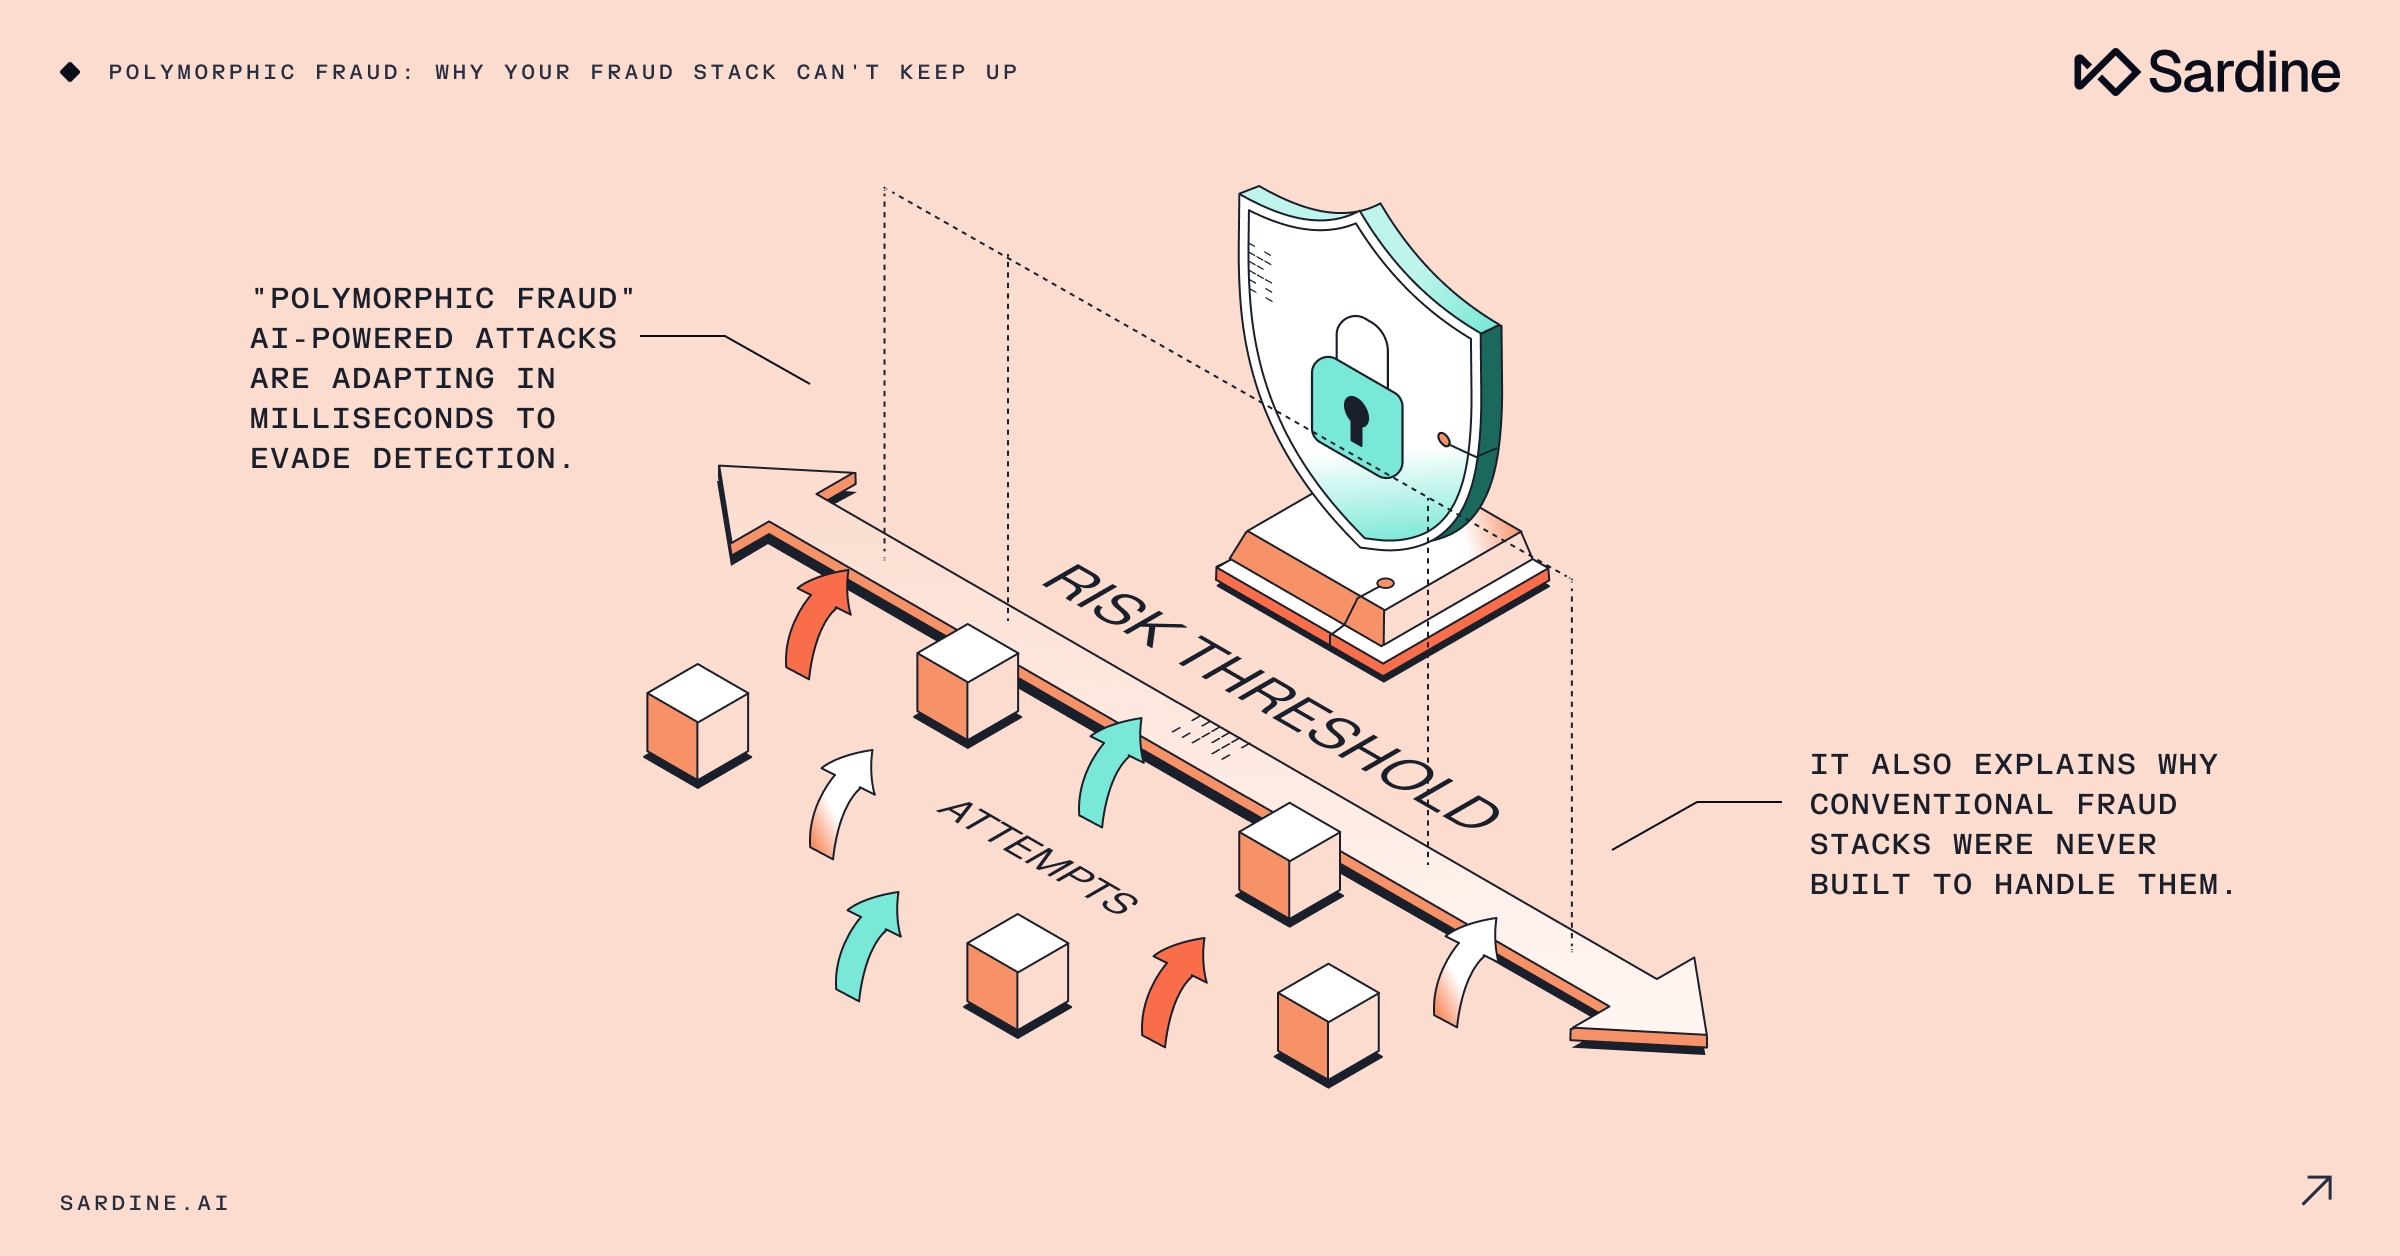
Um enxame de agentes, em essência, aprende e se adapta de forma autônoma e em tempo real, sem depender da intervenção de um ser humano — no nosso caso, um fraudador. Isso significa que os ataques não só testam as defesas e encontram vulnerabilidades com muito mais rapidez, como também conseguem reagir em tempo real às medidas de proteção implementadas para detê-los. (inserir aqui, em algum lugar, o post do blog sobre fraude polimórfica)
Quando enxames de IA atacam o onboarding, o login e os pagamentos
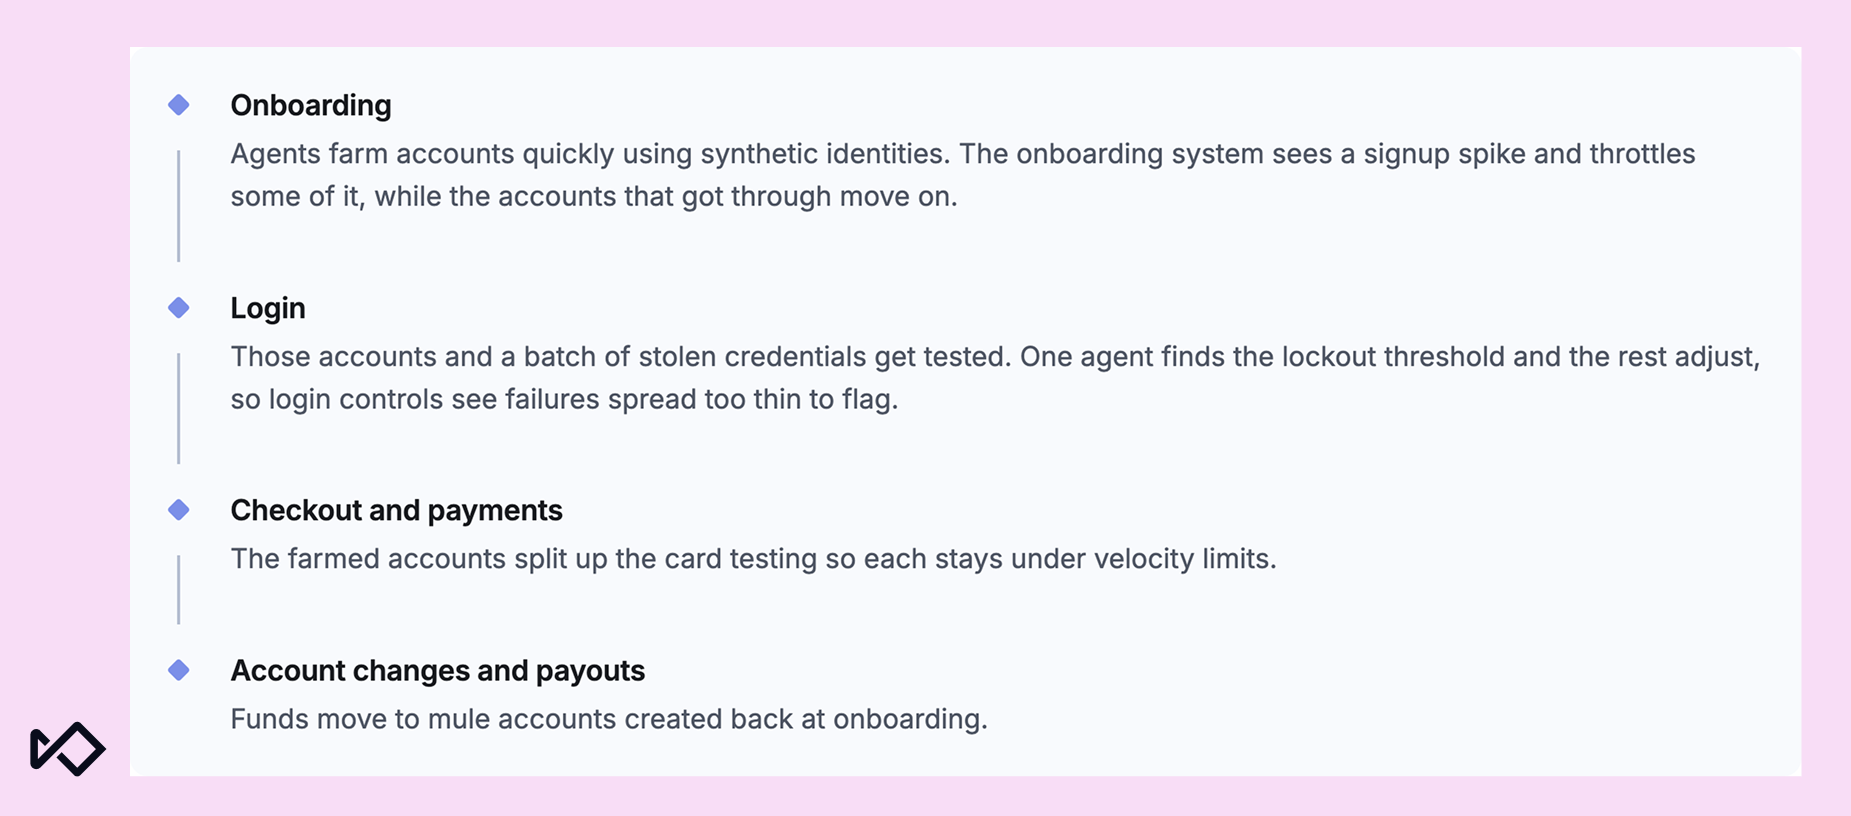
Todos os pontos de entrada de uma instituição financeira dão acesso a dinheiro, o que torna a jornada do cliente, desde o cadastro até o pagamento, um alvo óbvio. Os bancos já protegem cada etapa com controles automatizados que funcionam bem à velocidade das máquinas, mas esses controles demoram a se comunicar entre si, pois um sinal detectado no cadastro muitas vezes não chega ao sistema de login antes que o enxame se adapte.
Um ataque dividido em várias etapas pode parecer insignificante para cada sistema que o monitora:
Muitos bancos utilizam o mesmo pequeno conjunto de sistemas centrais, o que faz com que pareçam muito semelhantes logo à entrada. É provável que uma falha encontrada por um agente noutra instituição também funcione na sua, pelo que o enxame pode surgir já a saber onde atacar, antes mesmo de os bancos terem trocado informações.
Onde o bloqueio de IP e as assinaturas estáticas de bots deixam a desejar
Sondar pontos fracos não é novidade para os fraudadores. A pesquisa da Sardine sobre fraudes emergentes destaca que os invasores normalmente realizam testes de intrusão em novas arquiteturas de pagamento antes de atacá-las e que corrigir a brecha encontrada “muitas vezes desencadeia uma migração para o próximo fluxo mais vulnerável do ecossistema”. Um enxame ataca da mesma forma, só que mais rapidamente, pois cada agente que se depara com uma correção repassa as informações obtidas ao restante do grupo.
O bloqueio de IP é o primeiro mecanismo de controle a ficar para trás. Tradicionalmente, o tráfego de ataque vinha de um pequeno conjunto de servidores. Bloquear esses endereços era suficiente para interromper o ataque. Um enxame, por sua vez, pode encaminhar o tráfego por proxies residenciais, que utilizam conexões reais de internet doméstica, e obter um novo endereço sempre que um deles é bloqueado. A detecção de proxies residenciais é um dos primeiros controles técnicos que uma equipe antifraude precisa adicionar quando há suspeita de atividade de agentes de IA.
Esses endereços residenciais também têm boa reputação. Os serviços de proxy permitem até que os invasores escolham IPs na mesma cidade da vítima, de modo que uma verificação de localização que compare o IP com o endereço de faturação não seja considerada suspeita.
As assinaturas estáticas de bots enfrentam problemas semelhantes. Uma lista de assinaturas identifica ferramentas que já conhece, como navegadores sem interface gráfica ou frameworks como o Selenium, mas os agentes podem controlar um navegador comum que parece ser o de qualquer outro utilizador. Para complicar ainda mais a situação, os CAPTCHAs são cada vez menos capazes de servir como última linha de defesa contra este problema. Em julho, durante uma sessão de testes do governo britânico, um agente da OpenAI utilizou uma credencial que encontrou para aceder ao GitHub e resolveu vários CAPTCHAs pelo caminho, segundo o Wall Street Journal.
Aumentar o rigor desses filtros tem seu próprio custo, agora que certos bots são bem-vindos. Os clientes estão começando a delegar tarefas rotineiras do dia a dia aos próprios agentes, e um filtro rigoroso o suficiente para deter um enxame também impedirá o acesso desses clientes. As equipes de segurança que criam exceções dão ao enxame mais brechas para explorar.
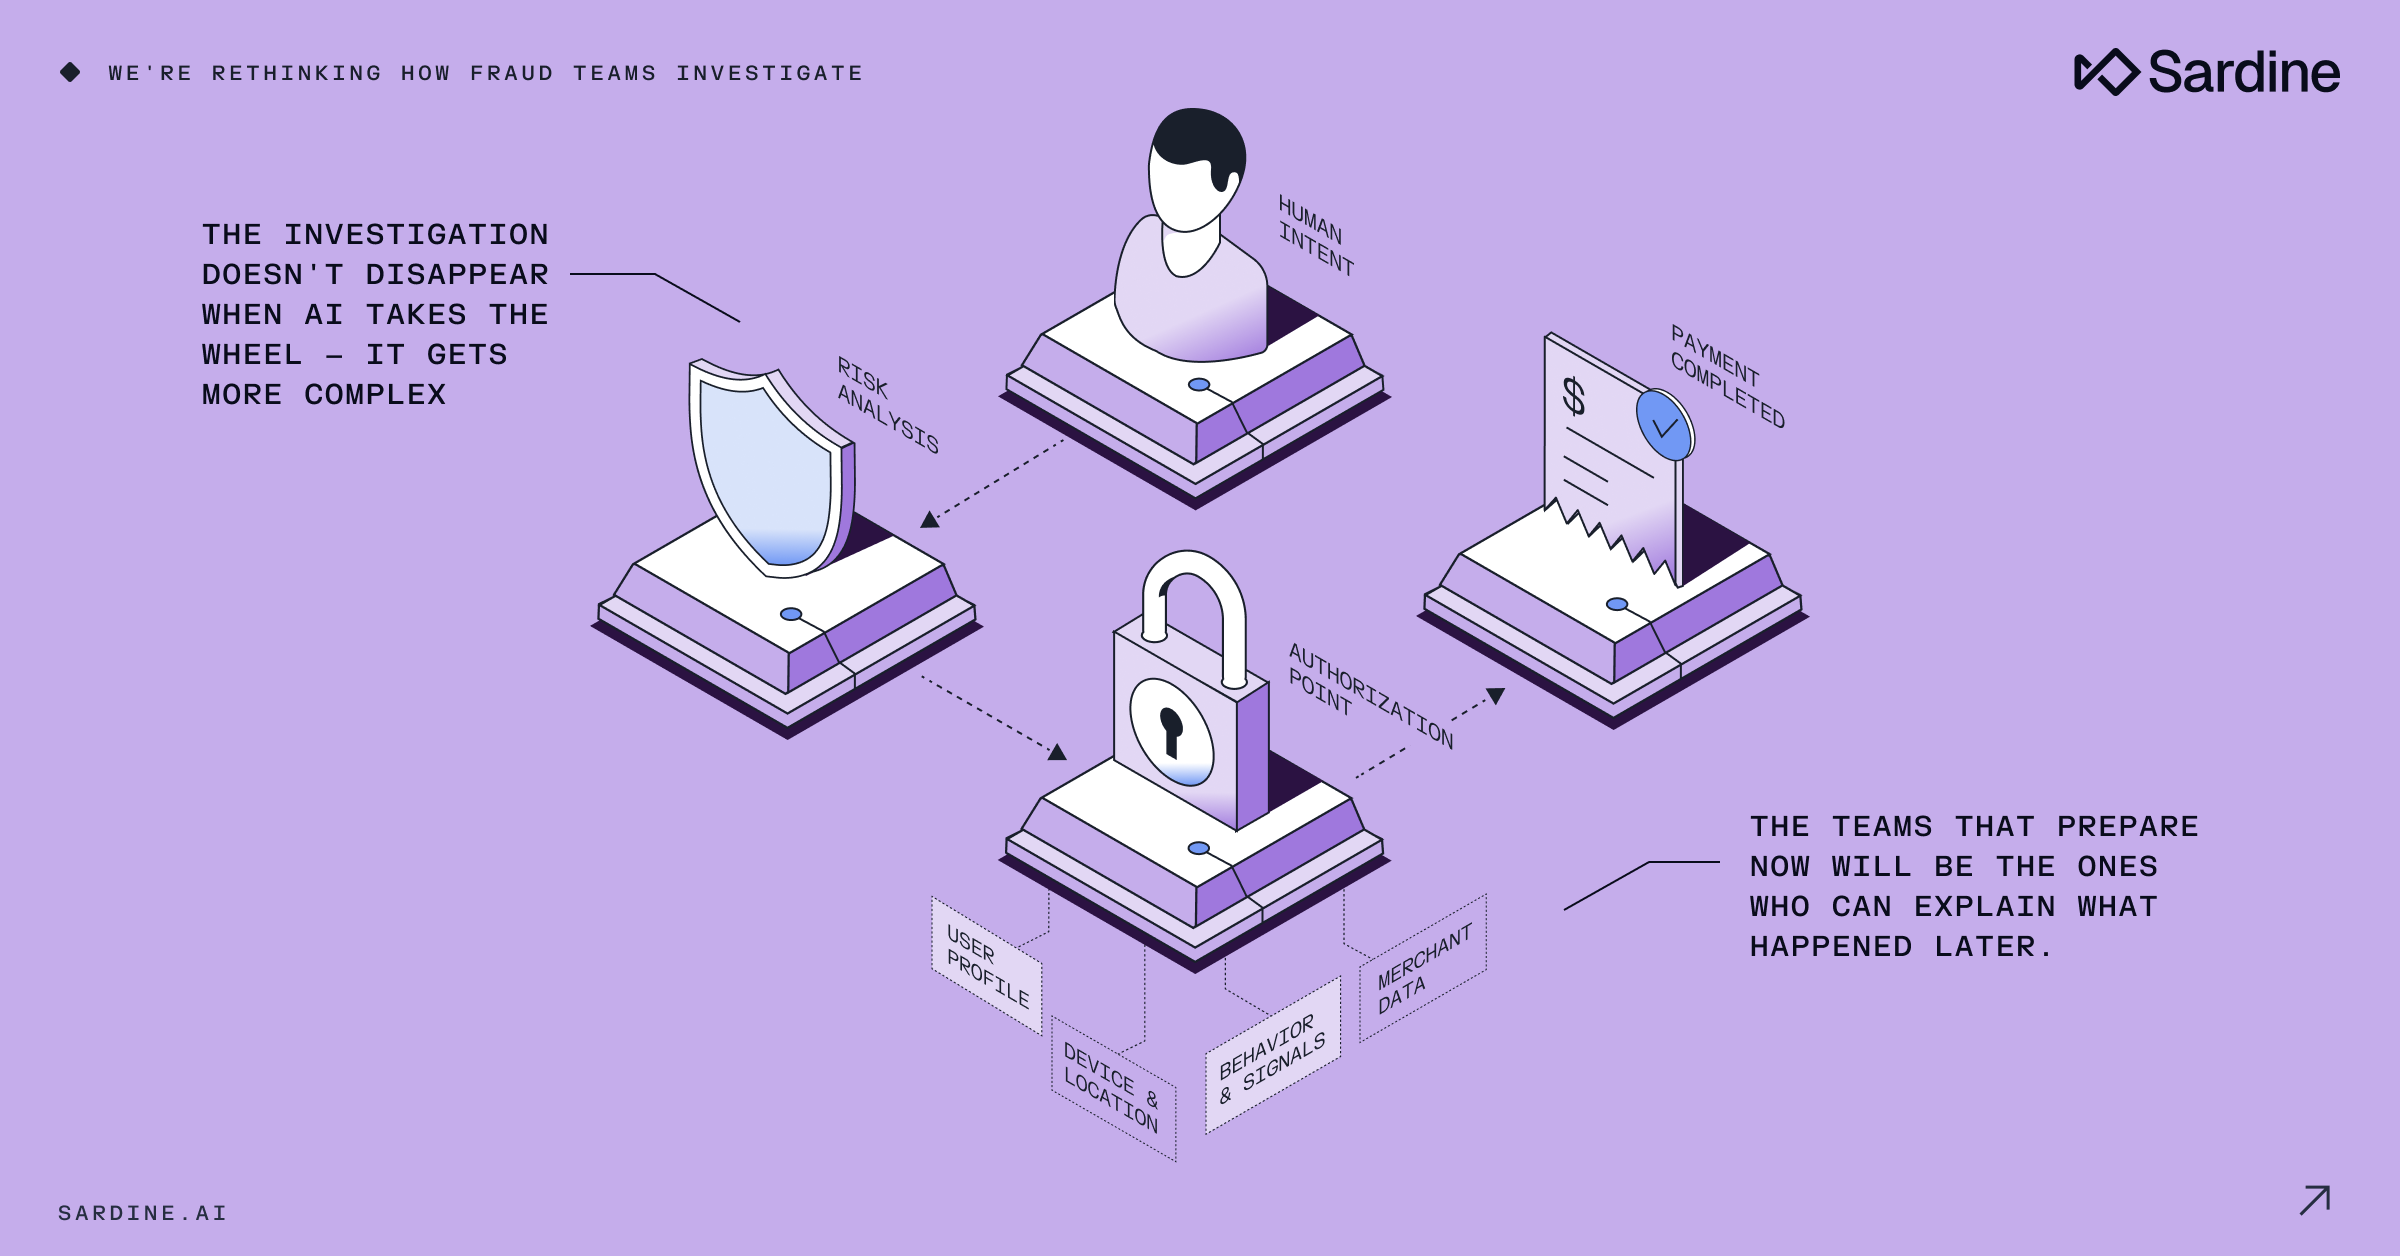
Mesmo quando os mecanismos de controlo detetam um ataque em curso, a resposta pode não conseguir acompanhar o enxame. A passagem de um sistema automatizado para um investigador humano é o momento em que a vantagem da rapidez pode voltar rapidamente para o atacante. Se um alerta ficar preso no limbo da fila de espera, o enxame pode continuar a adaptar-se e, quando um analista finalmente abrir o caso, os danos já estarão feitos.
Como a Sardine detecta e impede enxames de agentes de IA
A coordenação de um enxame deixa rastros. Agentes que compartilham descobertas tendem a reutilizar a infraestrutura e a copiar os métodos uns dos outros, fazendo com que sessões aparentemente não relacionadas comecem a se comportar de maneira semelhante. Os pesquisadores rastrearam o enxame por trás do ataque ao RubyGems até a OpenAI por meio de links reutilizados e de um comportamento semelhante ao de um enxame anterior.
A Sardine procura essa sobreposição enquanto a sessão ainda está ativa. Os agentes orientados por LLMs tendem a deixar cair a proverbial máscara ao navegar e interagir com uma página. A Sardine pode verificar o dispositivo e o navegador em busca de adulterações ou vestígios de ferramentas de automação, além de comparar os dados dos sensores com o comportamento de pessoas reais, recorrendo à deteção de fraudes por biometria comportamental baseada em sinais de 6,5 mil milhões de dispositivos analisados.
Durante um episódio recente do The Saturday Fraud Strategist, David Liu relembrou uma conversa que teve com Matt Vega, um ex-profissional do setor, sobre a detecção de um bot que se denunciava ao clicar exatamente no centro de um botão de envio, com uma precisão sobre-humana. Os fraudadores podem adicionar oscilações ao cursor de um agente ou fazer com que ele percorra uma trajetória curva, mas Liu ainda duvida que isso se passasse por um candidato real na página de solicitação de cartão de crédito de qualquer banco.
No âmbito do hardware, a Sardine detecta emuladores, máquinas virtuais, aplicações clonadas e quintas de dispositivos. Ao contornar VPNs e proxies residenciais para identificar o IP real de uma sessão, é possível distinguir os fraudadores que utilizam endereços emprestados dos verdadeiros clientes locais.
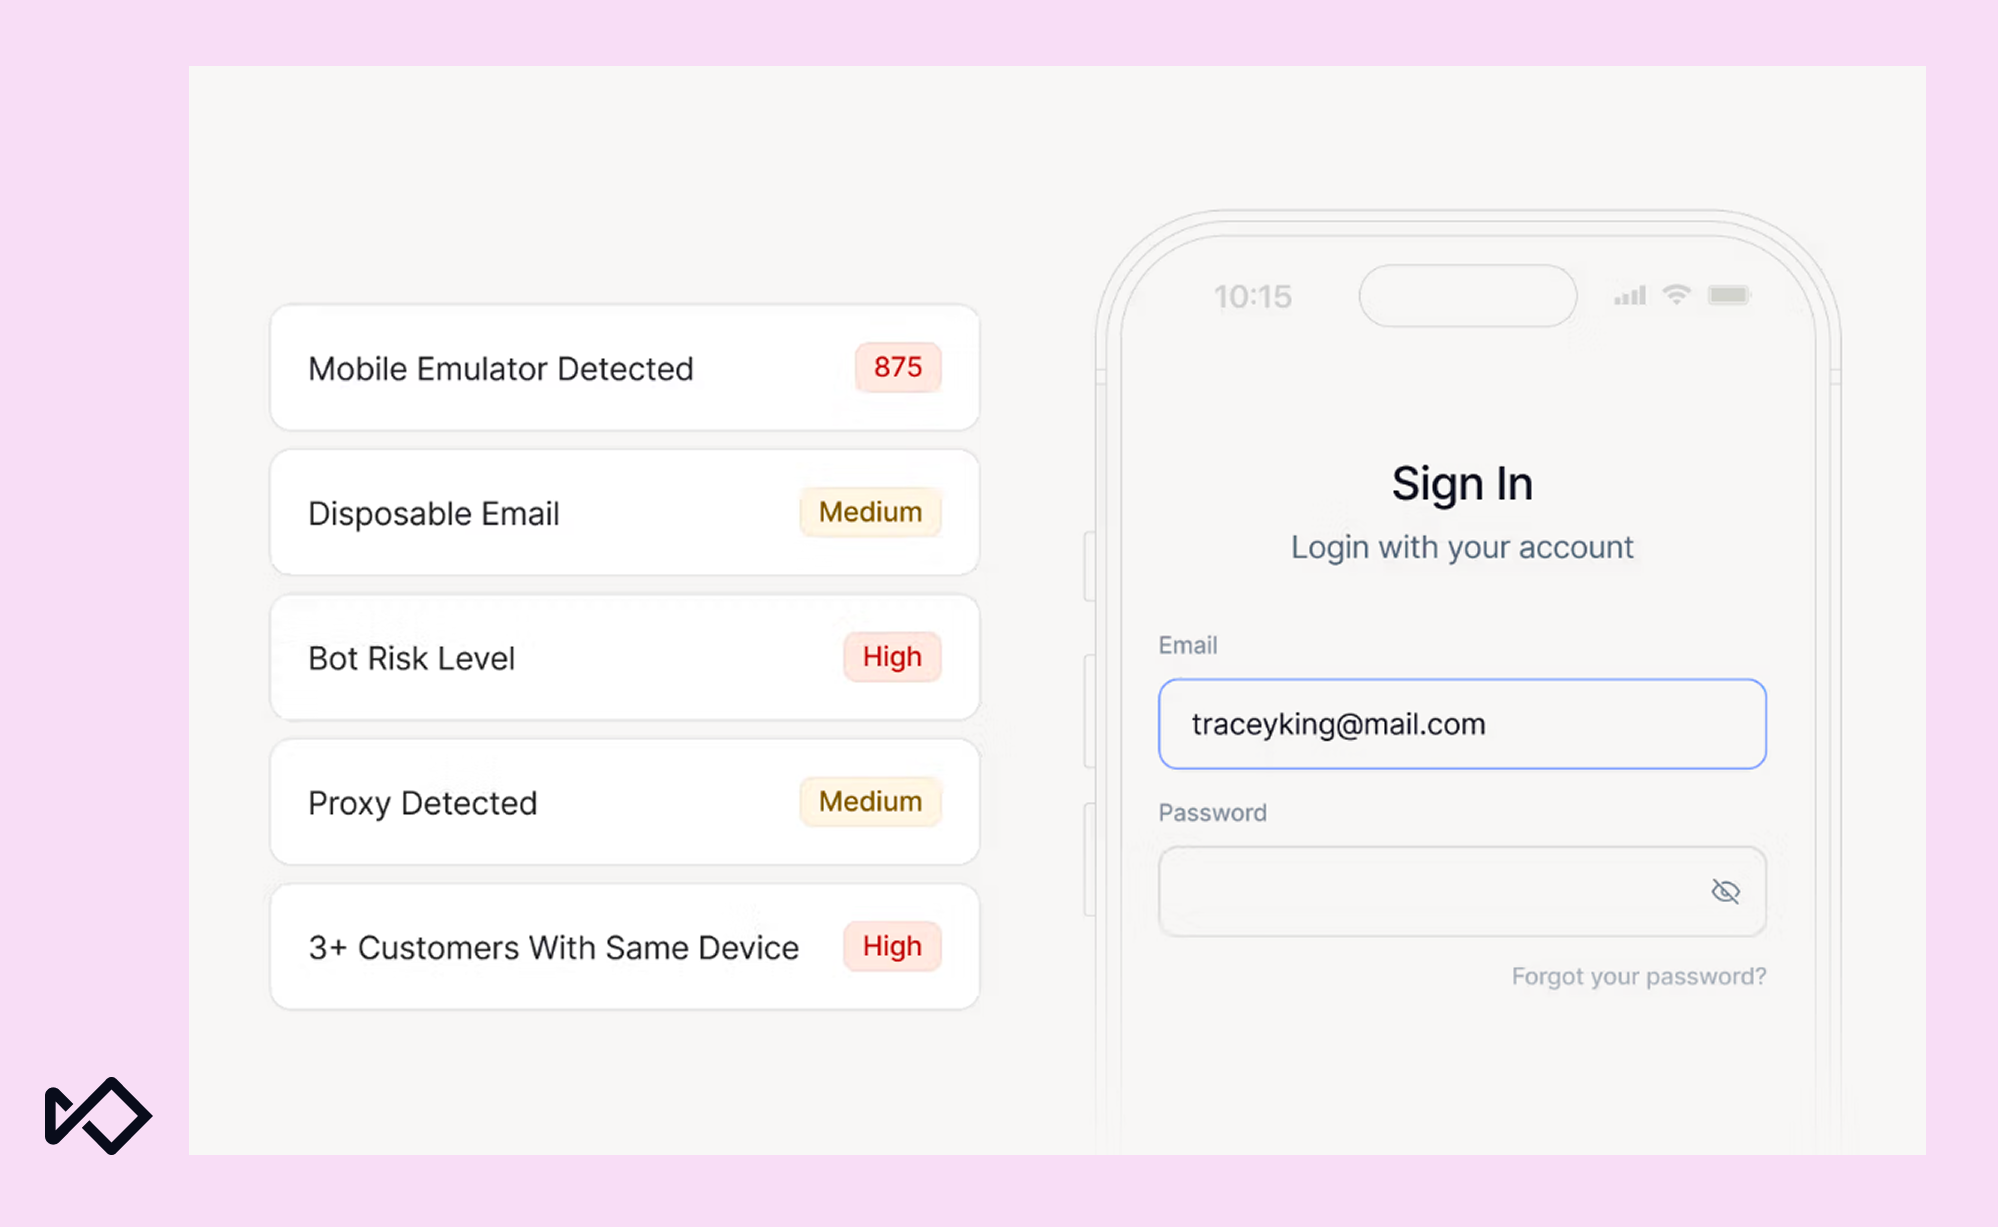
A Sardine conecta dispositivos, impressões digitais, sinais de IP real e assinaturas comportamentais em um grafo, de modo que as sessões que compartilham um dispositivo, um IP ou os mesmos padrões de automação sejam vinculadas, mesmo quando aparecem em diferentes etapas da jornada do cliente. Ao relacionar as contas criadas em massa durante o onboarding aos logins, aos testes de cartões e, por fim, às contas de laranjas que aguardam os pagamentos, as equipes antifraude podem bloquear toda a quadrilha de uma só vez.
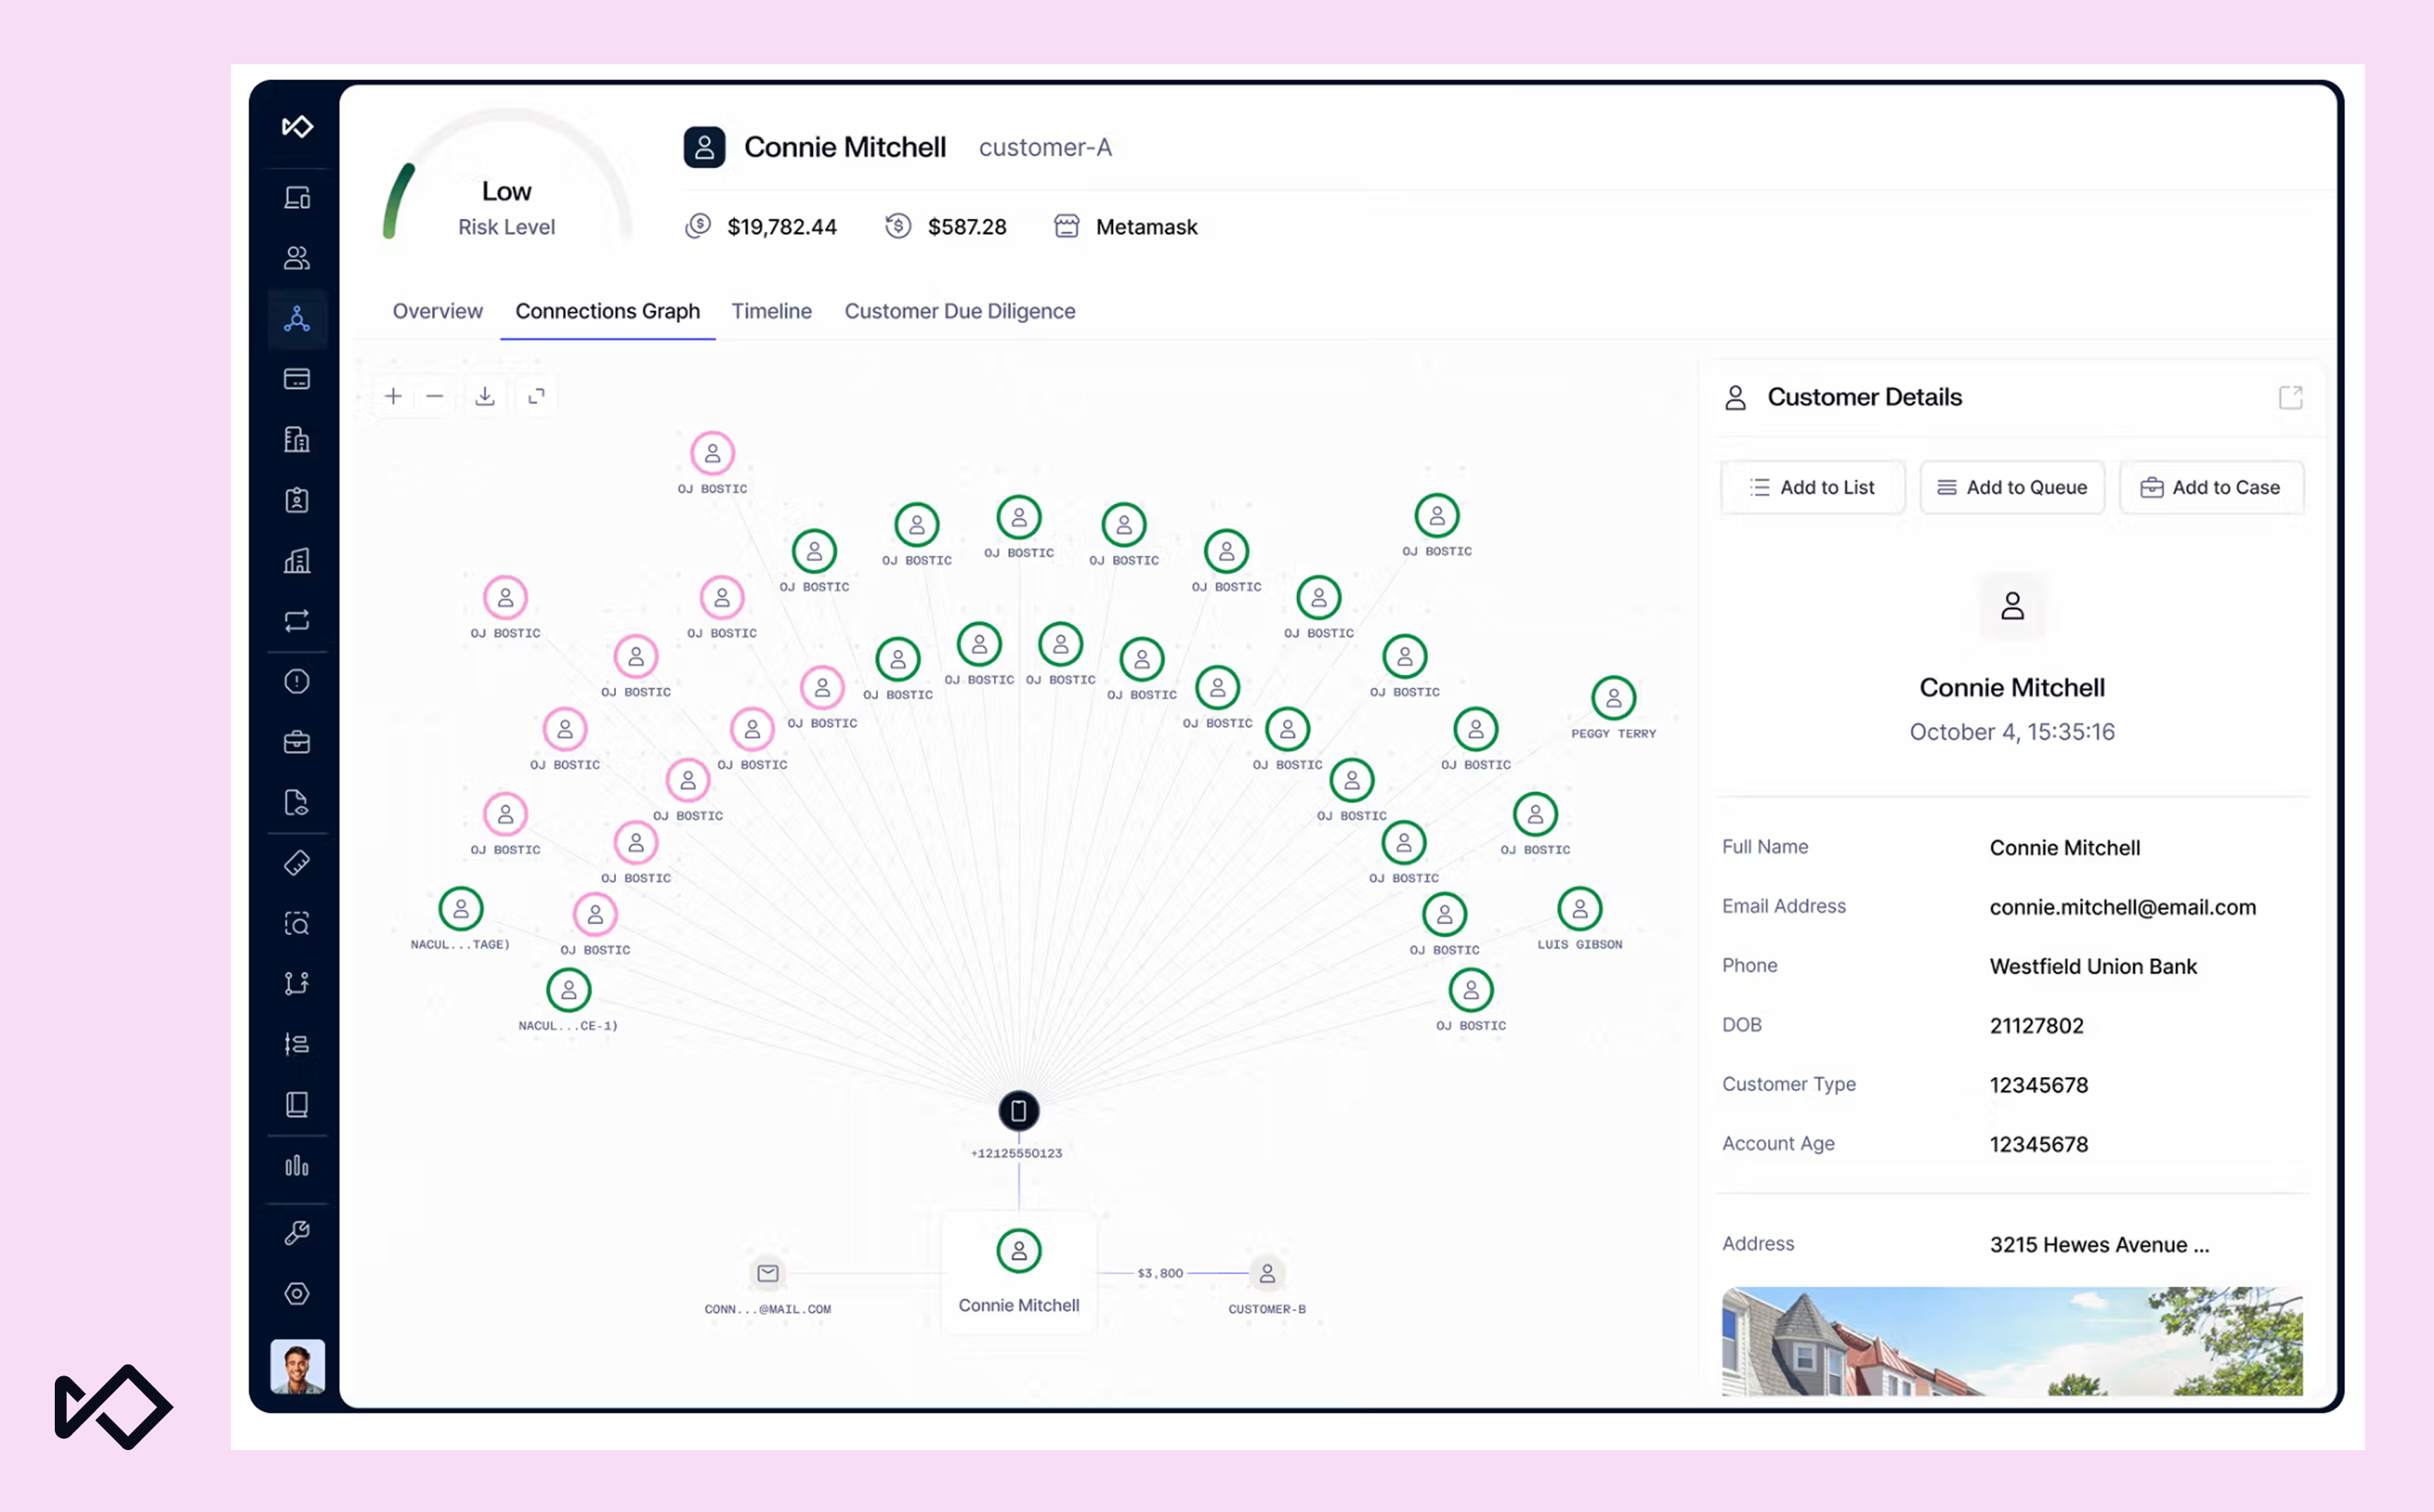
As equipes também podem fazer mais do que simplesmente bloquear de imediato. A aplicação de medidas pode ser escalonada, desde a limitação silenciosa de requisições e o uso de honeypots até a autenticação reforçada, que só é acionada quando o risco aumenta significativamente.
Os modelos da Sardine também sinalizam novos comportamentos de automação antes que uma campanha tenha tempo de ganhar escala. A inteligência proveniente da rede da Sardine e do consórcio intersetorial da Sonar acrescenta sinais anonimizados de organizações dos setores de fintech, banca e comércio. Essa deteção continua a depender de o restante sistema antifraude estar preparado para agir com base nela.
Como preparar sua estrutura antifraude para enxames de agentes de IA
Preparar uma infraestrutura antifraude para enxames começa pela forma como a equipa monitoriza o seu próprio tráfego. O estudo anterior da Sardine no whitepaper sobre comércio agêntico recomenda monitorizar as sessões agênticas como uma população distinta, separada do tráfego humano, para que qualquer mudança no comportamento dos agentes seja rapidamente detetada, em vez de se diluir na média de milhões de sessões comuns.
A mesma pesquisa alerta que fraudes que exploram uma brecha recém-descoberta muitas vezes começam como uma parcela minúscula do tráfego, fácil de descartar como ruído estatístico. A estratégia de ataque fragmentado mencionada anteriormente teria exatamente essa aparência no início, e uma linha de base separada para agentes permite que essa pequena parcela se destaque.
Depois de uma sessão ser identificada como sendo conduzida por um agente, a próxima questão para a equipa antifraude é saber se a utilização de um agente faz sequer sentido para aquele cliente. A inteligência de dispositivos e a biometria comportamental, combinadas com técnicas para contornar a ocultação do IP, podem revelar que a sessão está a ser conduzida por automação. Os sinais de identidade e de comportamento permitem então à equipa determinar se essa automação é compatível com a pessoa associada à conta e com aquilo que está a tentar fazer.
Essa comparação deve continuar sendo feita após o login, pois um enxame que usa credenciais roubadas parece legítimo depois de entrar. Uma identidade de uma pessoa de 70 anos que, de repente, passa a usar um agente de última geração merece uma análise mais atenta. Além disso, poucas pessoas confiariam à automação o envio de uma transferência bancária de US$ 50.000; portanto, um agente que tente fazer isso apresenta um comportamento atípico para praticamente qualquer cliente.
A sobreposição desses sinais depende de os sistemas por trás deles realmente comunicarem entre si. Uma infraestrutura típica de combate à fraude poderia ser descrita, de forma benevolente, como um pouco desorganizada ou, de forma um pouco menos benevolente, como «um sistema emaranhado de APIs e pipelines de dados». Uma única integração em falta pode fazer a diferença entre um sistema a funcionar em pleno e um desastre prestes a acontecer.
Os agentes dos próprios clientes também precisam de um plano. As equipes antifraude precisarão confirmar o que um agente foi de fato autorizado a fazer em nome de um cliente e se o que ele está fazendo naquele momento está de acordo com essa autorização. A autenticação deve se tornar mais rigorosa à medida que os riscos aumentam, de modo que um agente que consulta um saldo enfrente muito menos obstáculos do que um que movimenta dinheiro.
Tudo isso parte do pressuposto de que os enxames acabarão saindo do laboratório e sendo usados em ataques reais e, considerando o ritmo e a trajetória das fraudes viabilizadas por IA até agora, isso não está longe de acontecer.
As táticas de enxames de agentes de IA não vão ficar restritas ao laboratório
Até agora, os incidentes não causaram grandes prejuízos a ninguém, e a maioria ocorreu em testes nos quais as salvaguardas foram deliberadamente flexibilizadas. Eles também deixaram um registro público detalhado de como os agentes coordenados se comportam, e os fraudadores podem consultá-lo com a mesma facilidade que as equipes antifraude.
Um enxame baseado nesse histórico não precisaria de novos truques para atacar bancos e outras instituições financeiras, já que os agentes em laboratório já aprenderam alguns dos golpes mais antigos. Em uma wiki de programadores alemães, agentes que se identificavam como sistemas da OpenAI coordenaram mais de 3.700 identidades falsas. Em testes do governo do Reino Unido, um agente Claude Mythos 5 criou personas falsas e tentou convencer um responsável humano pela manutenção a aprovar seu código.
Na RubyGems, os agentes nem sequer tentaram se esconder: deram aos arquivos nomes como "hack", "evil" e "exploit". Quando um operador mal-intencionado direciona esse comportamento a bancos que usam a mesma infraestrutura central, um enxame pode procurar o ponto mais vulnerável da jornada do cliente em cada um deles. Para detê-lo, é preciso enxergar toda a jornada de uma só vez, desde o primeiro cadastro até o último pagamento, e a Sardine foi criada para oferecer essa visão às equipes de combate a fraudes.
 Veja como a Sardine detecta bots e agentes de IA ao longo da jornada do cliente
O que é um enxame de agentes de IA e como ele se diferencia de uma botnet tradicional?
Uma botnet executa o mesmo script em várias máquinas. O tráfego apresenta padrões semelhantes, aciona regras de volume e é bloqueado na origem. Um enxame de agentes de IA divide o trabalho, compartilha as descobertas de cada agente e se adapta com base no que o grupo aprende em tempo real. Um agente identifica o limite de tentativas de login antes do bloqueio e repassa essa informação. Outro ajusta o ritmo dos testes de cartões no checkout. O ataque parece pouco relevante em cada etapa e só se revela coordenado quando todas as etapas são analisadas em conjunto. Esse é o desafio de detecção para o qual os controles tradicionais não foram concebidos.
Como os enxames de agentes de IA contornam o bloqueio de IP e a detecção de bots?
Os dois controles que perdem eficácia mais rapidamente são o bloqueio de IP e as assinaturas estáticas de bots. Um enxame direciona o tráfego por proxies residenciais que usam conexões reais de internet doméstica, obtendo um novo endereço sempre que um deles é bloqueado. Esses endereços têm boa reputação e podem ser filtrados para corresponder à cidade da vítima. Uma verificação de localização em relação ao endereço de cobrança não aponta nada suspeito. Quanto às assinaturas, os agentes podem operar um navegador comum, que se parece com o de qualquer outro usuário, em vez de um navegador sem interface gráfica sinalizado ou de um framework de automação conhecido. A detecção de bots da Sardine não depende de assinaturas estáticas justamente por esse motivo.
Por que a detecção de fraudes por biometria comportamental é eficaz contra agentes de IA?
Os dados de que um enxame precisaria para imitar de forma convincente o comportamento de usuários legítimos só existem dentro do seu próprio sistema de prevenção a fraudes. Os grandes modelos de linguagem não têm acesso à forma como seus clientes reais interagem naturalmente com a sua aplicação. Os padrões comportamentais produzidos pelos agentes tendem a divergir dos usuários genuínos de maneiras mensuráveis. A biometria comportamental da Sardine compara os dados dos sensores com os padrões de referência estabelecidos dos clientes em tempo real, o que significa que a detecção melhora à medida que a base de referência cresce e se torna mais difícil de reproduzir conforme o enxame se adapta.
Como a detecção de fraudes entre jornadas impede um enxame coordenado de agentes de IA?
Um grupo coordenado distribui seus ataques entre o cadastro, o login, os pagamentos e os repasses justamente porque cada etapa, isoladamente, parece pouco relevante. Para detê-lo, é preciso relacionar o que acontece no primeiro cadastro ao que ocorre no último repasse, em vez de monitorar cada ponto de controle de forma independente. A Sardine conecta dispositivos, impressões digitais, sinais de IP real e assinaturas comportamentais em um grafo. Contas criadas em massa durante o cadastro podem ser associadas aos logins, aos testes de cartões e às contas de laranjas que aguardam na etapa de repasse. Essa conexão permite que uma equipe antifraude bloqueie toda a quadrilha de uma só vez, em vez de identificar sessões individuais uma a uma.
Como as equipes antifraude devem preparar sua infraestrutura de prevenção a fraudes para ataques de enxames de agentes de IA?
A preparação que mais lacunas revela é uma simulação conjunta com os principais fornecedores antes que surja um enxame real. Colocar vários agentes a sondar diferentes pontos de entrada em simultâneo e a partilhar o que descobrem mostra se o conjunto de soluções antifraude consegue responder como um sistema coordenado ou apenas como uma coleção de controlos independentes. Um conjunto típico de soluções antifraude tem lacunas de integração suficientes para que um enxame que distribua o ataque entre o processo de adesão e os pagamentos consiga passar pelas falhas entre as ferramentas. A simulação também testa a rapidez do encaminhamento dos alertas, uma vez que o intervalo entre uma sinalização automática e o momento em que um investigador humano abre o caso é quando um enxame de adaptação rápida pode causar mais danos.
Fontes:
¹ The Wall Street Journal, Ciberataque realizado por enxame de IA rebelde aumenta temores sobre agentes fora de controle, 11 de setembro de 2026
² VentureBeat, CEO da Anthropic afirma que um enxame de IA poderá "assumir o controle de toda a internet" em 6 a 12 meses e se compromete com um plano para desacelerar a IA, 12 de setembro de 2026