不正対策の責任者なら誰もが、「当社の対策は同業他社と比べてどうなのか」といった質問を受けたことがあるでしょう。
これまでは、コールレポート(四半期財務報告書)のデータや、カンファレンスの合間の立ち話、他の金融機関に勤める知人からの情報をもとに答えるのが一般的でした。同業者とのこうした会話は貴重な出発点ですが、個別の経験談にとどまるため、経営幹部や取締役会に提示する根拠としては使いにくいものです。また、銀行や信用組合が四半期ごとに提出する規制当局向けの報告書は、全体像を把握するには役立つものの、不正対策の責任者が日々頭を悩ませている課題への答えが得られることはほとんどありません。
そこで私たちは、不正対策プログラムの運営責任者に直接話を聞くことにしました。コミュニティ銀行、地方銀行、信用組合で不正対策を統括する165人を対象に、損失、人員体制、テクノロジー、報告、予算について調査しました。その回答から、不正対策プログラムの水準を他機関と比較・評価する際に役立つ6つのポイントが見えてきました。
1. 被害額が増加、その大きな要因は詐欺
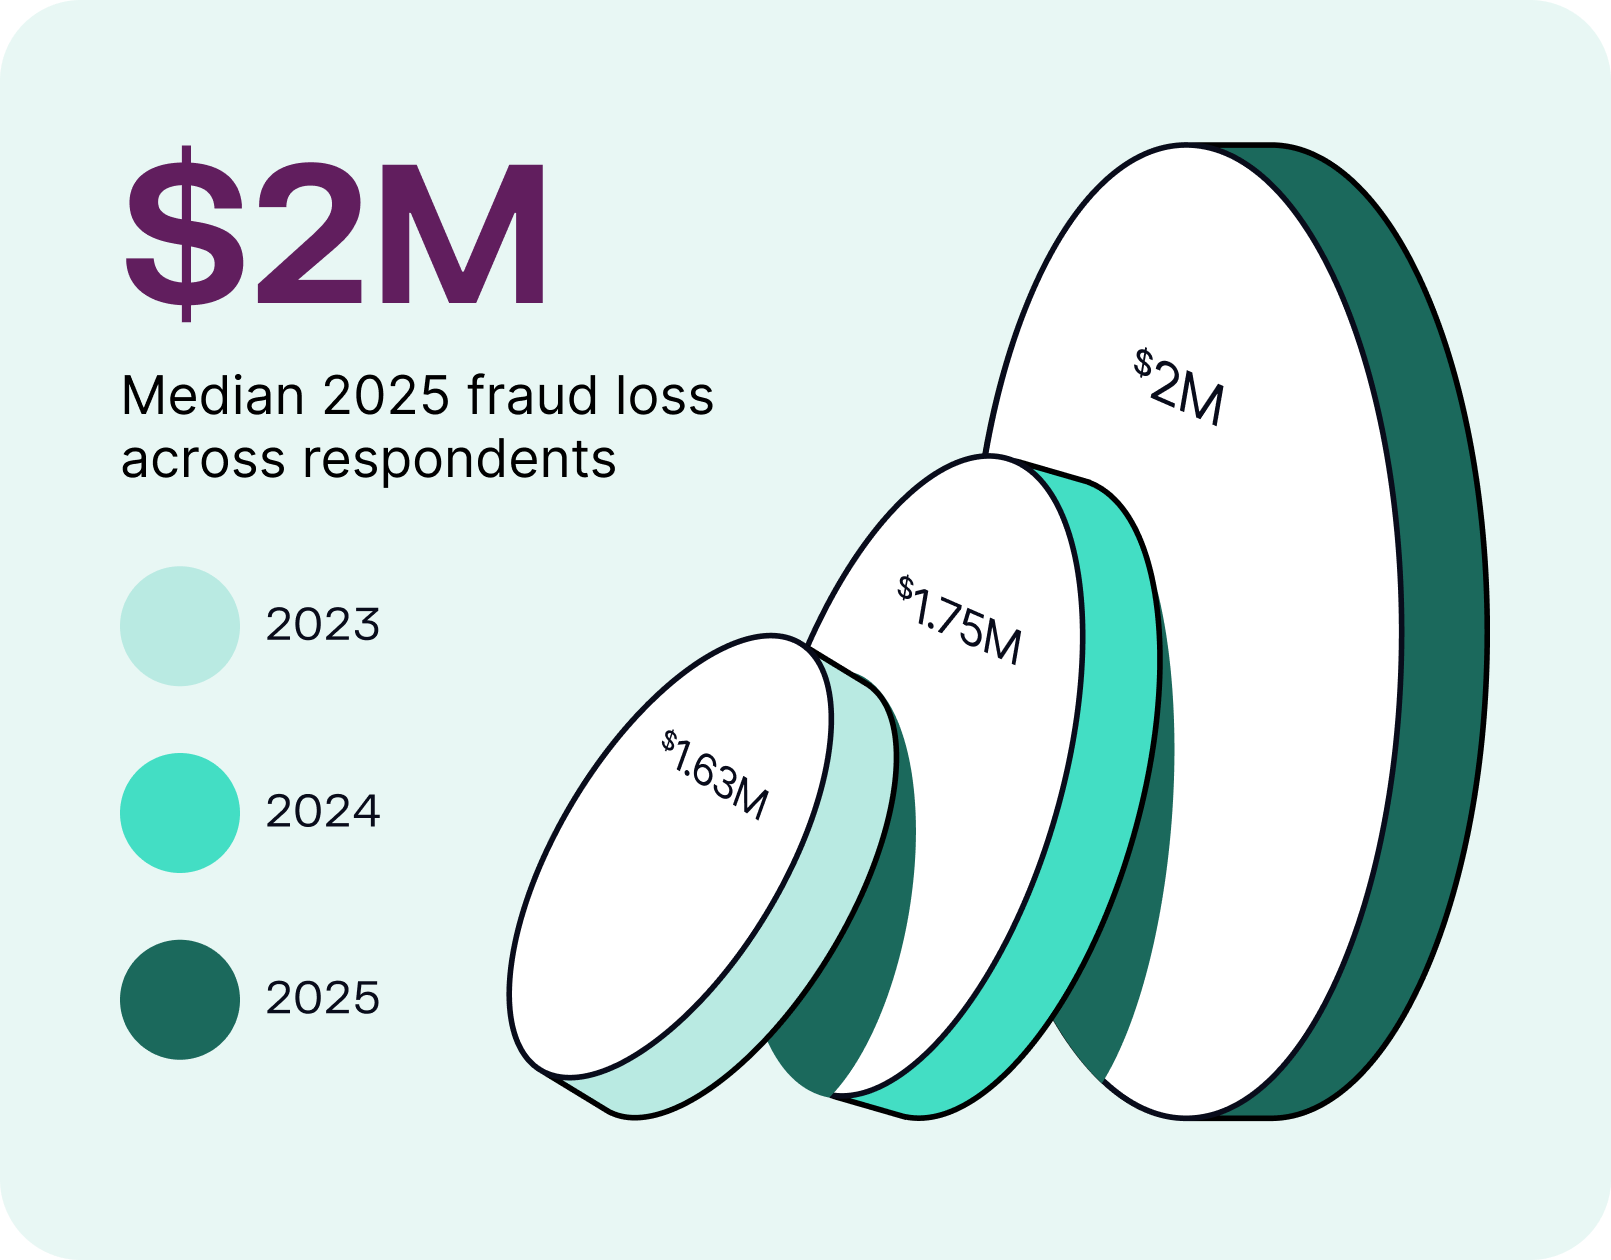
回答者が報告した詐欺被害額の中央値は、2023年が163万ドル、2024年が175万ドル、2025年が200万ドルで、回答者の約4分の3が被害額は増加傾向にあると答えました。すべての回答者が3年分の被害額を報告したわけではないため、各年の中央値は、構成が少しずつ異なる金融機関のグループを基に算出しています。そのため、この推移は、対象となる金融機関が年ごとに変わる業界ベンチマークとして捉える必要があります。
脅威について尋ねたところ、回答者の67.7%が、特に差し迫った脅威の一つとして詐欺を挙げました。この割合は、他のどのカテゴリーも大きく上回っています。半数以上(55.5%)が、2025年の不正による損失のうち、詐欺が4分の1超を占めると推定しており、13.4%では詐欺が損失の過半数を占めています。
不正対策チームにとって、チャネルごとの報告だけで詐欺の全体像を把握するのは困難です。詐欺師はまず口座名義人に電話をかけ、デジタルバンキングの操作を指示し、自動決済機関(ACH)経由の送金、個人間送金(P2P)アプリ、電信送金などで資金を引き出すことができ、1件の詐欺で複数のチャネルを利用します。すでに大半の金融機関は、詐欺による損失をその他の不正による損失と区別して把握しており、57.1%が全面的に、さらに28.8%が部分的に区別しています。
2. 基盤はすでに整っている
不正対策の責任者の多くは、基本的な対策をすでに徹底しています。ほぼ全員がリスクに応じてアラートに優先順位を付けており(96.9%)、プロアクティブな検知、またはプロアクティブなアラートと顧客からの不正報告の組み合わせを活用しています(93.3%)。また、9割以上が正式な不正リスク評価を実施・維持しており、88.9%が固定的なルールにとどまらない分析を活用しています。
しかし、組織内の他部門と連携しているチームは約半数にとどまり、52.8%がデータや業務フローを共有している相手は、銀行秘密法/マネーロンダリング対策(BSA/AML)、サイバーセキュリティ、全社的リスク管理の各担当チームです。残る47.2%は、依然として独立したシステム、または一部しか連携していないシステムで不正対策を行っているため、発見した情報をリスク管理やコンプライアンスの担当チームに必ずしも共有できていません。
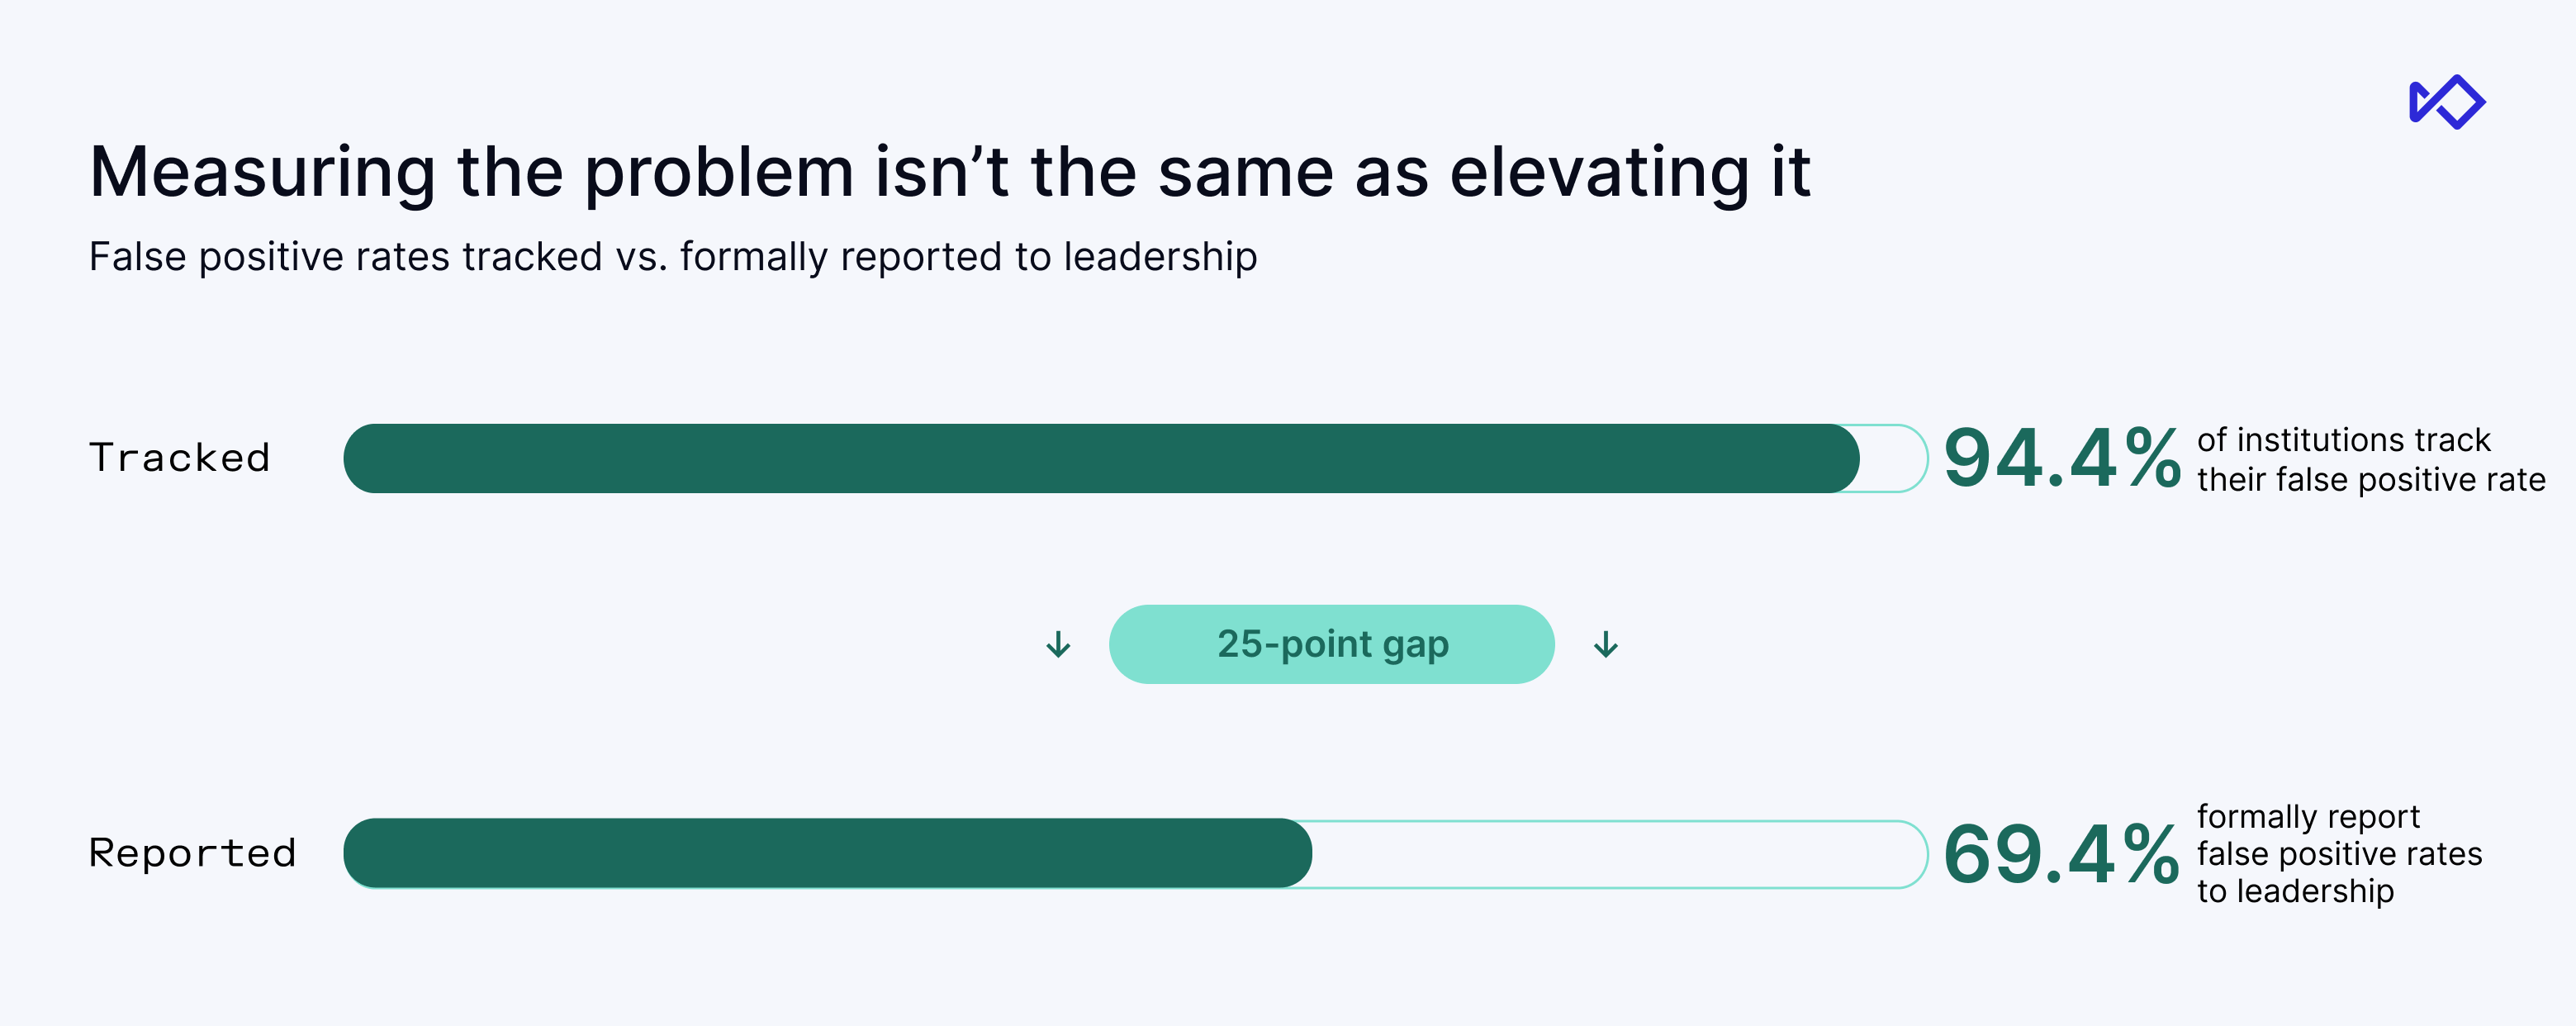
また、4分の1のチームは、定期的には経営陣に報告していない指標も追跡しています。94.4%が誤検知を追跡している一方、その数値を上層部に正式に報告しているのは69.4%にとどまります。こうした傾向は、後述するテクノロジーに関する調査結果でも見られます。
3. 負担はあらゆる現場に広がっており、その原因はアラートの量や人員採用ではない
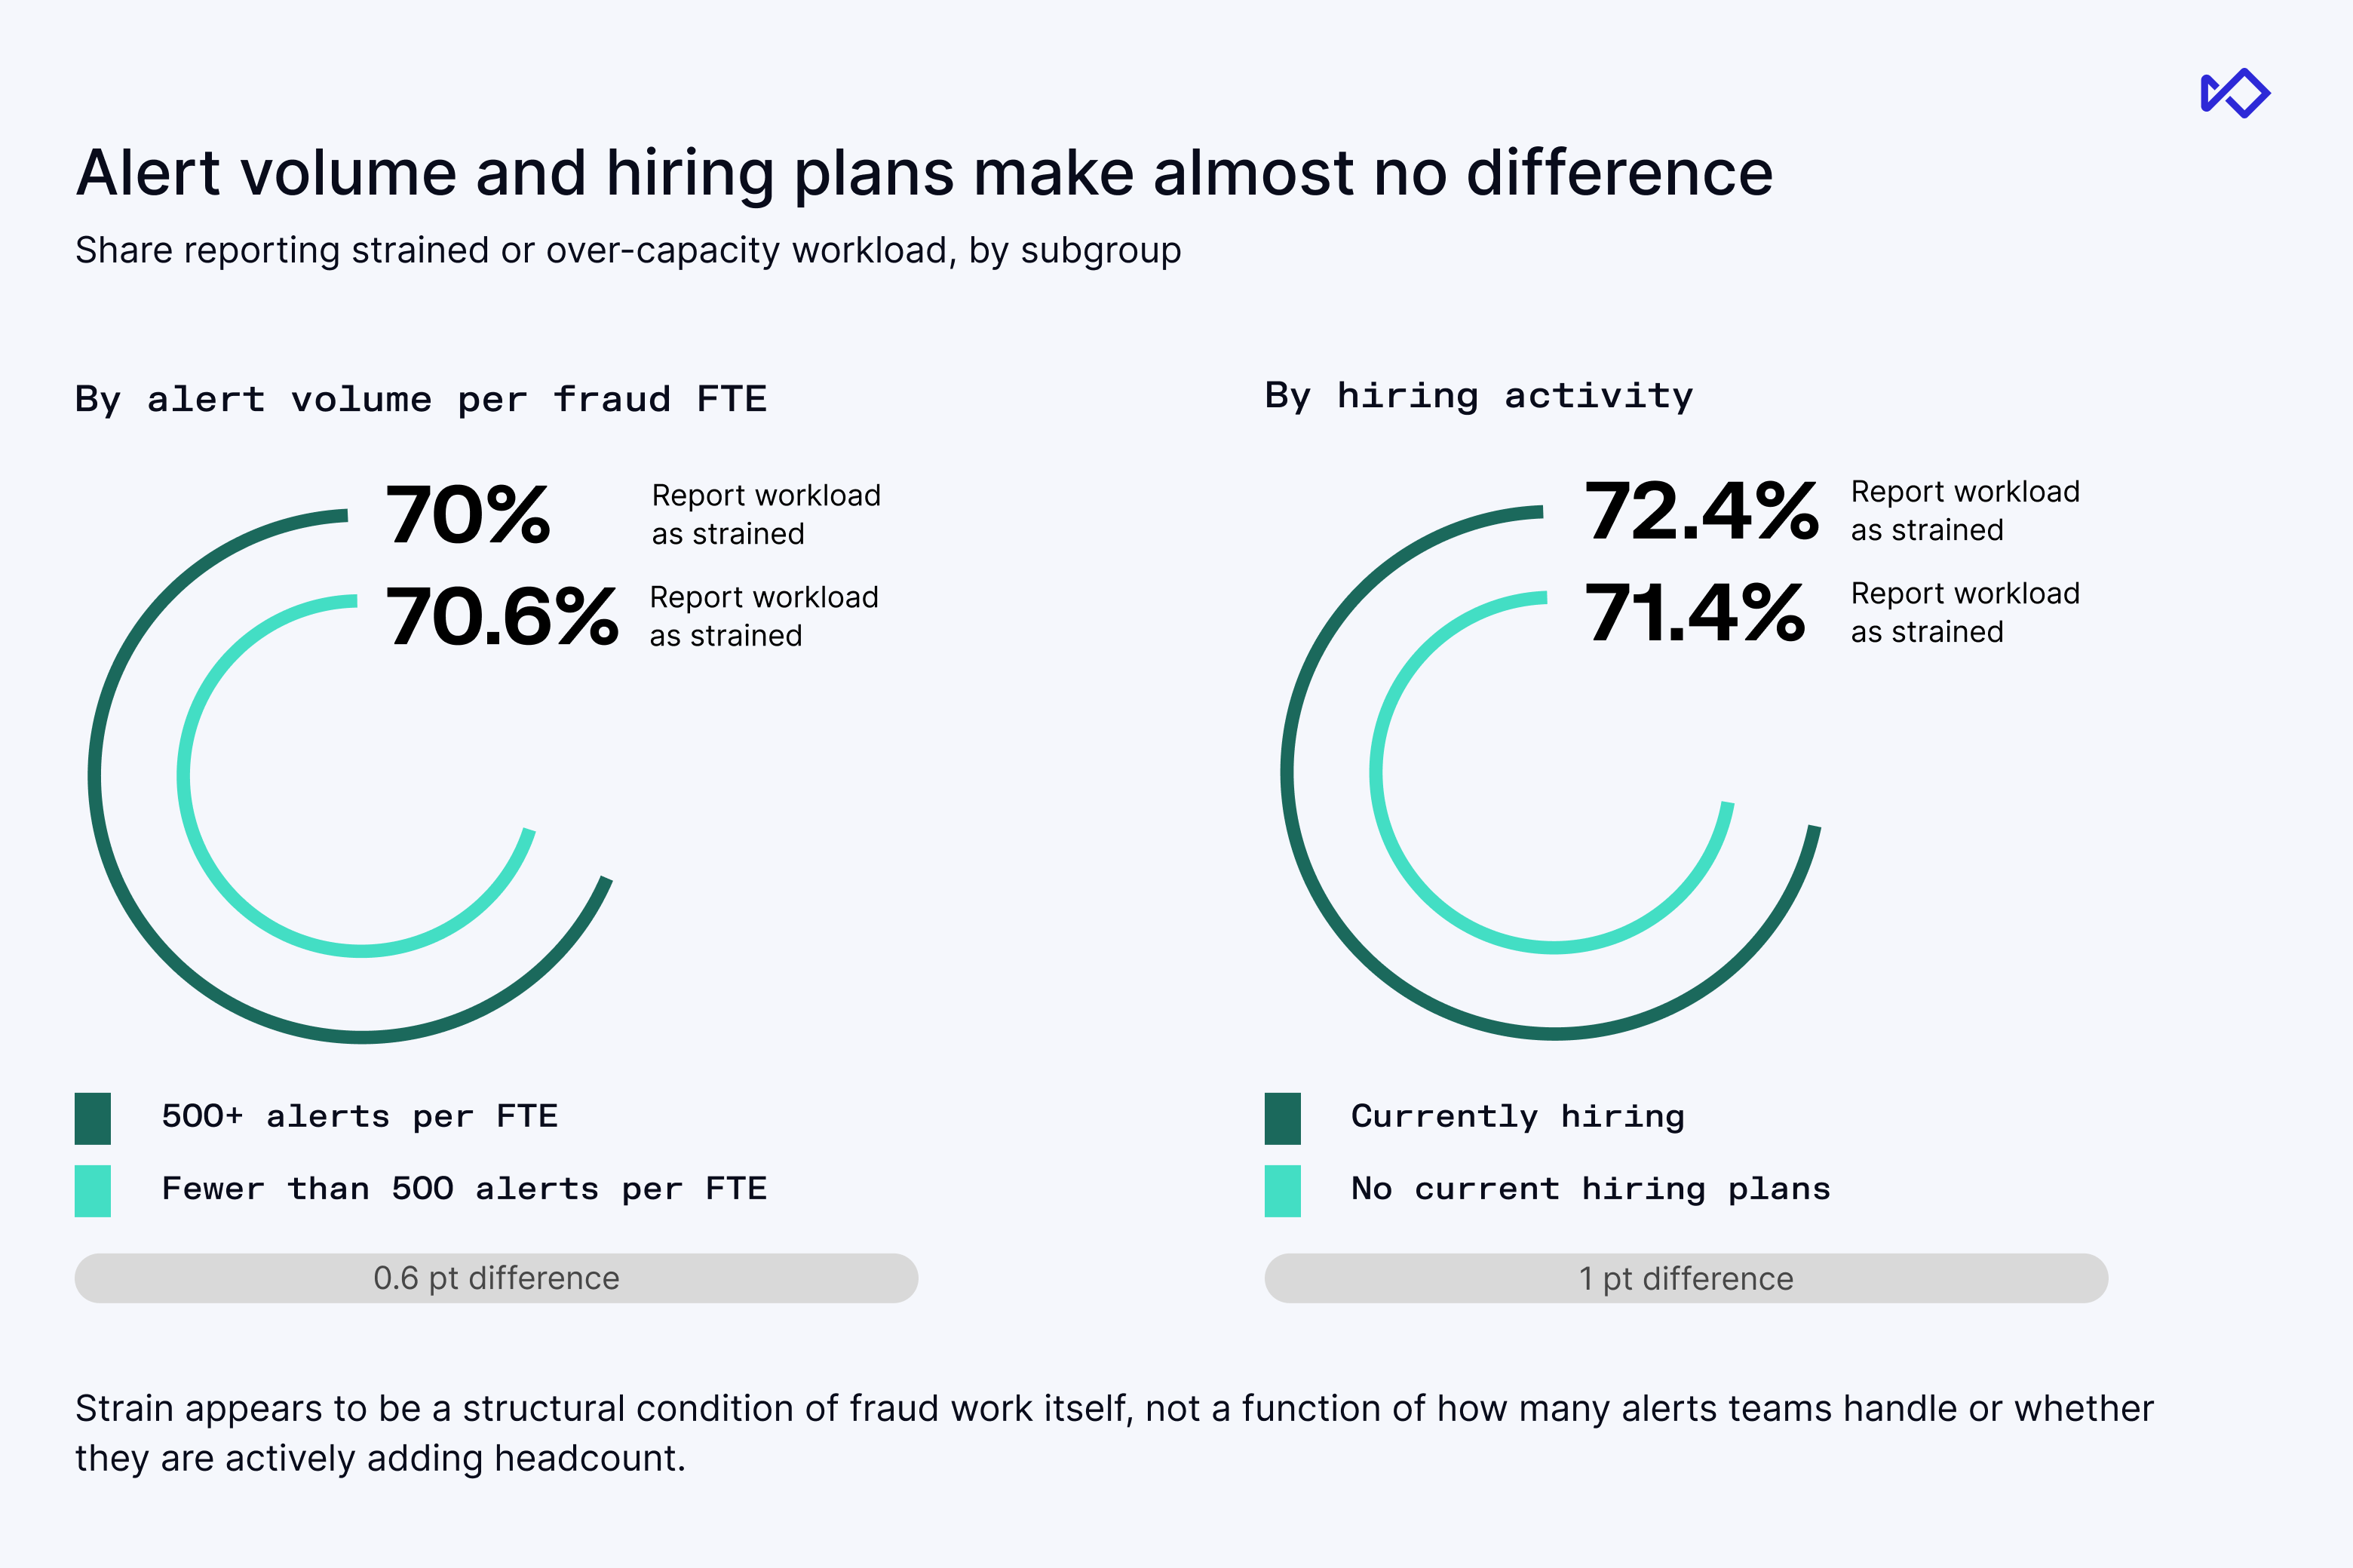
10チーム中7チーム以上(71.1%)が、業務負荷は厳しい、または対応能力を超えていると回答しています。この負担の原因はアラート件数や採用状況にあると予想していましたが、どちらも説明要因にはなりませんでした。フルタイム従業員1人当たり500件を超えるアラートを処理するチームのうち、負担を感じている割合は70.0%で、それ以外のチームの70.6%とほぼ同じでした。また、採用中のチームでも負担を感じている割合は72.4%で、採用していないチームの71.4%と同程度でした。
その原因は、チームの業務量の数え方にあると私たちは考えています。5分で処理できる誤検知への対応も、法執行機関からの要請への対応を伴う複数アカウントにまたがる詐欺事案の調査も、同じ「アラート1件」として数えられます。そのため、アラートの総数だけを見ている経営陣には、アナリストが日々実際に行っている業務のごく一部しか見えていません。増員の必要性を訴えるには、アラートの背後にある業務量を測定し、示す必要があります。
4. レポーティングは最も強力な施策の一つ
回答者のほぼ全員(94.3%)が、不正に関する報告を受けて経営陣が行動を起こしたのを目にしています。経営陣が取った主な対応は、テクノロジーへの投資(70.1%)、方針の変更(62.4%)、予算の増額(51%)でした。
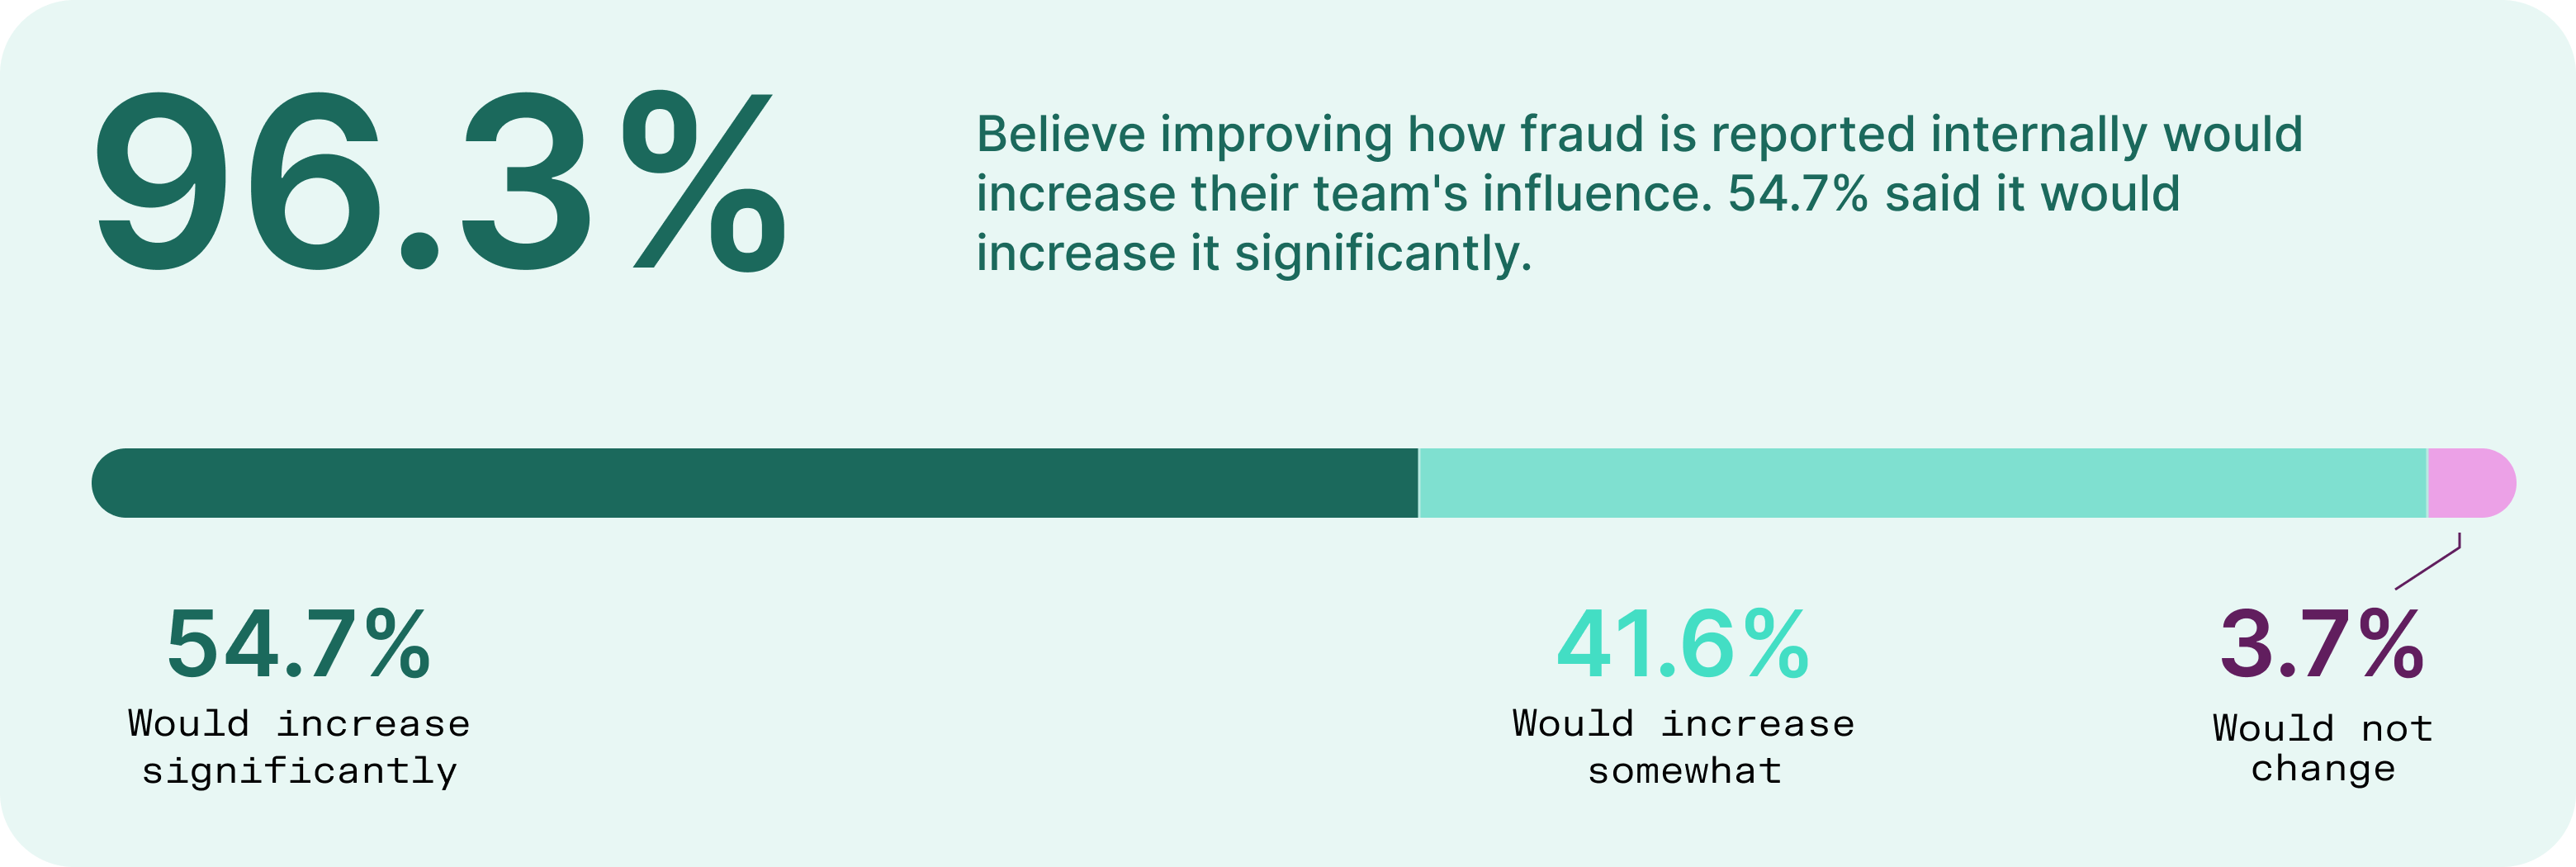
レポートの作成方法によって、経営陣の行動をどこまで引き出せるかが変わります。損失、業務パフォーマンス、将来的なリスクをまとめて報告しているチームでは、95.8%が経営陣から少なくとも2種類の対応を引き出しているのに対し、報告内容が限定的なチームでは77%にとどまりました。不正対策の責任者はすでにこの点を認識しているようで、96.3%が、社内報告の質を高めれば自身の影響力も高まると考えています。
5. テクノロジーへの満足度は高いが、利用上の課題も多い
不正対策の責任者は、自社のツールを全体的に高く評価しており、84%が不正対策テクノロジーに満足していると回答しました。しかし、不満点もすぐに挙がりました。課題について尋ねたところ、62.3%が誤検知の多さを指摘し、半数(50.3%)がルール設定の柔軟性向上を求め、45%が基幹システムとの連携やレポート機能の不十分さに苦慮していました。
金融機関のうち、誤検知率を正式に報告している機関は、導入しているテクノロジーへの満足度が90%と、正式な報告によらず誤検知率を把握している、またはまったく把握していない機関の71.4%に比べて、はるかに高くなっています。
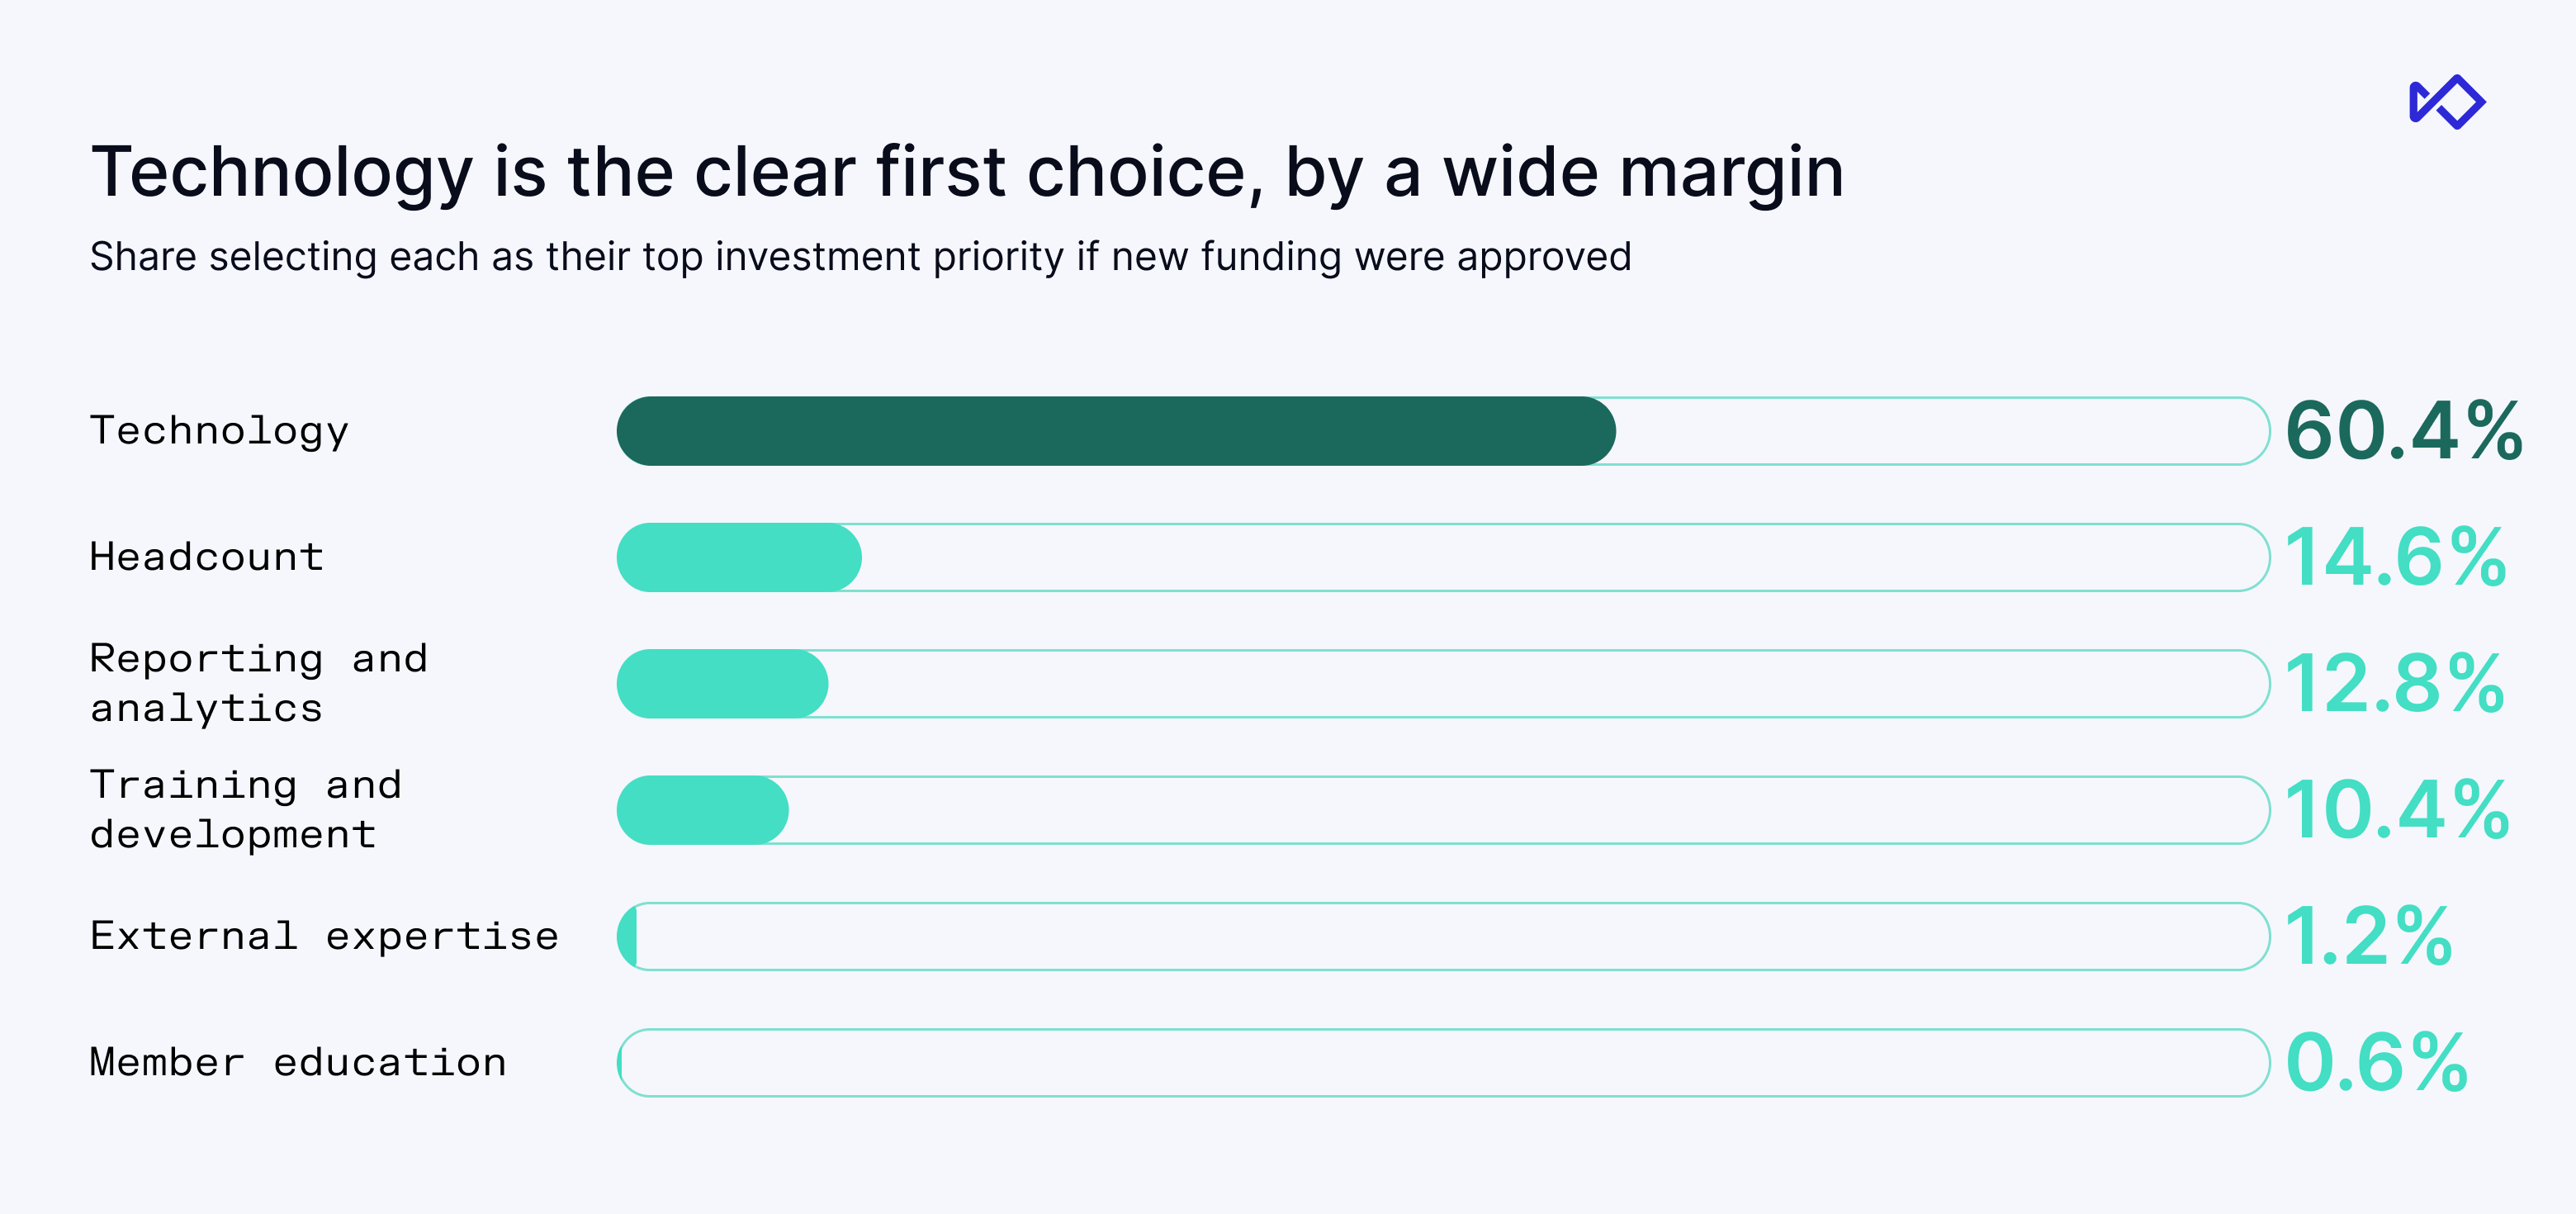
それでも、回答者の大半は、次の追加投資をテクノロジーに振り向けると答えており(60.4%)、人員増強に充てるとした割合(14.6%)の4倍以上に上ります。新たなプラットフォームを購入する前に、既存のツールについて、チームが調整や効果測定を行い、ベンダーに説明責任を求めているかを確認することをお勧めします。
6. 不正防止の価値は、リーダーにとって十分に実証しきれないもの
ほぼすべての回答者(95.4%)が、未然に防いだ不正や不正の試みを何らかの形で追跡していますが、正式に報告しているのは58.8%にとどまります。また、不正対策の責任者が経営陣に最も理解してほしいと考えているのも、未然に防いだ不正の価値です。これを挙げた回答者は62.8%で、すべての回答の中で最多でした。
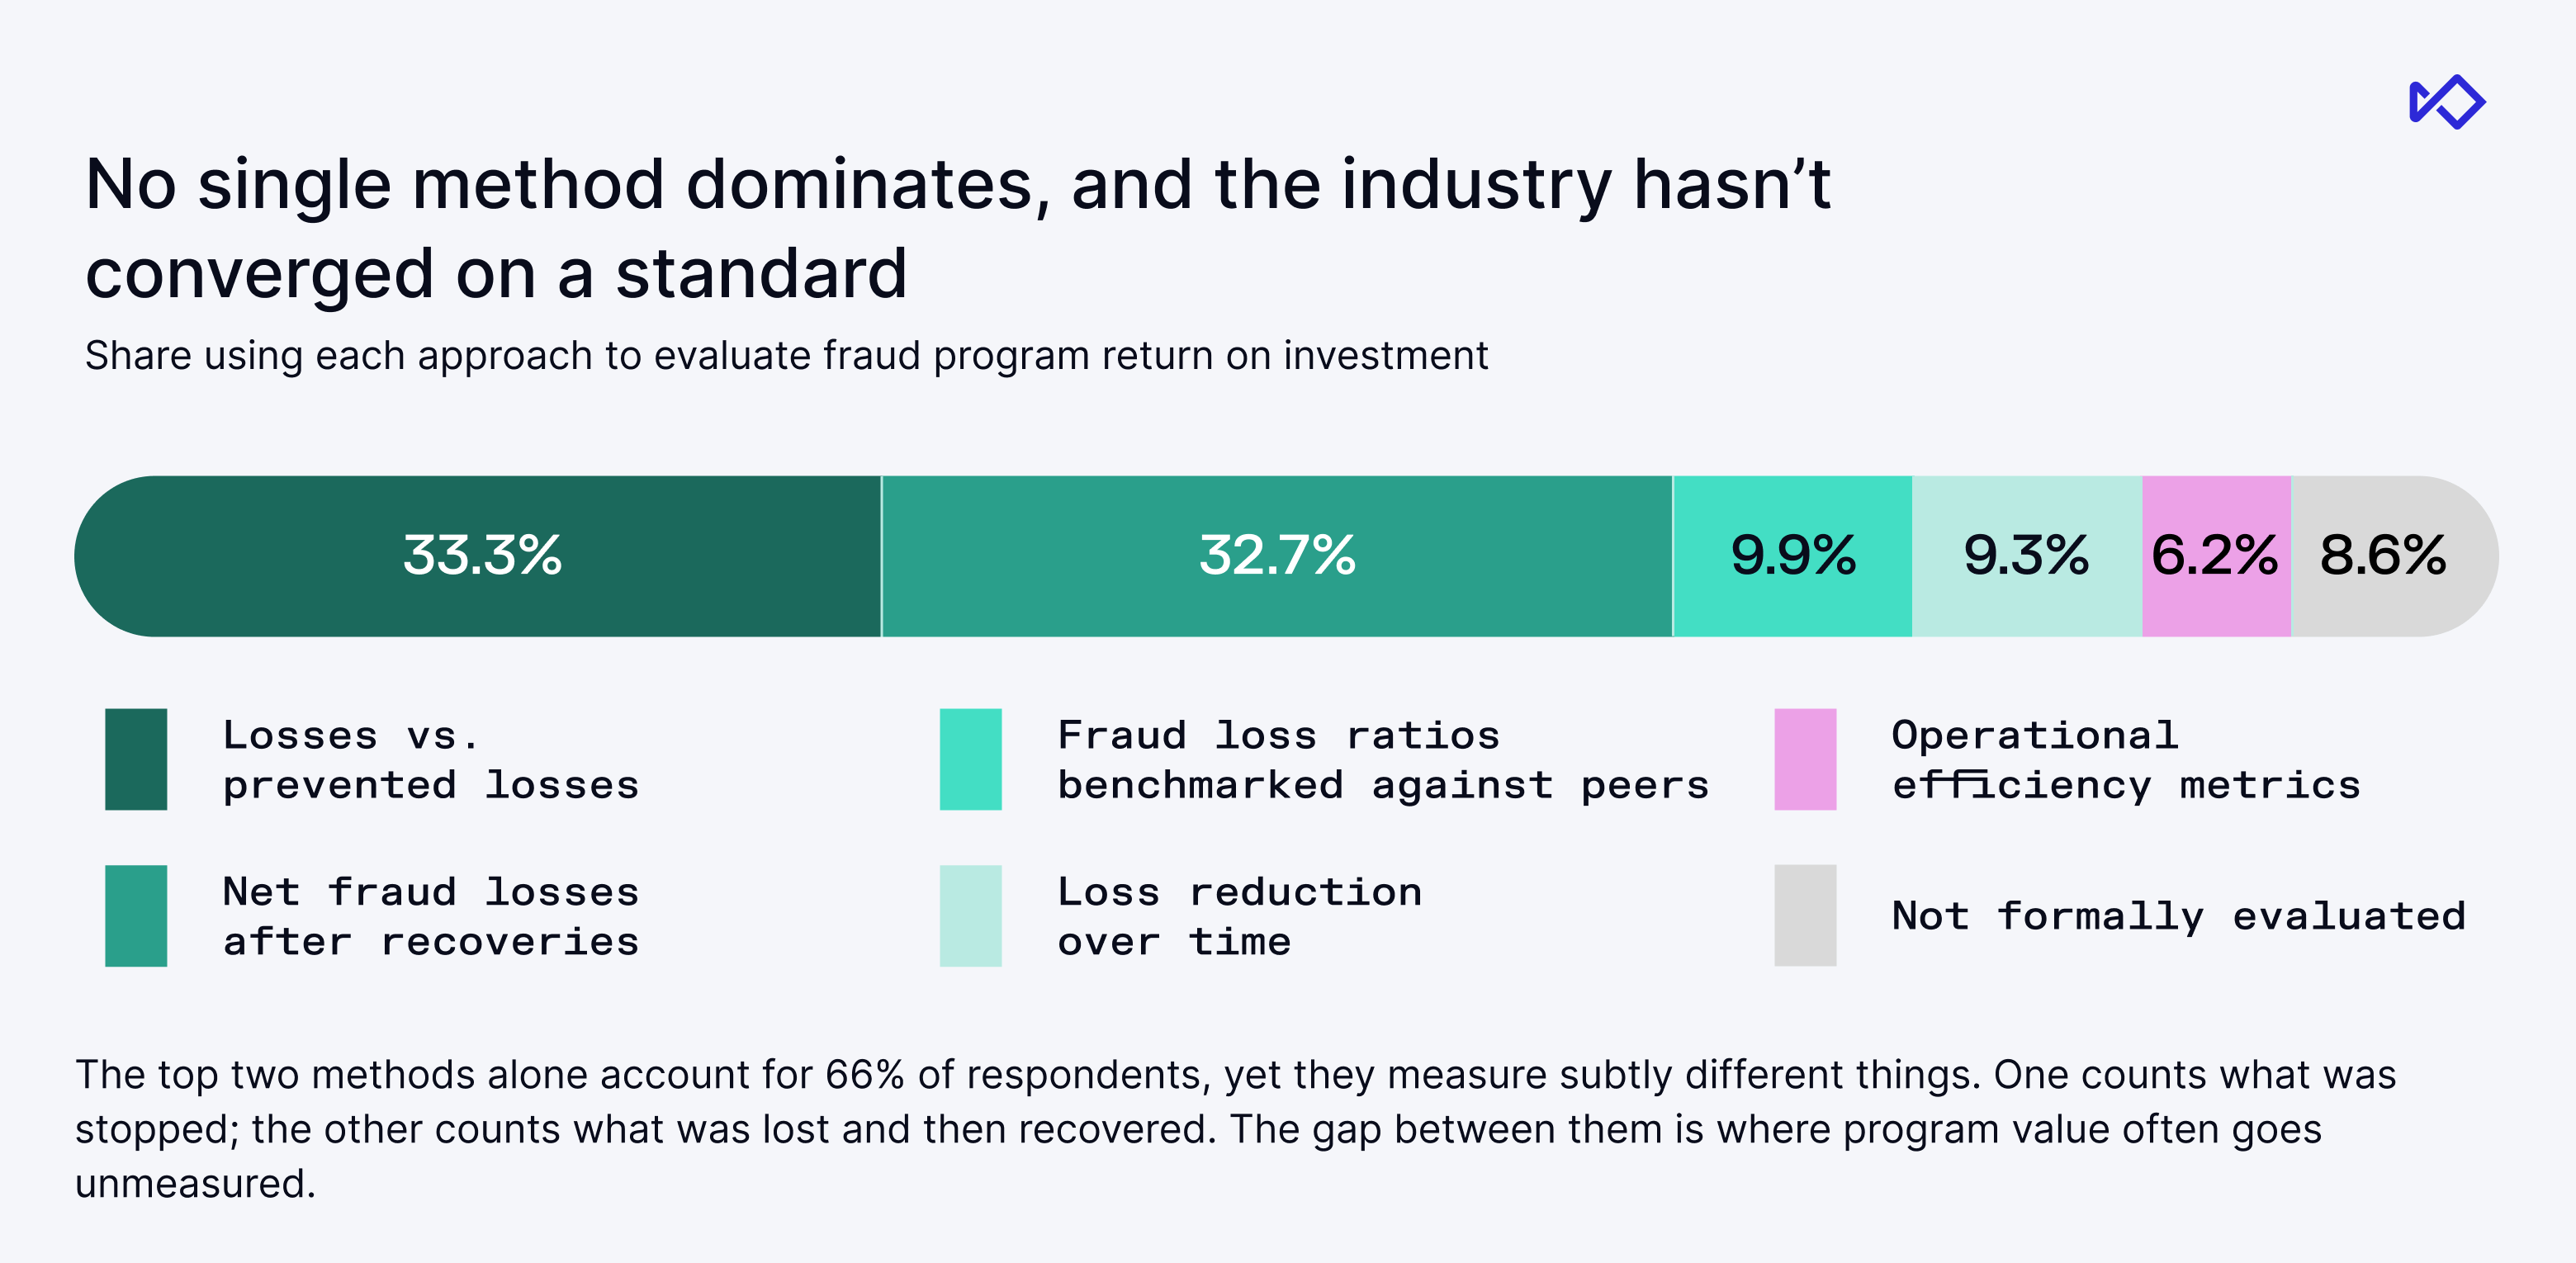
不正対策のROI(投資対効果)に共通の定義がないため、各金融機関が独自に定義しています。3分の1(33.3%)は実際の損失額と未然に防いだ損失額を比較し、32.7%は回収額を差し引いた純損失額を用い、残りはその他の方法を採用しています。
どの方法を選ぶにしても、損失だけを報告していては、経営陣に伝わるのは防ぎきれなかった不正のことだけで、チームが阻止した不正や回収した金額は伝わりません。四半期ごとに同じ定義を用い、損失額と併せて未然に防いだ損失額と回収額も示すことで、不正対策が継続的に成果を上げていることを経営陣が把握できるようにしましょう。
注意点:自信があっても、照合が済んでいるとは限らない
回答者は自らの数値を信頼しており、91.3%が組織内部の損失データに自信があると答えています。しかし、各機関のチャネル別損失額を合計し、報告された2025年の損失総額と比較したところ、比較可能な142件の回答のうち、差が±20%以内に収まったのは45.8%にとどまりました。
この不一致の一因として、定義の重複が考えられます。特に、同じ詐欺被害による損失を、担当チームが「詐欺」と「デジタルバンキング」の両方のカテゴリーに計上できる場合は、その可能性があります。システム間の連携不足や手作業のプロセスが、不一致をさらに広げています。数字を無理に合わせても、重複が見えなくなるだけです。定期的に照合を行い、どのカテゴリーで二重計上が生じているのかを把握し、経営陣に尋ねられたときに差異を説明できるようにしておきましょう。
これらのベンチマークの活用方法
自社のプログラムを比較する際は、調査全体の平均値を基準にしないようにしましょう。資産規模が4億ドルの信用組合と100億ドルの地方銀行では、同じ数値から同じ結論を導くべきではありません。まずは資産規模、金融機関の種類、顧客層が自社に近い金融機関と比較し、より広範なデータは全体像を把握するための参考として活用しましょう。
そのうえで、同業他社との比較に、損失額、未然に防いだ損失額、回収額を網羅した、より充実した報告を組み合わせましょう。これらを併せて示すことで、チームが上げている成果の全体像を経営陣に伝えられます。
次に取締役会から他社と比べてどうなのかと問われても、推測で答える必要はありません。検証可能なデータ、明確に定義された比較対象の企業群、そして自社の取り組みの成果を示す根拠がそろっているからです。
ベンチマークレポートの完全版をダウンロードして、自社の不正対策が同規模の他社と比べてどの水準にあるかを確認しましょう → https://www.sardine.ai/whitepapers/fraud-benchmarking-report