再利用可能なKYC
再利用可能なKYC
リアルタイムの不正インテリジェンスを活用した再利用可能なKYC
本人確認済みのユーザーを、KYCをやり直すことなく新しいプロダクトやパートナーのフローへ移行できます。Sardineは同意を取得し、情報を再利用する前に現在のセッションのリスクをチェックします。
善良なユーザーに何度も本人確認を求めない
リスク管理を緩めることなく、パートナーや製品を通じた顧客アクセスを拡大
パートナーのオンボーディング
新しいパートナーをエコシステムに迎え入れる際の負担を軽減
運用面や契約面のハードルを抑えながらパートナーネットワークを拡大し、各パートナーが同意に基づくID共有に参加できる仕組みを提供します。
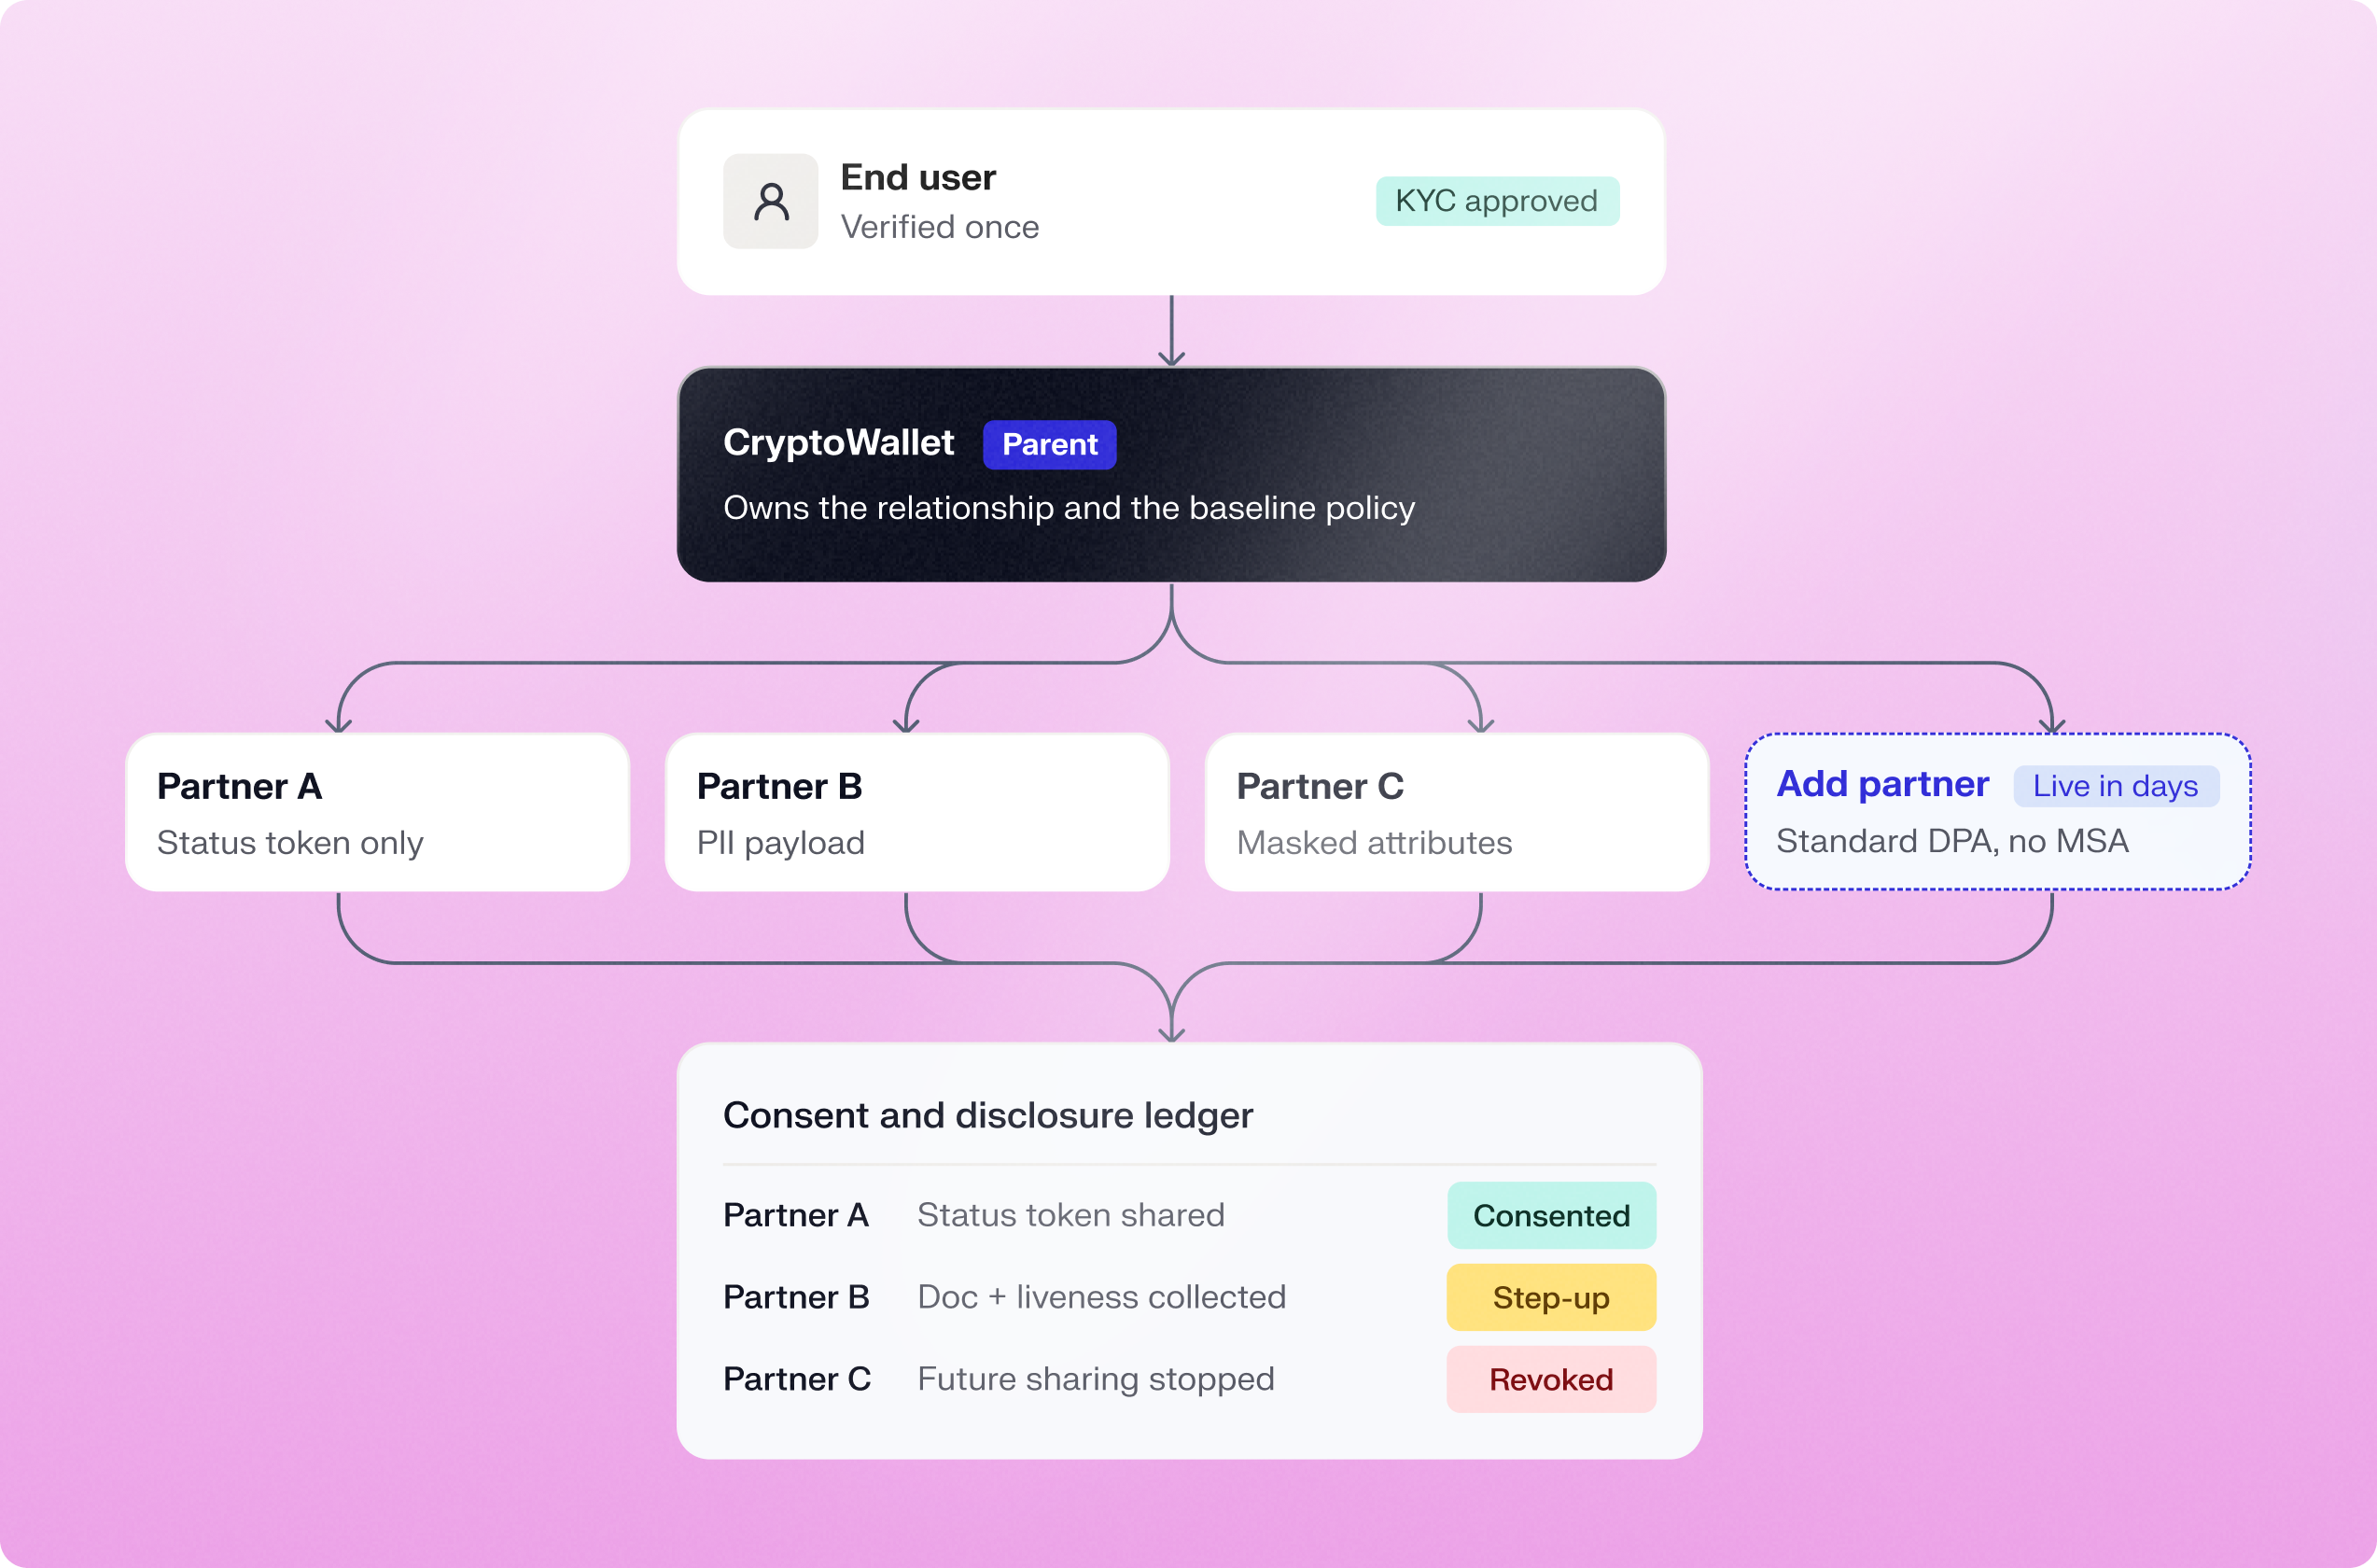

Sardineのプラットフォームを利用するか、API経由で直接連携することで、既存のワークフローに柔軟に対応できます。

取引関係ごとに包括的なMSAを交渉することなく、標準的なDPAを使用できます。

埋め込み型およびリダイレクト型のフローで、カスタマージャーニーを支援します。
顧客の成長
検証済みの本人確認情報を再利用して、より多くの顧客を獲得・維持
認証済みユーザーのネットワークを顧客獲得チャネルとして活用し、顧客のオンボーディング完了や再利用を妨げる障壁を取り除きます。
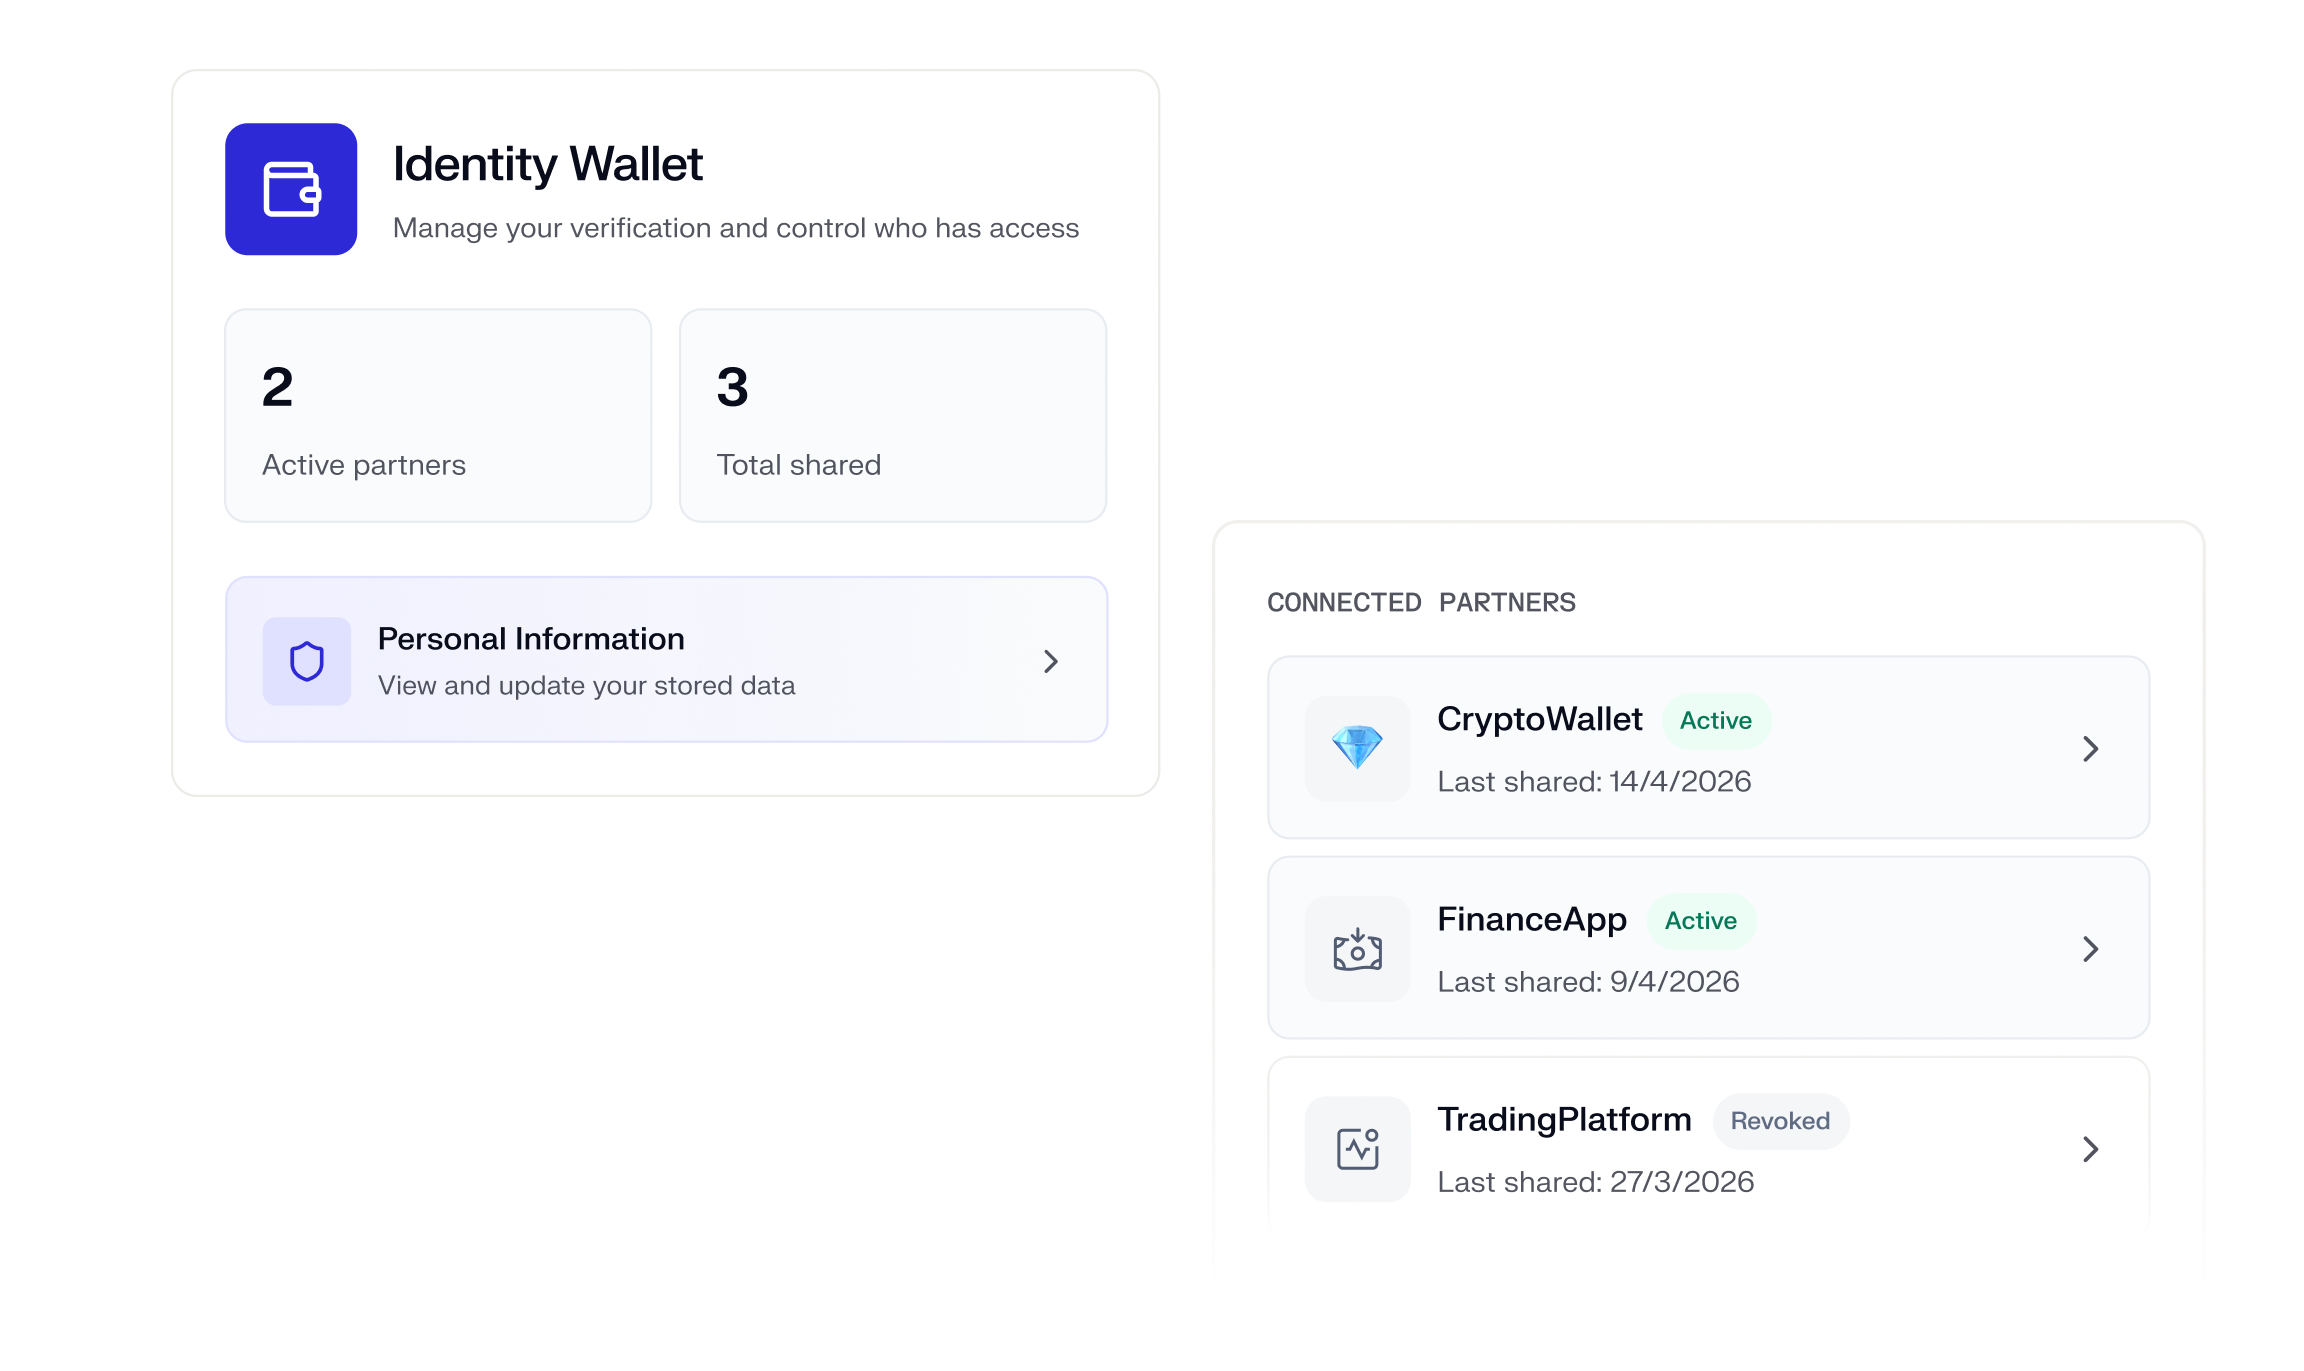

不要な本人確認を行うことなく、承認済みのサービス間で顧客を移行できます。

既存のお客様が追加の製品やサービスをより簡単に利用できるようにします。

検証結果が要件を満たしている場合は、すでに完了しているチェックに重複して料金を支払う必要はありません。
プログラム監督
完全な可視性と制御で検証をオーケストレーション
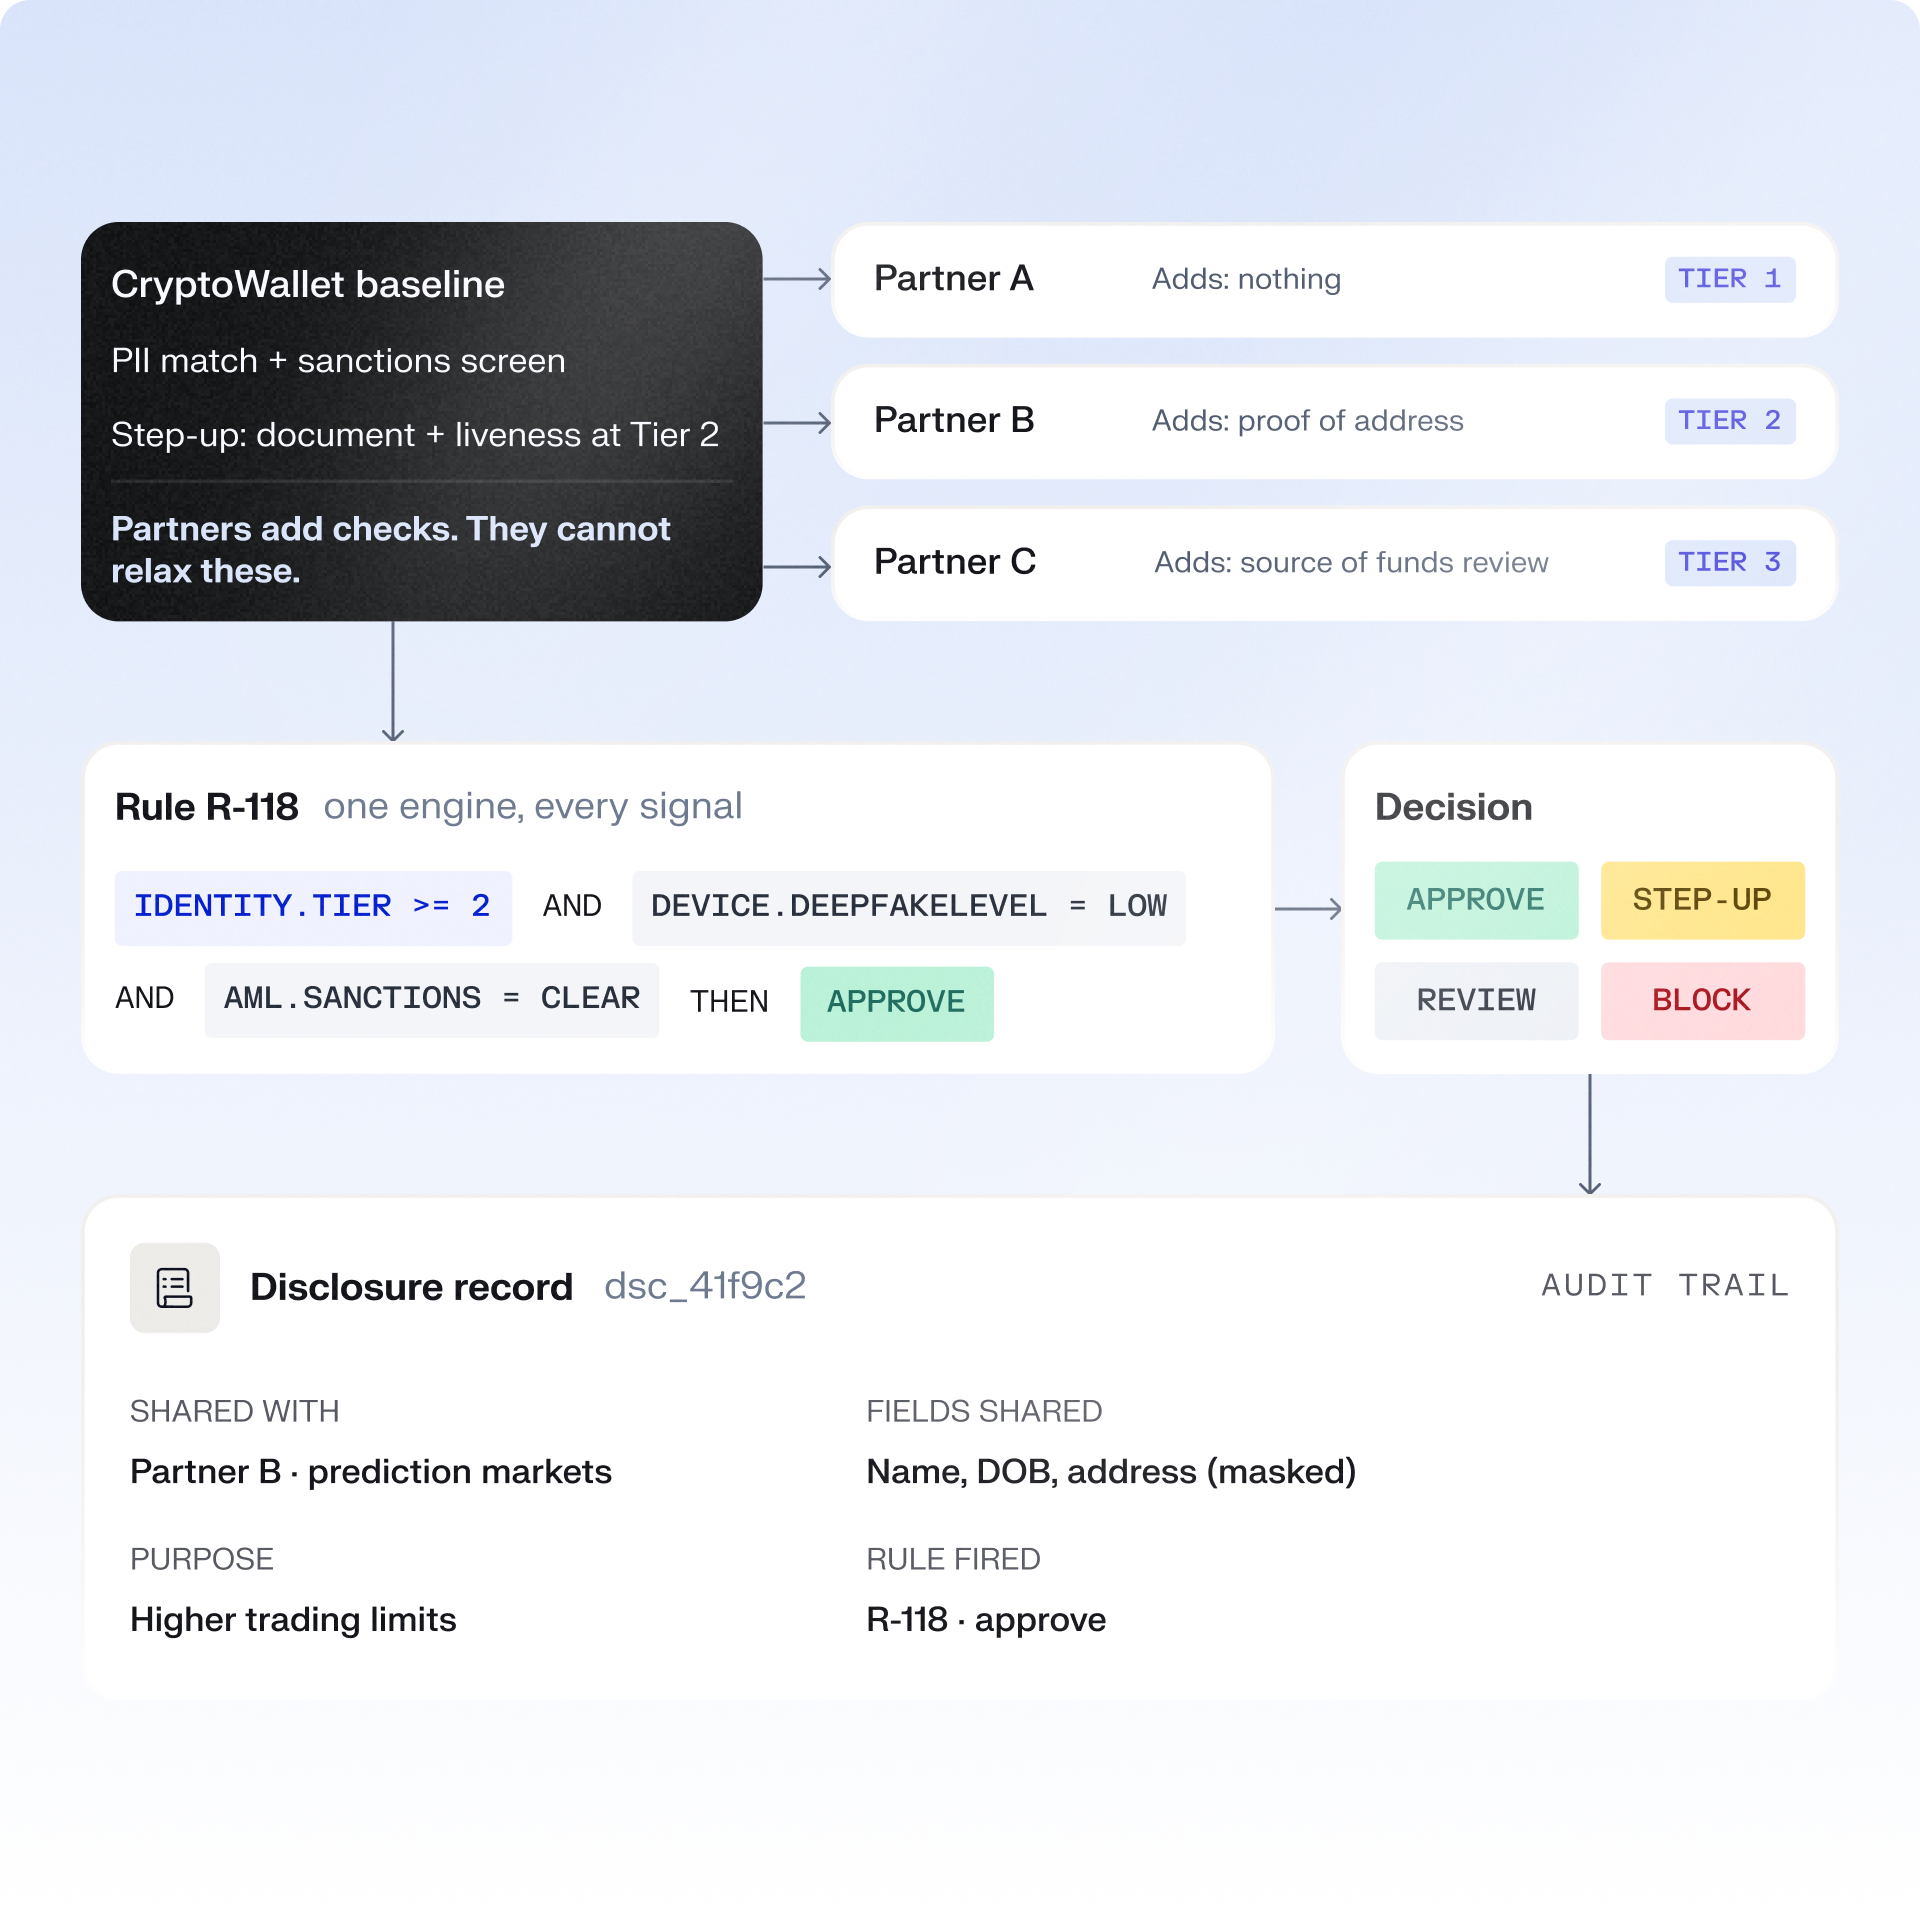
パートナープログラム間での本人確認情報の共有を管理し、検証要件を適切にコントロールしながら、本人確認の結果を不正対策やAML(マネーロンダリング対策)の判断に連携できます。
製品展開
KYCを再度行うことなく、新しいプロダクトを利用
カード、融資、決済、暗号資産などの金融サービスを既存の顧客基盤に提供しながら、各サービス固有のリスク要件にも対応できます。
再利用可能なKYCですぐに運用を開始
最小限のセットアップで再利用可能なKYCを既存の業務に導入し、本人確認の仕組みを自在にコントロールできます。
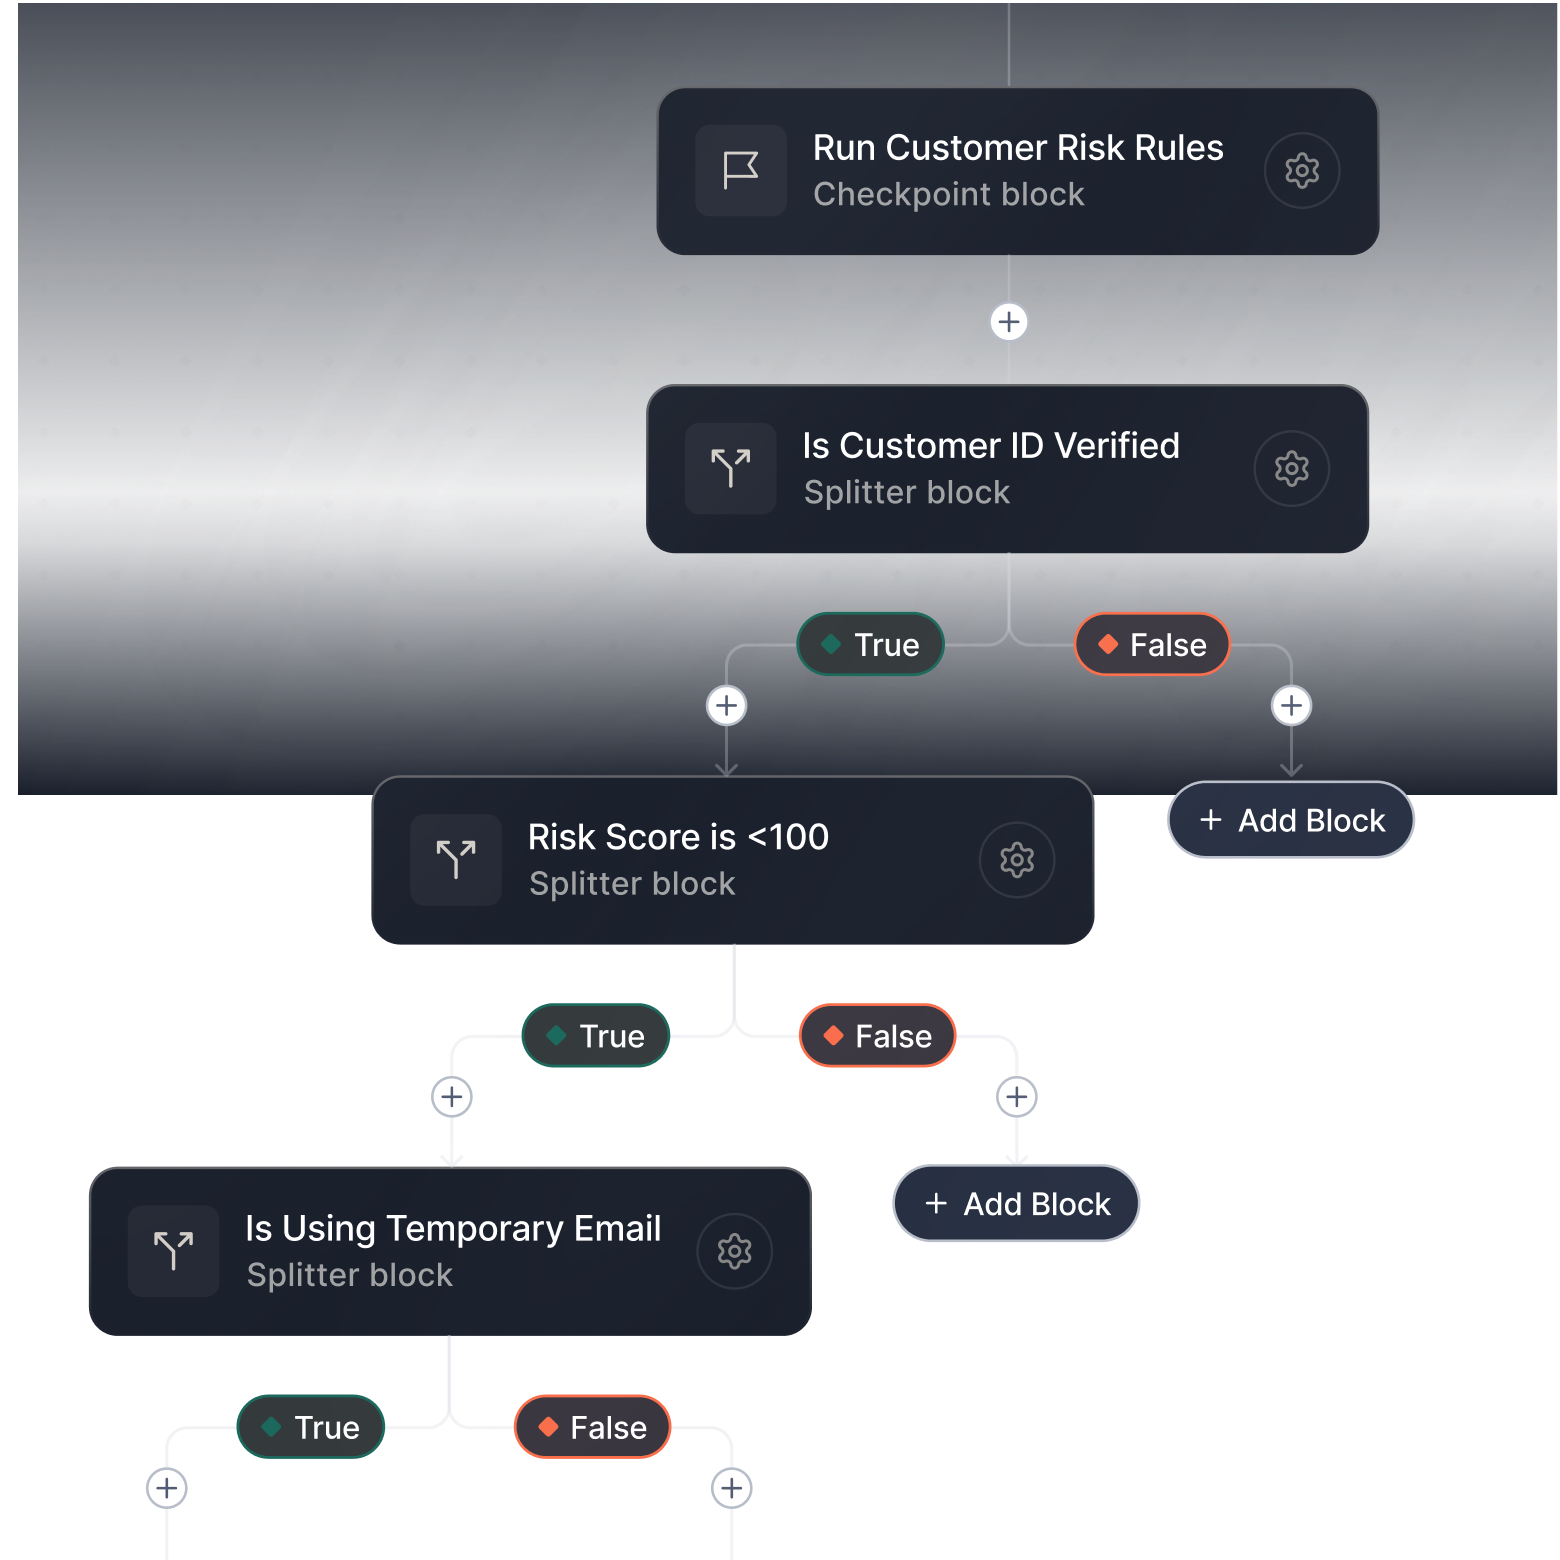
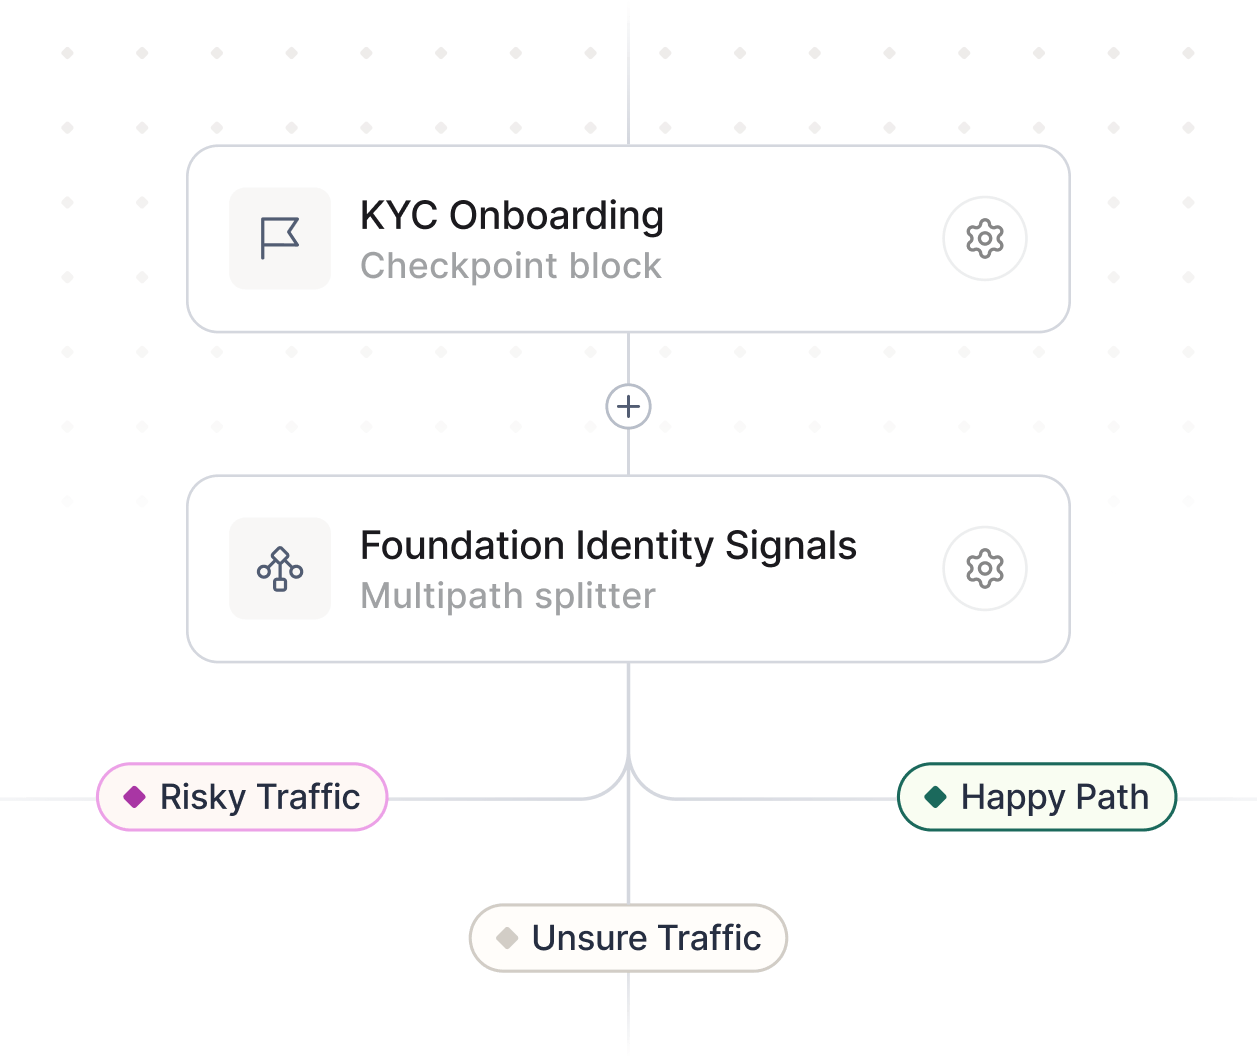
KYC要件とオンボーディングのワークフローを定義
KYCの基本基準を設定し、パートナーごとにワークフローを調整したうえで、追加確認が必要となる条件を定義します。
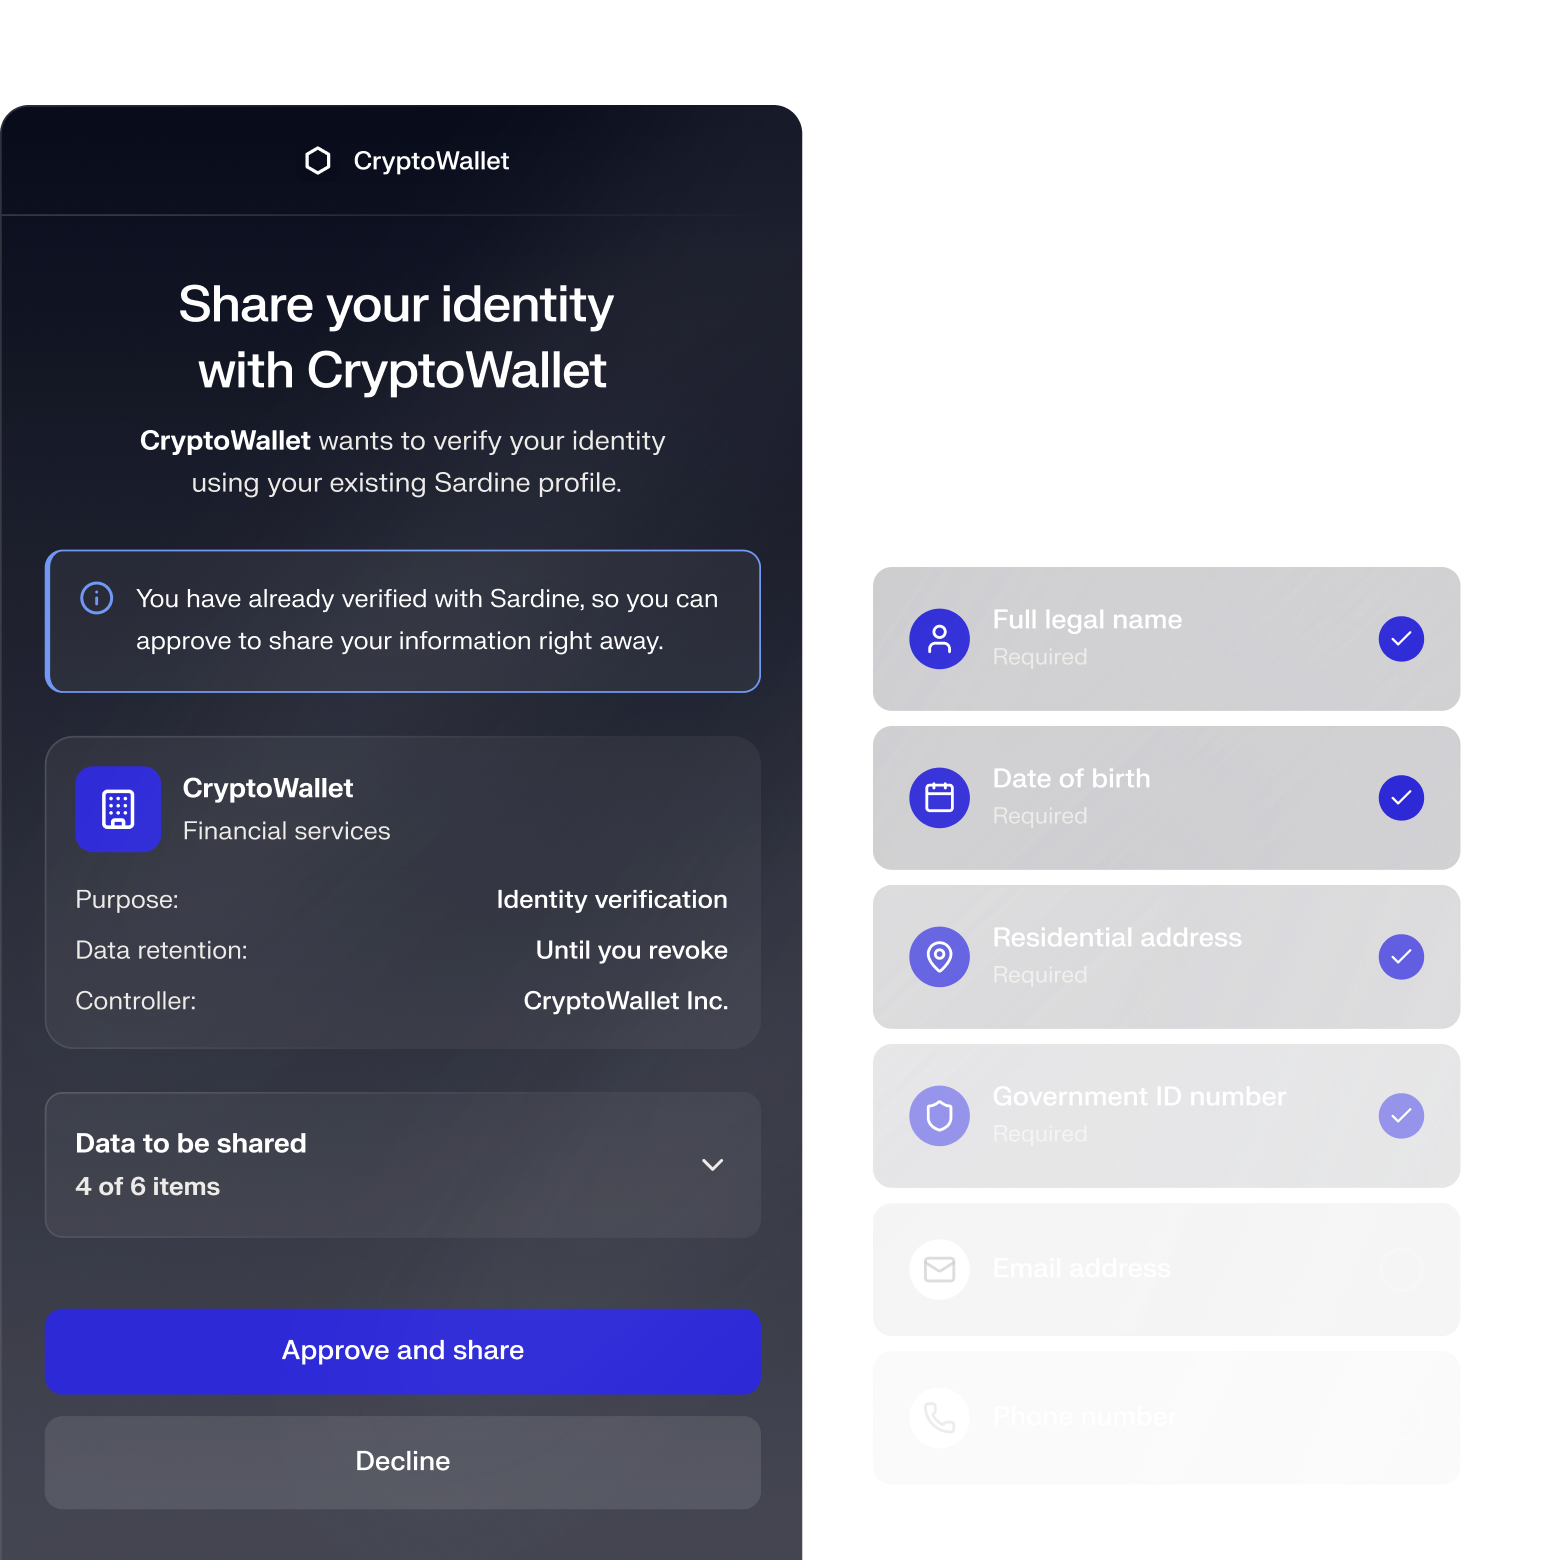
リアルタイムの不正検知インテリジェンスを活用して同意を取得
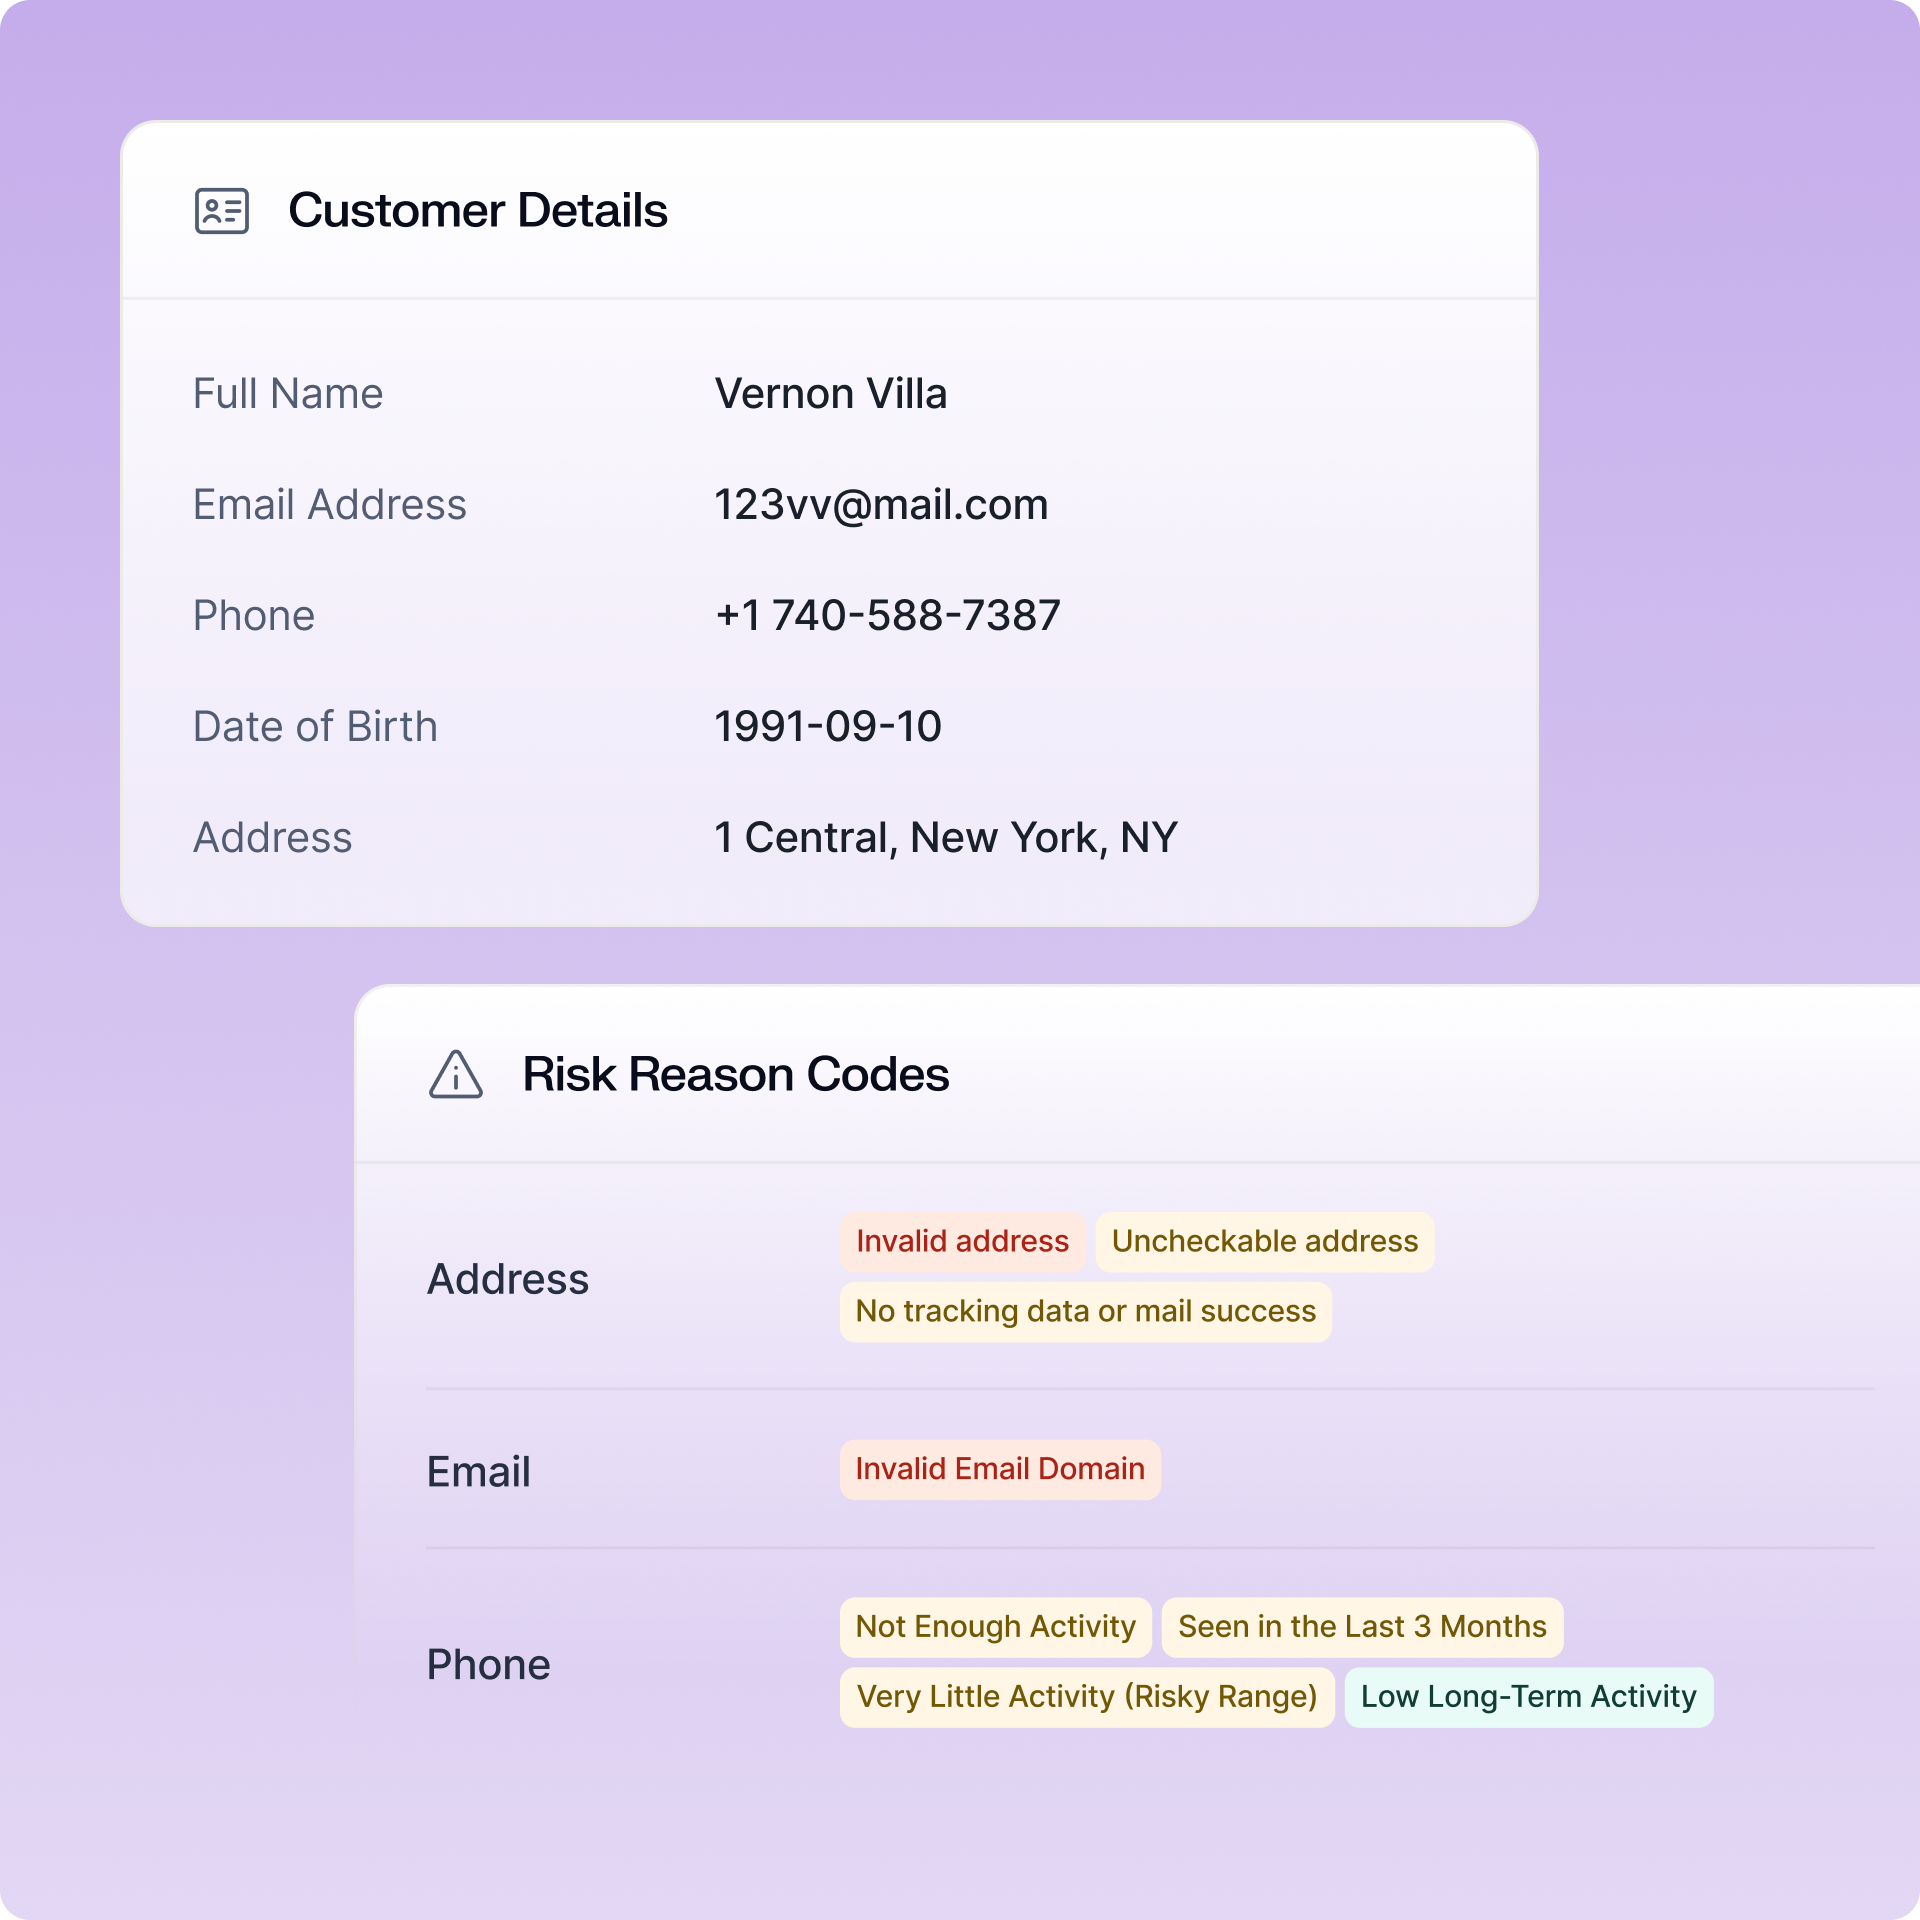
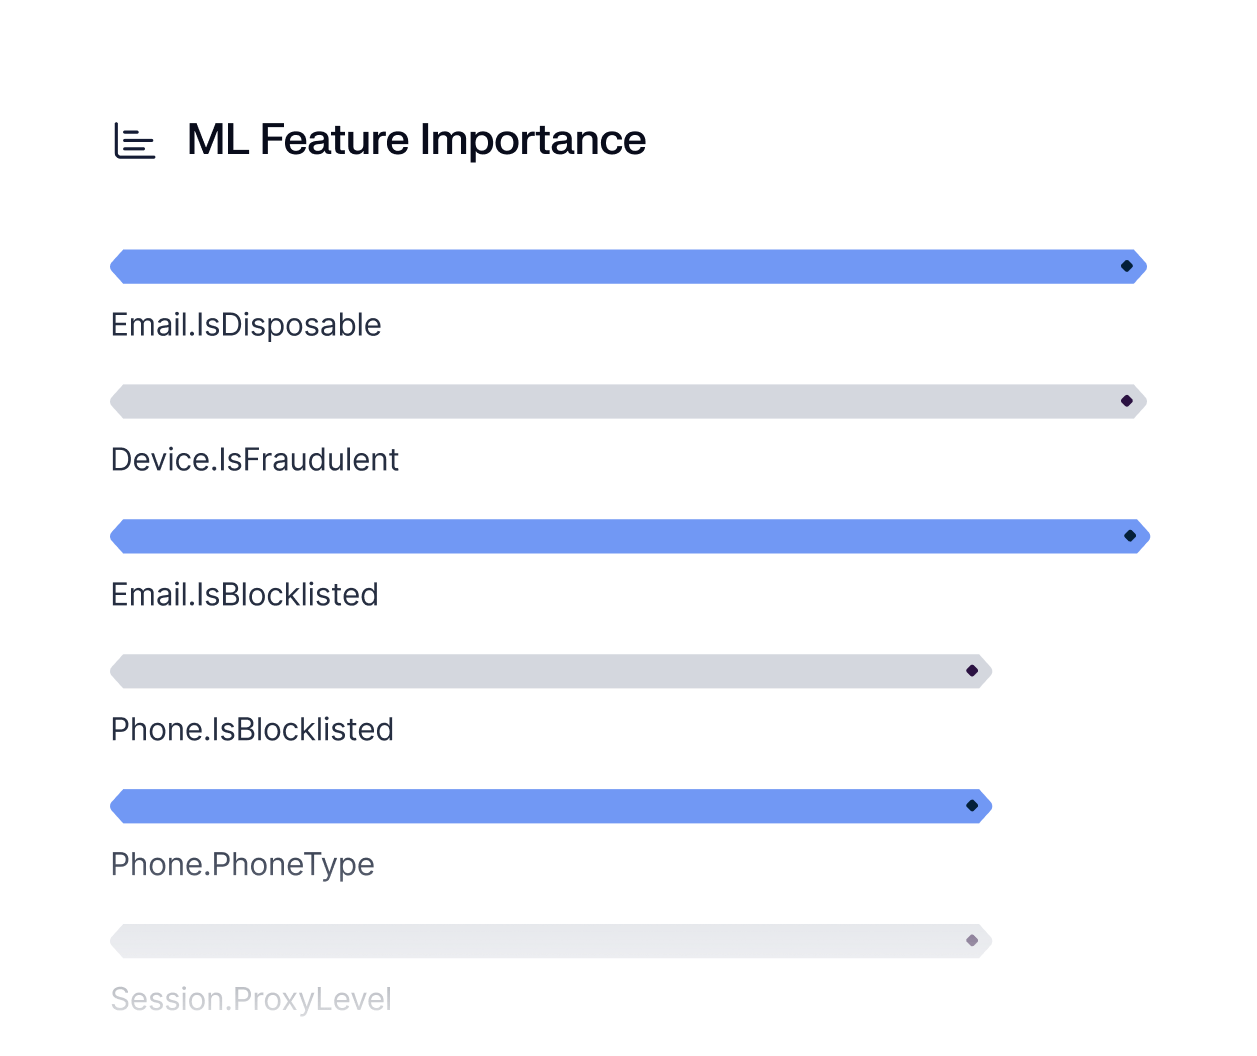
リアルタイムのデバイスインテリジェンスと行動シグナルを活用して、不正やなりすましのリスクを検知し、本人が同意していることを確認します。
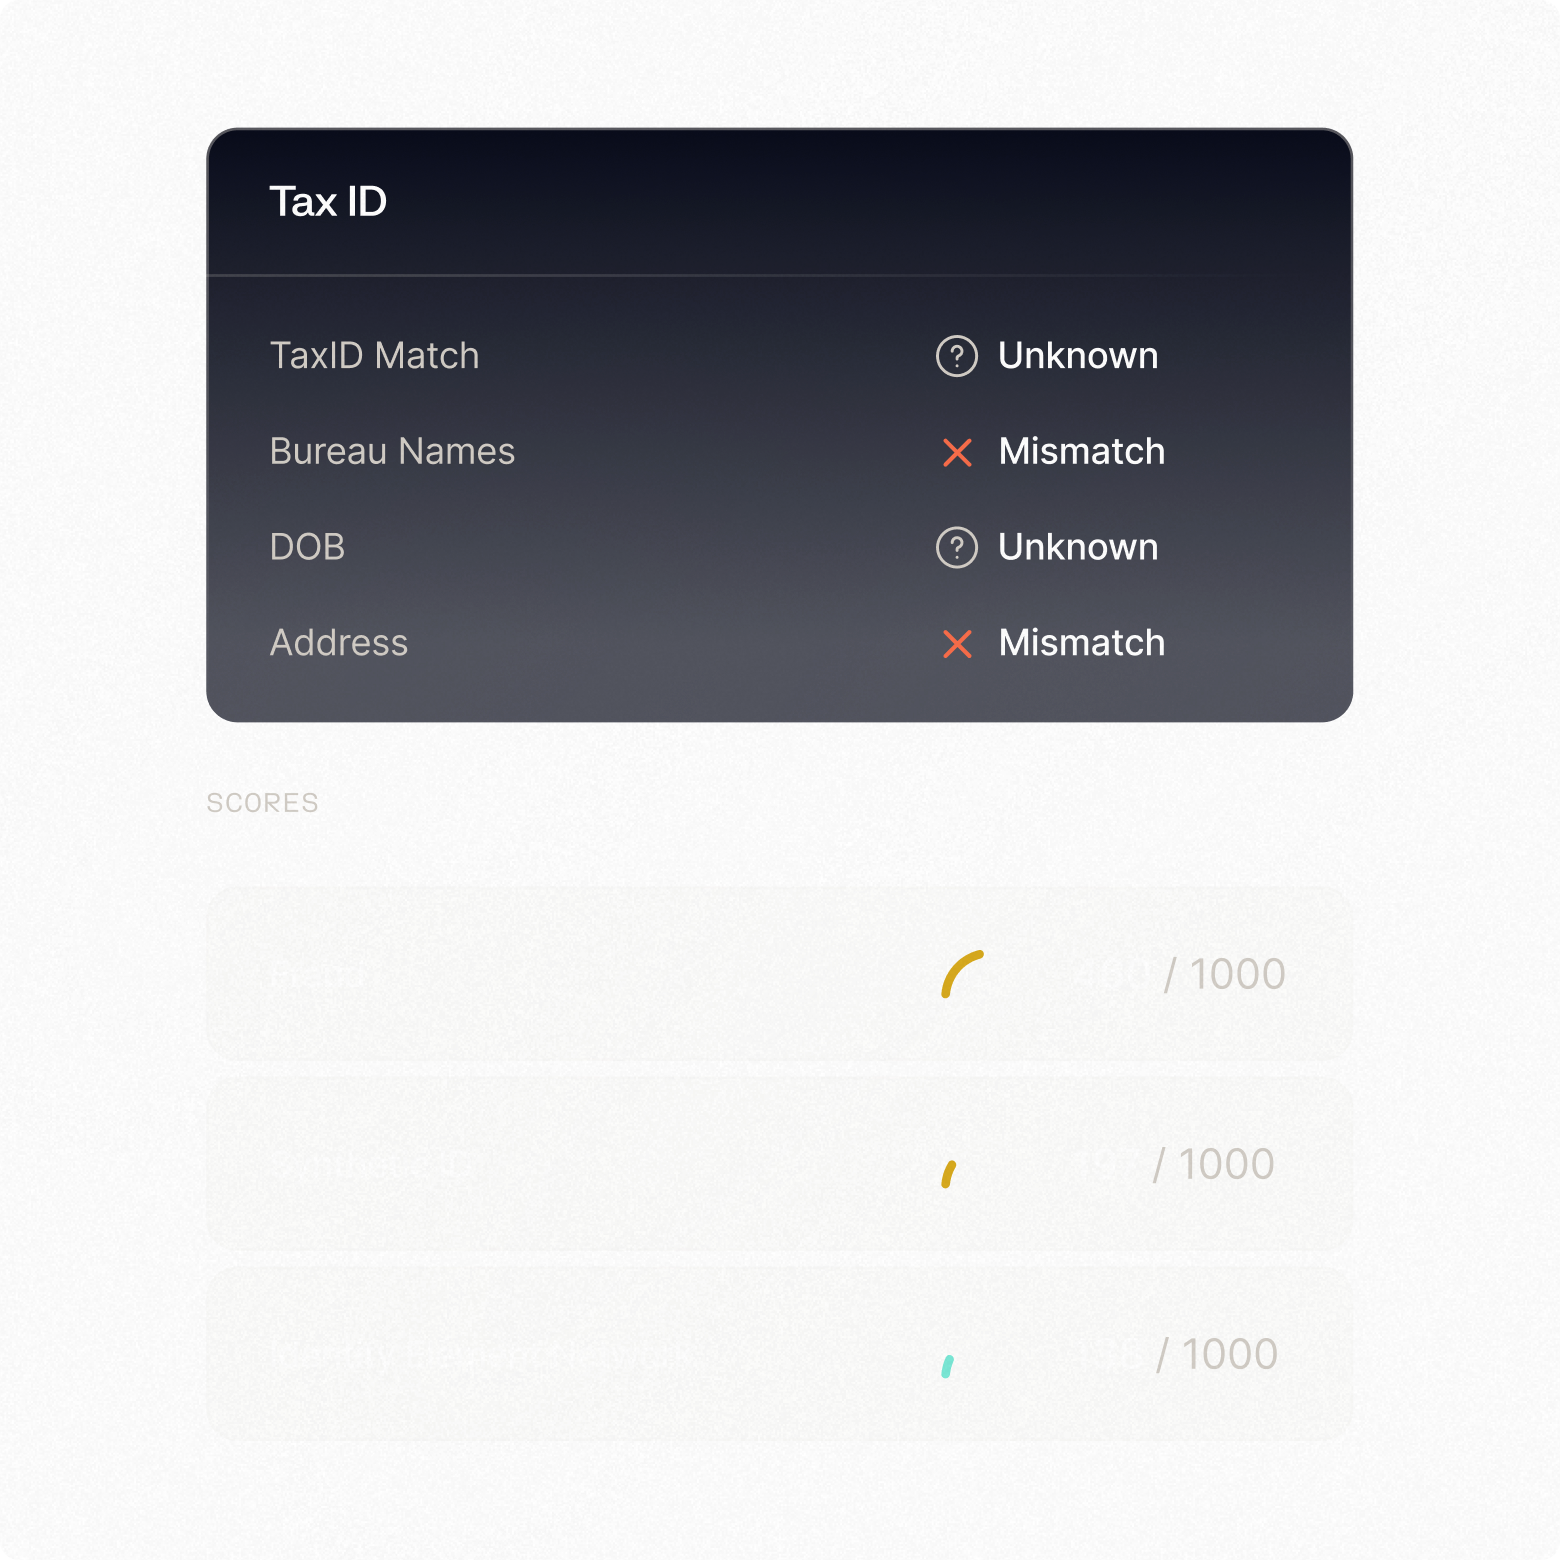
KYCデータが要件を満たしているか検証
Sardineのルールエンジンは、共有された本人確認データをお客様の検証要件と照合するため、必要な情報だけを受け取ることができます。
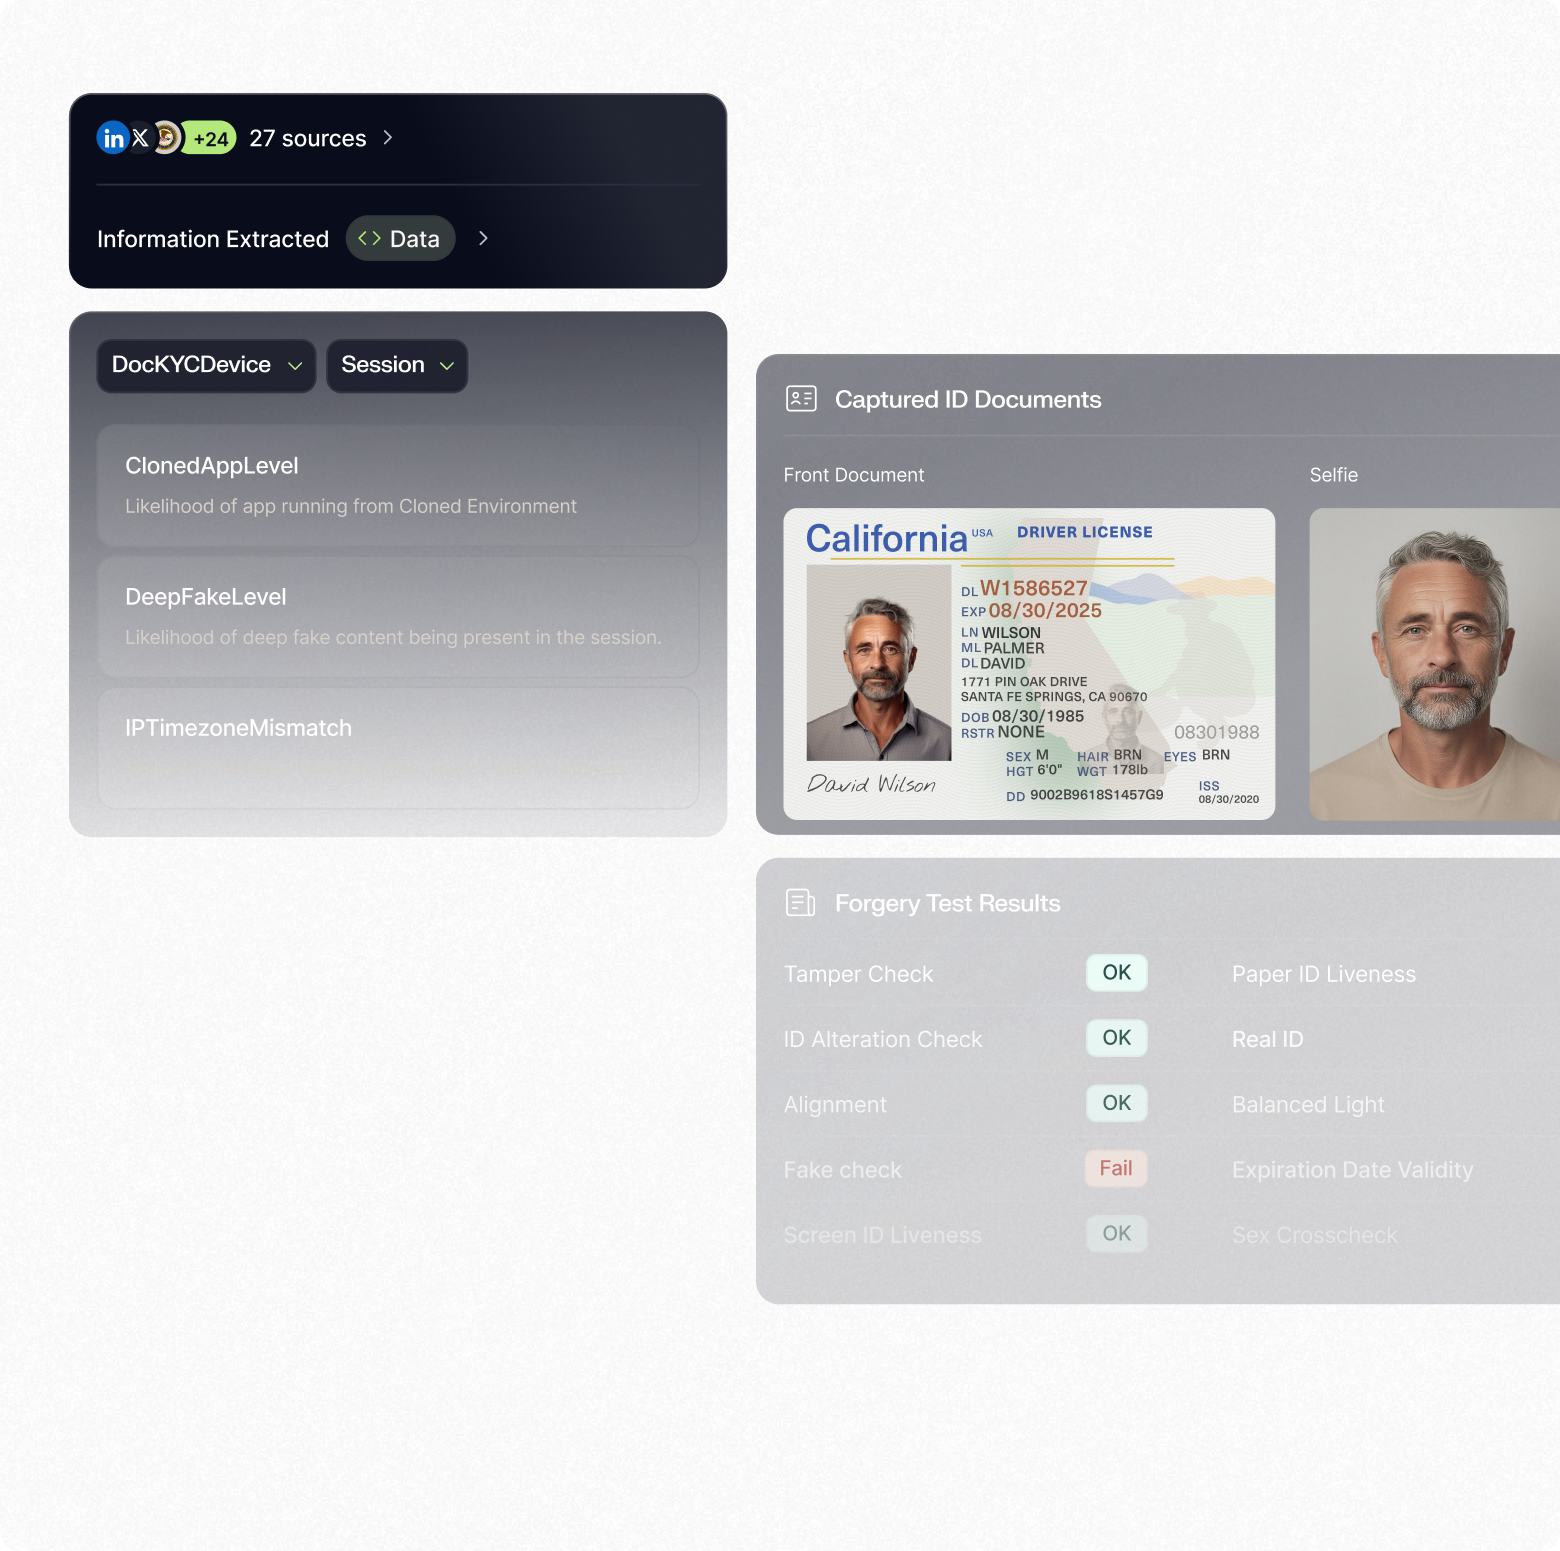
必要なときに一歩踏み出す
セルフィー、生体検知、OTPなどの対象を絞ったチェックにより、KYCを最初からやり直すことなく、本人確認の不足を自動的に補完します。
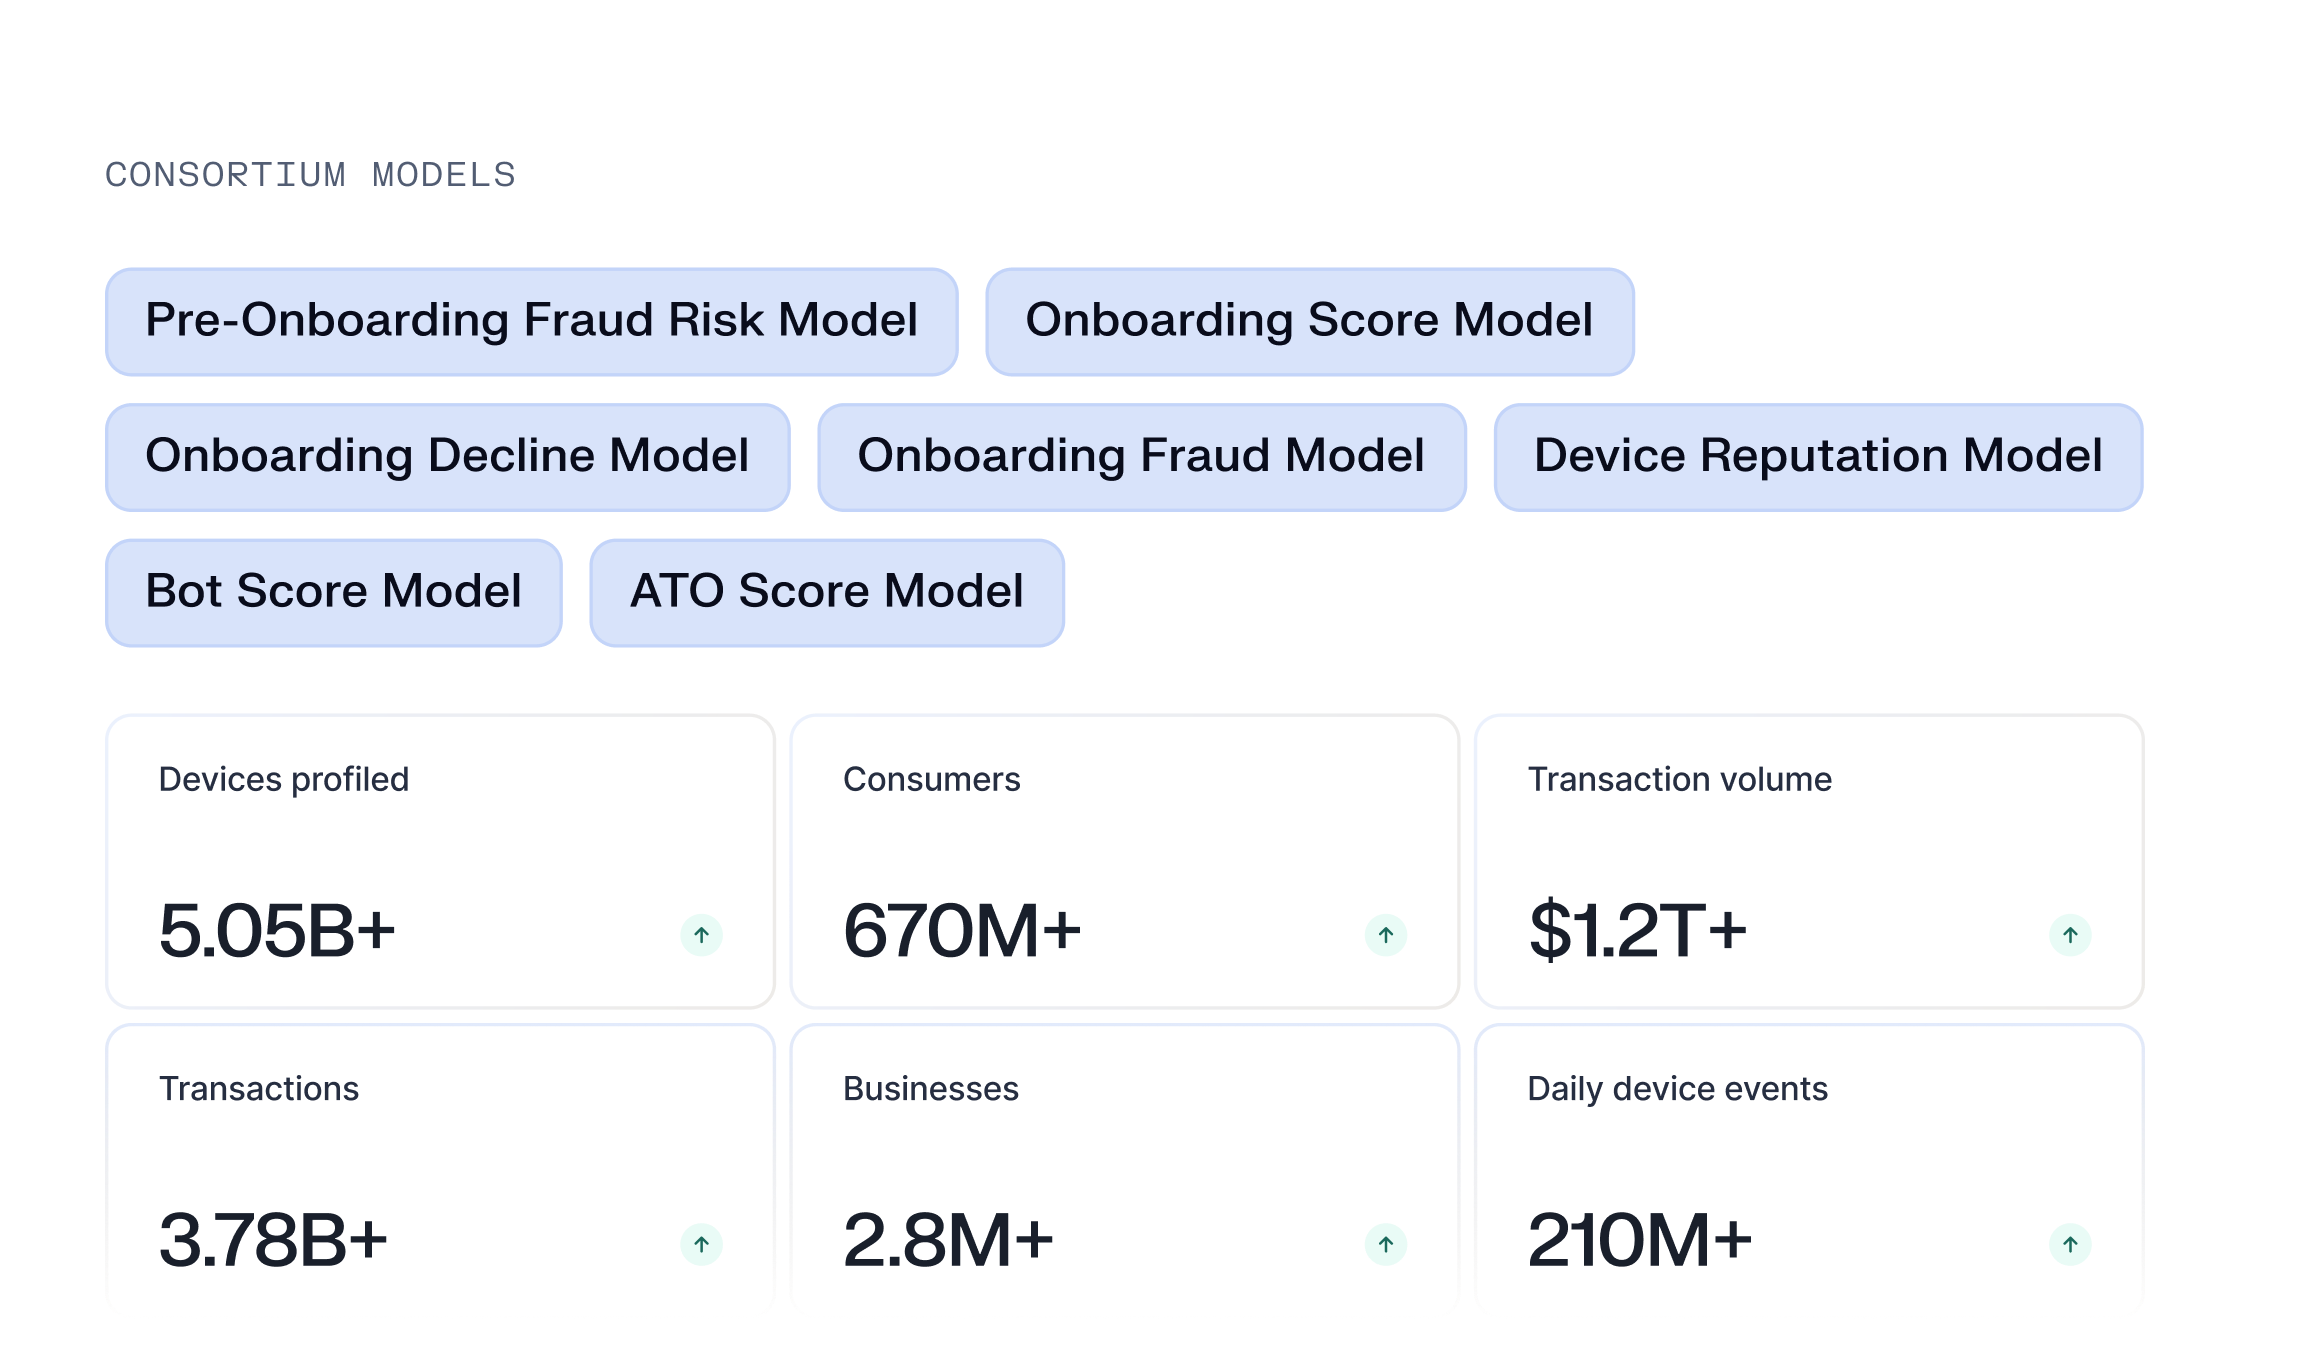
業界をリードするデータプラットフォームが支える
データコンソーシアム
事前検証の精度は、現時点で把握している情報に左右されます
認証済みユーザーが再訪した際、Sardineは現在のデバイス情報、行動パターン、コンソーシアムのシグナルを評価し、そのユーザーの本人確認情報を再利用する前に、新たな不正リスクを検出します。


KYCを最初からやり直すことなく、より多くの顧客をオンボーディング
よくあるご質問
Sardineは、以前の本人確認を再利用できるかどうかをどのように判断しますか?
再利用できるかどうかは、ユーザーがパートナーへの情報提供に同意しているか、またユーザーの現在のティアがパートナーの要件を満たしているかによって決まります。要件を満たしている場合、パートナーには判定結果とティアが提供されます。満たしていない場合、Sardineは不足している確認項目についてのみ追加確認を実施します。
パートナーはどのようなデータを受け取りますか?
パートナーに承認されたスコープに応じて、ステータストークンまたはデータペイロードが返されます。取得のたびに、誰が、何を、いつ、どの同意に基づいて受け取ったかが記録されます。
ユーザーが新しいパートナーのサイトにアクセスした場合、同意はどのように扱われますか?
認証済みユーザーは、同意手続きを経て新しいパートナーに接続します。Sardineはパートナーごとにユーザーの同意を記録し、パートナーはその同意がある場合に限り、認証済みの本人確認情報を取得できます。
Sardineは既存のKYCおよびAMLツールとどのように連携できますか?
Sardineは、設定可能な単一のルールエンジンを通じて本人確認、不正検知、AMLスクリーニングを実行し、判定結果、リスク階層、ポリシーのメタデータをアプリに返します。本人確認と同意取得は、埋め込み形式またはリダイレクト形式で実行できます。
私のアプリはユーザーの個人識別情報(PII)を取り扱いますか?
消費者向けプラットフォームやウォレットの場合、いいえ。本人確認情報はSardineが保持し、アプリには判定結果、ティア、ポリシーのメタデータが送信されます。規制対象のサービスプロバイダーには、承認されたスコープに応じて、ステータストークンまたはデータペイロードが提供されます。
パートナーごとに異なる要件を設定できますか?
はい。パートナーまたはプログラムごとに、階層、必須属性、追加認証のトリガーを設定できます。レポートは顧客別またはパートナー別にエクスポートできます。