

Em fevereiro de 2026, a Anthropic revelou que três laboratórios de IA haviam gerado mais de 16 milhões de interações com o Claude por meio de aproximadamente 24 mil contas fraudulentas.¹ Quatro meses depois, descreveu uma campanha de maior dimensão: 28,8 milhões de interações em cerca de 25 mil contas ao longo de seis semanas.²
Esses números representam o extremo de algo que a maioria das empresas de software já enfrenta em menor escala. Alguém se inscreve para o período de avaliação gratuita, usa-o e, quando ele termina, volta a inscrever-se com um novo endereço de e-mail. Antes, o custo disso refletia-se na carga do suporte e na precisão do funil de conversão. Agora, aparece na fatura da infraestrutura e aumenta consoante a intensidade de utilização do período de avaliação.
O CEO da Stripe informou que o abuso de períodos de teste gratuitos em toda a sua rede mais do que duplicou nos últimos seis meses e que, em algumas empresas de IA, 1 em cada 6 registos está associado ao abuso de múltiplas contas. Essas contas são criadas no momento do registo e utilizadas ao longo das semanas seguintes, pelo que a maioria das equipas só deteta a sua própria versão do problema quando a fatura é fechada, tarde demais, quando o dinheiro já foi gasto.
O abuso de testes gratuitos tornou-se um problema de valor armazenado
O abuso de testes gratuitos consiste no uso de um período de teste por alguém que não tem intenção de se tornar cliente, geralmente em grande escala, por meio de cadastros repetidos com novas identidades.
Um token de IA é a unidade fundamental de dados que a inteligência artificial utiliza para pensar, processar linguagem e gerar ideias. Antes, os tokens eram vistos apenas como componentes técnicos básicos dos chatbots. Desde então, evoluíram para algo muito maior: a moeda fundamental do comércio eletrónico agêntico. Atualmente, as decisões empresariais automatizadas dependem deles. A inteligência das máquinas tem um preço, e são os tokens que o pagam.
Esse custo muda o impacto financeiro real do abuso de avaliações gratuitas. Em um produto tradicional cobrado por usuário, quem comete o abuso ocupa apenas um registro em um banco de dados. Em um produto com cobrança por uso, essa pessoa gera despesas reais a cada sessão, diretamente proporcionais à intensidade com que explora a avaliação. O prejuízo ocorre no momento do consumo, e não na liquidação, o que torna esse tipo de abuso mais semelhante à fraude com cartões-presente do que à fraude em pagamentos.
A fraude de tokens de IA é uma forma de abuso de testes gratuitos que visa esse saldo baseado no consumo, quer o alvo sejam créditos de teste, ofertas promocionais ou capacidade de API pré-paga. Atualmente, os fraudadores visam os testes gratuitos para roubar esses tokens valiosos, tratando as ofertas de adesão como um cofre aberto de dinheiro digital. O ataque pode assumir diferentes formas. Uma operação acumula créditos para utilizar um produto gratuitamente. Outra revende o acesso em regiões onde o fornecedor não vende diretamente. Uma terceira faz consultas em grande escala para treinar um modelo concorrente. O registo parece idêntico nos três casos, o que dificulta a sua deteção sem os sinais certos.
Um desses três objetivos merece destaque próprio: a destilação. Nos outros dois casos — obter acesso gratuito em massa ou revendê-lo numa região onde o serviço não está disponível —, o fraudador rouba tokens para extrair trabalho útil do modelo, o mesmo trabalho que um cliente pagante obteria. Na destilação, os tokens são roubados para realizar um tipo diferente de trabalho: fazer milhões de perguntas específicas e sistemáticas ao modelo para reconstruir o seu comportamento num modelo menor, controlado pelo fraudador. Para o fornecedor, a fatura de computação é a mesma em qualquer dos casos. Mas o que está realmente a sair da empresa não é apenas utilização: é o próprio raciocínio do modelo. Os ataques de esgotamento de tokens divulgados pela Anthropic em fevereiro e junho de 2026, envolvendo 24.000 e 25.000 contas fraudulentas e dezenas de milhões de interações entre elas, mostram como isto acontece em grande escala.¹ ² Em todos os outros casos abordados neste artigo, a perda é financeira. Aqui, é propriedade intelectual.
O próprio relatório de inteligência sobre ameaças de setembro de 2026 da Anthropic quantifica até que ponto uma fraude ao nível da conta pode ser explorada depois de conseguir entrar. O relatório abrange utilizações indevidas detetadas entre dezembro de 2025 e agosto de 2026, nas quais intervenientes ligados a Estados e outros utilizaram contas para tudo, desde ciberataques e vigilância até tentativas de investigação sobre armas biológicas, incluindo um caso que a Anthropic descreveu como «uma campanha clandestina, à escala industrial, para extrair as capacidades de um modelo e replicá-las noutro modelo sem autorização». É o padrão de destilação referido acima, divulgado diretamente pelo proprietário do modelo, em vez de inferido a partir de estatísticas de utilização. A conta nunca é o objetivo. O que importa é o acesso que ela permite obter.
Os recursos agênticos ampliam ainda mais a exposição. Uma única tarefa de várias etapas com chamadas de ferramentas pode consumir mais recursos computacionais do que centenas de conclusões comuns. Um período de teste precificado para uma avaliação casual acaba sendo usado como uma cota de computação, e isso se reflete na fatura.
O ataque funciona como uma cadeia de suprimentos, e a maior parte dele acontece às claras antes que um único dólar seja gasto
Essa é a oportunidade, não apenas o problema. Uma operação de esgotamento de tokens passa por cinco etapas, e três delas — adquirir contas, reivindicar benefícios e montar a infraestrutura necessária para operar em escala — acontecem antes mesmo de o período de avaliação ser utilizado. Cada etapa deixa seus próprios indícios. O problema é que a maioria das ferramentas antifraude só começa a investigar na quarta etapa, quando os tokens já foram consumidos. A essa altura, os indícios anteriores são a única base disponível para a investigação, pois a perda em si não pode ser revertida.
Um ataque de esgotamento de tokens ocorre em cinco etapas:
Etapa | O que acontece | Evidências restantes | Detetável antes do gasto? |
Aquisição | Contas provenientes de identidades sintéticas, e-mails descartáveis, credenciais comprometidas ou compras em massa | Padrões de domínio de e-mail, reutilização de identidade, comportamento de criação | Sim |
Direito | É reivindicado acesso por meio de avaliação, crédito promocional, programa para startups/educação ou revendedor | Sobreposição de dispositivos e instrumentos de pagamento entre contas | Sim |
Coordenação | Proxies, pools de IPs residenciais, infraestrutura em nuvem e agentes de usuário rotativos são implementados para que as contas possam funcionar como uma única operação | Agrupamento de sub-redes, picos de cadastros, assinaturas de automação | Sim |
Consumo | O saldo de avaliação ou de tokens é efetivamente utilizado | Nenhuma. A perda já está ocorrendo | Não |
Rotação | As contas banidas são substituídas e o tráfego é redistribuído pelo cluster | Nenhum no perímetro. Visível apenas no agregado | Não |
Ainda é possível agir nas etapas de um a três. A quarta etapa é quando a conta chega. A quinta é a mesma operação reaparecendo com outro nome.
Por que os controles na camada de identidade falham contra fazendas de contas
A verificação de e-mail, as verificações individuais de identidade e as listas de bloqueio partem do princípio de que a identidade representa algum custo para o atacante. Uma operação que compra identidades em massa trata cada um desses controles como um item de custo já incorporado ao modelo.
Nada disso é novidade. Há duas décadas que os atacantes criam contas falsas em grande escala, primeiro para explorar programas de fidelização e redes de publicidade e, agora, para obter tokens. A solução também não mudou: nenhuma verificação de identidade isolada consegue travar uma operação financiada, pelo que a defesa passa por combinar sinais relativos ao dispositivo, ao comportamento e à identidade, em vez de apostar apenas num deles.
A Anthropic descreveu a arquitetura como clusters de hidra: redes extensas sem um único ponto de falha, nas quais o banimento de uma conta simplesmente faz com que a próxima assuma seu lugar.¹ Isso corresponde ao que acontece com a maioria das operações de abuso quando atingem a maturidade, independentemente da escala.
Uma verificação mais rigorosa aumenta o preço de uma identidade sem a retirar do mercado. Em abril de 2026, a Anthropic começou a exigir de determinados utilizadores um documento de identificação oficial com fotografia e uma selfie tirada em tempo real.⁴
Ambas as verificações já têm formas de serem contornadas na prática. Documentos falsificados e provas de vida manipuladas com deepfake dão conta da versão automatizada. Há também uma versão manual, em que recrutadores pagam a pessoas em países de baixa renda para passarem pela verificação em nome de terceiros.⁵
O mercado negro da Worldcoin definiu o preço há anos, com scans da íris recolhidos no Camboja e no Quénia a serem vendidos por menos de trinta dólares. Quando um atributo pode ser comprado novamente, qualquer controlo baseado nele passa a ser apenas mais um custo operacional. Isso continua a ter valor no topo de uma escala de risco, onde o objetivo é tornar a criação da conta seguinte dispendiosa, em vez de impossível. Mas não funciona como a única barreira entre uma operação em massa e um período experimental gratuito.
Há também uma ironia que vale a pena mencionar: os tokens roubados muitas vezes financiam o próprio roubo. A capacidade computacional obtida com um período de teste é usada para gerar os documentos sintéticos, as selfies manipuladas com deepfake e o comportamento automatizado de cadastro que criam o próximo lote de identidades falsas. O ataque se autofinancia.
Lista de verificação de sinais de abuso
O que observar no momento do cadastro:
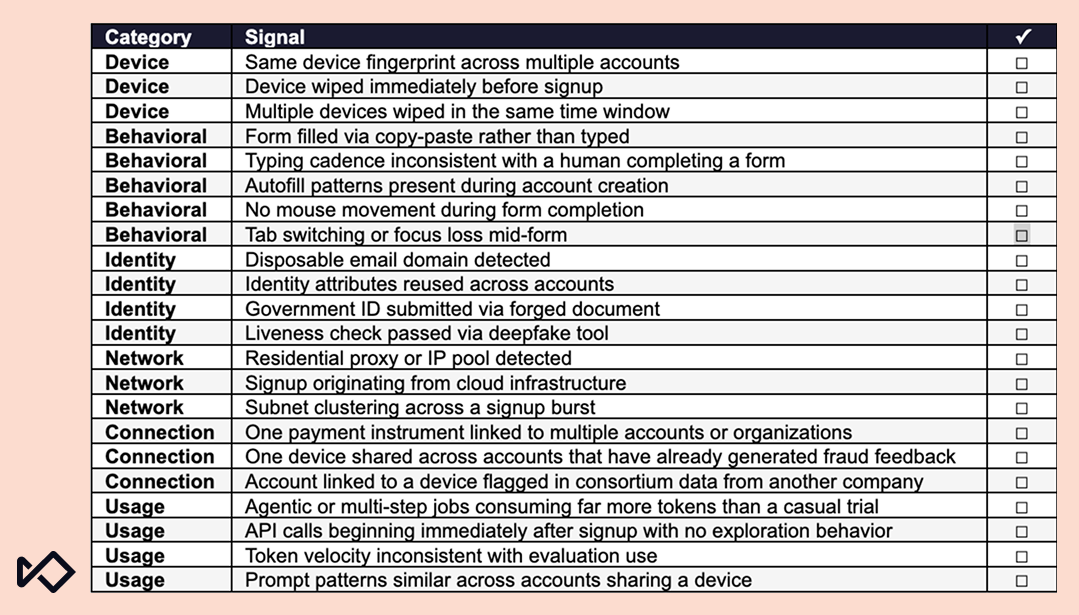
Categoria | Sinal | ✓ |
Dispositivo | A mesma impressão digital do dispositivo em várias contas | ☐ |
Dispositivo | Dispositivo apagado imediatamente antes do cadastro | ☐ |
Dispositivo | Vários dispositivos apagados no mesmo intervalo de tempo | ☐ |
Comportamental | Formulário preenchido por copiar e colar, em vez de digitado | ☐ |
Comportamental | Cadência de digitação incompatível com a de uma pessoa preenchendo um formulário | ☐ |
Comportamental | Padrões de preenchimento automático presentes durante a criação da conta | ☐ |
Comportamental | Nenhum movimento do rato durante o preenchimento do formulário | ☐ |
Comportamental | Alternância de abas ou perda de foco durante o preenchimento do formulário | ☐ |
Identidade | Domínio de e-mail descartável detectado | ☐ |
Identidade | Atributos de identidade reutilizados em várias contas | ☐ |
O período de teste é a janela de exposição
A maioria das ferramentas antifraude para SaaS faz a verificação no momento do pagamento. Isso atende a testes de curta duração que exigem um cartão logo no início, um modelo adotado por cada vez menos produtos a cada ano.
Um período de teste longo cria um longo ponto cego. Uma equipe que oferece um teste de 40 dias e só faz a triagem no momento do pagamento disponibiliza 40 dias de uso do produto antes de surgir o primeiro sinal de risco. O abuso já terminou antes mesmo de as ferramentas antifraude serem consultadas.
Estrutura do ensaio | Método de pagamento recolhido | Primeiro sinal de risco | Computação distribuída primeiro |
Teste de 7 dias, cartão obrigatório | No momento da inscrição | Inscrição | Mínimo |
Teste de 40 dias, cartão no momento da conversão (exemplo ilustrativo) | Na conversão | Dia 40 | 40 dias |
Freemium, sem forma de pagamento | Nunca | Nunca, se a triagem ocorrer na fase de pagamento | Em andamento |
Pós-pago com base no uso | Na adesão, cobrado posteriormente | Falha na cobrança no encerramento do ciclo | Ciclo de faturação completo |
Produtos que deliberadamente não recolhem um método de pagamento não têm qualquer evento de pagamento que possa ser analisado. Os planos freemium, a integração baseada na utilização e as funcionalidades de IA self-service são todos concebidos desta forma intencionalmente, porque a fricção prejudica mais a conversão do que o abuso prejudica a margem. Essa escolha é defensável. Apenas faz com que o registo seja o único momento em que se pode tomar uma decisão.
A reutilização sucessiva de períodos de teste também explora falhas na lógica, e não na identidade. A redefinição de contas, os ciclos de indicação entre contas controladas pela mesma pessoa e o compartilhamento de credenciais prolongam o acesso sem jamais acionar uma verificação de pagamento.
O que persiste após a troca de contas
Alguns sinais persistem por mais tempo do que as contas às quais pertencem.
O dispositivo. As quintas de contas funcionam com muito menos máquinas do que contas. Uma impressão digital criada a partir dos atributos do dispositivo e do navegador, em vez de um identificador armazenado, resiste à eliminação de cookies e às sessões em modo incógnito — as primeiras medidas a que uma quinta recorre — e mantém-se mesmo após a reinstalação do navegador e a mudança de rede. Em dispositivos móveis, um dispositivo reposto imediatamente antes do registo é, por si só, um sinal fraco; vários dispositivos repostos no mesmo período constituem um sinal muito mais forte.
Como a conta foi criada. A cadência de digitação, o comportamento de copiar e colar, os padrões de preenchimento automático e a ausência de movimentos do mouse revelam como uma conta foi criada. A biometria comportamental da Sardine também monitora eventos de distração, como quando alguém alterna entre abas ou tira o foco da janela durante o preenchimento do formulário — algo comum quando uma pessoa consulta dados roubados em outra tela. Esse sinal é acionado no momento da criação, antes do início do período de teste, o que faz dele o único sinal aqui capaz de evitar a perda, em vez de apenas explicá-la.
A configuração das conexões. Um dispositivo associado a várias contas, um meio de pagamento usado em várias organizações, uma sub-rede ligada a uma onda de cadastros. Nada disso é visível em uma única sessão. O grafo de conexões da Sardine oferece essa visão dentro de uma empresa. O Sonar a amplia para todo o consórcio por meio de um indicador anonimizado de reputação do dispositivo, com base em um modelo de reciprocidade, de modo que um dispositivo que tenha recebido uma sinalização de fraude em uma empresa já chegue sinalizado à próxima.
O acesso programático é um recurso da maioria dos produtos de IA, portanto, o tráfego de bots não pode ser considerado inerentemente suspeito, como ocorre em uma página de checkout. O que importa é saber se a automação está sendo executada por meio de um caminho disponibilizado por você.
Esses sinais se combinam para formar um panorama completo de quem realmente está por trás da conta, antes do início do período de teste e antes que o dinheiro seja gasto. Conheça a história completa por trás de cada usuário.
Abuso pós-pago
Há uma versão disso que acontece após a conversão. Um cliente se cadastra, fornece uma forma de pagamento, consome milhares de dólares em tokens ao longo de um mês e nunca paga a fatura.
Nada parece errado enquanto isso está acontecendo, porque o consumo elevado é justamente o comportamento que uma empresa com um modelo baseado no uso procura incentivar. O sinal que distingue um bom cliente de um cliente inadimplente só surge quando a cobrança falha, depois de os recursos computacionais já terem sido consumidos. Essa exposição está mais próxima do risco de crédito, e uma decisão tomada no momento do cadastro não é suficiente, por si só, para resolvê-la.
Os dados de conexão são mantidos. Uma conta que compartilha um dispositivo com outras três que já solicitaram estorno representa um risco diferente de uma conta que não compartilha nada, e essa comparação pode ser feita na primeira semana do ciclo, em vez de apenas na quinta. A Sardine permite tomar decisões em vários momentos, de modo que uma conta possa ser reavaliada à medida que o uso aumenta, enquanto ainda vale a pena exigir uma recarga ou aplicar uma limitação de capacidade.
O que nenhum fornecedor externo consegue ver
A velocidade dos tokens, a similaridade entre prompts e os padrões de coleta de capacidades exigem dados de telemetria que apenas o proprietário do modelo possui. Nenhuma plataforma antifraude externa à sua infraestrutura tem acesso a esses dados, e você deve desconfiar de qualquer uma que afirme o contrário.
Tudo o que acontece antes da primeira chamada à API é um problema de perímetro. A aquisição de contas, a concessão de direitos de acesso e a infraestrutura que coordena esses processos deixam indícios no momento do cadastro, e esses indícios podem ser aproveitados por diferentes empresas. O que acontece dentro da sua API diz respeito apenas a você, e criar mecanismos de detecção nesse ambiente significa desenvolvê-los por conta própria.
Nenhuma das duas metades resolve muita coisa isoladamente. Um padrão de utilização que, por si só, parece anómalo torna-se acionável quando se descobre que a conta associada partilha um dispositivo com outras onze. Uma pontuação de perímetro que estava no limite no momento do registo é esclarecida pelo que a conta faz durante o período experimental. As empresas que detetam isto cedo são, geralmente, aquelas em que ambos os conjuntos de sinais convergem no mesmo local.
Por onde começar
A maioria das equipes identifica isso na fatura porque acompanha separadamente o custo por conta de avaliação e a conversão de avaliação para plano pago, e nenhum dos números parece preocupante isoladamente. Colocá-los lado a lado geralmente esclarece a situação rapidamente.
A pergunta que vale a pena levar para o seu próximo ciclo de planejamento é bem específica: quantas das suas contas do plano gratuito compartilham um dispositivo, e você descobriria isso antes ou depois de receber a fatura?
O objetivo não é criar obstáculos para todos. É identificar as contas que nunca se converteriam em clientes e bloqueá-las antes que os recursos computacionais sejam utilizados. Impeça abusos das políticas sem afetar clientes legítimos.
Como a Sardine ajuda
A Sardine é uma plataforma de risco desenvolvida em torno do momento em que uma conta é criada, que é quando o abuso de períodos de teste é determinado e quando as ferramentas da etapa de pagamento não têm dados com os quais trabalhar. Os sinais acima funcionam em produtos que nunca coletam uma forma de pagamento.
Sinais de dia zero permitem detectar um novo padrão logo na primeira ocorrência, sem esperar pelo acúmulo de dados de fraude rotulados. Nada aqui permanece igual por tempo suficiente para ser rotulado.
A avaliação de risco continua após o cadastro. Os sinais podem ser enviados em vários momentos, e as decisões podem ser solicitadas quando forem relevantes. Um cadastro de baixo risco que começa a se comportar como uma operação em massa no meio do período de teste é reavaliado antes que essa janela se encerre, e o mesmo mecanismo abrange uma conta convertida cuja capacidade de pagamento muda durante o ciclo de faturamento.
Todas essas decisões passam por um mecanismo de regras controlado pela sua equipe, o que é importante quando o ataque muda mais rápido do que o seu ciclo de lançamento.
Perguntas frequentes
O que é fraude de tokens de IA e como ela difere do abuso tradicional de períodos de teste gratuitos?
O abuso tradicional de períodos de teste gratuitos ocorre quando alguém se inscreve sem qualquer intenção de pagar, geralmente alternando entre novos endereços de e-mail para continuar a aceder gratuitamente ao produto. A fraude de tokens de IA consiste no mesmo comportamento aplicado a um produto com consumo medido, em que cada sessão utiliza recursos computacionais reais, em vez de apenas ocupar um registo numa base de dados. A exposição financeira é fundamentalmente diferente, pois o prejuízo aumenta em função da intensidade de utilização, e não do número de contas. Uma única conta que execute cargas de trabalho intensivas com agentes pode custar mais do que cem contas inativas.
Por que as ferramentas antifraude usadas na etapa de pagamento não detectam o abuso de testes gratuitos em produtos de IA?
A maioria das ferramentas antifraude é estruturada em torno de um evento de pagamento. Se um produto oferece um período de teste longo antes de solicitar um cartão, ou sequer coleta uma forma de pagamento, o sistema antifraude não tem o que analisar até que o prejuízo já tenha ocorrido. Um período de teste de 40 dias, com coleta dos dados do cartão apenas no momento da conversão, disponibiliza 40 dias de capacidade computacional antes que surja o primeiro sinal de risco. Os planos freemium e a integração baseada em uso não incluem um evento de pagamento por definição, o que significa que o cadastro é o único momento em que uma decisão pode ser tomada.
Quais sinais indicam abuso do período de teste gratuito na etapa de criação da conta?
Os sinais mais fortes surgem antes mesmo de o período de teste ser utilizado. A reutilização da impressão digital do dispositivo em várias contas, a cadência de digitação e o comportamento de copiar e colar durante o preenchimento do formulário, a alternância entre abas no meio do preenchimento — compatível com a cópia de dados de outra tela —, o agrupamento por sub-rede durante uma onda de cadastros e o tráfego proveniente de proxies residenciais deixam evidências já no momento do cadastro. Os sinais comportamentais são particularmente valiosos porque são acionados na criação da conta, antes que qualquer recurso computacional seja consumido, o que os torna os únicos sinais capazes de evitar a perda, em vez de apenas explicá-la posteriormente.
Como as fazendas de contas burlam os controles padrão de verificação de identidade?
As fazendas de contas tratam a verificação de identidade como um custo operacional, e não como uma barreira. Documentos falsificados e verificações de prova de vida manipuladas por deepfake permitem contornar a verificação automatizada. Entre as formas manuais de burlar o processo está o pagamento a pessoas em países de baixa renda para que façam a verificação em nome de terceiros — uma prática com preços documentados no mercado negro desde os casos de coleta de escaneamentos de íris da Worldcoin no Camboja e no Quênia. Verificações mais rigorosas aumentam o preço de uma identidade sem retirá-la do mercado; por isso, sinais comportamentais e de dispositivo que persistem mesmo após a troca de contas são controles mais duradouros do que as verificações de identidade isoladamente.
O que é fraude com tokens pós-pagos e por que é mais difícil detectá-la do que a fraude no cadastro?
A fraude de tokens pós-pagos ocorre quando uma conta aparentemente legítima conclui a conversão, consome um grande volume de tokens ao longo de um ciclo de faturação e, depois, não paga a fatura. Durante o consumo, nada parece errado, pois a utilização intensiva é precisamente o comportamento que um produto com cobrança por utilização procura incentivar. O sinal que distingue um bom cliente de um cliente cuja dívida não será possível cobrar só surge quando a cobrança falha, depois de os recursos computacionais já terem sido consumidos. Os dados de ligação ajudam a reduzir essa lacuna mais cedo. Uma conta que partilha um dispositivo com outras que já contestaram cobranças apresenta um perfil de risco diferente de uma conta sem sinais partilhados, e essa comparação está disponível logo na primeira semana do ciclo de faturação, em vez de apenas no fecho da fatura.