

Casi 1 de cada 4 adultos en Estados Unidos ha visto cómo un estafador se apoderaba de su cuenta; desde 2019, los ataques se han triplicado y, en 2021, las pérdidas aumentaron un 90%.
Agravando este problema está el hecho de que las tomas de control de cuentas (ATOs) son notoriamente difíciles de detectar de manera eficaz.
Detectar los ATO suele implicar que las billeteras fintech y los comercios “intensifiquen” los controles sobre los clientes y añadan fricción a la experiencia. Esto genera costos, reduce los ingresos y frustra a los consumidores.
Pero hay una mejor manera.
¿Qué es la toma de control de cuentas?
Toma de control de cuenta se produce cuando un estafador accede a la cuenta de un cliente legítimo. Este tipo de ataque puede afectar a cualquier cuenta de correo electrónico, redes sociales, suscripciones, banco o tarjeta de crédito.
Una vez que tienen acceso a una cuenta, pueden realizar transacciones fraudulentas, usar puntos de fidelidad, recopilar datos de los clientes para venderlos e incluso cambiar la contraseña para dejar al cliente fuera de su propia cuenta.
Para el comerciante o la billetera fintech, estos ataques a menudo parecen inicios de sesión legítimos.
¿Por qué está empeorando el ATO?
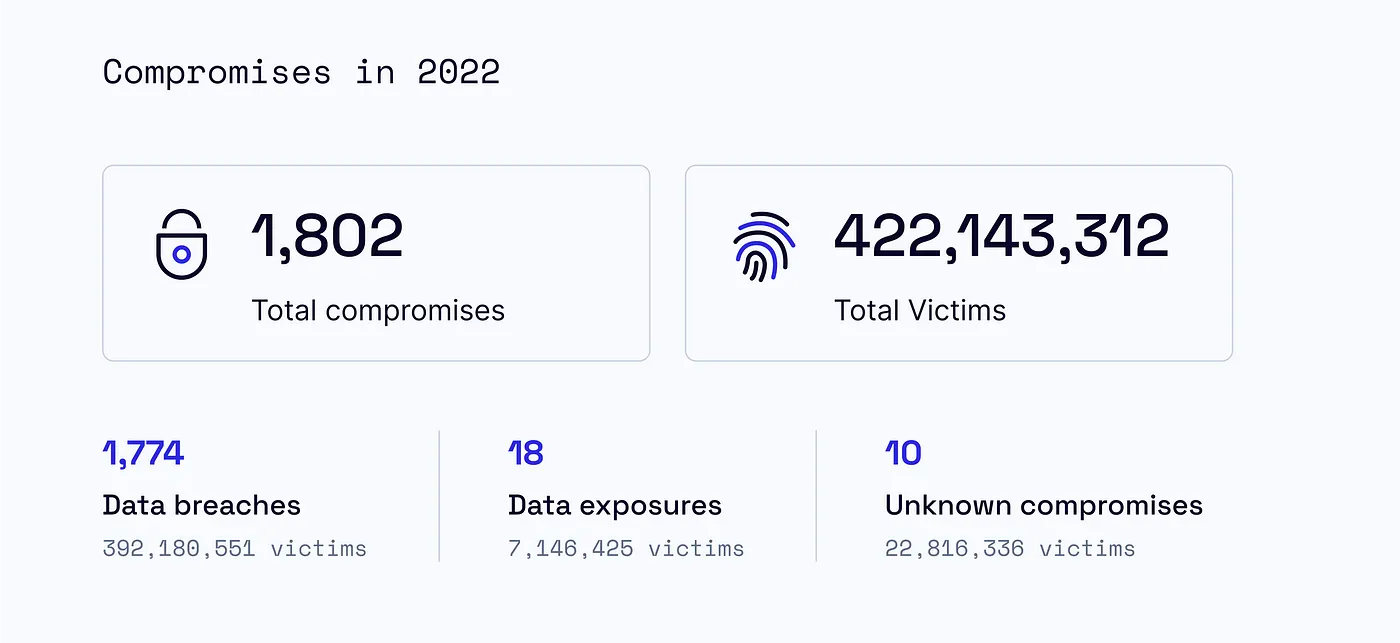
Tras una ola de filtraciones de datos y la rápida adopción de lo digital y el comercio electrónico durante la pandemia, los estafadores se volvieron más creativos. Empezaron a operar a gran escala, desbordando los enfoques tradicionales para la detección de ATO.
Para el proveedor de servicios, parece que la cuenta ha iniciado sesión con un nombre de usuario y una contraseña legítimos. Es posible que este usuario autenticado no active un control de fraude a menos que el comercio o la billetera Fintech esté buscando intencionalmente cosas fuera de lo común.
Necesitamos avanzar más rápido para crear un entorno más seguro para los usuarios en línea.
¿Cómo obtienen los delincuentes la información de tu cuenta?
Paso 1: Obtén una contraseña
El usuario/contraseña se filtra a partir de una de las brechas de seguridad, y existe una alta probabilidad de que la misma contraseña sea reutilizada por la mayoría de las víctimas en otros sitios.
Paso 2: Obtén la OTP u «Contraseña de un solo uso»
El siguiente paso del estafador es obtener cualquier código PIN de seguridad que tu proveedor de servicios pueda enviarte (por ejemplo, un código SMS de un solo uso o un correo electrónico).
Cuentan con varios tipos de ataques para obtener acceso a estos códigos de acceso (OTP).
- Ataques de intercambio de SIM El atacante convence a una red de telefonía móvil (como AT&T, Verizon o Vodaphone) para “portar” el número de teléfono a un nuevo dispositivo. Entonces, cuando se envía la contraseña de un solo uso (OTP), esta va al atacante y no a la víctima.
- Ataques de phishing Convencer al cliente de que entregue el OTP y puede funcionar de dos maneras:
- Sitios web o correos electrónicos falsos: Los estafadores crean sitios web, correos electrónicos o facturas que parecen de una empresa legítima con la que el cliente trabaja y que presentan un supuesto problema con la cuenta.
- b) Intimidación: Uso de presión o tácticas de miedo contra el cliente para convencerlo de que comparta su OTP.
- Dispositivos robados Un dispositivo es robado después de que el estafador puede ver el PIN o código del teléfono móvil utilizado por la víctima. Al robar el dispositivo, el estafador puede ahora recibir un correo electrónico o SMS con la OTP, lo que le permite iniciar sesión fácilmente en el proveedor del cliente (por ejemplo, su banco o empresa de tecnología financiera).
- MalwareEl malware es un software, una aplicación que compromete el dispositivo cuando se instala. Puede instalarse al hacer clic en un enlace malicioso (como en el phishing) o llegar a través de correo no deseado y otros anuncios.
Paso 3: Cometer fraude
Una vez que el estafador tiene acceso a la cuenta, puede vaciarla, usarla para actividades ilícitas o hacer compras como si fuera el usuario. Y la billetera fintech o el comercio solo se enterarían cuando el usuario se ponga en contacto con ellos.
Los enfoques tradicionales no están evitando los ATO
Una solución es utilizar la huella digital del dispositivo. Muchos comercios y proveedores de servicios usan señales del dispositivo, como la configuración del navegador o el número IMEI único del teléfono móvil, para asegurarse de que el usuario inicia sesión desde el mismo dispositivo que utilizó anteriormente. Si el dispositivo cambia, el proveedor de servicios buscará una capa adicional de seguridad, a menudo llamada “verificación reforzada”.
En un caso de uso de una billetera fintech, es posible que a los usuarios que inicien sesión desde un dispositivo nuevo se les solicite proporcionar una autenticación adicional (por ejemplo, verificando con un código enviado por correo electrónico o SMS). Este segundo factor de autenticación le da al proveedor del servicio la confianza de que se trata de un usuario legítimo.
Con la explosión de los ataques de toma de control de cuentas y su volumen, cada vez más buenos clientes quedan atrapados por la autenticación reforzada de dos factores.
Estos falsos positivos generan fricción y frustración para los usuarios, lo que provoca costos y deserción en las billeteras fintech y los comercios.
La necesidad de una detección de alta precisión
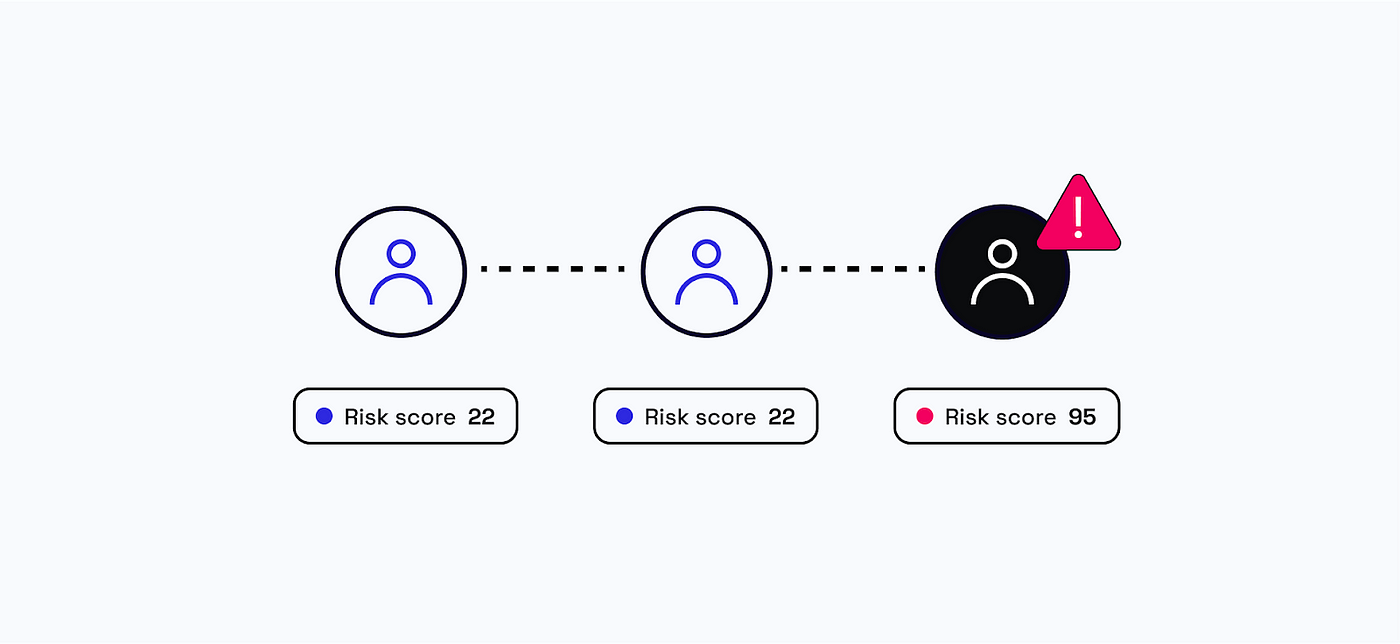
Limitarse a analizar el dispositivo y el evento de inicio de sesión de forma aislada hace que se pierda la visión global. Para prevenir más fraudes de toma de control de cuentas (ATO), las organizaciones deberían.
- Combina las señales del dispositivo con el comportamiento. No todas las señales del dispositivo son iguales, y los estafadores han aprendido a falsificar ubicaciones y otras señales clave del dispositivo. Pero cuando combinas características del dispositivo más pequeñas y a menudo menos consideradas con la forma en que se está utilizando el dispositivo (el comportamiento), puedes detectar más comportamientos sospechosos.
- Combina fuentes de datos para obtener mejores insights. Las bases de datos de terceros incluyen credenciales que se sabe que han sido vulneradas o números de teléfono móvil que históricamente se han utilizado para cometer fraude en otros lugares. Combina estos datos con la información del dispositivo y el comportamiento para construir una imagen completa.
- Detectar software remoto. Muy pocos buenos usuarios inician sesión en sus cuentas mediante software de uso compartido de pantalla remoto. Para la pequeña fracción que sí lo hace, la fricción adicional de la autenticación reforzada les permite iniciar sesión correctamente.
- Detectar emuladores. Casi ningún buen usuario emula su dispositivo móvil en una computadora portátil u otro dispositivo.
- Vigila las anomalías en toda la base de clientes.Con señales de dispositivo de alta precisión es posible ver si varios usuarios e intentos de inicio de sesión siguen un patrón similar en el que algo parece sospechoso.
- Implementa una “puntuación de mismo usuario”. Si un teléfono es robado o se ve comprometido por malware, la puntuación de mismo usuario permite a los comercios detectar comportamientos de riesgo en ese mismo dispositivo.
- Filtraciones de datos.Supervise de forma proactiva otras filtraciones de datos que afecten a sus clientes.
- Intercambio de SIM. Identifique posibles intercambios de SIM mediante fuentes de datos y detección de anomalías.
Por qué Sardine es único
Sardine puede detectar las pistas ocultas y las señales que los estafadores dejan atrás en un ataque de toma de control de cuenta (ATO) y lograr reducciones significativas en este tipo de fraude.
En toda nuestra base de clientes, hemos visto resultados increíbles cuando despliegan todo el potencial de Sardine. Un cliente informó de una reducción del 34,8 % en ATO durante el primer mes de implementar Sardine (y seguimos optimizando).
Pero la verdadera victoria fue reducir los falsos positivos en un 63,9%.
Menos fricción. Más fraude detectado.
Sardine se creó para combinar conjuntos de datos con el dispositivo y el comportamiento. Contamos con señales más detalladas que la competencia, lo que nos ayuda a detectar el fraude y reducir los falsos positivos.
Por supuesto, no podemos decirte exactamente cómo lo hacemos (si sabes, sabes).
Nos importan los resultados.
Y nos encantaría ayudarte a conseguirlos.
Si quieres una demostración, ¿por qué no nos contactas?