

Zelle などの P2P ネットワークやその他のサービスでは不正行為がますます横行しており、その問題は本日掲載された記事によって、改めて大きく取り上げられました。出典:NYTimes。
RTP や FasterPayments のような即時リアルタイム決済が米国でさらに普及していくにつれて、この問題はますます深刻化していくでしょう。こうした詐欺の手口から消費者を保護するための米国の規制は、残念ながら大きく遅れをとっています。
Zelle、Venmo、SquareCash、さらには暗号資産(クリプト)のようなP2Pによる即時リアルタイム決済が顧客に好まれるのと同じ理由で、詐欺師たちにも好まれています。これらの決済手段では、お金は即座に送金でき、元に戻すことができないからです。
本記事では、Zelle をはじめとする各種プラットフォーム上で発生する P2P 詐欺への対処方法について、消費者、フィンテック企業、銀行、そして規制当局向けにいくつかの提言を共有したいと思います。The Clearing House が提供する Real Time Payments(RTP とも呼ばれる)はすでに複数の銀行で稼働しており、さらに今後数年のうちに米連邦準備制度による Faster Payments も稼働し始めるため、こうした種類の不正の手口は今後ますます深刻化していくことが予想されます。
1. 消費者は発信者番号表示を決して信用すべきではありません
まず、消費者として、私たちは決してCallerIDを信用すべきではありません。詐欺師は、銀行やフィンテック企業からの電話やメッセージであるかのように装っても、逃れてしまうことがよくあります。彼らは、さまざまな方法を使って、(通常は銀行名などの)任意の名前を自分たちの電話番号に紐づけて発信・送信することが非常に簡単にできてしまいます。これは、CallerIDスプーフィングの手口によって可能になります。
自分を守るためには、その番号が本当に銀行やフィンテック企業のものかどうかを必ず確認する必要があります。最も良い方法は、その銀行やフィンテック企業の公式サイトにアクセスし、送信者の電話番号がそこに記載されているかどうかを確認することです。なお、Googleの検索結果に表示される電話番号は決して信用してはいけません。詐欺師はしばしば巧妙なSEOや広告の手口を使って、自分たちの電話番号を銀行の番号であるかのように見せかけているからです。
2. アイデンティティは多面的である
次に、銀行やフィンテック企業は、個人を特定する唯一の識別子として電話番号を使うことをやめるべきです。デジタルアイデンティティはますます多面的になっており、人の本当のアイデンティティは次のような要素の組み合わせによって構成されています。
- デバイスID
- SIM ID
- 電話番号
- KYC(信用情報機関)
- 身分証明書 — パスポート、運転免許証
- 生体認証 — TouchId、FaceId
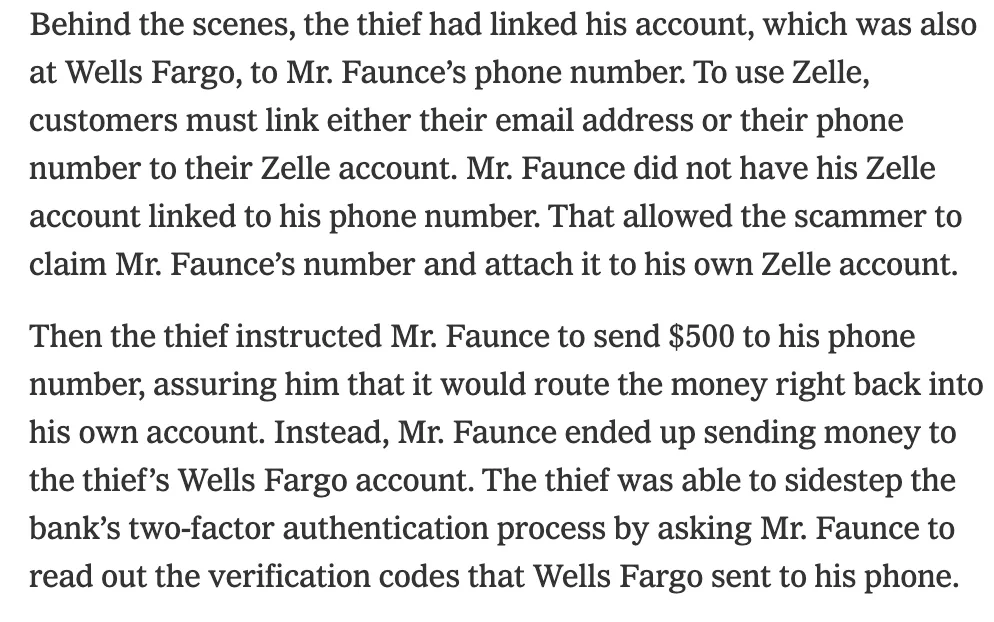
このケースでは、Wells Fargo と Zelle の不正防止対策には重大な抜け穴があります。それは、誰でも電話番号の保有を確認し、その電話番号を Zelle に紐づけられてしまう点です。詐欺犯は、ソーシャルエンジニアリングの手口を使って被害者に確認コードを教えさせることで、その電話番号を認証することができました。Wells と Zelle は、通信事業者に登録されている本人情報が Wells の口座名義人の情報と一致しているかを確認しないという、初歩的なミスを犯していたのです。
電話番号だけを根拠に誰にでもZelleへのアクセスを与えるのではなく、より確実な方法は、その人の全体的なアイデンティティに基づいてアクセスを与えることです。つまり、通信事業者(telco)に登録されている電話の名義情報が、(SSNに紐づく)信用情報機関の情報や、パスポートや運転免許証といった身分証明書の情報と一致しているかどうかを確認するということです。
Sardine では、不正な支払いを防止しています 口座開設時点で包括的な顧客アイデンティティを構築し、個人の多面的な属性を活用することでそれを実現しています。また、当社独自の AI モデルを用いて、口座開設時にそのユーザーが将来的に支払い詐欺を行う可能性をどの程度秘めているかという観点からスコアリングを行います。
3. ソーシャルエンジニアリング詐欺を防ぐための高度なデバイステレメトリ
テクニカルサポート詐欺やロマンス詐欺は、サーバー側だけでは検知できません。対策としては、Sardine のような高度なデバイスインテリジェンス製品を使ったクライアント側テレメトリが必要です。
- ほとんどの詐欺師は、銀行から送られてきたように見えるメッセージを使って被害者を巧みに誘導します。
- その後、銀行のカスタマーサポートを装い、被害者にTeam ViewerやAny Deskのようなリモートデスクトップアプリをインストールするよう説得します。
銀行口座に複数人がアクセスしているかを確実に知る唯一の方法は、クライアント側の行動を詳細に観察することです。Sardineでは、被害者と詐欺犯など複数の人物が同時にマウスを動かしたり文字を入力したりしているかどうかを検知できます。
ぜひこちらの有益な過去のブログ記事をご覧いただき、当社の技術がどのように機能するかのライブデモをご確認ください。
4. 新たな決済手段には、消費者保護の再考が求められる
最後に規制の観点から言えば、CFPB などの当局は、英国が同様の詐欺に対して自国の Faster Payments 方式でどのような対応を取らざるを得なかったのかを参考にすべきです。英国では 2008 年から Faster Payments による即時のリアルタイム決済が導入されており(2017 年に開始した Zelle より 10 年も早く)、その分、同様の詐欺にずっと長い期間直面してきました。
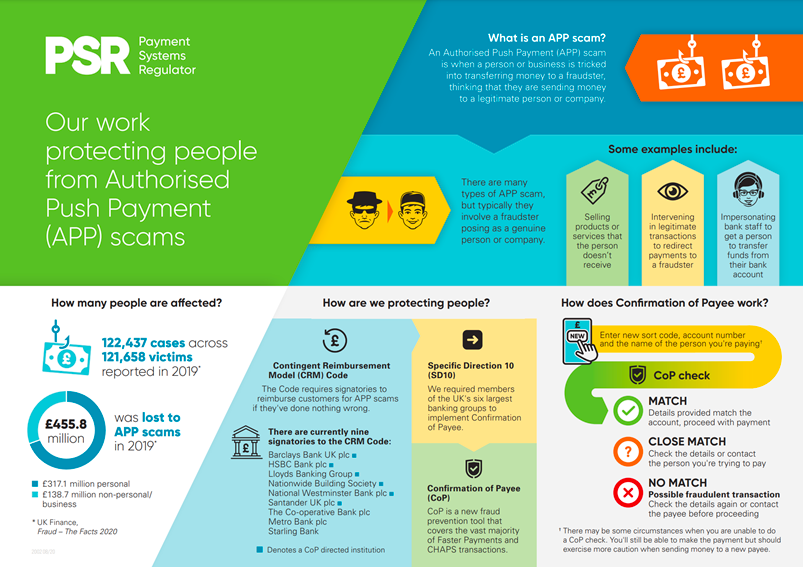
これは英国でも最も急速に増加した攻撃手法であり、APP詐欺(Authorized Push Payments:認可済み送金詐欺)として知られています。
- 英国では、決済システム規制機関(PSR)の指導のもと、詐欺の責任を誰に帰属させるか判断できない場合に被害者へ補償を行うための「共通基金(コモンポット)」が銀行によって設けられました。米国でも、CFPB をはじめとする各種規制当局は消費者保護を真剣に捉え、同様のオンブズマン制度と被害者への返金のための資金プールを整備すべきです。
- さらに、Faster Payments を使って送金する際には、「Confirmation of Payee(受取人名確認、CoP)」と呼ばれる仕組みによって、送金先の銀行口座が本当にあなたが意図した相手のものかどうかを確認できます。Zelle で送金する際にも、これと非常によく似た仕組みが必要です!
まとめると、今週のNYTimesの記事が示しているように、Zelle、RTP、FasterPayments の人気が高まり続けるにつれて、不正行為はさらに深刻化していくでしょう。これらの不正の経路に正面から対処すべき時期は、まさに今なのです。