

米国の高速決済業界が、今後想定される不正手口についてPIXから学べること
発展途上国(インド、韓国など)は、モバイル革命において先進国を飛び越えて先行しました
彼らは旧来の有線ケーブルインフラに縛られていなかったからだ。
今やフィンテックに関しては、新興国が米国を飛び越えて先行しています。
ブラジル中央銀行は、世界で最も革新的な中央銀行に違いありません。
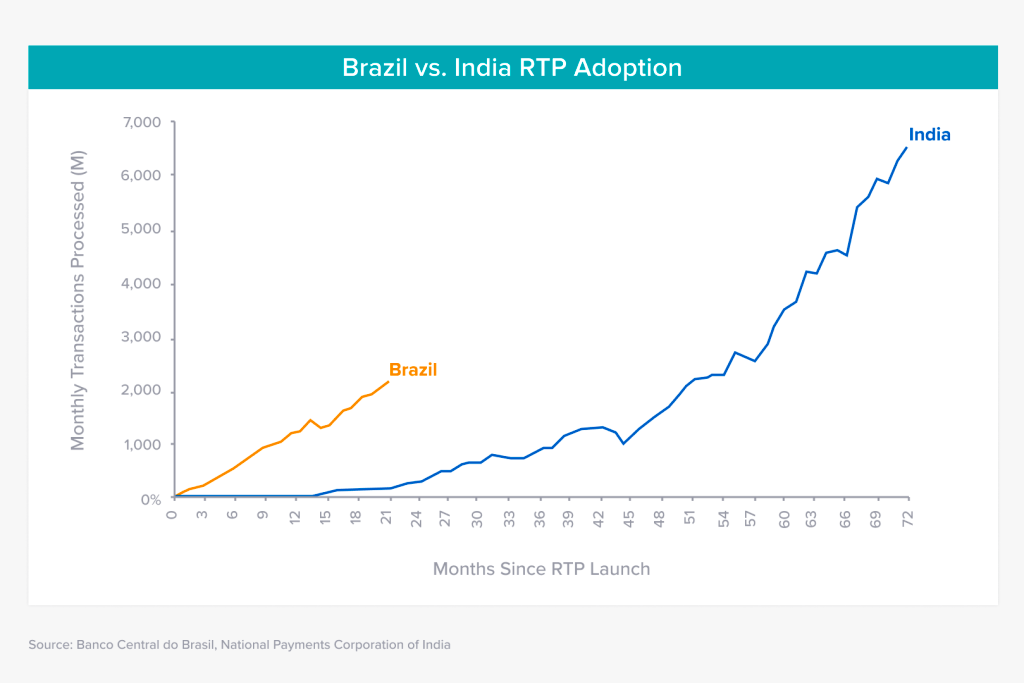
過去18か月の間に、私たちは史上最速の即時決済手段であるPIXの導入が、かつてないスピードで進むのを目の当たりにしてきました。
- 18か月で、PIXの利用者数は1億2400万人に達しました。インドのUPIが同じ利用者数に到達するまでには4年かかりました。
- 2022年3月には、PIX上で16億件を超える取引が行われました。
今週、PIXを短期集中で学びました。そこで得たことをまとめます。
良かった点:
- ブラジルでは、現金を持ち歩く人はいません。
- ブラジルでは2010年以降、小切手は使われていません(人々は請求書の支払いに、TEDと呼ばれる電信送金に似たシステムを利用していました)。
- PIXを使えば、ビーチの飲み物売りでも数レアルの支払いを受け取ることができます。
悪い点:
- 支払いが高速化すれば、不正行為もより迅速かつ巧妙になります
- 米国でZelleを悪用した詐欺が横行しているのと同様に、ブラジルでもPIXを悪用した詐欺が急増しています。
--
新しい決済技術が登場すると、不正も必ず増えます。ここでは、私がブラジルで学んだ手口を紹介します。
1. ソーシャルメディア
- 詐欺師があなたのSNSの写真を使って、新しいWhatsAppプロフィールを作成します
- その後、詐欺師は「やあ、こちらはあなたの息子/娘です。携帯電話をなくしてしまって、これが新しい番号です」と言って、WhatsAppであなたの両親に連絡してきます
- その後、詐欺師は「お父さん、これは私のドッグウォーカーのPIXキーだよ。彼らに支払いをしないといけないんだけど、今は自分の銀行口座にアクセスできないから、代わりに支払ってもらえないかな」と言って、ドッグウォーカーなどのサービス提供者への支払いをあなたの両親に依頼します。
考えられる解決策:ブラジル中央銀行(Banco Central do Brasil)が、5大銀行や主要なネオバンクと連携して、不正な取引相手の情報を集約したデータベースを構築していると聞いています。
Sardineでは、最近新製品「Risk Insights」を発表しました。これは、類似したユースケースを持つ製品であり、銀行がZelleやその他の高速決済手段で資金を送金する前に、取引相手のリスクについてSardineに問い合わせて、当社が把握している情報を確認できるようにするものです。
概要: 偽のプロフィールを作成 → 親に連絡 → お金を要求 → お金を受け取る
2. 誘拐 — 最も命に関わる手口
- PIX が導入されるやいなや、人々が誘拐され始めました
- 誘拐犯はあなたの銀行口座へのアクセスを要求し、FaceIDやTouchIDを使ってスマートフォンや銀行口座のロックを解除するよう強要しました。
- スマホと銀行口座が一度解除されると、彼らは複数の受取人を作り、PIXを使ってレアルを素早く分散させます
- 解決策:この種の詐欺を防ぐため、中央銀行はすぐにPIXにおける利用限度額という仕組みを導入しました。デフォルトでは、午後6時以降は上限が1,000レアルまで引き下げられます。銀行で限度額を変更する場合、たとえ本人確認を済ませていても、反映されるまで1日待つ必要があります。もちろん、自分の銀行で自分に合った限度額にカスタマイズすることもできます。
近い将来、米国で高速決済手段(Zelle、RTP、FedNow など)が普及していくと、同様の暴力犯罪に直面する可能性も十分にあります。私たちは今や、銀行をポケットの中に持ち歩いているようなものです。米国でも同様に、監督当局の観点から引き出し限度額を設ける必要が出てくるでしょう。
未解決の問題:もし誘拐犯に1日以上監禁され、限度額の変更を強要された場合、その時点であらゆる対策は無効になってしまいます。
要約: 誘拐 → 顔認証 → PIXによる送金
3. スマートフォン窃盗 — 最も一般的な詐欺の手口
- Uberやタクシーを呼んでいるときに、誰かにスマホを盗まれてしまうかもしれません
- ほとんどの場合、スマートフォンはすでにロック解除されています
- 今や泥棒はあなたのスマートフォンの中にいて、あなたの銀行口座にはパスワードが設定されていると仮定しましょう
- しかし、スマホのメールアプリは常に開いたままで、テキストメッセージも同様です
- ほとんどの銀行口座は複数の要素で保護されていますが、口座の復旧手続きでは一般的に認証が甘くなっています
- そのため、詐欺師はあなたのSMSやメールにアクセスできるので、銀行のパスワードをリセットできてしまいます
- 彼らがあなたの銀行口座に侵入すると、複数の送金先を作成し、PIXを使ってすぐに資金を送金します
あまり良くない解決策:
- ブラジルへ旅行するときは、スマホからすべてのフィンテック、銀行、暗号資産関連のアプリを削除し、パスワードマネージャーさえも削除してください。
- 観光客で道案内に地図アプリが必要なときには不便ですが、歩くときはスマホを出したままにしないでください
考えられる解決策:
- 消費者:そのようなオプションがある場合は、メールにパスワードまたは暗証番号(PINコード)を設定してください。
- 銀行およびフィンテック企業:メールやテキストメッセージだけで銀行のパスワードを変更できるようにしてはいけません。複数の要素を使いましょう。たとえば、Sardine が提供する行動ベースの要素などです。利用者に自撮り写真の提出を求めたり、位置情報(その利用者とこれまで関連づけられていない新しい位置情報)を確認したり、行動の違い(タイピングの仕方やスワイプのパターンなど)をチェックしてください。
概要:携帯電話の盗難 → メール/SMSで銀行のログイン情報をリセット → PIXを使ってお金を盗む
未解決の課題:現在、検知がほぼ不可能な不正は誘拐であり、特に犯人が被害者にPIXの出金限度額の変更を強要するケースです。こうしたケースにも対応できるよう、当社のデバイスインテリジェンスおよび行動バイオメトリクス製品群の機能強化を検討していきます。
- 1つの有望な解決策としては、利用限度額を変更する際に、銀行やネオバンクがビデオ/音声による認証を必須とすることが考えられます。
- 音声・ビデオによる認証の際には、被害者の動揺の兆候や、背後で複数の声が聞こえること、画面内に銃(全体または一部)が映り込んでいないかを検知する。
今週お会いして多くのことを学ばせていただいたさまざまなフィンテック企業の皆さまに感謝申し上げます。
- アンジェラ・ストレンジ、デイビッド・ヘイバー、シーマ・アンブル、ガブリエル・バスケス、そして今回の南部への旅に招待してくれたa16zの友人たちすべてに感謝します
- Bitsoのタレス・フレイタス
- イウグのレナート
- ドックのジョアンとアマンダ
- スターク銀行のラファエル・スターク、カイオ、ディエゴ、ディオ、ルイス
- フィットバンクのステファニー、エルベルト、ロドリゴ、トゥリオ
- ペニェイロ・ネトのフェルナンド
- レンドのマルセロ