

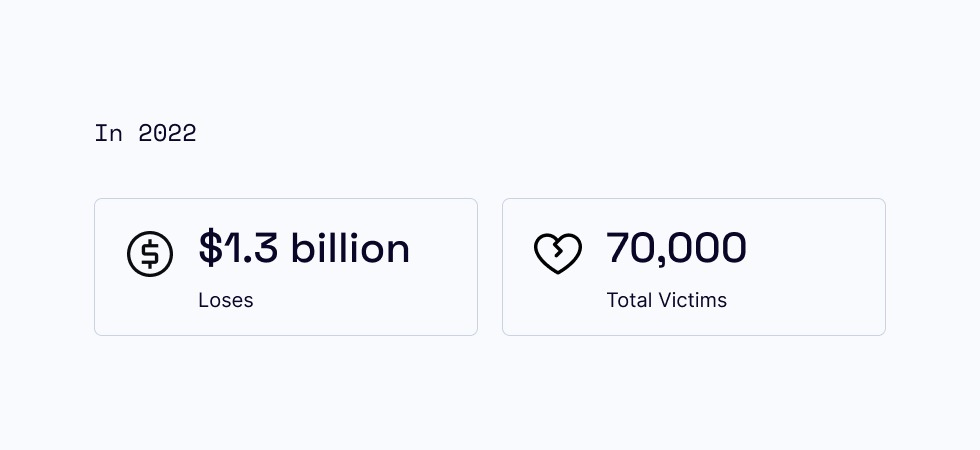
昨年、7万人が連邦取引委員会に、自分がロマンス詐欺の被害に遭ったと報告しました。被害総額は13億ドルに上りました。
では、ロマンス詐欺とは何であり、AI はその問題の一部としてどのように関わっているのでしょうか?
ロマンス詐欺とは、犯罪者が偽のオンライン上の身元を名乗り、被害者の好意や信頼を得ようとする行為です。詐欺師は、そのうえで恋愛関係や親しい関係があるかのように装い、その錯覚を利用して被害者を操ったり、金品などをだまし取ったりします。
詐欺師たちは、AI を使ってメッセージを作成することで、この手口をさらに一歩進めています。AI が書いたラブレターなんて見抜けると思っていませんか? もう一度よく考えてみてください。McAfee「モダンラブ調査レポート」によると、10人中7人が、ラブレターをAIが書いたものかどうか見分けることができませんでした。これまでロマンス詐欺は、詐欺師が同時にこなせる会話ややり取りの数によって制限されていましたが、AIを使えば、チャットボットは被害者と同時に何千件もの会話を行うことが可能になります。
AI を悪用したロマンス詐欺には、ますます多くの手口が重なっています。たとえば、ChatGPT は詐欺師のために説得力のあるラブレターを素早く作成でき、AI チャットボットは被害者と同時に複数の会話を継続して行うことができます。さらに、データを集約する AI ツールによって、サイバー犯罪者は弱みを抱えた人々を特定し、狙い撃ちにすることが可能になります。
しかし、AIが問題の一部となった以上、解決策の一部にもならなければなりません。
AIと戦う最善の方法は、優れた不正対策とコンプライアンスの専門家に導かれ、業界全体で協力して活用されるAIを用いることです。
詐欺と戦うにはチームワークが欠かせません。どんな種類の詐欺があり、どこに注意すべきかを理解していれば、被害が起こる前にもっと多くの詐欺を見抜くことができます。
ロマンス詐欺を見抜く方法
ロマンス詐欺は、被害者が自分名義のKYC情報を使い、自分の銀行口座を連携してACH取引を承認するため、見抜くことが非常に困難です。フィンテック企業から見ると、正当な取引にしか見えません。
詐欺師がますます巧妙な手口で詐欺を仕掛けてくる中、企業は最新の検知および防止手法を常に把握しておく必要があります。
AIモデルによって生成された詐欺を検出するための、いくつかの有望な方法を以下に紹介します。
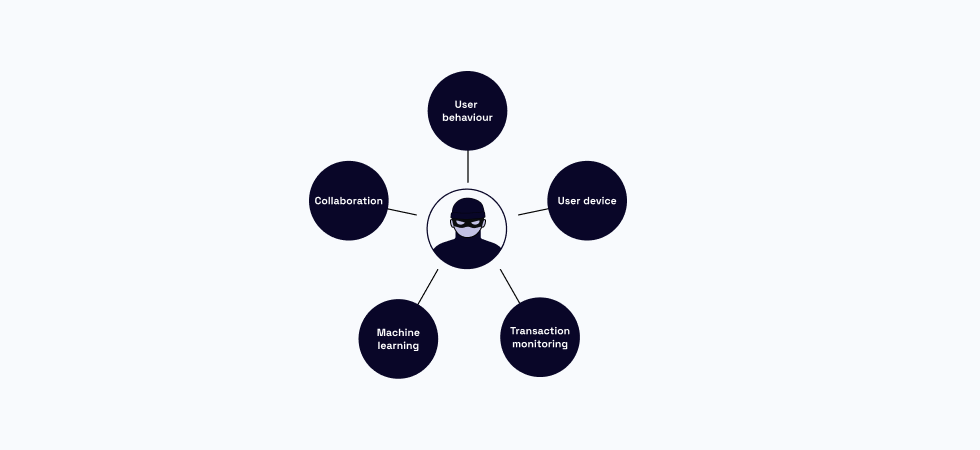
- ユーザーの行動:メッセージ本文ややり取りの内容を分析し、特定の不正の兆候を見つけるという方法があります。企業は自然言語処理(NLP)技術を使って、詐欺目的が疑われる言語パターンを検出できます。AIには特有の言い回しの「クセ」があります。それを検知できれば、進行中の詐欺である可能性を見抜けるかもしれません。
- ユーザーのデバイス:別のアプローチとして、特定のユーザーに紐づくユーザーのデバイスを分析する方法があります。これには、アカウント開設時、入金時、または支払い時に、不正につながりやすい行動パターンがないかを確認することが含まれます。
- トランザクションモニタリング: これには、取引量の急激な増加、取引種類の変化、既存の行動パターンからの逸脱などの異常を検知するために、ユーザー行動を監視することが含まれます。
- 機械学習:機械学習アルゴリズムは、既知の不正な通信や取引の大規模なデータセットで学習させることで、不正行為に関連するパターンや特徴を特定できるようになります。
- コラボレーション:コラボレーションは、継続的に不正行為を行う悪質なユーザーを特定するのに役立ちます。類似したユーザーやアカウントの行動を分析することで、企業は常習的な違反者を未然に防ぐことができます。
詐欺行為を行う者たちは常に手口を進化させ、新たなセキュリティ対策に適応していることは注目すべき点です。そのため、企業は常に警戒を怠らず、それに応じて不正検知の戦略を見直し、適応させていく必要があります。また、どのような手法にも限界があることを理解しておくことも重要です。なぜなら、詐欺者は最先端のセキュリティ対策であっても、それをかいくぐる方法を見つけ出す可能性があるからです。
理想的な組み合わせ:デバイス、行動、機械学習、人間、そしてコラボレーション。
Sardine は、デバイスと行動に関するインサイトを最先端の機械学習モデルと組み合わせ、より多くの不正を検知します。
デバイス、行動、そしてトランザクション
デバイスとその使われ方を理解していれば、詐欺師が残していく隠れた手がかりを見抜くことができます。
1. デバイスシグナル:エミュレーター
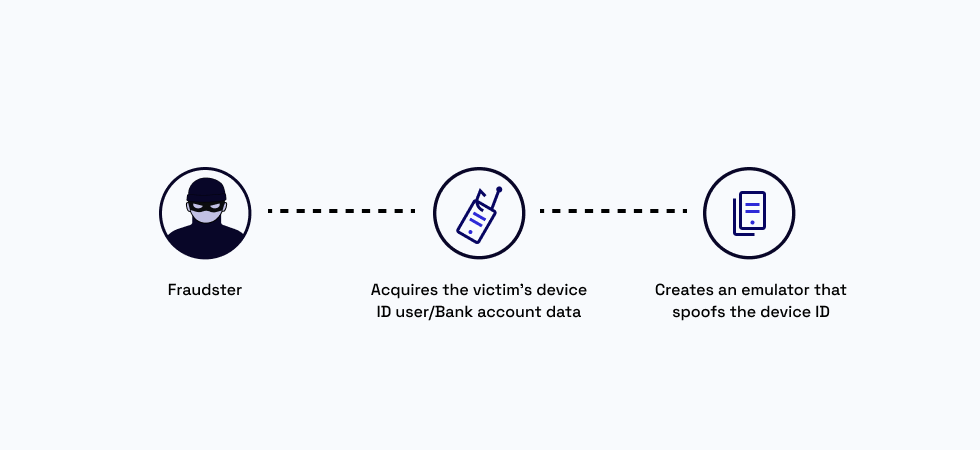
不正行為者は自分の端末やIPのプロファイルを決して明かしたがらないため、本物のモバイル端末の代わりにエミュレーターを使う傾向があります。さらに大規模に行おうとする場合は、モバイルデータセンターをレンタルします。IPを隠すために、プロキシやVPN、TORなどを利用します。
当社のデバイスおよび行動インテリジェンスSDKは、テレメトリやその他の低レベルなシグナルを収集します。これにより、本物のデバイスか偽装デバイス(エミュレーター)かを判別できるほか、データセンター経由でアクセスしているかどうか(すべての端末が同じ向きになる)も検知できます。
2. 行動シグナル:リモートデスクトップ
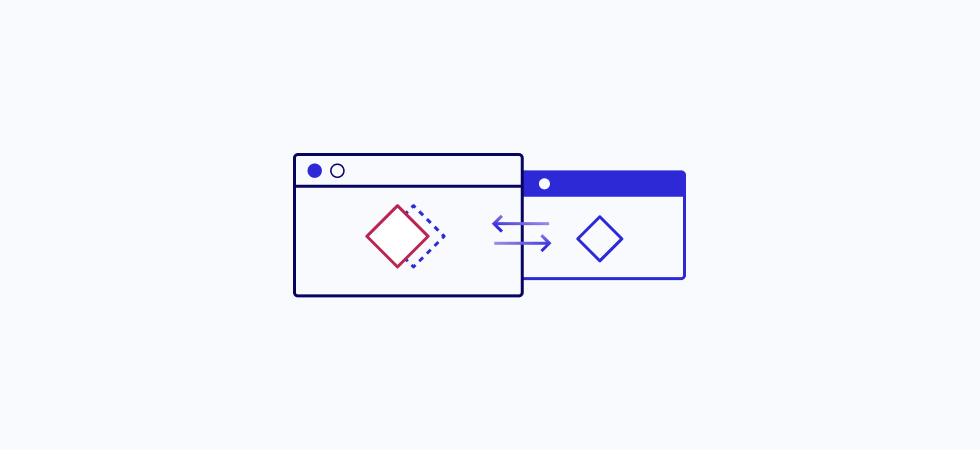
詐欺師たちは、この攻撃手法で TeamViewer、AnyDesk、Citrix などのさまざまなリモート画面共有ツールを利用します。これらの詐欺で最も厄介なのは、被害者が自分自身のデバイスと自分自身のIPアドレスを使い、自分のeKYC情報を提供し、さらには書類によるKYCやライヴネスチェックまでも自らアップロードしてしまう点です。
そのため、KYC の観点から見ると、すべて問題なく確認が取れたように見えます。しかし、ここでフィンテック側が見落としている最も重要な点があります:被害者のコンピューターが、ある時点で遠隔操作されていたということです。
Sardine は、プライバシーを保護しながらこれらの画面共有ツールを検知する独自技術を構築しています。私たちはマウスの動きの変化やスクリーンショット、あるいは誰かがエンドユーザーに指示していることを示す通話中のセッションがないかを検知します。
Sardine では、お客様がリモート画面共有ソフトを使用していることを検知できる、唯一のプロバイダーです。あるお客様は不正被害を7倍も削減することに成功し、今ではすべての提携先や銀行に対して Sardine を推奨していますこの独自の機能のおかげで。
3. 取引シグナル:異常検知
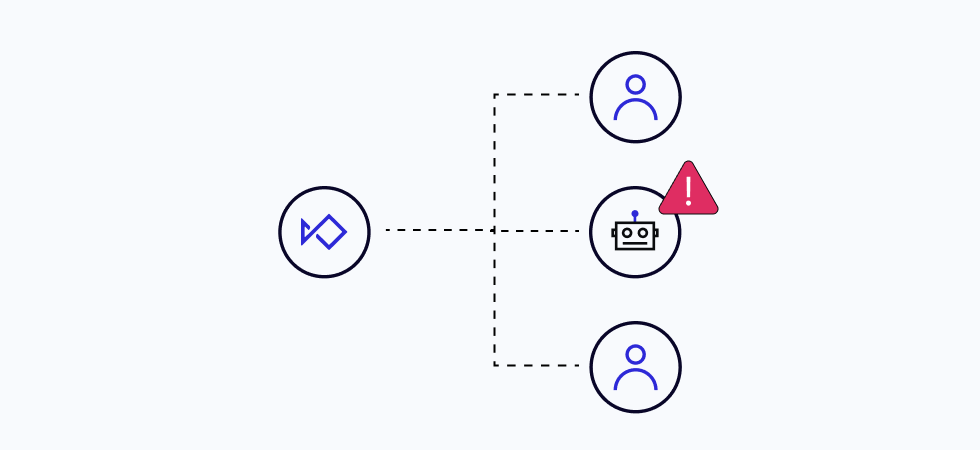
汎用的なAIに対抗する最善の方法は、特化型AIを活用することです。
Sardine の独自機械学習は、不正な兆候や異常を検知できるように訓練されています。ときどき、何かが「なんだかおかしい」ように見えることがあります。歴史的には、こうしたパターンの発見は、膨大なデータを手作業で精査しなければならない不正対策チームの仕事でした。
Sardine はそれらを自動的に検知してフラグを立て、クライアントの時間と手間を削減します。
Sardine はベースラインからの異常を検知し、時間の経過とともにクライアントへの対応内容を自動的に調整できます。私たちのモデルは常に再学習とバックテストが行われています。詐欺の手口が進化するのに合わせて、Sardine も進化し続けています。
支払いがすでに承認されるまで、不正行為は取引上には現れません。取引が行われる前に、デバイスやユーザーの行動からリスクの兆候をSardineが検知できるようになっています。
4. コラボレーション
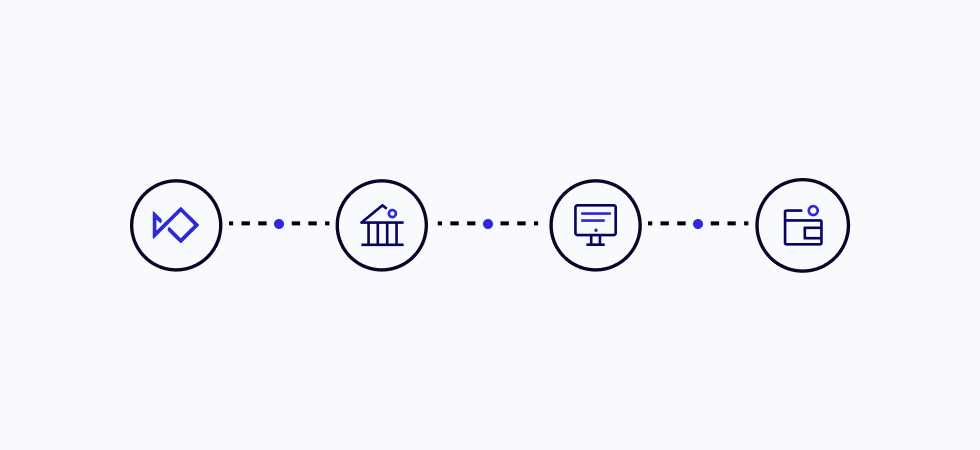
不正対策やコンプライアンスの担当者同士は、武勇伝や得られた教訓を共有することはよくありますが、データを共有することははるかに難しいのです。
サーディンはまもなく、銀行、フィンテック企業、暗号資産ウォレット間でデータを共有し、より多くの不正を検知するためのユーティリティを立ち上げます。
私たちは一緒に取り組むことで、より良い成果を出せます。
さらに多くの不正を見抜きたい方は、ぜひお問い合わせください。