

Imagine o seguinte: uma cliente liga pela primeira vez, jurando que não acabou de fazer um pagamento de US$ 1.200, e leva cerca de 3 dias para descobrir que ela havia configurado o pagamento automático recorrente 14 meses antes e se esquecido disso. A equipe de combate à fraude tem uma transação autorizada realizada com um login verificado, mas a equipe de conformidade tem uma cliente que afirma não ter feito o pagamento.
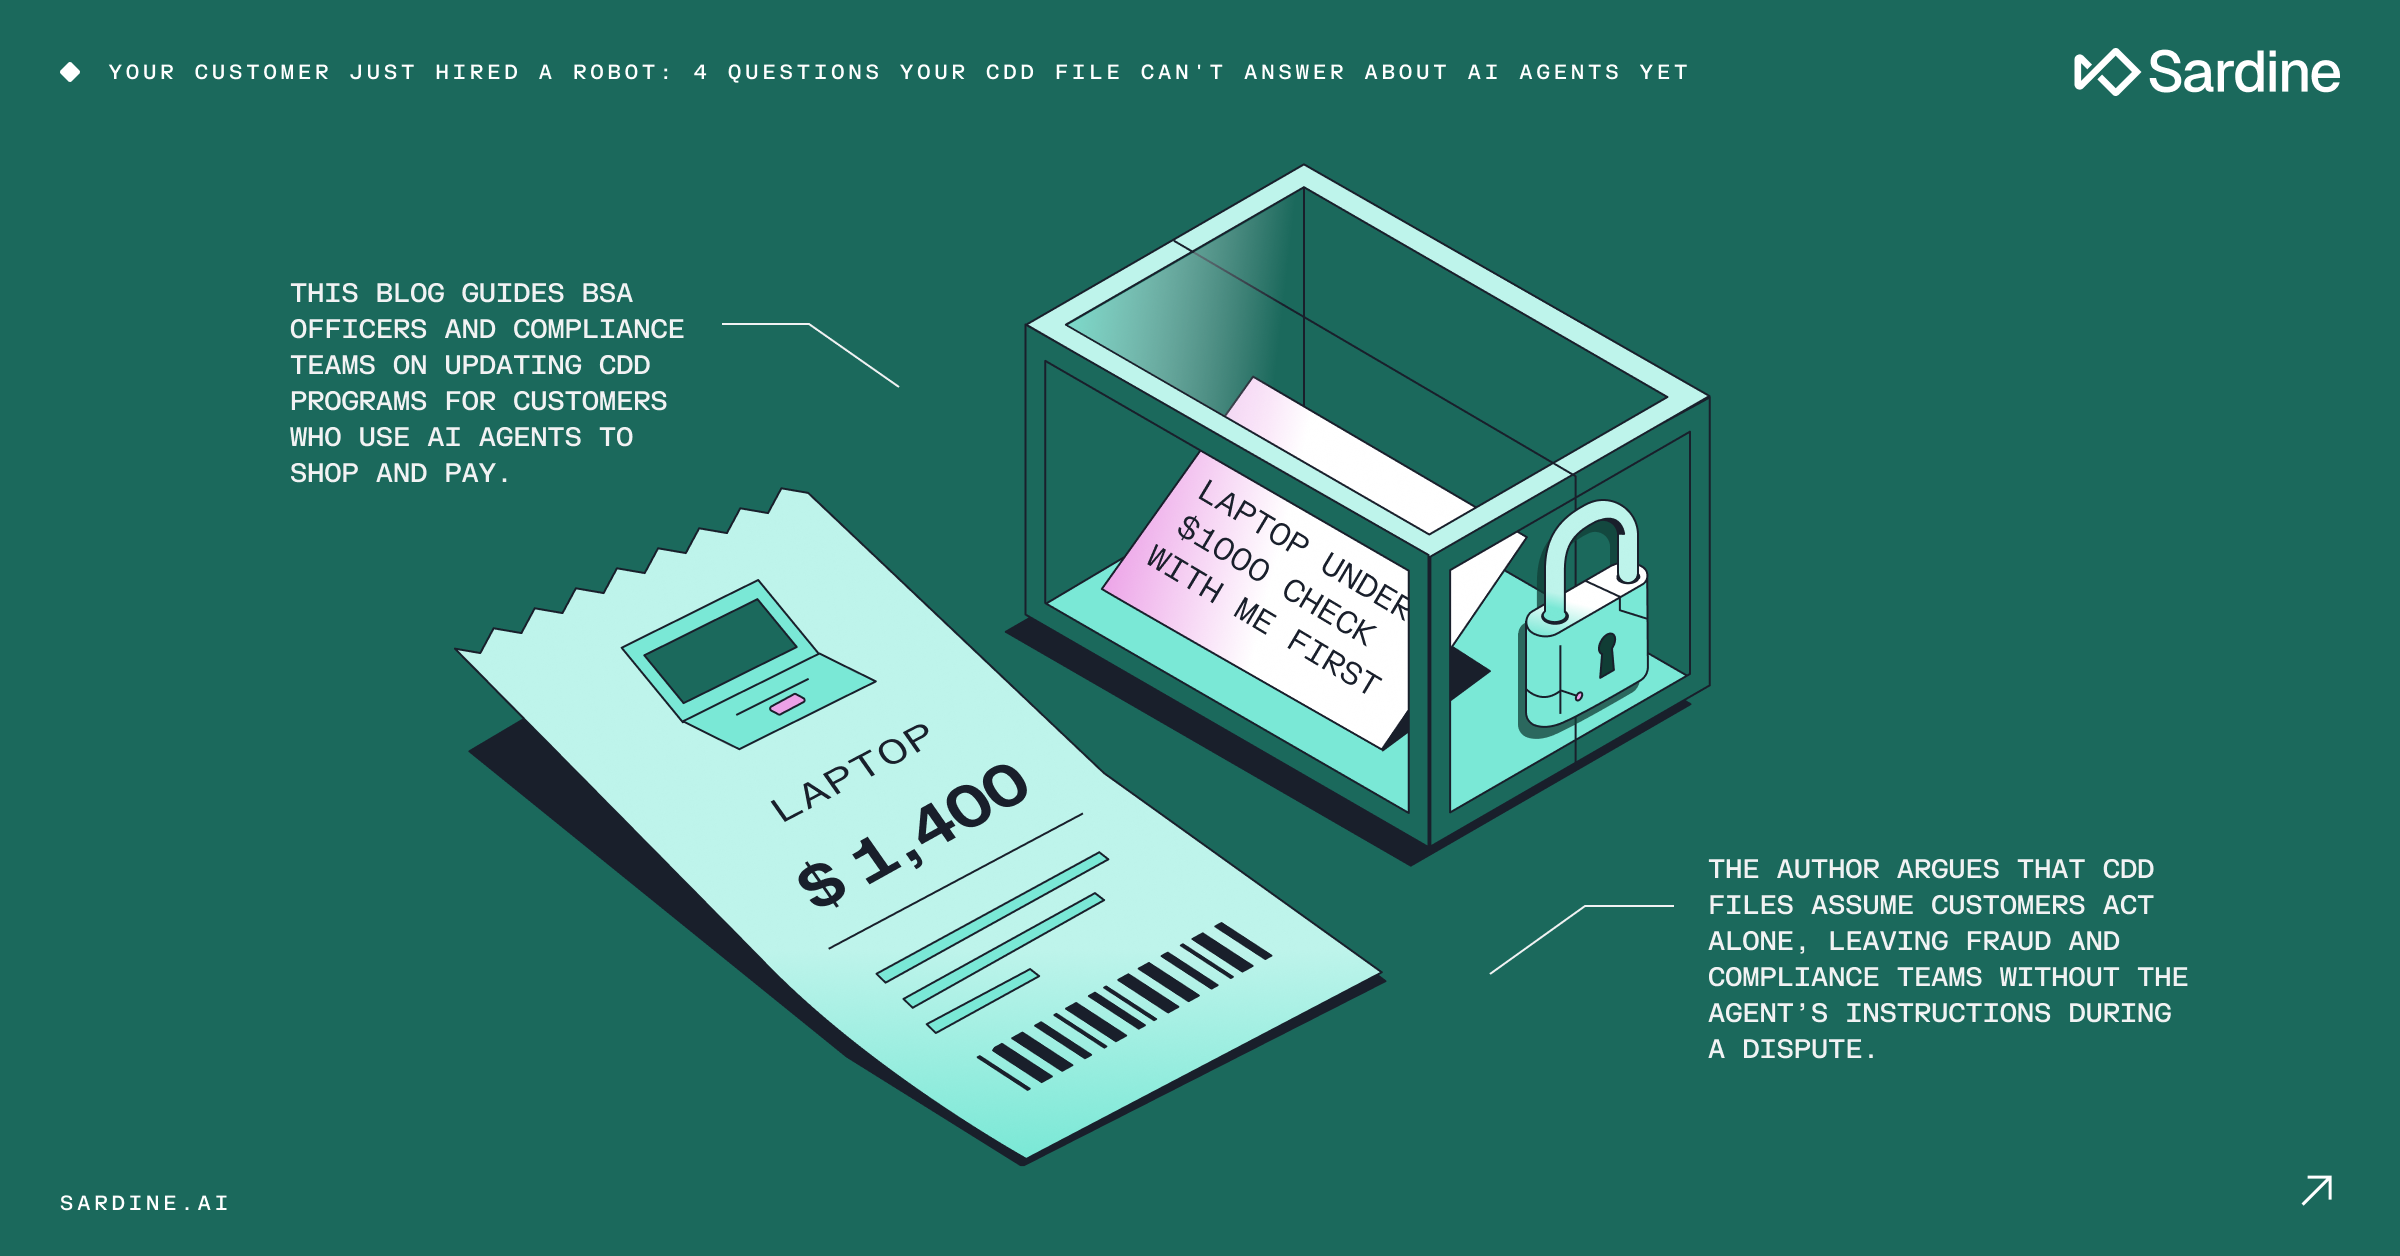
Essa era apenas uma regra de pagamento de contas. Agora imagine um cliente que diz a um agente de compras: "encontre um notebook por menos de US$ 1.000 e confirme comigo antes de comprar", e o agente compra um notebook de US$ 1.400 sem perguntar. Minha colega, Hailey Windham, escreveu sobre esse cenário na semana passada sob a perspectiva de quem investiga fraudes, e a pergunta dela foi: “o que você investigaria, afinal?” A minha é: o que o seu programa de conformidade com a BSA diz sobre um cliente que delega decisões de gastos a um software? E, se a resposta for nada, o que ele deveria dizer até a próxima atualização da devida diligência do cliente (CDD)?
Duas definições rápidas:
- Diligência devida do cliente, ou CDD, é a parte do seu programa de conformidade com a Lei de Sigilo Bancário (BSA) em que você identifica quem é seu cliente e o que ele pretende fazer com a conta. A regra está prevista no 31 CFR 1020.210(b)(5) e exige que você compreenda a natureza e a finalidade de cada relacionamento, elabore um perfil de risco e mantenha um monitoramento contínuo.
- Um agente de IA, para os fins deste artigo, é um software que o cliente autoriza a agir em seu nome. Ele pode navegar, comparar, negociar e pagar. O cliente não está ao teclado enquanto ele executa essas ações. O agente geralmente opera em um navegador na nuvem com um endereço IP de data center, e é por isso que os sistemas antifraude dos comerciantes o têm bloqueado como se fosse um bot.
A versão resumida
Um agente é, ao mesmo tempo, um novo canal, uma nova forma de autoridade delegada e, por vezes, uma nova contraparte que não foi escolhida por si. O seu programa está atualmente estruturado em torno de um cliente que age por conta própria, porque, até há pouco tempo, era assim que as compras eram feitas. Por isso, antes de surgir a primeira contestação, eu garantiria que quatro pontos ficam documentados num local onde um supervisor os possa encontrar: se permite compras por agentes, o que um cliente pode delegar, como identificar essa atividade nos dados e quem é responsável pelas provas quando algo corre mal. O método abaixo aborda cada um destes pontos.
Porquê agora e o que é proposto versus definitivo
Nenhuma agência federal de supervisão bancária emitiu uma norma para agentes de IA que operam em contas de clientes, e não espero que isso aconteça tão cedo. O que temos para nos orientar é um conjunto de sinais que apontam na mesma direção.
Em 17 de abril de 2026, a Reserva Federal, o OCC e a FDIC substituíram as orientações sobre risco de modelos, em vigor há 15 anos, pela SR 26-2, publicada pelo OCC como Boletim 2026-13 e pela FDIC como FIL-15-2026. Numa nota de rodapé, as entidades reguladoras excluíram do seu âmbito a IA generativa e a IA agêntica. Isto significa que a governação dos agentes fica a cargo do seu programa existente e do seu próprio discernimento, sem um roteiro publicado.
Em 7 de abril de 2026, a FinCEN propôs uma reformulação da norma sobre programas de prevenção à lavagem de dinheiro e ao financiamento do terrorismo (AML/CFT) (91 FR 18704, publicada em 10 de abril). O prazo para comentários terminou em 9 de junho e, até hoje, não há uma norma definitiva. Se ela for aprovada nos termos propostos, as avaliações de risco passarão a ser um processo obrigatório e documentado, que deverá abranger produtos, serviços, canais de distribuição, clientes e regiões geográficas, e você terá 12 meses para se adequar.
Enquanto isso, milhões de pessoas já baixaram agentes de compras nos seus celulares. Os comerciantes com os quais esses agentes fazem compras estão desenvolvendo formas de distinguir um agente legítimo de um bot. O Know Your Human (KYH) da Sardine foi lançado na semana passada para transmitir, por meio do agente, sinais do dispositivo e do IP de uma pessoa, permitindo que o comerciante aprove a compra. Isso resolve o problema de saber "quem está por trás disso" para o comerciante e fornece ao emissor evidências melhores em caso de contestação. Mas não revela a ninguém o que o cliente instruiu o agente a fazer, e é nessa lacuna que surgem as questões relacionadas à Lei de Sigilo Bancário dos EUA (BSA).
Onde a devida diligência do cliente costuma falhar
Eu começaria pelo dossiê de devida diligência do cliente (CDD). Quando sua equipe abriu a conta, verificou a identidade da pessoa por meio do seu programa de identificação de clientes (CIP). No caso de uma pessoa jurídica, também coletou informações sobre beneficiários finais nos termos do 31 CFR 1010.230 e perguntou quem é o proprietário e quem controla a empresa. Ninguém pensou em perguntar se o cliente delegaria os gastos a um software com um limite mensal de US$ 500. Assim, quando o agente faz sua primeira compra, seu processador de pagamentos a trata como uma autorização de cartão comum, e qualquer analista que a examinasse não teria como saber que há algo diferente nela.
A sua equipa de prevenção de fraude costuma detetar o agente algumas horas após essa primeira compra. As regras de monitorização foram ajustadas à forma como as pessoas fazem compras, por isso, quando um agente compara preços em 40 lojas às 3 da manhã, a equipa interpreta isso como um cartão comprometido. O analista de serviço bloqueia-o. Depois de o cliente ligar a reclamar, alguém da equipa de apoio emite um novo cartão. Cerca de três semanas depois, a equipa responsável pelo cumprimento da Lei do Sigilo Bancário (BSA) descobre que existe toda uma categoria de atividade cujo risco nunca avaliou.
Então, a cliente contesta uma cobrança. “Esse é o meu agente”, ela diz à sua equipe, “mas eu nunca mandei que ele fizesse isso”, então seu analista de fraudes abre uma contestação com base na Reg E. Já na área responsável pela BSA, alguém começa a questionar se ela está descrevendo uma atividade não autorizada que exige um SAR. Nenhum dos dois tem a única prova que resolveria a questão: a instrução que ela deu ao agente. Hailey perguntou em seu artigo “quem deve ficar com essa prova”. Até que alguém responda a essa pergunta, eu gostaria de ter um posicionamento por escrito sobre como sua equipe deve agir sem ela.
O método: 4 perguntas sobre a devida diligência do cliente a responder antes da primeira contestação envolvendo um agente de IA
1. Decida se permite esta prática e registe a decisão por escrito.
Provavelmente não consegue bloquear os agentes por completo, e não acho que deva tentar, mas pode decidir o que significa "permitido". O cliente precisa de o informar de que associou um agente? O seu contrato de banca online abrange essa situação? Se um cliente fornecer os seus dados de acesso a um agente, isso constitui uma violação das suas condições por partilha de credenciais ou uma delegação permitida? Defina uma resposta, registe-a na documentação de diligência devida do cliente (CDD) relativa ao produto e indique a data a partir da qual se aplica.
2. Defina o que um cliente pode delegar, em níveis que possa avaliar.
Trate a autoridade delegada como qualquer outro fator de risco. Aqui está uma escala de exemplo que pode copiar. Os valores em dólares são meramente indicativos, por isso ajuste-os para que reflitam a distribuição real dos seus clientes pelos diferentes níveis.
Nível | O que o agente pode fazer | Risco inerente | Exemplo de controlo |
1 | Consultar apenas saldos e transações | Baixo | Token apenas de leitura, sem partilha de credenciais de pagamento |
2 | Pague a comerciantes com um cartão associado, num total inferior a 500 dólares por mês | Moderado | Limite de gastos aplicado pelo emissor, com aprovação adicional para valores acima do limite |
3 | Pagar contas e transferir fundos entre contas do próprio cliente | Moderado | Apenas beneficiários designados e contas internas, limite diário, alerta de novo beneficiário |
4 | Transferir fundos para contas externas ou abrir novas contas | Alto | Aprovação do cliente por transação, retenção de 24 horas no primeiro pagamento a uma nova contraparte |
A maioria dos agentes no mercado está atualmente no nível 2. Os que Hailey descreve, que otimizam a poupança ao transferir dinheiro entre instituições, estão no nível 4. Eu exigiria aprovação para cada uma dessas transações até ter um histórico de 6 meses sem incidentes.
3. Certifique-se de que consegue verificar isso nos seus próprios dados.
Se não consegue identificar quais as transações que passaram por um agente, não pode monitorizá-las, avaliá-las nem explicá-las. Pergunte ao seu processador de pagamentos com cartão e ao seu fornecedor de serviços bancários digitais que campo, cabeçalho ou indicador assinala uma transação como iniciada por um agente. Os protocolos do lado do comerciante, como o KYH, transmitem identificadores que identificam o fornecedor do agente e a sessão, pelo que alguns desses dados existem no fluxo de pagamentos. A sua tarefa é descobrir se algum deles chega até si e, depois, ajustar as regras em conformidade. Se gerar um alerta para 40 visitas a comerciantes numa hora, eu definiria um limiar diferente para uma sessão de agente conhecida e para uma desconhecida. Peça aos seus analistas que documentem o motivo no registo da regra, para que a próxima pessoa que a ajustar não tenha de adivinhar.
4. Defina quem é responsável pelas evidências e o que fará na ausência delas.
Esta é a tabela de transferência de responsabilidades que eu apresentaria às equipas de Fraude e de BSA.
Pergunta | Quem responde | Onde se encontram as evidências atualmente | O que fazer se estiver em falta |
A pessoa por trás do agente era nossa cliente? | Fraude | Sinais do dispositivo e do IP, registos de início de sessão, protocolos como o KYH | Trate como não verificado e reforce a verificação |
O cliente chegou a autorizar este agente? | Fraude, depois BSA | Contrato de banca online, registos de aplicações associadas | Peça ao cliente a data da autorização e o nome da aplicação |
O cliente autorizou esta transação? | Ainda ninguém | A instrução do cliente ao agente, mantida pelo fornecedor do agente | Documente o pedido que fez, a resposta que recebeu e a data |
Trata-se de um erro ao abrigo do Regulamento E, de um relatório de atividade suspeita (SAR) ou de nenhum dos dois? | BSA, com o ficheiro da fraude | O registo da sua contestação e as duas linhas acima | Decida com base nos factos de que dispõe e registe as informações que não estavam disponíveis |
Atualmente, o fornecedor do agente geralmente guarda as instruções do cliente, sem que exista um canal padronizado para a sua equipa as solicitar. Hailey propôs um sistema de partilha de provas ao estilo da Ethoca entre emissores, comerciantes e fornecedores de agentes, e penso que é a ideia certa. Até que alguém o desenvolva, os seus analistas precisam de indicar claramente, na decisão sobre a comunicação de atividade suspeita (SAR), que informação não conseguiram obter. "O cliente afirma que o agente excedeu as suas instruções. O fornecedor do agente não respondeu ao pedido do registo de instruções datado de [data]." Com uma nota deste tipo, um inspetor consegue perceber o que o seu analista solicitou e quem não respondeu. Quando um analista se limita a escrever ‘O cliente contestou, sem informações adicionais’, os inspetores tendem a exigir muito mais esclarecimentos.
O que o método não resolve
Mesmo com as 4 respostas no papel, a sua equipa continuará a deparar-se com algumas lacunas. Os seus analistas de fraude podem usar o KYH para confirmar que foi um cliente real que esteve por trás da compra do portátil. Com isso, têm muito mais em que se basear do que apenas um endereço IP de um centro de dados. No entanto, nenhuma das equipas pode usar o KYH para provar se o cliente chegou a autorizar a compra de um portátil de 1.400 dólares. Até que os fornecedores de agentes comecem a partilhar essa instrução, os seus analistas terão de tomar a decisão sem ela.
A sua equipa também tem de aplicar os escalões do passo 2 no sistema de autorização. Se o limite de 500 dólares tiver sido apenas registado no ficheiro de diligência devida do cliente (CDD), o agente poderá ultrapassá-lo ao finalizar a compra. Eu não consideraria um limite desses como fator de mitigação ao avaliar o risco residual.
Alguns clientes vão pedir ao seu agente para comprar algo e, mesmo assim, contestar a cobrança depois. A sua equipa de combate à fraude já lida com uma versão disto, em que um cliente culpa um familiar por uma compra que ele próprio fez. Quando culparem o agente, vão parecer muito mais convincentes. A sua equipa de gestão de contestações vai precisar de mais do que a palavra do cliente para distinguir uma reclamação legítima de uma fraude cometida pelo próprio cliente.
Não precisa de esperar pela regra final da FinCEN para documentar a sua posição. Da próxima vez que um supervisor analisar o seu procedimento, vai querer saber quando a sua equipa começou a pensar nos agentes, mesmo que, na altura, a resposta ainda estivesse incompleta.
Esta semana, abra o seu procedimento de diligência devida do cliente (CDD) e procure a palavra «agente». Se não encontrar nenhuma ocorrência, acrescente as 4 perguntas acima com a data de hoje, mesmo que a sua resposta à primeira seja «ainda não decidimos».
As opiniões expressas neste blogue são pessoais e não devem ser consideradas aconselhamento jurídico.
Perguntas frequentes
O que exige a regra de diligência devida do cliente e aplica-se a agentes de IA?
A regra de diligência devida relativa ao cliente, 31 CFR 1020.210(b)(5), exige que o programa de conformidade de um banco com a Lei do Sigilo Bancário (BSA) compreenda a natureza e a finalidade de cada relação com o cliente, desenvolva um perfil de risco do cliente e realize uma monitorização contínua. A regra não menciona agentes de IA. Por isso, o banco tem de decidir como a delegação de despesas pelo cliente a um software se enquadra no perfil de risco e na monitorização, devendo registar essa decisão no processo de diligência devida relativa ao cliente (CDD), com indicação da data de referência.
Como se aplicam o programa de identificação de clientes e as informações sobre os beneficiários efetivos ao agente de IA de um cliente?
O programa de identificação de clientes verifica a identidade do cliente enquanto pessoa no momento da abertura da conta, e as informações sobre os beneficiários efetivos identificam quem detém e controla um cliente que seja uma pessoa coletiva. Nenhum destes processos questiona se o cliente irá delegar as suas compras num agente de compras com IA. Por isso, o dossiê de diligência devida do cliente (CDD) deve incluir um registo específico sobre se o cliente utiliza um desses agentes e de que forma.
Qual é a diferença entre conhecer o seu agente e conhecer o seu humano (KYH)?
Conheça o seu agente descreve modelos que verificam a identidade, a titularidade e as permissões de um agente de IA antes de este agir em nome de um cliente. O Know Your Human (KYH) da Sardine funciona do lado da pessoa, transmitindo sinais do seu dispositivo e endereço IP através do agente para que um comerciante possa aprovar a compra no comércio mediado por agentes de IA. O KYH mostra quem está por trás da compra, mas não revela o que o cliente pediu ao agente para fazer.
O Regulamento E abrange compras feitas por um agente de IA?
O Regulamento E continua a reger as transferências eletrónicas de fundos dos consumidores, e a sua aplicação a uma compra efetuada por um agente de IA é uma questão ainda em aberto. A norma define uma transferência eletrónica de fundos não autorizada como aquela que é iniciada por uma pessoa que não o consumidor, sem autorização efetiva, e exclui dessa definição as transferências efetuadas por uma pessoa a quem o consumidor tenha facultado o dispositivo de acesso, salvo se o consumidor tiver informado a instituição de que essa pessoa já não está autorizada. O regulamento não esclarece se a partilha de credenciais com um agente de IA aciona essa exclusão. Assim, uma contestação relativa a uma compra efetuada por um agente pode chegar à instituição sem que haja uma resposta clara sobre se a transação foi ou não autorizada.
Como deve um banco limitar o que o agente de IA de um cliente pode fazer?
Um banco pode limitar a atuação de um agente classificando os poderes delegados por níveis e aplicando as regras de cada nível no seu sistema de autorização. Um nível de acesso apenas de leitura requer somente um token sem credenciais de pagamento; um nível que permite despesas com cartão exige um limite mensal aplicado pelo emissor, com autenticação reforçada acima desse limite; e um nível que permite transferir dinheiro para contas externas exige a aprovação do cliente para cada transação. Os valores em dólares apresentados em qualquer tabela de níveis são meramente indicativos e devem ser ajustados à base de clientes. Um limite registado apenas no processo de diligência devida do cliente (CDD) não impede que um agente o ultrapasse ao efetuar um pagamento.
Como deve um responsável pelo cumprimento da BSA lidar com uma contestação em que o cliente alega que o agente de IA ultrapassou as instruções recebidas?
A equipa do responsável pelo cumprimento da BSA deve decidir com base nos factos de que dispõe e registar os factos que não conseguiu apurar. A instrução dada pelo cliente ao agente é a principal prova e, normalmente, está na posse do fornecedor do agente, não existindo um canal normalizado para um banco a solicitar. O processo deve indicar o que foi solicitado, a data e a resposta recebida, permitindo que um inspetor veja o que o analista pediu e quem não respondeu. Algumas destas contestações serão casos de fraude cometida pelo próprio cliente, em que este deu instruções ao agente para efetuar a compra e depois o nega. A equipa responsável pelas contestações precisa de mais do que a palavra do cliente antes de decidir se deve apresentar uma comunicação de atividade suspeita.
O que significam a SR 26-2 e a proposta de norma da FinCEN para os agentes de IA?
SR 26-2, as orientações interinstitucionais sobre gestão de risco de modelos emitidas em 17 de abril de 2026, excluem do seu âmbito a IA generativa e agêntica e deixam aos bancos a responsabilidade de gerir esses sistemas segundo as suas próprias práticas. O quadro de supervisão da OCC de 4 de novembro de 2026 fornece aos supervisores um guia não vinculativo sobre IA agêntica. A proposta de norma da FinCEN sobre programas de prevenção do branqueamento de capitais e do financiamento do terrorismo (AML/CFT) exigiria um processo de avaliação de riscos que abrangesse produtos, serviços, canais de distribuição, clientes e localizações geográficas, com um prazo de 12 meses para assegurar a conformidade após a publicação da norma definitiva. Nenhum dos três instrumentos foi concebido para agentes trazidos pelos clientes, pelo que um programa de conformidade com a Lei do Sigilo Bancário (BSA) tem de documentar a sua própria posição.
Referências
- 31 CFR 1020.210(b)(5), requisitos do programa de prevenção do branqueamento de capitais para bancos, diligência contínua relativa aos clientes. https://www.ecfr.gov/current/title-31/subtitle-B/chapter-X/part-1020/subpart-B/section-1020.210
- 31 CFR 1020.220, requisitos do programa de identificação de clientes para bancos. https://www.ecfr.gov/current/title-31/subtitle-B/chapter-X/part-1020/subpart-B/section-1020.220
- 31 CFR 1010.230, requisitos relativos aos beneficiários efetivos de clientes que sejam pessoas coletivas. https://www.ecfr.gov/current/title-31/subtitle-B/chapter-X/part-1010/subpart-B/section-1010.230
- FinCEN, Programas de Combate ao Branqueamento de Capitais e ao Financiamento do Terrorismo, Proposta de Regulamento, 91 FR 18704 (10 de abril de 2026), Processo FINCEN-2026-0034, RIN 1506-AB72. https://www.govinfo.gov/content/pkg/FR-2026-04-10/pdf/2026-07033.pdf
- Reserva Federal SR 26-2, Boletim OCC 2026-13, FDIC FIL-15-2026, Orientações de Supervisão sobre a Gestão do Risco de Modelos (17 de abril de 2026). Nota de rodapé que exclui a IA generativa e agêntica do âmbito de aplicação.
- Orientações interinstitucionais sobre relações com terceiros: gestão de riscos (6 de junho de 2023). Nota: foi proposta uma versão substitutiva baseada em princípios em 11 de setembro de 2026 (Boletim OCC 2026-46), com prazo para comentários até meados de novembro de 2026.
- Hailey Windham, "Conhecemos o ser humano, mas sabemos o que ele instruiu o agente a fazer?" (6 de novembro de 2026).
- Sardine, Conheça o Seu Humano (KYH). https://www.sardine.ai/know-your-human