

概要
- ここ数年で、ACH に関連したフレンドリーフロード、不正な送金を伴う認証済みプッシュ決済(APP)詐欺、その他さまざまな詐欺的な手口が大幅に増加しています。
- 金融サービス業界内に既存するコンソーシアムは、フィンテック企業や新興の金融サービス事業者と不正データを共有しておらず、その結果として決済レール全体に可視性のギャップが生じ、詐欺師たちに悪用されています。
- 金融サービス業界全体のパートナーとともに、Sardine は新たなデータ共有フレームワークを開発しており、これにより業界全体で利用できるユーティリティを構築し、金融取引の最中にリアルタイムで取引相手のリスク評価を行えるよう金融機関を支援します。
支払いが速くなれば、不正も速くなる
私たちのお金の動かし方は根本的に変化しました。ピアツーピア決済の本格的な普及により、金融サービス全体で即時決済へのニーズが一気に高まりました。こうした市場の需要に応えるため、新たなリアルタイム決済レールが整備される一方で、既存の古いレールもこの変化に対応すべく革新を続けています。
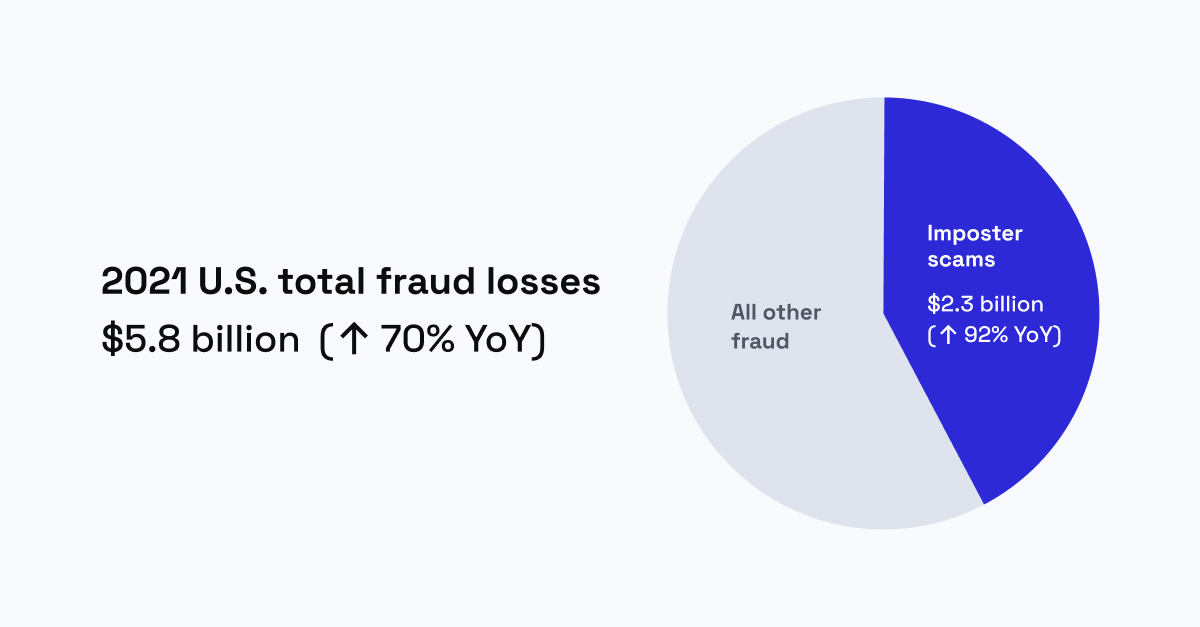
しかし、支払いの高速化には、詐欺の高速化という重大な副作用があります。アメリカ合衆国では、連邦取引委員会(FTC)の調査により、なりすまし詐欺が全詐欺被害額の40%(23億ドル)を2021年に占めており、これは2020年の総額のほぼ2倍に達していることが判明しました。
犯罪者が消費者をだまして自分たちの代わりに送金を開始させる、ソーシャルエンジニアリングによる認証済みプッシュ決済(APP)詐欺の増加は、詐欺被害拡大の大きな要因となっています。もう一つのあまり知られていない詐欺として、ACH フレンドリーフラウドがあります。これは、ユーザーがフィンテックアプリに入金し、その資金をアプリ外へ送金した後で、自分はその取引を行っていないと銀行に申し立てることで、実質的に資金を二重取りし、フィンテック側に損失を負わせる手口です。
残念ながら、業界全体で再犯者を阻止するためのデータ共有の仕組みがないため、これらの悪質な行為者は何度でもACHフレンドリーフロードを行うことができます。
拡大する可視性のギャップが不正行為を助長
現在では、銀行間送金でない限り、支払時に収集・共有されるデータがほとんどないため、当事者間および仲介業者とのやり取りは最小限にとどまり、そのことがかえって資金移動を可能にしています。送金元の銀行やフィンテックアプリは、多くの場合、取引前に受取人を確認することができず、自社の顧客がソーシャルエンジニアリングの被害に遭っているのか、あるいは過去に不正行為を行っているのかを検知することもできません。
業界が取引レベルで支払い受取人を確認できないという問題は、追加のRTPレールや新たな決済ネットワークの導入によって、システミックリスクを一層高めることになります。決済サービスプロバイダー同士はほとんど連携しておらず、あるレールやアプリで送金を開始する当事者は、別のレールやアプリ上で発生している不正行為を把握できない状況にあります。
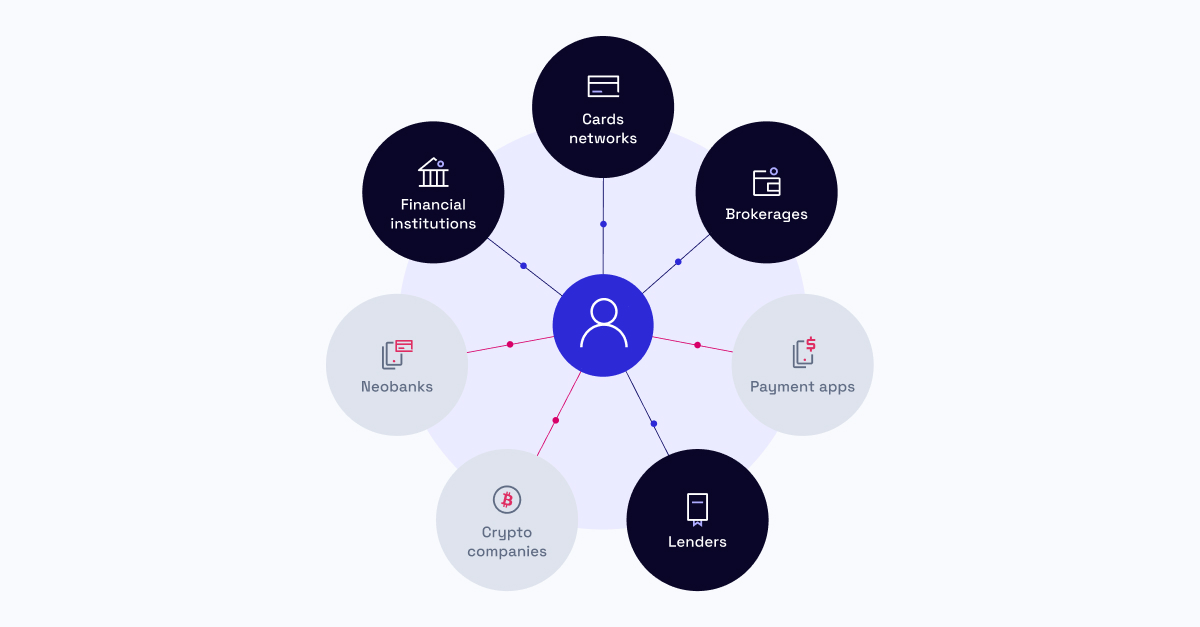
既存のリスク管理プロセスがマルチレール環境において即時決済前の不正を十分に検知できなければ、抜け目のない犯罪者たちはこの機会を悪用するでしょう。理想的なのは、どの送金レールやアプリが使われていても、支払い発信者が受取人のリスクプロファイルを可視化するデータにアクセスできるようにすることです。そうすることで、関係するすべての当事者が、共有する顧客をより適切に保護できるようになります。
残念ながら、信頼を確立し、全体像をつなぎ合わせるための単一の情報源は、現時点では存在しません。大手銀行が情報共有のために連携し、コミュニティバンクとそのコアプロセッサーが協力し、ネオバンクやフィンテック企業が独自のデータ共有の仕組みを構築するといった、さまざまなコンソーシアムモデルが分散して存在しているため、米国の金融システムは、レール(決済ネットワーク)の内外におけるリスク管理という観点で、ますます断片化が進んでいます。
APP詐欺、ACHフレンドリーフラウド、その他の詐欺への解決策は、金融取引を行うあらゆる事業者に対するカウンターパーティリスク評価を高度化することです。これは、送金者および受取人の資格情報を確立・検証するトラストアンカーを介して、すべての金融サービス分野におけるリスクデータ共有を拡大することで実現できます。
業界コンソーシアムの構築
金融機関やフィンテック企業向けに不正対策、コンプライアンス、決済サービスを提供するプロバイダーとして、Sardine はこれらの企業同士の共通点と、それぞれが抱える可視性のギャップを解消するために何が必要かを深く理解しています。
私たちは、金融機関、ネオバンク、レンダー、カードネットワーク、決済サービスプロバイダーなどが参加する協会を設立し、これまで民間・公的セクターのいずれによっても実現されてこなかった、金融システムを超越するコンソーシアムを構築することを提案します。
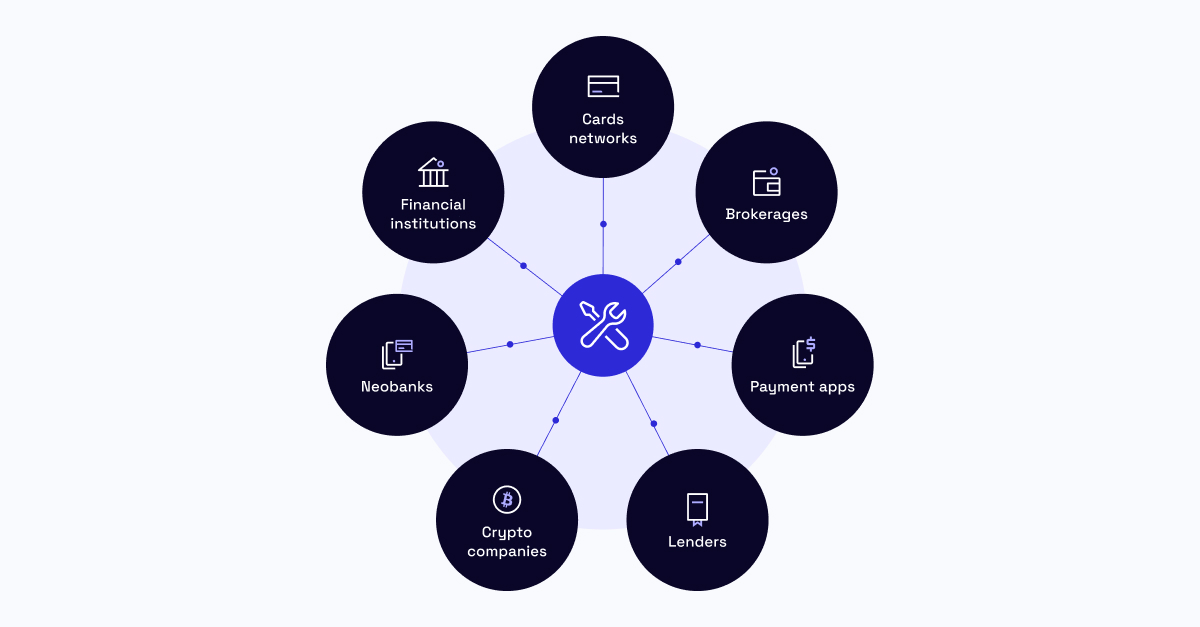
コンソーシアムの使命は次のとおりです。
- あらゆる固有の主体(個人、企業など)について、デジタル資産および従来型金融サービスでの取引履歴を網羅するユニバーサル識別子(UID)を開発する。
- UID を用いてエンティティを即時に検証し、リスクスコア、評判レベル、ブロックリスト、デバイスフィンガープリント、行動バイオメトリクスなどを提供できるようにします。
- 新旧の決済レール全体で参加者を取り込み、関係者間の可視性のギャップを詐欺師がこれ以上悪用できないようにします。
これらの原則に基づき、コンソーシアムは共有データベースを構築し、業界全体の参加者があらゆる主体に紐づく UID を提供します。これにより、その主体が金融サービス全般で取引を行う際の不正やコンプライアンスに関するデータが蓄積されます。参加者はこのデータベースをリアルタイムで照会し、既存のインフラやリスク管理プロセスにあらゆる UID を取り込むことで、その主体をより的確に評価できるようになります。
コンソーシアムは独立した組織として、自らの経営チームとデータに関する関係性を維持し、参加者がコンソーシアムのガバナンス構造を決定します。会員資格は、参加者が既存の法的枠組みの下で適切なデータにアクセスできる許可を受けた当事者であることを前提としており、その法的枠組みには、グラム・リーチ・ブライリー法、米国公正信用報告法(Fair Credit Reporting Act)、および米国愛国者法(USA PATRIOT Act)第314条(b)などが含まれ、不正行為やマネーロンダリングを防止することを目的としています。
コンソーシアムの始め方
金融取引を仲介するあらゆる組織は、適切な権限があればコンソーシアムの一員になることができます。仕組みは次のとおりです。
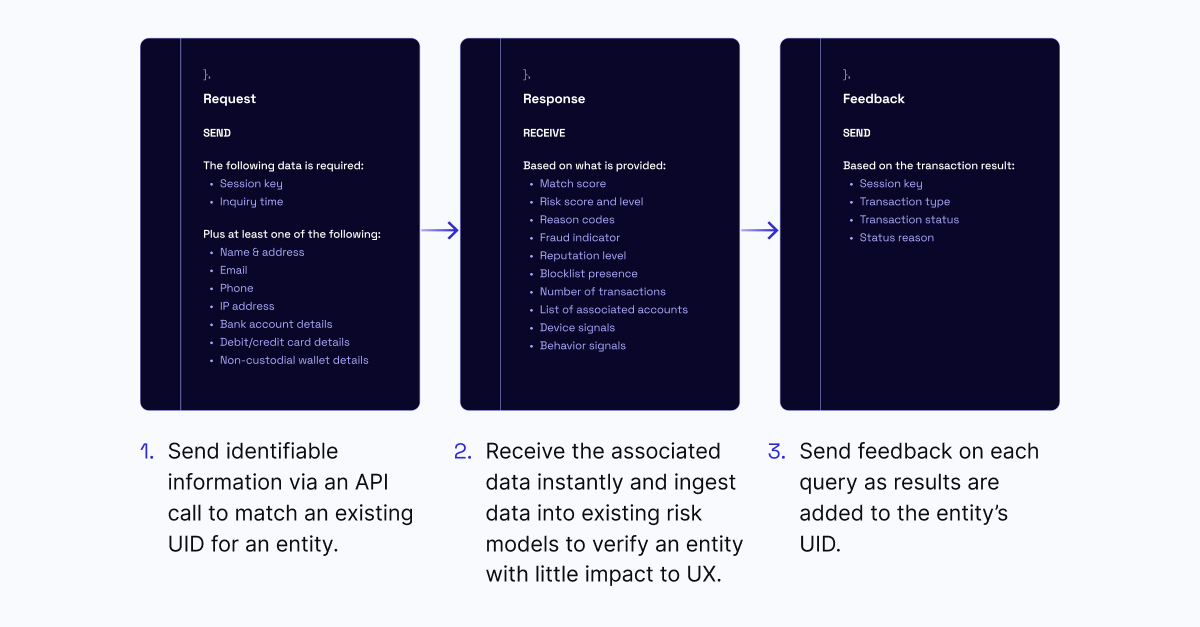
- 参加者は、アプリケーション・プログラミング・インターフェース(API)呼び出しを通じて、さまざまな識別情報(個人情報や口座情報など)を送信することで、共有データベースからある主体に関する情報を要求できます。参加者が開示する情報はコンソーシアムのみに共有され、他の参加者はいかなる形でもその機密データにアクセスすることはできません。
- その情報はデータベース内のUIDに照合され、コンソーシアムは当該エンティティに関する利用可能なリスクデータを即座に集約し、APIを通じてデータパックとして返します。参加者は、そのエンティティが適切な理由と詳細に基づき健全な状態にあるかどうかを判断できるよう、リアルタイムでこのデータパックを受け取ります。
- 最後に、参加者は各照会に対してフィードバックを提供し、コンソーシアムはその結果をエンティティの UID に反映します。フィードバックによってネットワーク効果が生まれ、取引のたびに各 UID の価値が高まっていきます。より多くの参加者がエンティティについて照会すればするほど、それに応じてより多くのフィードバックが蓄積され、より優れたインサイトと、より長く充実したブロックリストが生成されます。
既存のネットワーク上に対象となるエンティティが存在しない場合、コンソーシアムは第三者データソースとの関係を構築・活用し、そのエンティティの UID を作成します。さらに、本サービスは既存のコンソーシアムモデルをデータ収集プロセスに組み込み、金融サービス全体にわたる他のブロックリストがデータベースにシームレスに統合されるようにします。
アクション:概念実証に参加する
概念実証を行うために、関心のある関係者は、サーディンと協力してコンソーシアムとともにパイロットを実施することができ、その方法は次の2通りです。
- 各取引を行う主体に対して UID と関連するリスクデータを返せるよう、既存のデータベースに取り込めるフラットファイル形式で、90日分の取引データをご提供ください。パイロットの結果は、既知の取引結果と比較することで、不正行為の検知における有効性を検証できます。
- サービスを「シャドーモード」で利用し、継続的な取引に対してAPIを使用して、支払い受取人をどのように検証できるかを確認します。
最初の10名の創設メンバーには、パイロット機会と180日間の無償利用が提供されます。さらに、Sardine は、既存の不正検知およびリスクモデルをこの新しいデータで学習させるために、90日間で5万件の取引記録を提供し、統合を支援するコンサルティングサービスも提供します。
パイロット期間が終了すると、コンソーシアムの参加者は、コンソーシアムの運営費を賄うための名目上の継続的な費用を負担し、その見返りとして、制限のないデータベースへの完全なアクセス権を得ます。参加者は、事前の通知を行うことで、いつでもコンソーシアムから離脱することができます。
最後に、本コンソーシアムへの参加には、運営を担うワーキンググループへの積極的な関与が求められます。これには、参加者が協力してコンソーシアムのプロダクトロードマップの策定を推進し、リスクマネジメントにおける重要な課題について議論する、四半期ごとのワーキンググループ会合への参加が含まれます。
将来の姿
このコンソーシアムがもたらす潜在的なネットワーク効果により、業界全体の不正行為を段階的に根絶していくことができます。将来、このコンソーシアムが、あらゆる主体のデバイス、アカウント、そして他者とのやり取りを、ひとつの画面上で可視化したネットワークマップとして構築できるようになる姿を想像してみてください。
協力することで、個人や企業が自分たちの支払いの受取人を明確に把握できる世界を思い描くことができます。たとえば、ある消費者が、お気に入りのP2Pアプリに新しい受取人を追加するとします。その受取人は、ソーシャルメディア上の広告で見つけた商品を販売している人物です。消費者がその受取人を追加した後、アプリは、その受取人の口座やメールアドレスに過去の不正行為が紐づいているため、怪しい相手である可能性があると通知してくれるかもしれません。消費者は、その受取人が疑わしいと判断される理由の説明を受け、取引を行う前に自分自身を守るよう助言されるのです。
このコンソーシアムを皆で活用することで、これを現実のものにできます。
ご興味のある組織の方は、お問い合わせください。コンソーシアムへの参加をご検討いただける場合は、ぜひご連絡ください。
サーディンについて
Sardineは、オールインワンの不正検知、コンプライアンス、およびリスク管理プラットフォームです。銀行業務と不正防止に深い知見を持つ経験豊富なチームが、金融機関向けに革新的なコンプライアンスおよびリスク管理サービスを提供しています。詳細については、www.sardine.ai をご覧いただき、LinkedIn および Twitter をフォローしてください。