

概要
バンキング・アズ・ア・サービス(BaaS)は、スポンサー銀行にとって、利息以外の収益源および低コストの預金をもたらす重要な代替手段です。BaaSにおける競争優位性は、銀行がパートナープログラム向けに、不正対策、コンプライアンス、リスク管理を自動化し、それをスケールさせながら、強化され続ける規制要件を満たせるかどうかにかかっていることが、ますます明らかになっています。
しかし、多くの銀行は、自社のプログラムにおけるこれらの管理体制を拡大するための人員やテクノロジーが不足しており、BaaS 提供が拡大するにつれて、業務リスクおよびレピュテーションリスクが加速しています。その結果、スポンサー銀行は、自社のプログラムを支えるために、KYC、BSA/AML、トランザクションモニタリングなどを提供する複数の不正検知・コンプライアンスベンダーに依存することが一般的です。ベンダーが分散していることで重要なコンプライアンスデータはサイロ化され、自動化が制限され、プログラム全体のポートフォリオにわたる自らのリスク状況を把握したい銀行にとって、可視性のギャップが生じます。
このニーズに応えるため、Sardine はスポンサー銀行向けに、新たなサービスを開始しました。このサービスは、各種プログラム向けの不正対策、コンプライアンス、リスク管理ツールを統合したオペレーティングシステムを提供するものです。また、スポンサー銀行が自社プログラム全体のポートフォリオレベルで、不正およびコンプライアンスのパフォーマンスを可視化できるようにします。
BaaSとエンベデッド・ファイナンスは、まだ始まったばかりだ
BaaS は近年、規制当局や業界全体から精査を受けているものの、依然として多くの銀行が、今後数年における戦略的優先事項の一つとして BaaS を位置づけています。2022 年に Finastra が発表した レポート によると、1,600 人の上級銀行幹部のうち 85% が、今後 18 か月以内に BaaS を導入する意向があると回答しています。
この優先順位付けは、組み込み型金融、つまり金融業ではない企業が消費者に直接提供する決済や融資サービスに対する需要の高まりによるものです。これは、Cornerstone Advisorsによると、金融サービスを利用しているブランドに対しては、消費者の32%がより多く支出しており、またX世代とY世代の60〜64%が、自分の好きなブランドから金融商品を利用することに関心を示しています。
スポンサー銀行には、2つの主要なBaaSモデルから選択肢があります。
- ダイレクト型 –銀行はテクノロジーとAPIを提供し、プログラムが預金口座やカード発行のために銀行のコアシステムまたは勘定元帳に直接接続できるようにします。
- 間接型 – 銀行は、プログラムを獲得し、スポンサー銀行とプログラムを接続するための技術およびAPIを提供するサードパーティのミドルウェアプロバイダー(預金サービス向けのBaaSプロバイダー、またはカードサービス向けのイシュアプロセッサとも呼ばれる)と提携して業務を行います。
その後、銀行はこれらのプログラムをどのように統合するかを決定する必要があります。一方で、銀行はオンコア口座でプログラムを提供することができ、その場合、口座はエンドユーザー名義で直接開設されます。他方で、銀行は「受益者のための」(FBO)口座を提供することもでき、これは傘型口座として機能し、プログラムが仮想サブアカウントを発行して、エンドユーザーの資金を銀行の1つの口座にプールすることを可能にします。
すべてのスポンサー銀行は、これら2つの選択肢について何らかのバリエーションを持っています。多くの銀行はオンコア口座でBaaSを直接運営するための内部リソースを持たないため、間接モデルとFBO口座を組み合わせることが最も一般的な戦略となっています。この組み合わせにより、あらゆる規模の銀行が市場に参入し、BaaSの提供を迅速に拡大することが可能になります。過去5年間で、このモデルは預金口座とカード決済手数料収入の拡大において非常に大きな成功を収めてきました。
しかし、この組み合わせにより、スポンサー銀行から見た最終顧客の実態が不透明になりがちで、その結果としてコンプライアンス要件を十分に満たすことが難しくなります。こうした状況を受けて、通貨監督庁(OCC)や各州の銀行監督当局は、提携プログラムを適切に管理・監督する必要があるスポンサー銀行に対する取り締まりを強化するに至りました。
現在のコンプライアンスの仕組み
金融サービス規制の根本的な前提は、銀行があらゆるコンプライアンス、不正行為、リスク関連の活動および報告について、規制当局に対して責任を負うということです。BaaSモデルにおいては、銀行は次のことを行わなければなりません。
- プログラムが銀行秘密法(BSA)およびマネーロンダリング防止(AML)規則に準拠していることを確保する
- プログラムが流動性リスク、オペレーショナル・カウンターパーティーリスク、および信用リスクに準拠していることを確保する
- 第三者の取引モニタリング体制とマネーロンダリング対策(AML)リスクを定期的に評価する
- 必要に応じて、あらゆるリスクを監視し、プログラム関係を終了させるための計画を立てておくこと
- プログラムの不遵守を管理するための適切なプロセスを整備すること
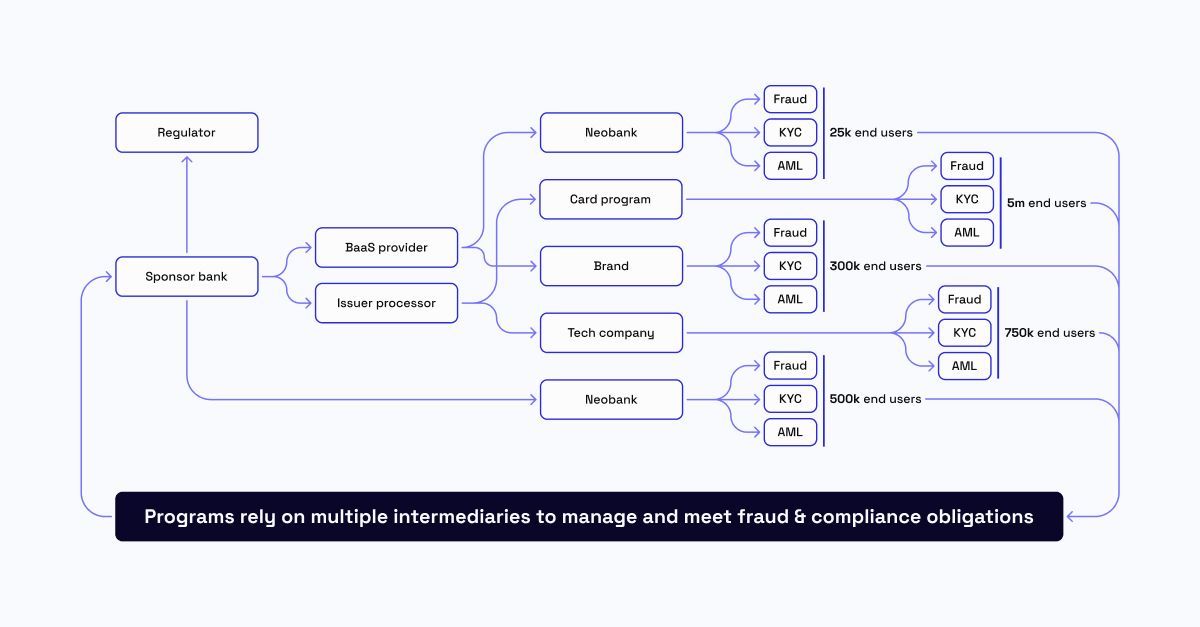
スポンサー銀行はこれらの規制を順守し、エンドユーザーの行為に対して財務的な責任を負い続けなければならないため、その提携関係の一環として、自らのプログラムに厳格な義務を課します。その結果、コアコンピタンスが不正検知やコンプライアンスにないプログラムは、この責任をBaaSプロバイダーやイシュアープロセッサーにアウトソースするか、複数のポイントソリューションを自社で管理することになります。
不正対策やコンプライアンスを外部委託しているプログラムは、スポンサー銀行とエンドユーザーの間に存在するベンダー階層の数が増え続けていることにより、両者の間の可視性ギャップをさらに大きくしています。これにより、銀行が実施しなければならないベンダーのデューデリジェンスが増えることで業務上の非効率が拡大するだけでなく、プログラム全体のポートフォリオにわたるリスク状況を完全に把握することがほぼ不可能になってしまいます。
BaaSにおける可視性のギャップ
スポンサー銀行と、そのプログラムのエンドユーザーとの間にあるこの可視性のギャップは、効率的かつスケーラブルなコンプライアンス監督を妨げる、いくつもの課題を生み出しています。
1)コンプライアンスデータが分散している
不正検知およびコンプライアンスの市場はますます専門化が進み、既存の大手企業に加え、銀行やインフラ企業、フィンテック企業などを顧客とするために、次々と新規参入企業が競い合っています。その結果、企業はより多くのベンダーを採用するようになり、データがサイロ化され、不正防止とコンプライアンス対応のプロセスが一層分断されてしまいます。
銀行は歴史的に、自社口座内にサイロ化されたデータへの対応に苦労してきており、この問題はBaaSや組み込み型金融に適用されると指数関数的に深刻さを増します。各プログラムはKYC/AML情報を収集し、関連するあらゆるリスクを管理し、その内容をスポンサー銀行または第三者経由で直接報告しなければなりません。
その結果、スポンサー銀行はさまざまな情報源から送られてくるこれらのデータを理解し、自社のシステムであらゆるリスクを監督できるようにしなければなりません。ところが、既存の銀行システムは複数の情報源からデータを取り込み、単一のビューとして提供できるようには設計されていません。
2)コンプライアンスには自動化が不足しており、既存のツールはプライバシーリスクを招いている
このようにデータが断片化している状況では、スポンサー銀行におけるコンプライアンス、不正対策、リスク管理担当者の業務がしばしば非常に手作業中心になるのも不思議ではありません。たとえば、スポンサー銀行やBaaSプロバイダーが、特定のプログラムの顧客について情報提供依頼(RFI)やエンハンスト・デューデリジェンス(EDD)を行う必要がある場合、多くはセキュアメールを通じて実施しています。その結果、個人データがメールに流出しやすくなり、これらの組織が悪意ある攻撃者にとって魅力的なハッキング対象となってしまいます。
さらに、多くの場合、各プログラムはコンプライアンスデータをスポンサー銀行にスプレッドシート形式で提出し、そのままアーカイブされてしまうため、ポートフォリオ全体のプログラムを俯瞰して把握することが困難になります。さらに状況を悪化させているのは、規制当局側にも監督テクノロジー(「SupTech」)が十分に整っておらず、銀行に対して自らスプレッドシートを作成して提出するよう求めている点です。
自動化がなければ、スポンサー銀行が自らと顧客に対して生じているリスクをリアルタイムで把握することは、ますます困難になります。明確な監督体制が欠如しているため、コンプライアンスは一対多の問題となり、銀行は、直接的または間接的に提携している中で最もパフォーマンスの悪いプログラムによってもたらされるリスクに、ますます気づきにくくなってしまいます。
3)風評リスクおよび規制リスク
スポンサー銀行は、プログラムのエンドユーザーが銀行サービスについて規制当局やその他の消費者保護機関に苦情を申し立てると、大きなリスクに直面します。多くの場合、規制当局の調査はポートフォリオ内で最も成績の悪いプログラムに焦点を当てるため、その結果として銀行および他のプログラム全体に悪影響が及びます。
口座数や取引件数が少ないうちは、コンプライアンス上のミスは目立たないことがありますが、フィンテックの成長スピードは指数関数的になり得ます。プログラムのコンプライアンス体制にある小さなほころびも、そのプログラムが24か月以内に数百万人規模の顧客を獲得した場合には、重大な問題へと発展しかねません。
残念ながら、スポンサー銀行は、コンプライアンスが完全に順守されていないプログラムをしばしばオフボーディングできません。これは、コンプライアンスを十分な精度で把握・評価するための可視性が欠けているためです。銀行は、プログラムの継続的なコンプライアンス状況を確実に把握できるようにするための管理・統制手段を、より主体的に提供していく必要があります。
BaaS のための新しいオペレーティングシステム
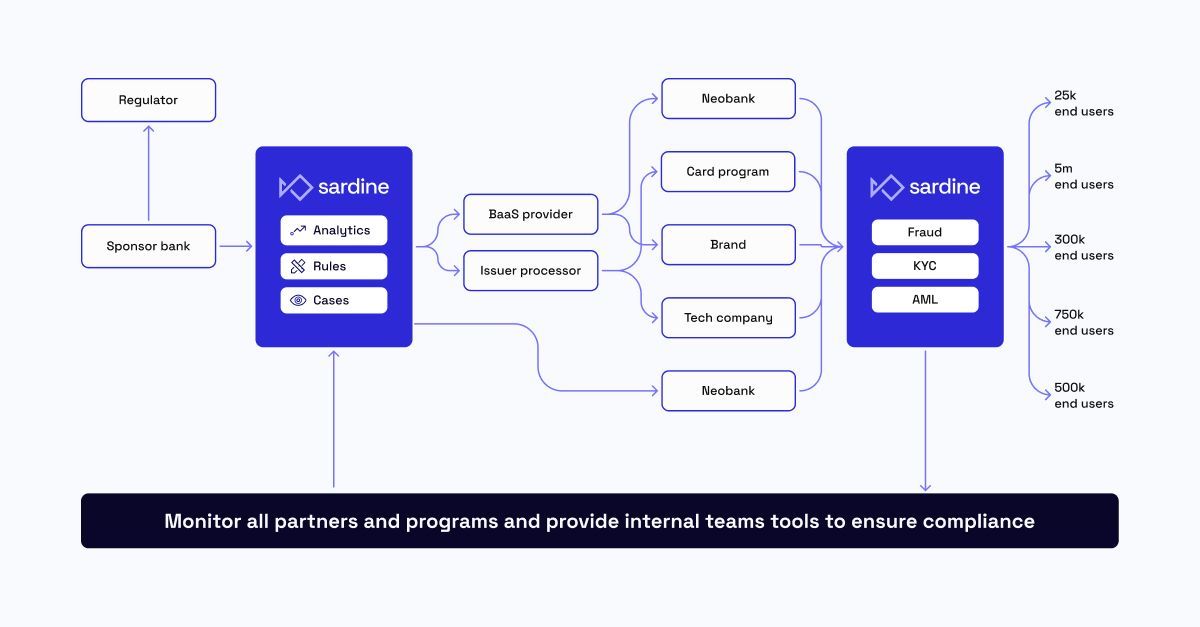
リアルタイムの不正検知、KYC/KYB、AML、トランザクションモニタリング、ケース管理などを提供するプロバイダーとして、Sardine は銀行向けに、BaaS 提供を能動的に管理するためのオペレーティングシステムを提供する新しいサービスを立ち上げました。
- プログラム向けのオールインワン不正対策・コンプライアンス基盤:あらゆるフィンテック企業、ブランド、金融機関、その他あなたのBaaSソリューションを利用するプログラムに対してSardineを導入し、最高水準の不正防止およびコンプライアンス技術によってパートナーのリスクを低減しましょう。
- スポンサー銀行向けリアルタイム監督ダッシュボード:Sardine が提供する統合ダッシュボードで、貴社プログラムの不正防止およびコンプライアンス分析、ルールのパフォーマンス、ケース管理などを一元的かつ透明性の高い形で把握できます。
1)プログラム向けオールインワンの不正防止・コンプライアンス基盤
各種プログラムの中からSardineを優先的に採用することで、スポンサー銀行は最高水準のリスク管理と高い業務効率の両方を実現できます。
- Sardine は、アカウント乗っ取り、なりすまし(アイデンティティ)詐欺、チャージバック(フレンドリー・フロード)、詐欺師によるなりすまし詐欺など、最も一般的な不正パターンを防止するため、不正検知からコンプライアンスまでのプロセス全体をカバーするフルスタック型サービスを提供しています。この包括的な仕組みにより、AI を活用した強力なデータモデルを構築し、不審な行為者の特定、異常値の検知、取引実行前の不正行為の未然防止を可能にしています。
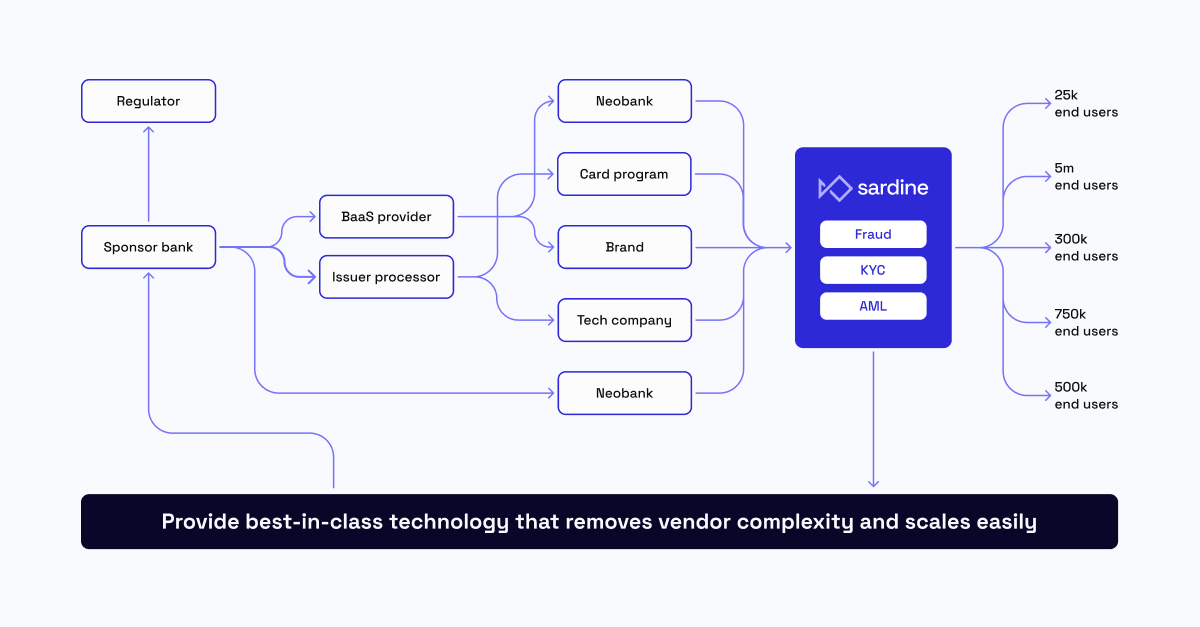
- 単一のサービスプロバイダーに集約することで、スポンサー銀行は新しいプログラムを締結するたびに、多数のベンダーに対して行う必要があったデューデリジェンス要件を不要にできます。Sardine は、契約管理や技術的な統合も簡素化します。
銀行はスポンサーシップ契約の一環として、あらゆるプログラムに関連する不正検知およびコンプライアンスのユースケース全般にわたり、Sardine のサービスを利用する義務を課すことができます。その後、Sardine は当該プログラムと直接連携してシステム統合を進めます。
2)スポンサー銀行向けリアルタイム監督ダッシュボード
メリットはそれだけではありません。Sardine はユーザーの行動や取引データを即座に把握できるため、スポンサー銀行に対して、自社プログラムポートフォリオのリアルタイムな監視と管理を提供できます。主な機能は次のとおりです。
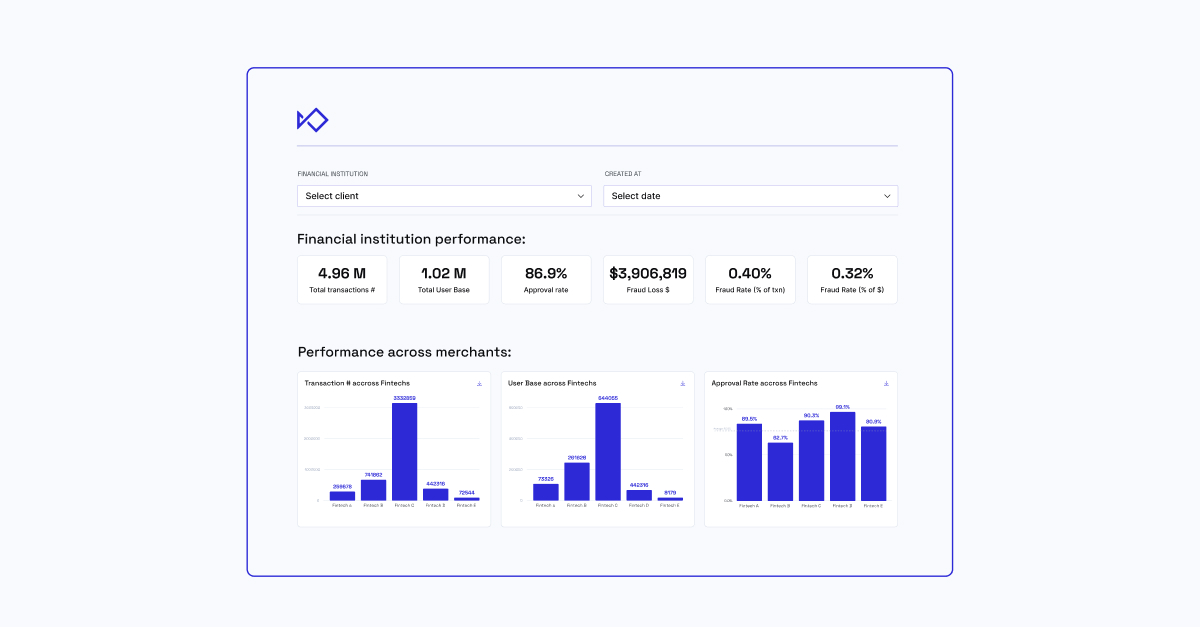
- 不正検知およびコンプライアンス分析のモニタリング― 特定のプログラム単位またはポートフォリオ全体において、不正防止およびコンプライアンスに関する主要な指標のパフォーマンスを、発生と同時に確認できます。
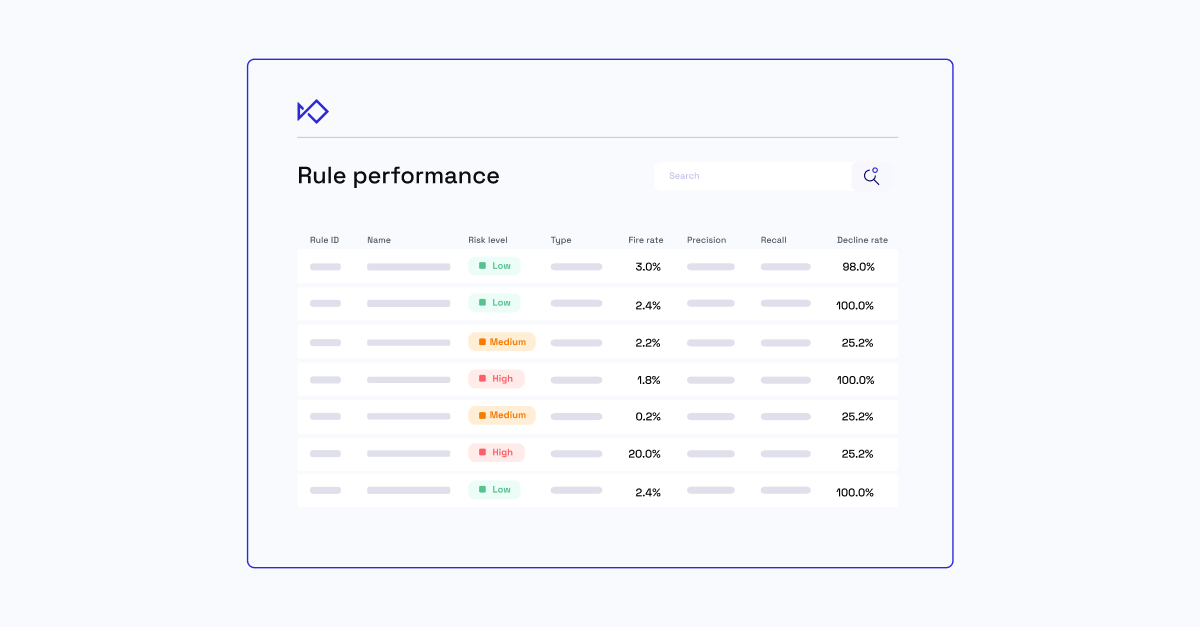
- ルールを一括または個別に実装すること銀行は親子関係のルールビルダーを活用することで、すべてのプログラムに共通する形でも、個々のプログラムごとでも、不正防止およびコンプライアンスのルールを実装し、継続的なモニタリングを行うことができます。
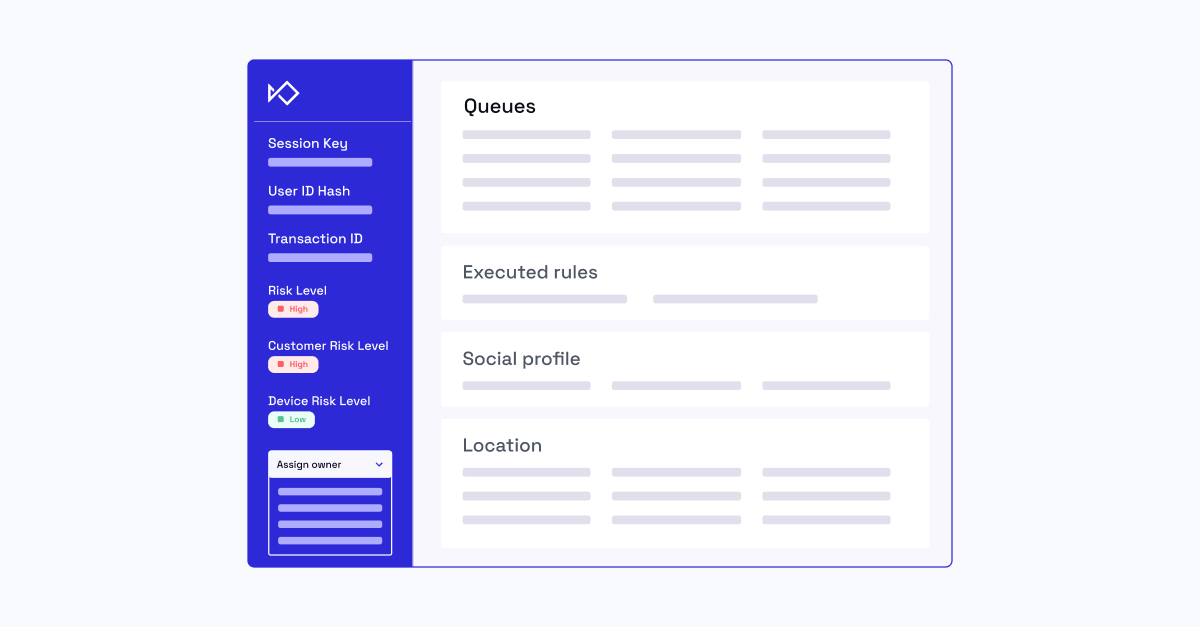
- ケース管理と要件の拡張 - プログラムによってケース管理および規制報告の要件が満たされていることを一元的に把握し、ポートフォリオのパフォーマンスを確認できる仕組みを提供します。
Sardine を利用することで、スポンサー企業、プログラム、その他の BaaS プロバイダーは、1 つのダッシュボード上で単一の信頼できる情報源を共有できます。スポンサー銀行やその BaaS プロバイダーは、ダッシュボード上から RFI(情報提供依頼)や特定の EDD(強化されたデューデリジェンス)キューを発行し、各プログラムが顧客に関する十分な情報を収集し、それを安全かつプライバシーを保護した形で提供できるようにすることができます。さらに、このダッシュボードにより、不正対策チームおよびコンプライアンスチームは、すべてのプログラムに対して KYC ポリシーや AML 取引モニタリングルールを一元的に適用できるようになります。
Sardine はデータのサイロ化を解消し、コンプライアンスチームが是正すべき成績不良者を特定できるようにするとともに、必要に応じて規制当局や検査官に提出する関連データを迅速に収集・共有できるようにします。
不正行為とコンプライアンス分析を監視する
Sardine のポートフォリオダッシュボードは、すべてのチームとプログラムにわたる不正防止およびコンプライアンスのパフォーマンス指標、運用統計、ヘルスチェック指標を提供します。データには次の内容が含まれます:
- ユーザー数および取引量
- トランザクションおよびイベントベースの承認率、審査率、却下率
- 不正検知率とルールの有効性
- 返品率(ACH、カードなど)
- KYC/KYB 承認率
- OFACチェック件数
- 制裁アラート率
- UAR/SAR 提出件数
スポンサー銀行は、各プログラムのパフォーマンスを相互に比較し、さらにSardineのより広範な顧客基盤や業界動向と照らし合わせて評価することができます。また、特定のKPIが基準値を上回ったり下回ったりした際にアラートを設定し、この情報を社内外で容易に共有することができます。
ルールをまとめて、または個別に実装する
Sardine のノーコードルールビルダーは、親子レベルで利用でき、すべてのプログラムが従うべき共通の不正防止およびコンプライアルールを設定できます。追加機能としては、次のようなものがあります。
- プログラムの権限管理とルールのロックダウンを行う
- 新しいルールをすべてのプログラム、または選択したプログラムに適用したり、特定の組織向けに変更したりします
- さまざまなユースケースにおけるルールの効果を監視する
ケース管理と要件を拡張する
コンプライアンスのプロセスの最終段階は調査です。Sardine は、スポンサー銀行が大規模にケース管理を行えるよう、次のような手段を提供します。
個々のプログラムごとのキュー内で案件を管理し、割り当てること
- アプリ内でプログラムと直接やり取りし、懸念点に対応して説明責任を維持する
- 調査やSAR提出が必要な案件をフラグし、ダッシュボード上から直接FinCENへ電子申請すること
デジタル時代のスピードで実現するリスク管理
スポンサー銀行は、コンプライアンスを最優先することで、プログラムとのパートナーシップを一層深め、BaaS とフィンテックへの信頼を大きく高める絶好の機会を手にしています。
この新たな環境で成功する銀行は、次のことができなければなりません。
- デジタルのスピードで革新し続ける
- 人員を増やすことなく、フィンテックリスクを見直し管理する
これは、既存の課題に新しいテクノロジーとイノベーションを適用することで実現できます。スポンサー銀行は、プログラムに対して、不正防止およびコンプライアンスのパフォーマンスを大幅に向上させることを義務付けることができます。
スポンサー銀行にとってこれを実現する最善の方法は、BaaS 提供において基盤となるパートナーとなり、ともにスケールできる最高水準のプロバイダーを見つけることです。そうすることで、銀行や規制当局は、自分たちのプログラムがデフォルトで可能な限り最善の形でリスクを管理していると自信を持つことができます。
スポンサー銀行向けのSardineのサービスについて詳しく知りたい方は、お問い合わせください。
サーディンについて
Sardineは、不正検知、コンプライアンス、リスク管理を一体化したプラットフォームです。銀行業務と不正防止に深い知見を持つ経験豊富なチームが、金融機関向けに革新的なコンプライアンスおよびリスク管理サービスを提供しています。詳細については、www.sardine.ai をご覧いただき、LinkedIn や Twitter をフォローしてください。