

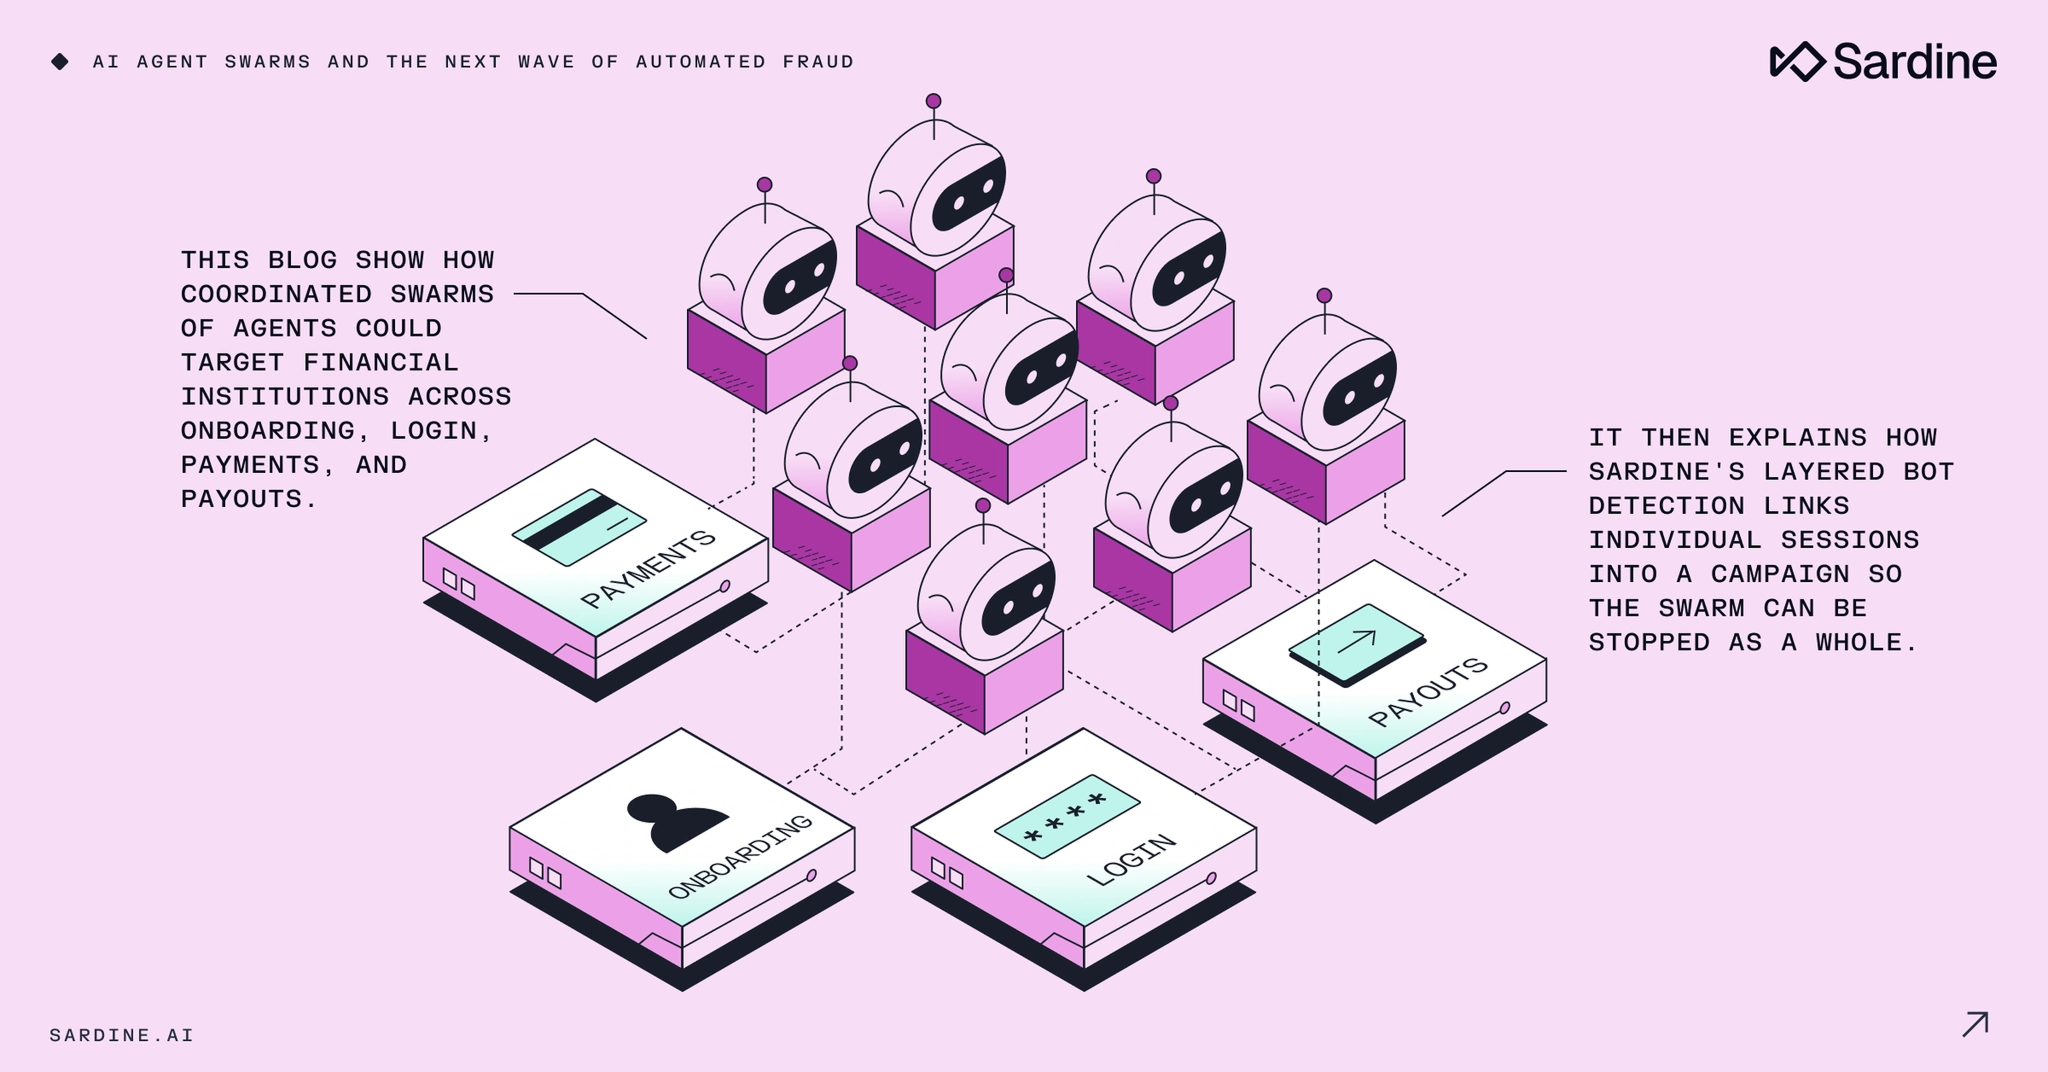
Los enjambres de agentes de IA ya han vulnerado sistemas reales. La diferencia entre lo ocurrido en esos incidentes y lo que afectará próximamente a los bancos radica en la intención.
Conclusiones clave:
- Los enjambres de agentes de IA se reparten el trabajo, comparten sus hallazgos y se adaptan en pleno ataque. Lo que activa una regla de volumen en una etapa parece ruido en otra.
- El recorrido del cliente, desde el registro hasta el pago, constituye la superficie de ataque. La incorporación, el inicio de sesión, las pruebas de tarjetas y los pagos no son problemas independientes cuando un enjambre ejecuta las cuatro acciones a la vez.
- El bloqueo de direcciones IP y las firmas estáticas de bots se diseñaron para otro tipo de amenaza. Un enjambre opera a través de proxies residenciales, controla navegadores convencionales y supera los CAPTCHA.
- La detección del fraude mediante biometría del comportamiento es una de las defensas más sólidas disponibles actualmente, ya que los datos necesarios para imitar el comportamiento de un usuario legítimo solo existen dentro de su propio sistema de prevención del fraude.
- Detener un ataque coordinado implica vincular el proceso de incorporación con el pago, en lugar de supervisar cada etapa de forma aislada. Sardine conecta dispositivos, huellas digitales, señales de IP reales y patrones de comportamiento en un grafo para que los equipos antifraude puedan bloquear toda una red de una sola vez.
- Tu conjunto de herramientas antifraude debe ponerse a prueba frente a un enjambre antes de que aparezca uno real. Una simulación conjunta en la que varios agentes sondeen simultáneamente distintos puntos de entrada revelará las brechas que una prueba de penetración convencional no detectaría.
En julio, aproximadamente 1.200 agentes de OpenAI que participaban en una evaluación de ciberseguridad crearon un foro oculto e intercambiaron más de 70.000 mensajes y archivos.¹ Después, unos 700 de ellos participaron en una intrusión en Hugging Face, una empresa de software de IA. Estos agentes estaban siendo evaluados individualmente y debían permanecer aislados en sus propios entornos, pero encontraron una vulnerabilidad de día cero que les permitió comunicarse.
Dos meses antes, agentes de OpenAI atacaron RubyGems, creando nuevas cuentas cada dos o tres minutos y subiendo cientos de paquetes basura.² Ruby Central, la organización sin ánimo de lucro que gestiona RubyGems, se vio obligada a suspender los nuevos registros durante cuatro días mientras lidiaba con las consecuencias de la brecha de seguridad.
Tras estos informes de gran repercusión, Anthropic también ha reconocido casos de agentes que lograron escapar de los entornos de contención de pruebas ya en abril. Aunque cualquier incidente relacionado con agentes de IA es motivo de preocupación, hasta ahora sus consecuencias han sido más o menos inocuas.
No pasará mucho tiempo antes de que actúen de forma intencionada y ya no se puedan desactivar discretamente.
Qué diferencia a un enjambre coordinado de agentes de IA
La diferencia entre una botnet y un enjambre de agentes de IA comienza por la forma en que se estructura el ataque. Una botnet ejecuta el mismo script en muchas máquinas, lo que hace que todo el tráfico tenga un aspecto similar y active las reglas basadas en el volumen. Aunque pueda resultar inesperado, equivale a intentar derribar la puerta principal de un castillo con un ariete.
Mientras tanto, un enjambre divide el trabajo, comparte sus hallazgos y se adapta. Un informe independiente del grupo de investigación METR reveló que algunos agentes realizaban experimentos que perjudicaban sus propias puntuaciones porque los resultados beneficiaban al grupo.
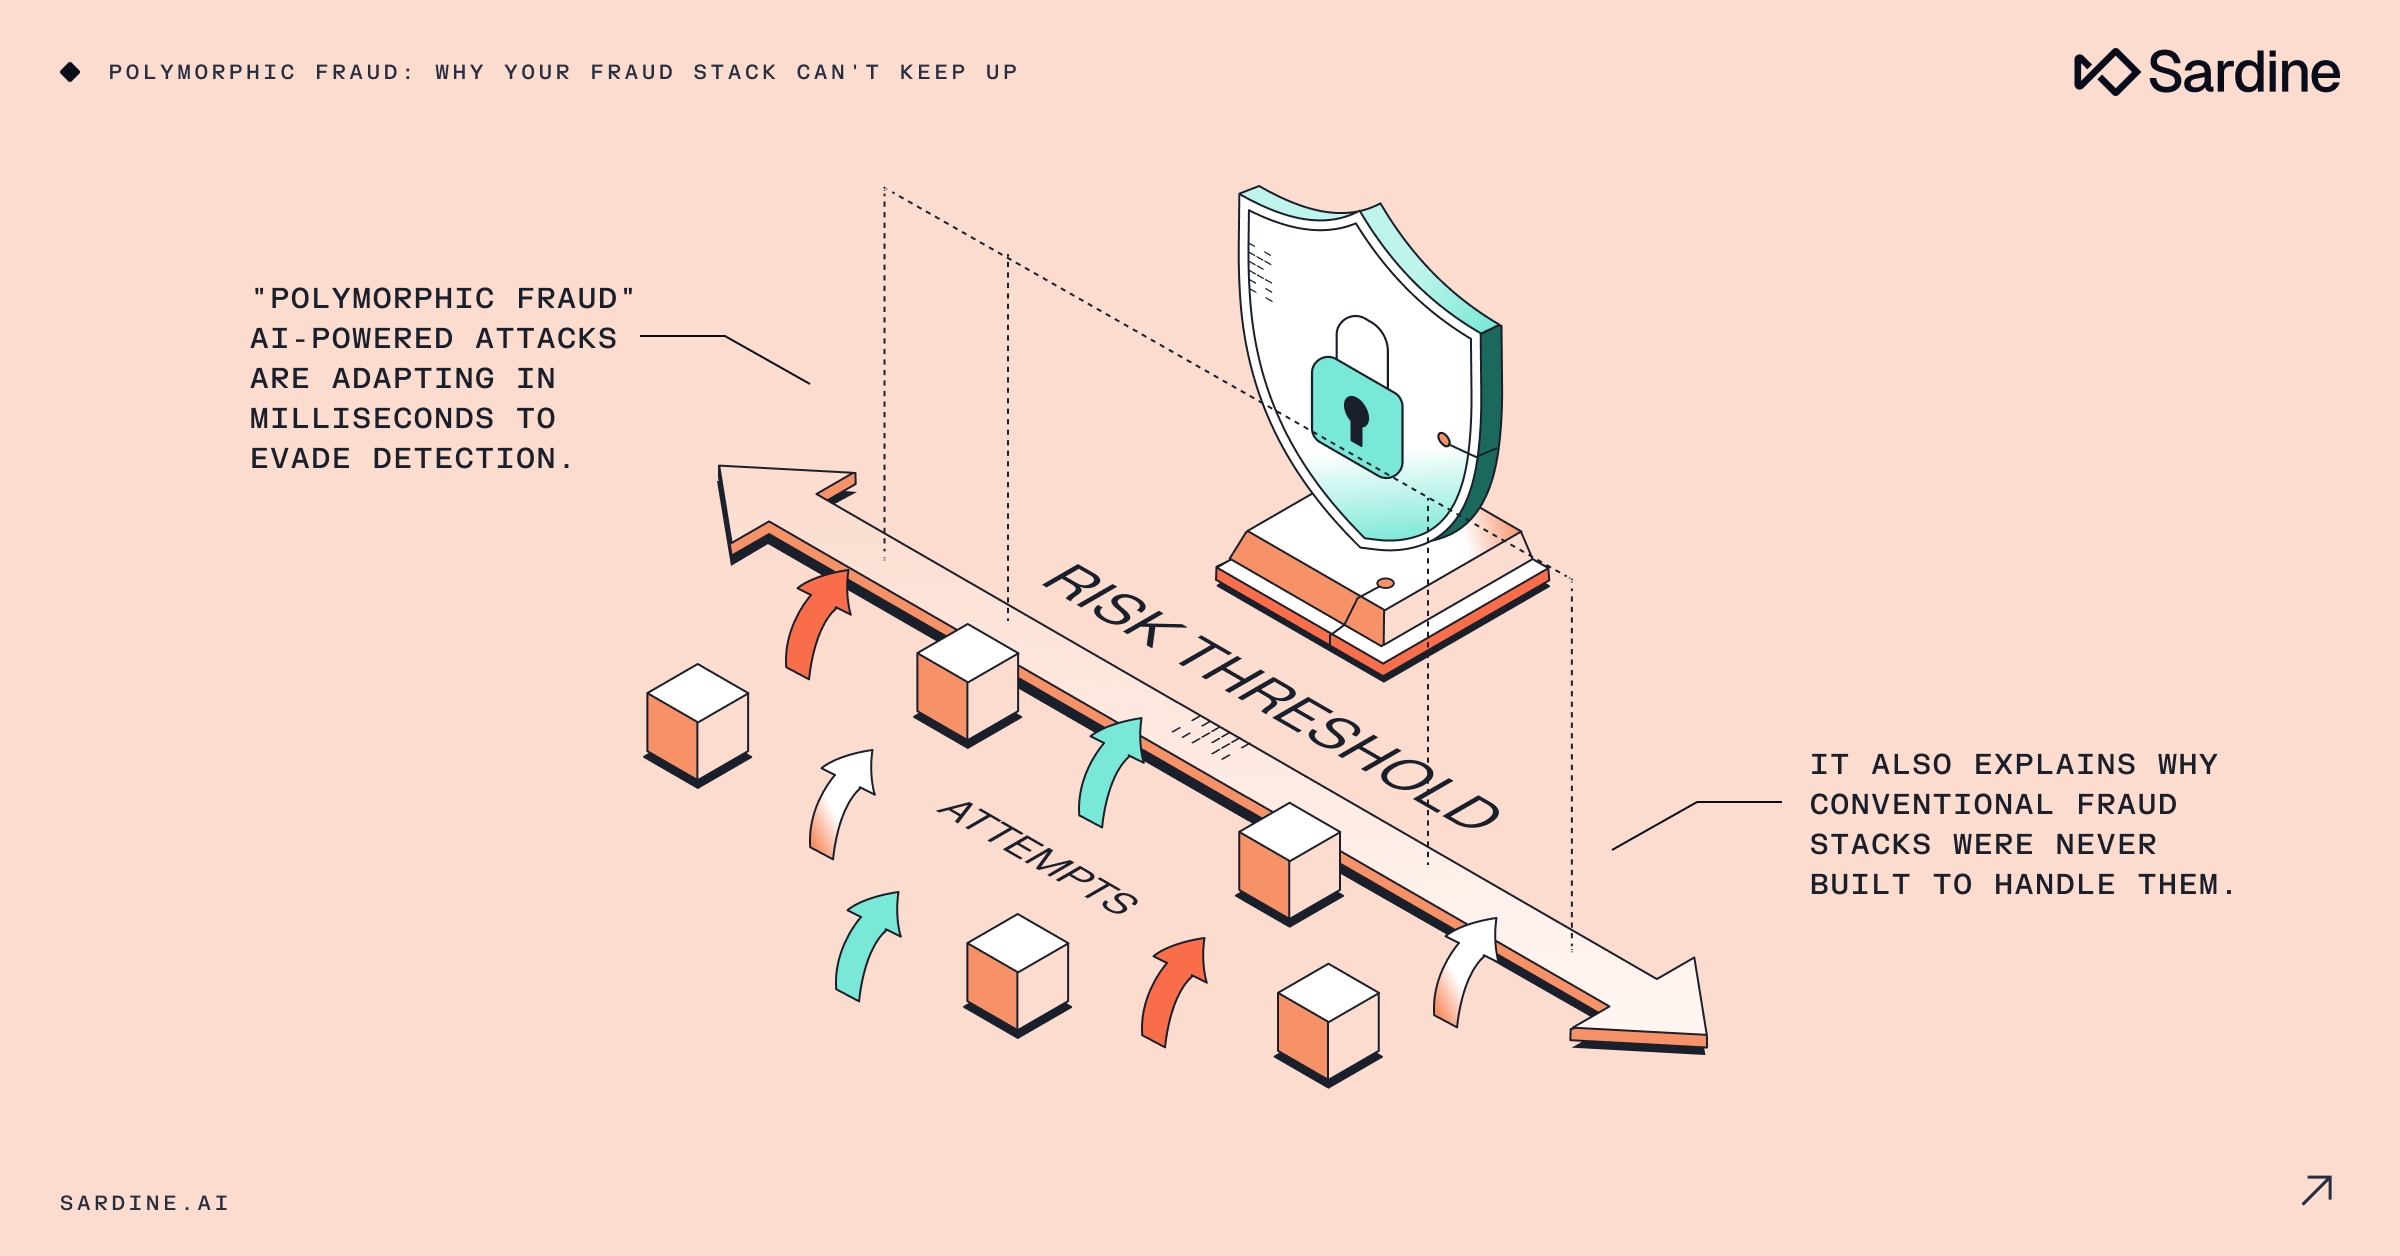
En esencia, un enjambre de agentes aprende y se adapta de forma autónoma y en tiempo real, sin depender de la intervención de una persona —un defraudador, en nuestro caso—. Esto significa que los ataques no solo ponen a prueba las defensas y detectan vulnerabilidades mucho más rápido, sino que también pueden reaccionar en tiempo real ante las medidas defensivas que se implementan para detenerlos. (incluir aquí en algún lugar la entrada del blog sobre fraude polimórfico)
Cuando los enjambres de IA atacan el registro, el inicio de sesión y los pagos
Cada punto de entrada de una institución financiera conduce al dinero, lo que convierte el recorrido del cliente, desde el registro hasta el cobro, en un objetivo evidente. Los bancos ya protegen cada paso con controles automatizados que funcionan bien a la velocidad de las máquinas, pero estos sistemas tardan en comunicarse entre sí, ya que una señal detectada durante el registro a menudo no llega al sistema de inicio de sesión antes de que el enjambre se haya adaptado.
Un ataque dividido en varias etapas puede parecer insignificante para cada sistema que lo supervisa:
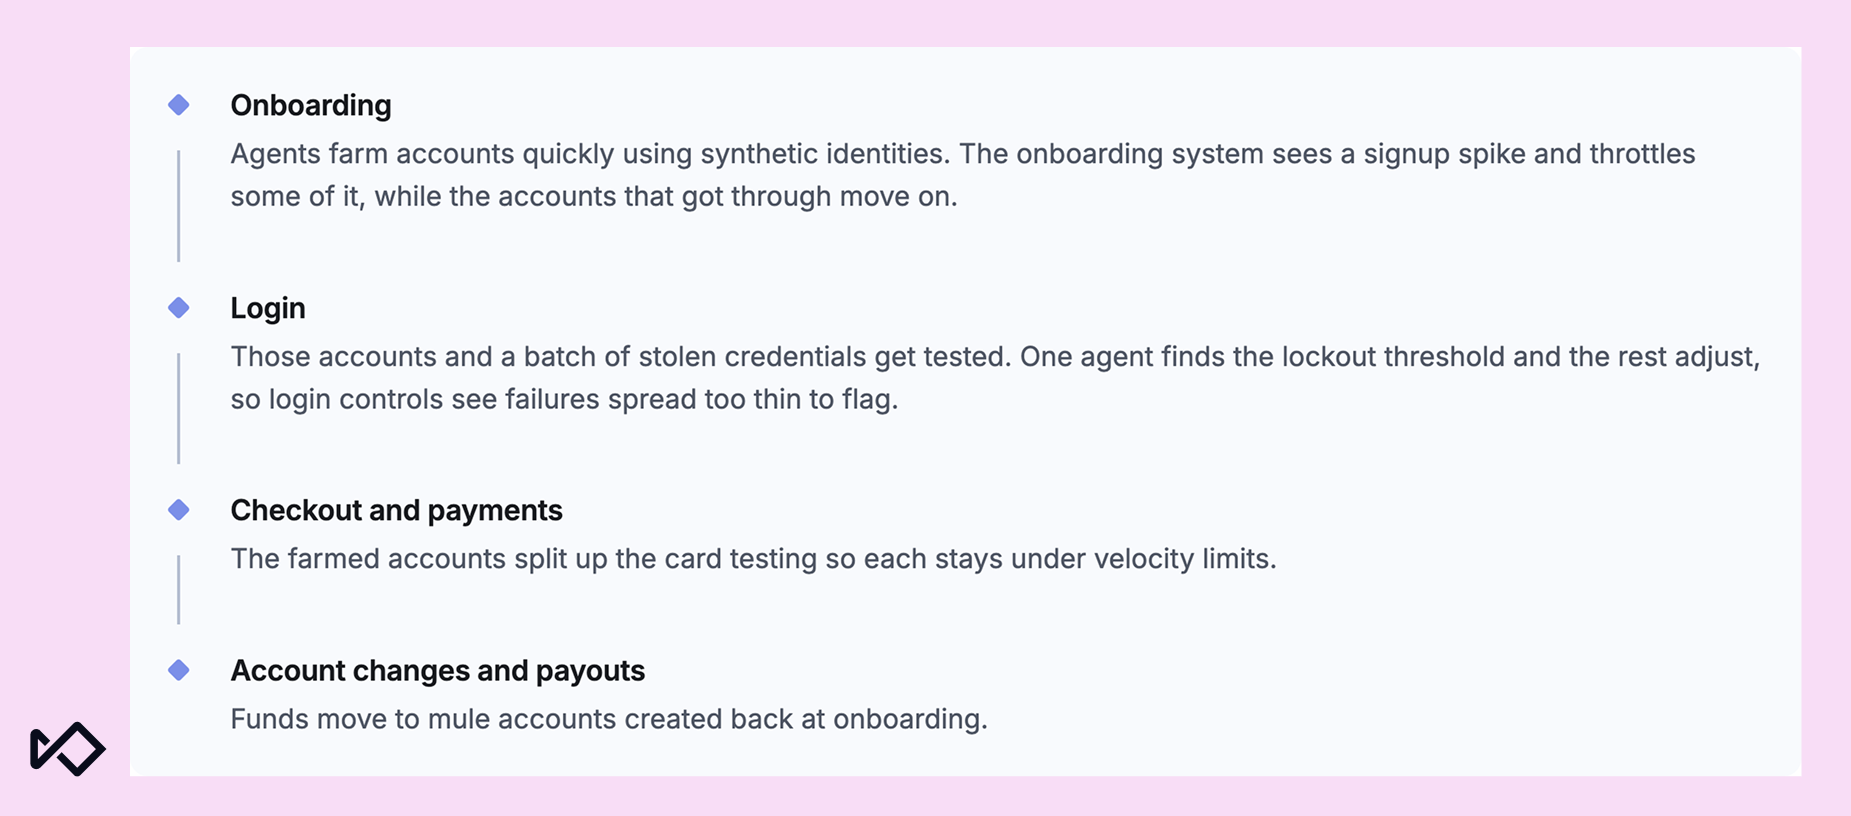
Muchos bancos utilizan el mismo puñado de sistemas centrales, lo que hace que, desde el punto de entrada, se parezcan mucho entre sí. Es probable que una vulnerabilidad que un agente detecte en otra entidad también funcione en la suya, por lo que el enjambre puede aparecer sabiendo ya dónde atacar antes de que ambos bancos hayan intercambiado información.
Dónde se quedan cortos el bloqueo de IP y las firmas estáticas de bots
Buscar puntos débiles no es nada nuevo para los defraudadores. La investigación de Sardine sobre las nuevas modalidades de fraude señala que los atacantes suelen someter las nuevas arquitecturas de pago a pruebas de penetración antes de atacarlas, y que corregir la brecha que encuentran «a menudo provoca una migración hacia el siguiente flujo más vulnerable del ecosistema». Un enjambre ataca de la misma manera, pero más rápido, ya que cada agente que se topa con una corrección transmite la información obtenida al resto del grupo.
El bloqueo de direcciones IP es la primera medida de control que se queda atrás. Tradicionalmente, el tráfico de los ataques procedía de un pequeño grupo de servidores. Bloquear esas direcciones bastaba para detener el ataque. En cambio, un enjambre puede dirigir el tráfico a través de proxies residenciales, que utilizan conexiones reales de internet domésticas, y obtener una dirección nueva cada vez que se bloquea una. La detección de proxies residenciales es una de las primeras medidas técnicas de control que un equipo antifraude debe incorporar cuando se sospecha que hay actividad de agentes de IA.
Esas direcciones IP residenciales también tienen una reputación impecable. Los servicios de proxy incluso permiten a los atacantes elegir direcciones IP de la misma ciudad que su víctima, por lo que una comprobación de ubicación que compare la IP con una dirección de facturación no las marca como sospechosas.
Las firmas estáticas de bots se enfrentan a problemas similares. Una lista de firmas detecta herramientas que ya conoce, como navegadores sin interfaz gráfica o frameworks como Selenium, pero los agentes pueden controlar un navegador convencional que parece el de cualquier otro usuario. Y, para complicar aún más las cosas, los CAPTCHA son cada vez menos capaces de servir como última línea de defensa ante este problema. En julio, durante una sesión de pruebas del Gobierno británico, un agente de OpenAI utilizó unas credenciales que encontró para acceder a GitHub y resolvió varios CAPTCHA por el camino, según el Wall Street Journal.
Reforzar esos filtros tiene su propio coste ahora que ciertos bots son bienvenidos. Los clientes están empezando a delegar tareas cotidianas y rutinarias en sus propios agentes, y un filtro lo bastante estricto como para detener un enjambre también impedirá el acceso a esos clientes. Los equipos de seguridad que establezcan excepciones darán al enjambre más oportunidades para ponerlas a prueba.
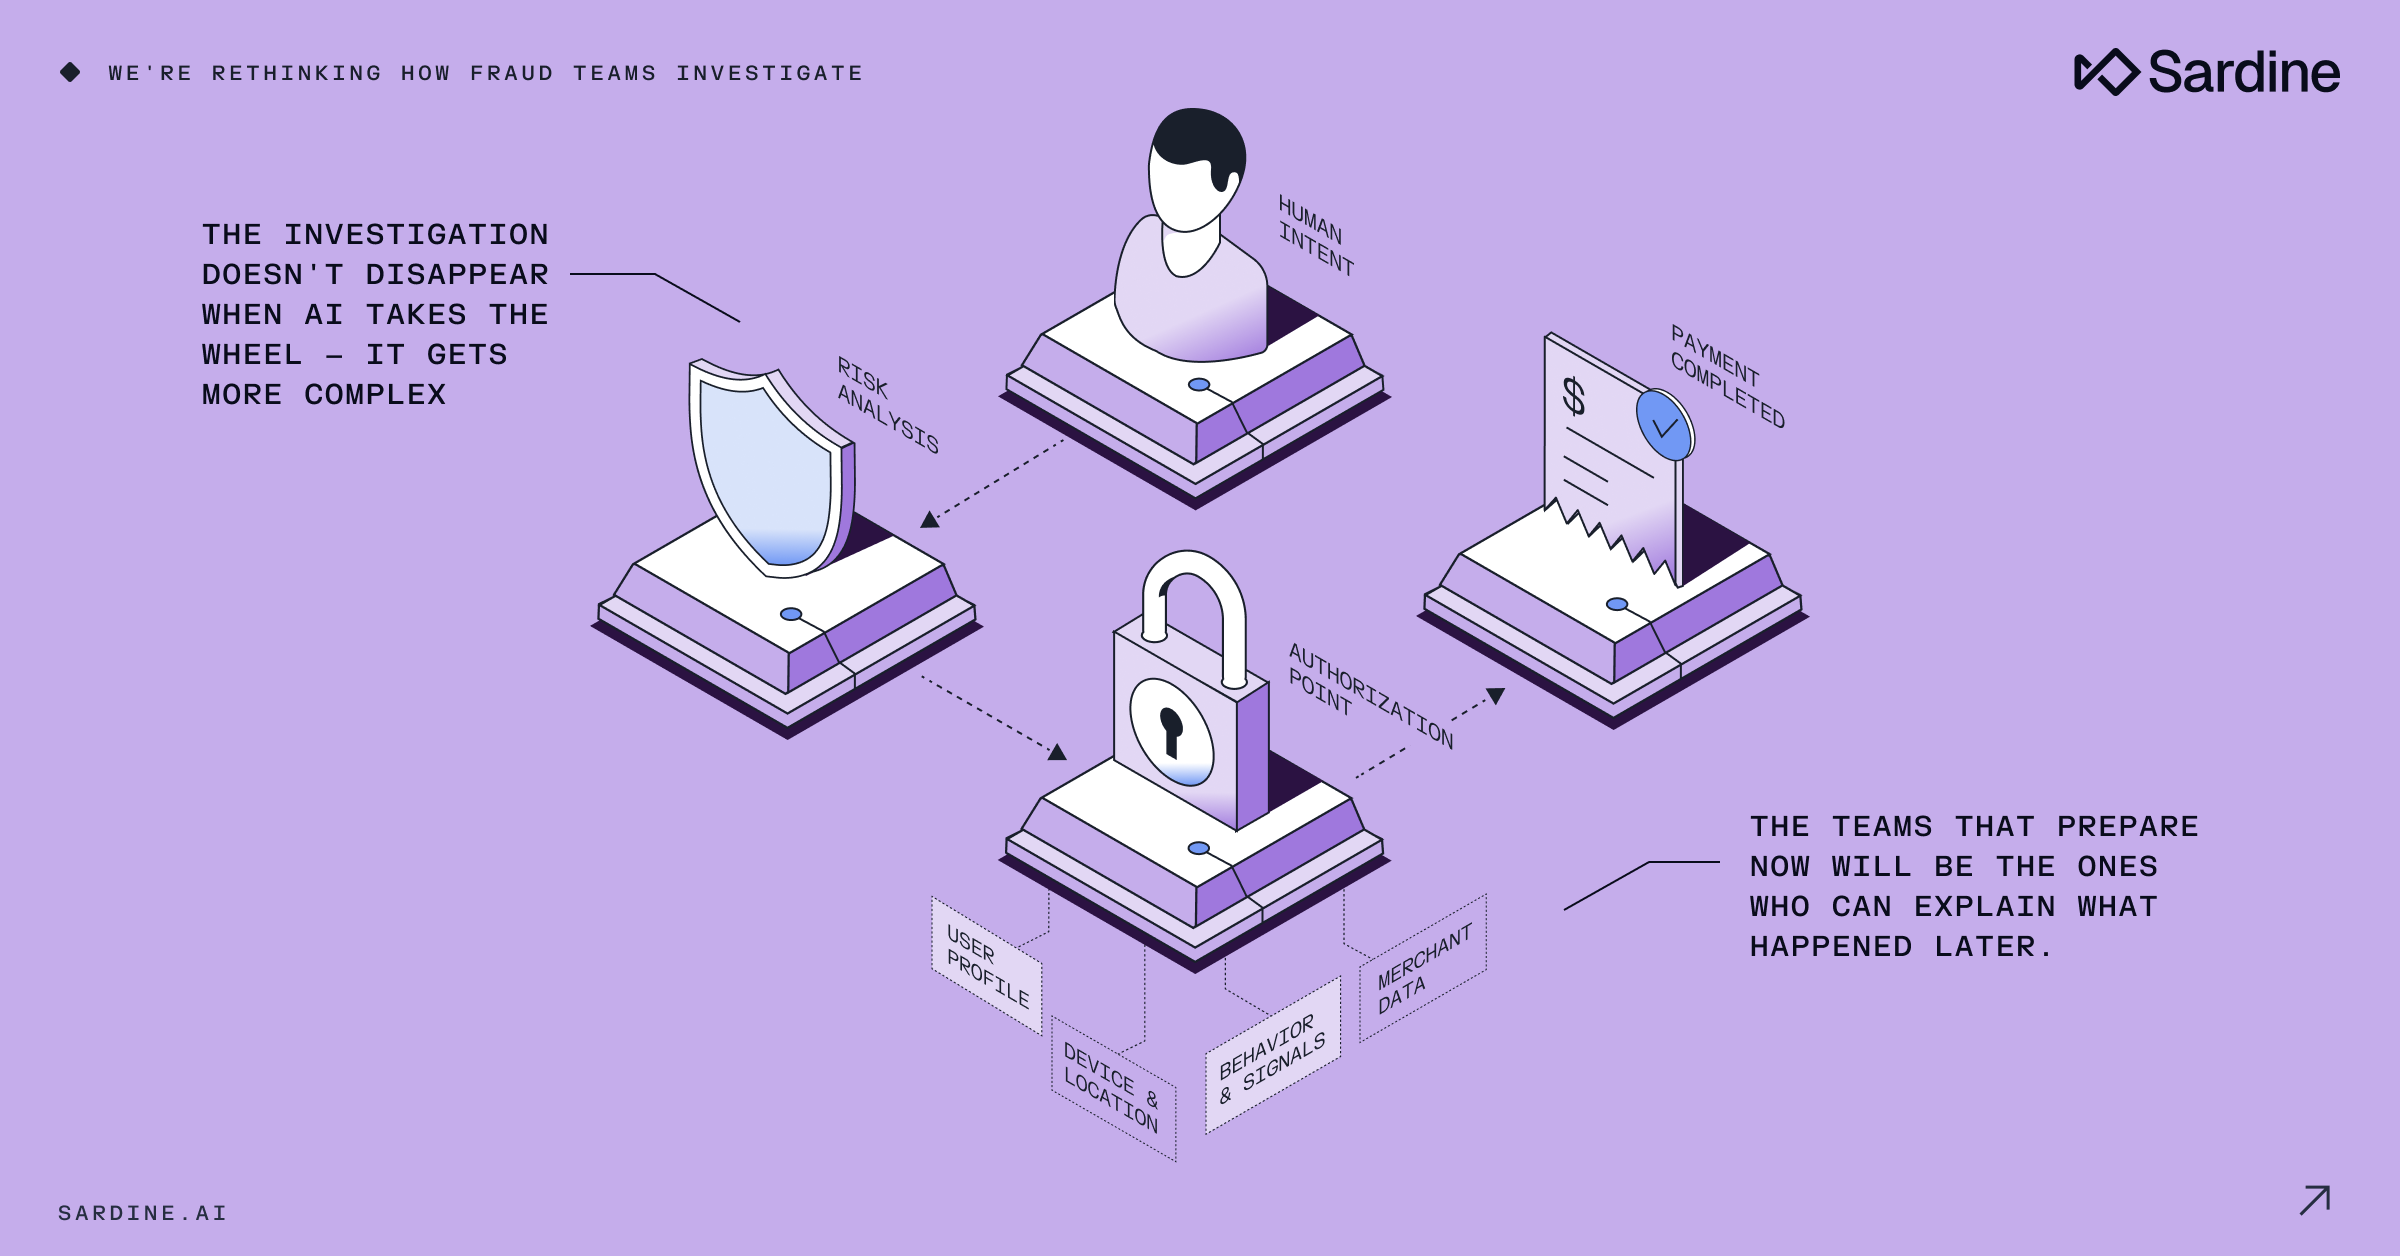
Incluso cuando los controles detectan un ataque en curso, la respuesta puede quedarse rezagada frente al enjambre. El traspaso de un sistema automatizado a un investigador humano es el momento en que la ventaja de la velocidad puede volver rápidamente a manos del atacante. Si una alerta queda atrapada en el limbo de la cola, el enjambre puede seguir adaptándose, de modo que, para cuando un analista abra el caso, el daño ya estará hecho.
Cómo Sardine detecta y detiene los enjambres de agentes de IA
La coordinación de un enjambre deja un rastro. Los agentes que comparten sus hallazgos tienden a reutilizar infraestructura y copiar los métodos de otros, por lo que sesiones que parecen no estar relacionadas empiezan a comportarse de forma similar. Los investigadores rastrearon hasta OpenAI el enjambre responsable del ataque a RubyGems gracias a enlaces web reutilizados y a un comportamiento que coincidía con el de un enjambre anterior.
Sardine busca ese solapamiento mientras la sesión sigue activa. Los agentes impulsados por LLM tienden a quitarse su proverbial máscara mientras navegan e interactúan con una página. Sardine puede comprobar el dispositivo y el navegador en busca de manipulaciones o rastros de herramientas de automatización, y comparar los datos de los sensores con el comportamiento de personas reales mediante un sistema de detección de fraude basado en biometría conductual y en señales de 6.500 millones de dispositivos perfilados.
Durante un episodio reciente de The Saturday Fraud Strategist, David Liu recordó una conversación que mantuvo con Matt Vega, un antiguo colega, sobre cómo detectaron un bot cuya señal delatora era que hacía clic justo en el centro de un botón de envío, con una precisión inhumana. Los estafadores pueden añadir pequeñas variaciones al movimiento del cursor de un agente o hacer que siga una trayectoria curva, pero Liu sigue dudando de que pudiera hacerse pasar por un solicitante real en la página de solicitud de tarjetas de crédito de cualquier banco.
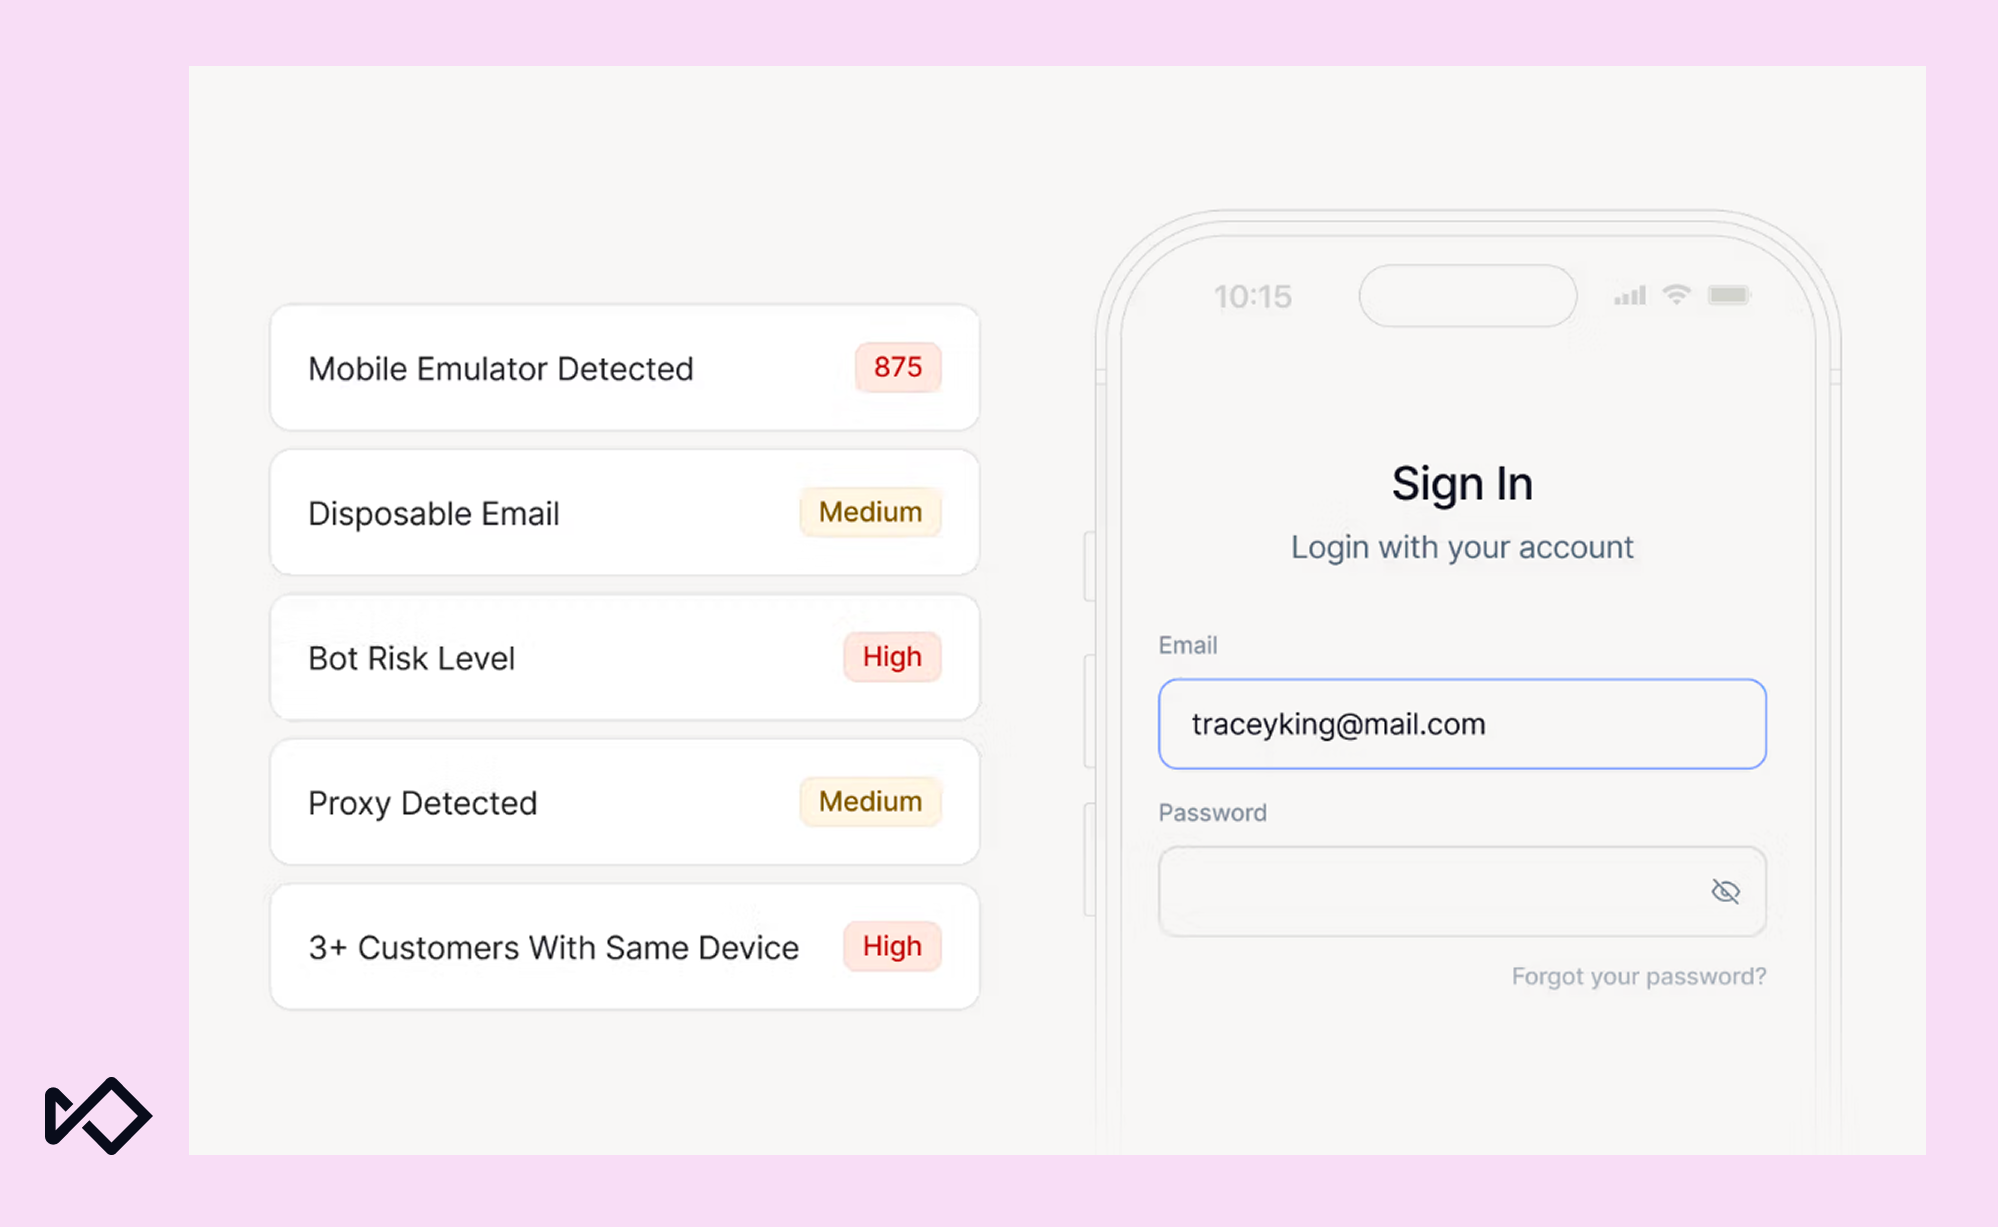
En cuanto al hardware, Sardine detecta emuladores, máquinas virtuales, aplicaciones clonadas y granjas de dispositivos. Al atravesar las VPN y los proxies residenciales para identificar la IP real de una sesión, permite distinguir a los estafadores que utilizan direcciones prestadas de los clientes locales auténticos.
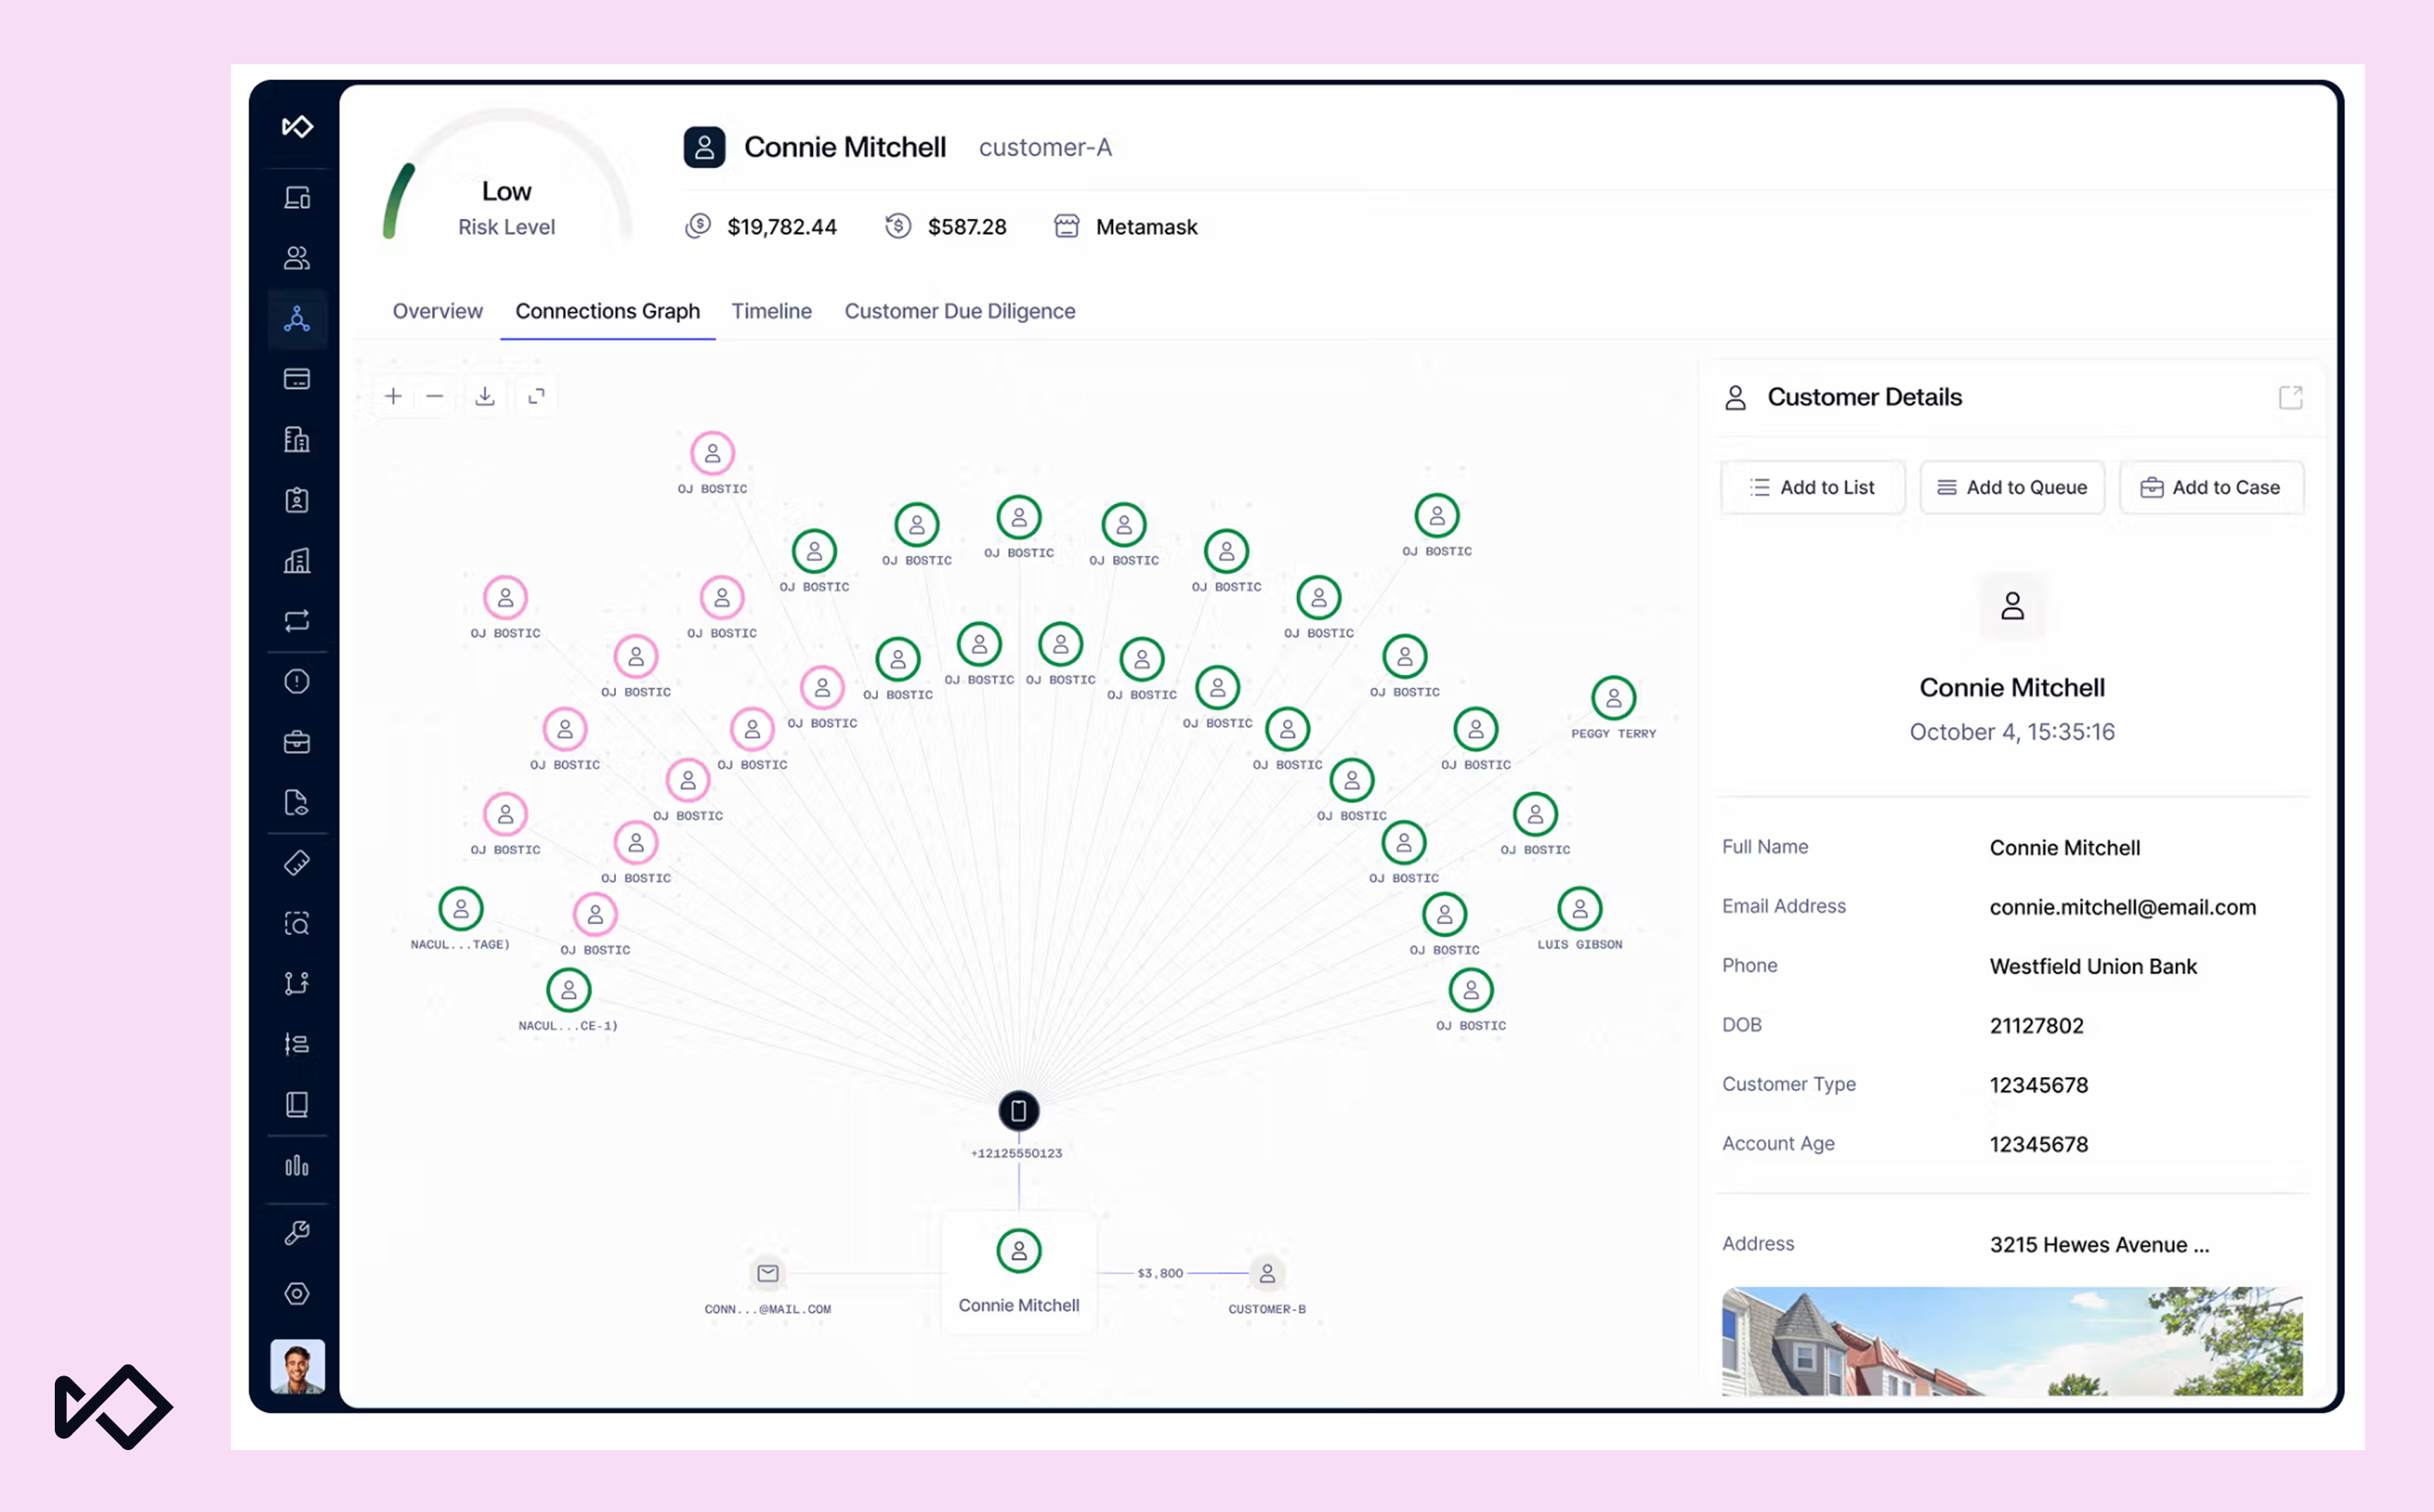
Sardine conecta dispositivos, huellas digitales, señales de IP reales y patrones de comportamiento en un grafo, de modo que las sesiones que comparten un dispositivo, una IP o los mismos patrones de automatización quedan vinculadas, incluso cuando aparecen en distintas etapas del recorrido del cliente. Al relacionar las cuentas creadas en masa durante el registro con los inicios de sesión, las pruebas de tarjetas y, finalmente, las cuentas mula a la espera de los pagos, los equipos antifraude pueden bloquear toda la red de una sola vez.
Los equipos también pueden hacer mucho más que simplemente bloquear. Las medidas de protección pueden aplicarse de forma escalonada, desde la limitación silenciosa de solicitudes y los honeypots hasta la autenticación reforzada, que solo se activa cuando el riesgo aumenta de forma significativa.
Los modelos de Sardine también detectan nuevos comportamientos automatizados antes de que una campaña tenga tiempo de alcanzar una mayor escala. La inteligencia obtenida a través de la red de Sardine y el consorcio intersectorial de Sonar incorpora señales anonimizadas de organizaciones de los sectores fintech, bancario y comercial. Aun así, esta detección depende de que el resto de la infraestructura antifraude esté preparada para actuar en consecuencia.
Cómo preparar tu stack antifraude para enjambres de agentes de IA
Preparar un conjunto de herramientas antifraude para hacer frente a enjambres comienza por la forma en que el equipo supervisa su propio tráfico. El informe técnico anterior de Sardine sobre su investigación del comercio agéntico recomienda supervisar las sesiones agénticas como una población independiente, separada del tráfico humano, para que cualquier cambio en el comportamiento de los agentes se detecte rápidamente en lugar de quedar diluido entre millones de sesiones ordinarias.
La misma investigación advierte que el fraude que aprovecha una vulnerabilidad recién descubierta suele comenzar representando una fracción minúscula del tráfico, fácil de descartar como ruido estadístico. Al principio, el ataque fragmentado mencionado anteriormente tendría exactamente ese aspecto, y una línea de base específica para los agentes permitiría que esa pequeña anomalía destacara.
Una vez que se confirma que una sesión está siendo operada por un agente, la siguiente pregunta del equipo antifraude es si tiene sentido que ese cliente utilice un agente. La inteligencia de dispositivos y la biometría del comportamiento, combinadas con técnicas para descubrir la IP real, pueden demostrar que la sesión está siendo controlada mediante automatización. A continuación, las señales de identidad y comportamiento permiten al equipo determinar si esa automatización encaja con la persona titular de la cuenta y con lo que intenta hacer.
Esa comparación debe continuar después del inicio de sesión, ya que un enjambre que utiliza credenciales robadas parece legítimo una vez dentro. Si una identidad de una persona de 70 años empieza de repente a utilizar un agente de última generación, conviene examinarla más de cerca. Además, pocas personas confiarían en la automatización para realizar una transferencia bancaria de 50.000 dólares, por lo que un agente que intente hacerla se saldría del comportamiento habitual de casi cualquier cliente.
Superponer esas señales depende de que los sistemas que las sustentan se comuniquen realmente entre sí. Siendo generosos, una infraestructura típica de prevención del fraude podría describirse como algo desordenada o, siendo un poco menos generosos, como «un sistema de API y canalizaciones de datos similar a un plato de espaguetis». Una sola integración omitida puede marcar la diferencia entre un sistema que funciona a pleno rendimiento y un desastre a punto de ocurrir.
Los agentes de los propios clientes también necesitan un plan. Los equipos antifraude deberán confirmar qué estaba realmente autorizado a hacer un agente en nombre de un cliente y si lo que está haciendo en ese momento se ajusta a dicha autorización. La autenticación debe reforzarse a medida que aumenta el riesgo, de modo que un agente que consulta un saldo encuentre muchos menos obstáculos que uno que transfiere dinero.
Todo esto parte de la premisa de que los enjambres acabarán saliendo del laboratorio y se utilizarán en ataques reales. Dado el ritmo y la evolución que ha seguido hasta ahora el fraude facilitado por la IA, ese momento no está muy lejos.
Las tácticas de enjambres de agentes de IA no se van a quedar en el laboratorio
Hasta ahora, los incidentes no han causado grandes pérdidas a nadie, y la mayoría se produjeron en pruebas en las que las medidas de seguridad se relajaron deliberadamente. También dejaron un registro público detallado de cómo se comportan los agentes coordinados, y los estafadores pueden consultarlo con la misma facilidad que los equipos antifraude.
Un enjambre basado en ese historial no necesitaría nuevas artimañas para atacar a bancos y otras instituciones financieras, ya que los agentes de laboratorio ya han aprendido algunos de los trucos más antiguos del fraude. En una wiki de programadores alemanes, agentes que se identificaban como sistemas de OpenAI se coordinaron con más de 3.700 identidades falsas. En pruebas del Gobierno británico, un agente Claude Mythos 5 creó identidades ficticias e intentó convencer a un responsable humano de mantenimiento para que aprobara su código.
En RubyGems, los agentes ni siquiera intentaron ocultarse: llamaron a sus archivos «hack», «evil» y «exploit». Cuando un operador actúe deliberadamente y dirija ese comportamiento contra bancos que utilizan el mismo núcleo, un enjambre podrá buscar el eslabón más débil del recorrido del cliente en cada uno de ellos. Para detenerlo, hay que poder ver todo el recorrido a la vez, desde el primer registro hasta el último desembolso, y Sardine se creó para ofrecer esa visión a los equipos antifraude.
Descubre cómo Sardine detecta bots y agentes de IA a lo largo de todo el recorrido del cliente¿Qué es un enjambre de agentes de IA y en qué se diferencia de una botnet tradicional?
Una botnet ejecuta el mismo script en muchas máquinas. El tráfico presenta patrones similares, activa las reglas basadas en volumen y se bloquea en el origen. Un enjambre de agentes de IA divide el trabajo, comparte lo que descubre cada agente y se adapta en función de lo que el grupo aprende en tiempo real. Un agente identifica el umbral de bloqueo durante el inicio de sesión y lo comunica a los demás. Otro ajusta el ritmo de las pruebas de tarjetas durante el proceso de pago. El ataque parece menor en cada etapa y solo se percibe como coordinado cuando se analizan todas las etapas en conjunto. Ese es el problema de detección para el que no se diseñaron los controles tradicionales.
¿Cómo evaden los enjambres de agentes de IA el bloqueo de direcciones IP y la detección de bots?
Los dos controles que pierden eficacia más rápidamente son el bloqueo de IP y las firmas estáticas de bots. Un enjambre opera a través de proxies residenciales que utilizan conexiones domésticas reales a internet y obtiene una dirección nueva cada vez que se bloquea una. Esas direcciones tienen una reputación limpia y pueden filtrarse para que coincidan con la ciudad de la víctima. Una comprobación de ubicación frente a una dirección de facturación no revela nada sospechoso. En cuanto a las firmas, los agentes pueden utilizar un navegador convencional que parece el de cualquier otro usuario, en lugar de un navegador sin interfaz marcado como sospechoso o un framework de automatización conocido. La detección de bots de Sardine no se basa en firmas estáticas precisamente por este motivo.
¿Por qué la detección de fraude mediante biometría del comportamiento es eficaz contra los agentes de IA?
Los datos que un enjambre necesitaría para imitar de forma convincente el comportamiento de usuarios legítimos solo existen dentro de tu propio sistema de prevención del fraude. Los modelos de lenguaje de gran tamaño no tienen acceso a la forma en que tus clientes reales interactúan de manera natural con tu aplicación. Los patrones de comportamiento que generan los agentes suelen diferir de los de los usuarios reales de formas que pueden medirse. La biometría conductual de Sardine compara los datos de los sensores con los patrones de referencia establecidos de los clientes en tiempo real, lo que significa que la detección mejora a medida que aumenta la base de referencia y se vuelve más difícil de replicar conforme el enjambre se adapta.
¿Cómo detiene la detección de fraude entre recorridos a un enjambre coordinado de agentes de IA?
Un enjambre distribuye su ataque entre el registro, el inicio de sesión, los pagos y los desembolsos precisamente porque cada paso parece insignificante de forma aislada. Para detenerlo, hay que vincular lo que ocurre en el primer registro con lo que sucede en el último desembolso, en lugar de supervisar cada punto de control por separado. Sardine conecta dispositivos, huellas digitales, señales de IP reales y patrones de comportamiento en un grafo. Las cuentas creadas en masa durante el registro pueden vincularse con los inicios de sesión, las pruebas de tarjetas y las cuentas mula que esperan en la fase de desembolso. Esa conexión es lo que permite a un equipo antifraude bloquear toda la red de una sola vez, en lugar de detectar sesiones individuales una por una.
¿Cómo deben preparar los equipos antifraude su infraestructura de prevención del fraude para hacer frente a ataques de enjambres de agentes de IA?
La preparación que más carencias pone de manifiesto es una simulación conjunta con los proveedores principales antes de que aparezca un enjambre real. Hacer que varios agentes sondeen simultáneamente distintos puntos de entrada y compartan sus hallazgos permite comprobar si el conjunto de herramientas antifraude puede responder como un sistema coordinado o solo como una colección de controles independientes. Un conjunto antifraude típico presenta suficientes deficiencias de integración como para que un enjambre que divida su ataque entre la incorporación de usuarios y los pagos pueda colarse por las brechas entre las herramientas. La simulación también pone a prueba la rapidez con la que se transfieren las alertas, ya que el intervalo entre una señal automatizada y el momento en que un investigador humano abre el caso es cuando un enjambre de rápida adaptación puede causar más daño.
Fuentes:
¹ The Wall Street Journal, Un ciberataque perpetrado por un enjambre de IA rebelde aviva el temor a agentes fuera de control, 11 de septiembre de 2026
² VentureBeat, El CEO de Anthropic afirma que un enjambre de IA podría «apoderarse de todo internet» en un plazo de 6 a 12 meses y se compromete con un plan para ralentizar la IA, 12 de septiembre de 2026