

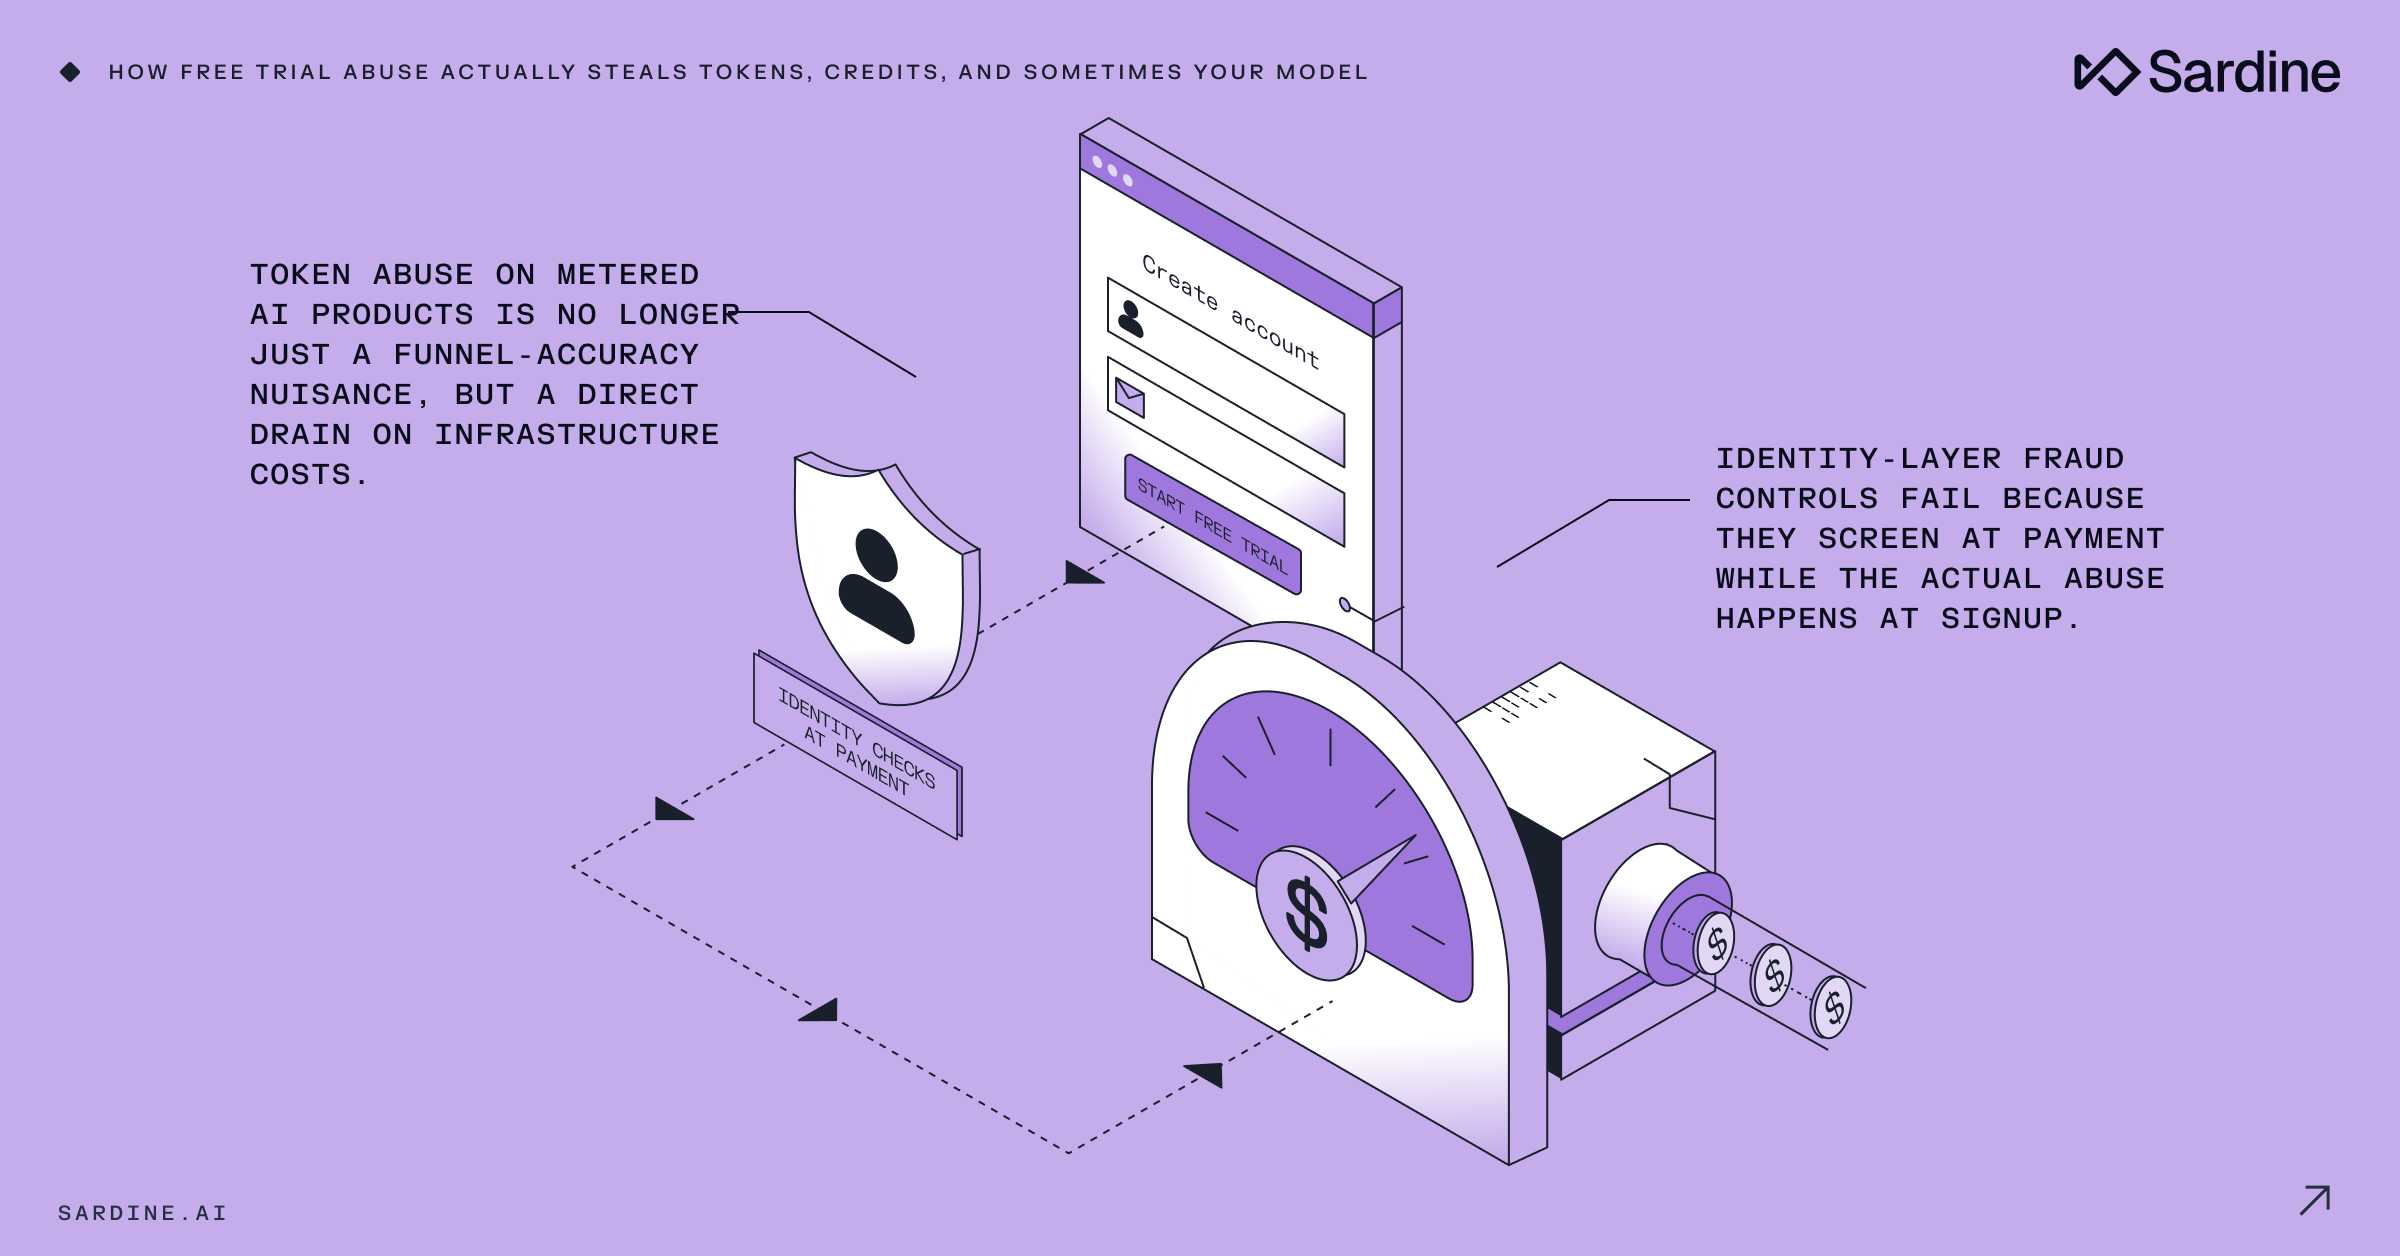
En febrero de 2026, Anthropic reveló que tres laboratorios de IA habían generado más de 16 millones de intercambios con Claude mediante unas 24.000 cuentas fraudulentas.¹ Cuatro meses después, describió una campaña de mayor envergadura: 28,8 millones de intercambios a través de unas 25.000 cuentas en seis semanas.²
Esas cifras representan el extremo de un fenómeno que la mayoría de las empresas de software ya experimentan a menor escala. Alguien se registra para una prueba gratuita, la utiliza y, cuando se agota, vuelve a registrarse con una nueva dirección de correo electrónico. Antes, el coste de esta práctica se reflejaba en la carga del servicio de asistencia y en la precisión del embudo de conversión. Ahora se refleja en la factura de infraestructura y aumenta en función de la intensidad con la que se utilice la prueba.
El CEO de Stripe ha informado de que el abuso de las pruebas gratuitas en su red se ha más que duplicado en los últimos seis meses y de que, en algunas empresas de IA, 1 de cada 6 registros está relacionado con el uso abusivo de varias cuentas. Esas cuentas se crean al registrarse y se utilizan durante las semanas siguientes, por lo que la mayoría de los equipos no detectan su caso particular hasta que se cierra la factura, cuando ya es demasiado tarde y el dinero ya se ha gastado.
El abuso de las pruebas gratuitas se convirtió en un problema de valor almacenado
El abuso de las pruebas gratuitas consiste en utilizarlas sin intención de convertirse en cliente, normalmente a gran escala, mediante registros repetidos con identidades nuevas.
Un token de IA es la unidad fundamental de datos que la inteligencia artificial utiliza para razonar, procesar el lenguaje y generar ideas. Antes, los tokens se consideraban simples componentes técnicos de los chatbots. Desde entonces, se han convertido en algo mucho más importante: la moneda fundamental del comercio electrónico basado en agentes. Ahora, las decisiones empresariales automatizadas dependen de ellos. La inteligencia de las máquinas tiene un precio, y los tokens son la moneda con la que se paga.
Ese coste cambia lo que realmente supone el abuso de las pruebas gratuitas. En un producto tradicional con licencia por usuario, quien abusa de la prueba solo ocupa un registro en una base de datos. En un producto con facturación por consumo, en cambio, gasta dinero real en cada sesión, en proporción directa a la intensidad con la que utiliza la prueba. La pérdida se produce en el momento del consumo, no en el de la liquidación, lo que la asemeja más al fraude con tarjetas regalo que al fraude en los pagos.
El fraude con tokens de IA es una forma de abuso de las pruebas gratuitas dirigida a ese saldo sujeto a consumo, ya se trate de créditos de prueba, bonificaciones promocionales o capacidad prepagada de API. Los estafadores ahora atacan las pruebas gratuitas para robar estos valiosos tokens y tratan las ofertas de bienvenida como una bóveda abierta de dinero digital. El ataque puede adoptar distintas modalidades. Una operación acumula créditos para usar un producto gratis. Otra revende el acceso en regiones donde el proveedor no comercializa directamente sus servicios. Una tercera realiza consultas a gran escala para entrenar un modelo de la competencia. El registro parece idéntico en los tres casos, lo que dificulta su detección sin las señales adecuadas.
Uno de esos tres objetivos merece una mención especial: la destilación. En los otros dos casos —acumular acceso gratuito o revenderlo en una región donde no está disponible—, el infractor roba tokens para obtener del modelo un trabajo útil, el mismo que obtendría un cliente de pago. En la destilación, se roban tokens para realizar un tipo de trabajo distinto: formular al modelo millones de preguntas específicas y sistemáticas con el fin de reproducir su comportamiento en un modelo más pequeño controlado por el infractor. Desde su perspectiva, la factura de cómputo es la misma en ambos casos. Pero lo que realmente sale de la empresa no es solo capacidad de uso, sino el propio razonamiento del modelo. Los ataques de agotamiento de tokens que Anthropic reveló en febrero y junio de 2026 —con 24.000 y 25.000 cuentas fraudulentas, respectivamente, y decenas de millones de intercambios entre ellas— muestran cómo se manifiesta este fenómeno a gran escala.¹ ² En el resto de este artículo, la pérdida es económica. Aquí, lo que se pierde es propiedad intelectual.
El propio informe de inteligencia sobre amenazas de septiembre de 2026 de Anthropic cuantifica hasta qué punto puede aprovecharse el fraude a nivel de cuenta una vez que logra entrar. El informe abarca los usos indebidos detectados entre diciembre de 2025 y agosto de 2026, en los que actores vinculados a Estados y otros utilizaron cuentas para todo tipo de fines, desde ciberataques y vigilancia hasta intentos de investigación sobre armas biológicas. También recoge un caso que Anthropic describió como «una campaña encubierta a escala industrial para extraer las capacidades de un modelo y replicarlas en otro sin autorización». Ese es el patrón de destilación descrito anteriormente, revelado directamente por el propietario del modelo en lugar de inferirse a partir de estadísticas de uso. La cuenta nunca es el objetivo. Lo es el acceso que permite obtener.
Las funciones agénticas amplían aún más la exposición. Una sola tarea de varios pasos con llamadas a herramientas puede consumir más recursos de cómputo que cientos de ejecuciones ordinarias. Una prueba cuyo precio está pensado para una evaluación ocasional acaba utilizándose como una asignación de recursos de cómputo, y eso se refleja en la factura.
El ataque funciona como una cadena de suministro, y la mayor parte ocurre a plena vista antes de que se gaste un solo dólar
Ahí está la oportunidad, no solo el problema. Una operación de agotamiento de tokens pasa por cinco etapas, y tres de ellas —adquirir cuentas, reclamar derechos y desplegar la infraestructura necesaria para operar a gran escala— tienen lugar antes incluso de que se utilice la prueba gratuita. Cada etapa deja sus propias evidencias. El problema es que la mayoría de las herramientas de detección de fraude no intervienen hasta la cuarta etapa, cuando los tokens ya se han consumido. Para entonces, las evidencias anteriores son lo único con lo que se puede trabajar, porque la pérdida en sí no se puede revertir.
Un ataque de agotamiento de tokens consta de cinco etapas:
Etapa | Qué sucede | Evidencia restante | ¿Detectable antes del gasto? |
Adquisición | Cuentas obtenidas mediante identidades sintéticas, correos electrónicos desechables, credenciales comprometidas o compras masivas | Patrones de dominios de correo electrónico, reutilización de identidades y comportamiento de creación | Sí |
Derecho | Se solicita acceso mediante una prueba, crédito promocional, programa para startups o educativo, o distribuidor | Coincidencia de dispositivo e instrumento de pago entre cuentas | Sí |
Coordinación | Se implementan proxies, grupos de direcciones IP residenciales, infraestructura en la nube y agentes de usuario rotativos para que las cuentas puedan funcionar como una sola operación | Agrupación por subredes, picos de registros, patrones de automatización | Sí |
Consumo | Se utiliza realmente el saldo de prueba o de tokens | Ninguna. La pérdida ya se está produciendo | No |
Rotación | Las cuentas bloqueadas se sustituyen y el tráfico se redistribuye por todo el clúster | Ninguno en el perímetro. Visible solo en conjunto | No |
Todavía puedes actuar en las etapas uno a tres. La cuarta etapa es cuando llega la factura. La quinta es cuando la misma operación reaparece con otro nombre.
Por qué los controles de la capa de identidad fallan ante las granjas de cuentas
La verificación del correo electrónico, las comprobaciones de identidad individuales y las listas de bloqueo parten del supuesto de que cada identidad supone un coste para el atacante. Una operación que compra identidades al por mayor considera cada uno de esos controles como una partida de gasto ya contemplada en su modelo.
Nada de esto es nuevo. Los atacantes llevan dos décadas creando cuentas falsas a gran escala, primero para aprovecharse de los programas de fidelización y las redes publicitarias, y ahora para obtener tokens. La solución tampoco ha cambiado: ninguna verificación de identidad por sí sola puede detener una operación financiada, por lo que la defensa consiste en combinar señales del dispositivo, de comportamiento y de identidad, en lugar de confiar únicamente en una de ellas.
Anthropic describió la arquitectura como «clústeres hidra»: extensas redes sin un único punto de fallo, en las que bloquear una cuenta simplemente hace que la siguiente ocupe su lugar.¹ Esto coincide con el aspecto que suelen tener la mayoría de las operaciones abusivas una vez que alcanzan cierto grado de madurez, independientemente de su escala.
Una verificación más exhaustiva encarece una identidad sin retirarla del mercado. En abril de 2026, Anthropic comenzó a exigir a determinados usuarios un documento de identidad oficial con fotografía y un selfi en directo.⁴
Ambas comprobaciones ya cuentan con métodos para eludirlas que se utilizan en la práctica. La versión automatizada recurre a documentos falsificados y pruebas de vida manipuladas mediante deepfakes. También existe una versión manual, en la que los reclutadores pagan a personas de países de bajos ingresos para que se sometan a la verificación en nombre de otra persona.⁵
El mercado negro de Worldcoin fijó el precio hace años: los escaneos de iris obtenidos en Camboya y Kenia se vendían por menos de treinta dólares. Una vez que un atributo puede volver a comprarse, cualquier control basado en él se convierte en un coste operativo. Esto sigue siendo útil en la parte superior de una escala de riesgo, donde el objetivo es encarecer la creación de la siguiente cuenta, no hacerla imposible. No sirve como única barrera entre una granja de cuentas y una prueba gratuita.
También hay una ironía que merece señalarse: los tokens robados suelen financiar el propio robo. La capacidad de cómputo obtenida de una prueba gratuita se utiliza para generar los documentos sintéticos, los selfis manipulados con deepfakes y el comportamiento de registro automatizado que permiten crear la siguiente tanda de identidades falsas. El ataque se autofinancia.
Lista de verificación de señales de abuso
Qué buscar durante el registro:
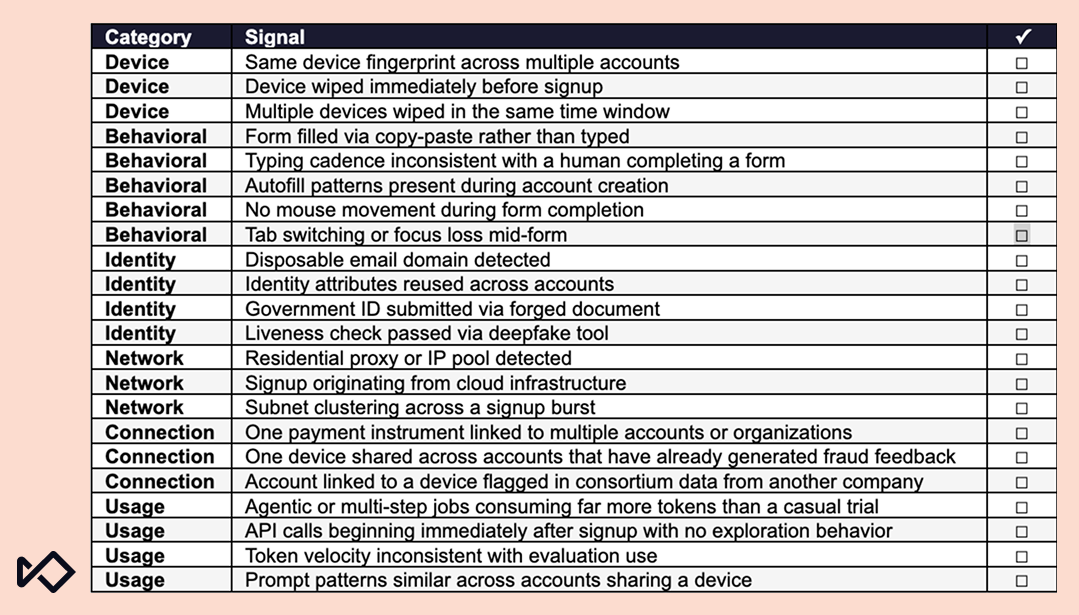
Categoría | Señal | ✓ |
Dispositivo | La misma huella digital del dispositivo en varias cuentas | ☐ |
Dispositivo | Dispositivo borrado inmediatamente antes del registro | ☐ |
Dispositivo | Varios dispositivos borrados en el mismo intervalo de tiempo | ☐ |
Conductual | Formulario rellenado mediante copiar y pegar en lugar de escribirlo | ☐ |
Conductual | Cadencia de escritura incompatible con la de una persona que completa un formulario | ☐ |
Conductual | Patrones de autocompletado presentes durante la creación de la cuenta | ☐ |
Conductual | Sin movimiento del ratón durante la cumplimentación del formulario | ☐ |
Conductual | Cambio de pestaña o pérdida de foco mientras se rellena el formulario | ☐ |
Identidad | Se ha detectado un dominio de correo electrónico desechable | ☐ |
Identidad | Atributos de identidad reutilizados en varias cuentas | ☐ |
El período de prueba es el período de exposición
La mayoría de las herramientas antifraude para SaaS realizan la evaluación en el momento del pago. Esto funciona para las pruebas cortas que exigen una tarjeta desde el principio, un modelo cada vez menos habitual.
Un periodo de prueba largo crea un punto ciego prolongado. Un equipo que ofrece una prueba de 40 días y solo realiza controles en el momento del pago ha regalado 40 días de uso del producto antes de recibir la primera señal de riesgo. El abuso ya había terminado cuando se consultaron las herramientas antifraude.
Estructura del ensayo | Método de pago registrado | Primera señal de riesgo | Calcular lo entregado primero |
Prueba de 7 días, se requiere tarjeta | Al registrarse | Registrarse | Mínimo |
Prueba de 40 días, tarjeta al convertir (ejemplo ilustrativo) | En el momento de la conversión | Día 40 | 40 días |
Freemium, sin método de pago | Nunca | Nunca, si la evaluación se realiza en la fase de pago | En curso |
Pago por uso pospago | Al registrarse, se cobra a mes vencido | Cobro fallido al cierre del ciclo | Ciclo de facturación completo |
Los productos que deliberadamente no recopilan un método de pago no tienen ningún evento de pago que evaluar. Los niveles freemium, la incorporación basada en el uso y las funciones de IA de autoservicio están diseñados así a propósito, porque la fricción perjudica más a la conversión de lo que el abuso reduce el margen. Es una disyuntiva justificable. Simplemente deja el registro como el único momento en el que se puede tomar una decisión.
La reutilización sucesiva de pruebas gratuitas también explota la lógica del sistema, más que la identidad. El restablecimiento de cuentas, los bucles de referidos entre cuentas controladas por una misma persona y el uso compartido de credenciales permiten prolongar el acceso sin activar nunca una comprobación de pago.
Lo que persiste tras la rotación de cuentas
Algunas señales perduran más que las cuentas a las que pertenecen.
El dispositivo. Las granjas de cuentas operan con muchas menos máquinas que cuentas. Una huella digital basada en los atributos del dispositivo y del navegador, en lugar de en un identificador almacenado, persiste tras borrar las cookies y usar sesiones de incógnito —las primeras medidas a las que recurre una granja—, así como tras reinstalar el navegador y cambiar de red. En dispositivos móviles, que un dispositivo se haya borrado justo antes del registro es, por sí solo, una señal débil; que varios dispositivos se hayan borrado en el mismo intervalo es una señal mucho más sólida.
Cómo se creó la cuenta. La cadencia de escritura, el uso de copiar y pegar, los patrones de autocompletado y la ausencia de movimientos del ratón revelan cómo se creó una cuenta. La biometría conductual de Sardine también detecta eventos de distracción, como cuando alguien cambia de pestaña o aparta el foco de la ventana mientras rellena el formulario, algo habitual cuando una persona consulta datos robados en otra pantalla. Esta señal se activa durante la creación de la cuenta, antes de que comience el periodo de prueba, por lo que es la única de estas señales que puede evitar la pérdida en lugar de limitarse a explicarla.
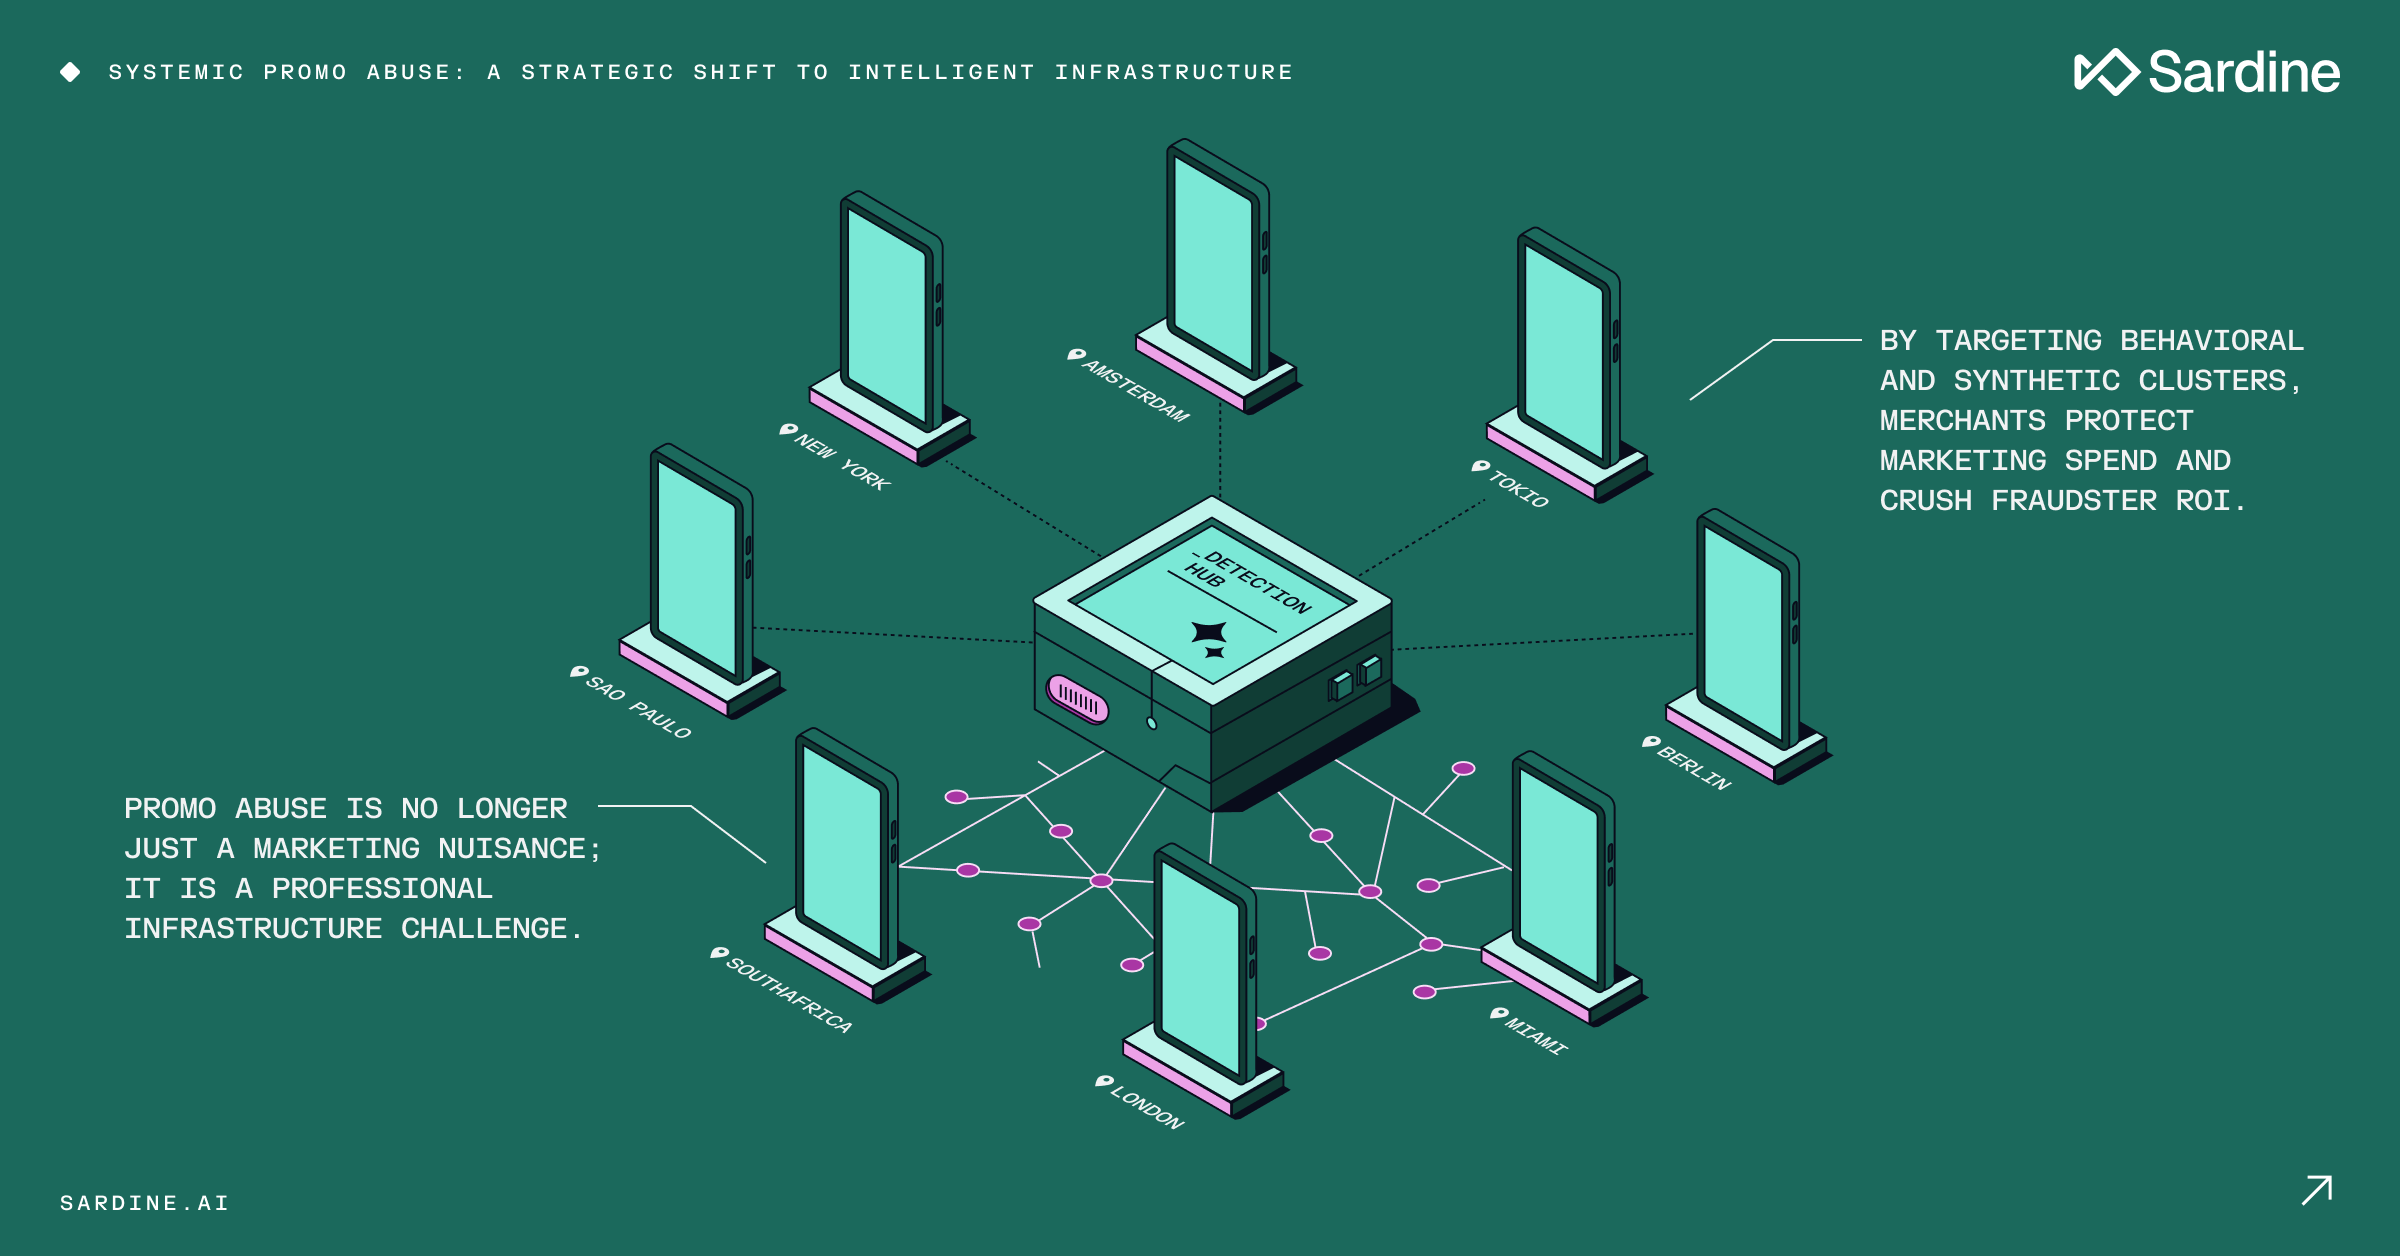
La estructura de las conexiones. Un dispositivo vinculado a muchas cuentas, un instrumento de pago utilizado en muchas organizaciones, una subred asociada a una oleada de registros. Nada de esto es visible desde una única sesión. El grafo de conexiones de Sardine ofrece esa perspectiva dentro de una empresa. Sonar la amplía a todo el consorcio mediante un indicador anonimizado de reputación del dispositivo basado en un modelo de reciprocidad, de modo que un dispositivo que haya recibido reportes de fraude en una empresa ya aparece marcado en la siguiente.
El acceso programático es una función de la mayoría de los productos de IA, por lo que el tráfico de bots no puede considerarse sospechoso por naturaleza, como sí puede ocurrir en una página de pago. Lo importante es si la automatización se ejecuta a través de una vía que tú ofreciste.
Estas señales se combinan para ofrecer una visión completa de quién está realmente detrás de la cuenta, antes de que comience el periodo de prueba y antes de que se gaste el dinero. Descubre la historia completa detrás de cada usuario.
Abuso pospago
Hay una variante de esto que ocurre después de la conversión. Un cliente se registra, proporciona un método de pago, consume miles de dólares en tokens a lo largo de un mes y nunca paga la factura.
Nada parece ir mal mientras ocurre, porque un consumo elevado es precisamente el comportamiento que una empresa con un modelo basado en el uso busca fomentar. La señal que distingue a un buen cliente de uno al que no se le puede cobrar llega cuando el cargo falla, una vez consumidos los recursos informáticos. La exposición se asemeja más al riesgo crediticio, y una decisión tomada en el momento del registro no basta por sí sola para resolverlo.
Los datos de conexión se mantienen. Una cuenta que comparte un dispositivo con otras tres que ya han generado contracargos presenta un perfil muy distinto al de una que no comparte ninguna conexión, y esa comparación está disponible en la primera semana del ciclo, en lugar de la quinta. Sardine permite tomar decisiones en distintos momentos, de modo que una cuenta puede volver a evaluarse a medida que se acumula el uso y mientras aún resulte útil exigir una recarga o limitar la capacidad.
Lo que ningún proveedor externo puede ver
La velocidad de generación de tokens, la similitud entre prompts y los patrones de extracción de capacidades requieren datos de telemetría que solo posee el propietario del modelo. Ninguna plataforma antifraude ajena a su infraestructura tiene acceso a esos datos, y debería desconfiar de cualquiera que afirme lo contrario.
Todo lo que ocurre antes de la primera llamada a la API es un problema del perímetro. La adquisición de cuentas, la asignación de permisos y la infraestructura que coordina ambos procesos dejan indicios durante el registro, y esos indicios pueden aprovecharse en distintas empresas. Lo que sucede dentro de tu API es exclusivamente tuyo, y desarrollar mecanismos de detección en ese ámbito implica hacerlo por tu cuenta.
Ninguna de las dos partes aporta demasiadas respuestas por sí sola. Un patrón de uso que, de forma aislada, parece anómalo se convierte en una señal sobre la que actuar cuando la cuenta asociada comparte un dispositivo con otras once. Una puntuación de perímetro que resultaba dudosa durante el registro se confirma según lo que la cuenta haga con la prueba. Las empresas que detectan esto a tiempo suelen ser aquellas en las que ambos conjuntos de señales convergen en un mismo lugar.
Por dónde empezar
La mayoría de los equipos detectan esto en la factura porque hacen un seguimiento por separado del coste por cuenta de prueba y de la conversión de prueba a pago, y ninguna de las dos cifras parece alarmante por sí sola. Al compararlas, la situación suele aclararse rápidamente.
La pregunta concreta que conviene plantearse en el próximo ciclo de planificación es la siguiente: ¿cuántas de sus cuentas del nivel gratuito comparten un dispositivo y lo descubriría antes o después de recibir la factura?
El objetivo no es añadir fricción para todos. Se trata de identificar las cuentas que nunca iban a convertirse en clientes y detenerlas antes de que se ejecuten los procesos informáticos. Detén el abuso de las políticas sin afectar a los clientes legítimos.
Cómo ayuda Sardine
Sardine es una plataforma de gestión de riesgos diseñada en torno al momento en que se crea una cuenta, que es cuando se determina el abuso de las pruebas gratuitas y cuando las herramientas que actúan en la fase de pago no disponen de información con la que trabajar. Las señales anteriores funcionan en productos que nunca solicitan un método de pago.
Las señales de día cero permiten detectar un patrón nuevo desde la primera vez que aparece, sin esperar a que se acumulen datos de fraude etiquetados. Aquí nada permanece igual el tiempo suficiente como para etiquetarlo.
La evaluación de riesgo continúa después del registro. Se pueden enviar señales en distintos momentos y solicitar decisiones cuando sea necesario. Si un registro de bajo riesgo empieza a comportarse como una granja de cuentas a mitad del periodo de prueba, se vuelve a evaluar antes de que finalice dicho periodo. El mismo mecanismo se aplica a una cuenta convertida cuya probabilidad de cobro cambia durante el ciclo de facturación.
Todas estas decisiones se gestionan mediante un motor de reglas controlado por tu equipo, algo fundamental cuando los ataques cambian más rápido que tu ciclo de lanzamiento.
Preguntas frecuentes
¿Qué es el fraude de tokens de IA y en qué se diferencia del abuso tradicional de las pruebas gratuitas?
El abuso tradicional de las pruebas gratuitas consiste en registrarse para una prueba sin intención de pagar, normalmente usando una y otra vez direcciones de correo electrónico nuevas para seguir accediendo gratis al producto. El fraude con tokens de IA es el mismo comportamiento aplicado a un producto de consumo medido, donde cada sesión consume recursos informáticos reales en lugar de limitarse a ocupar un registro en una base de datos. La exposición financiera es radicalmente distinta, porque las pérdidas aumentan en función de la intensidad de uso y no del número de cuentas. Una sola cuenta que ejecute cargas de trabajo intensivas basadas en agentes puede costar más que cien cuentas inactivas.
¿Por qué las herramientas antifraude que actúan en la fase de pago no detectan el abuso de las pruebas gratuitas en productos de IA?
La mayoría de las herramientas antifraude se basan en un evento de pago. Si un producto ofrece un periodo de prueba prolongado antes de solicitar una tarjeta, o no recopila ningún método de pago, el sistema antifraude no tiene nada que evaluar hasta que el daño ya está hecho. Una prueba de 40 días en la que la tarjeta solo se solicita al convertir al usuario en cliente de pago permite consumir 40 días de recursos informáticos antes de que llegue la primera señal de riesgo. Los niveles freemium y los procesos de incorporación basados en el uso no incluyen ningún evento de pago por diseño, lo que significa que el registro es el único momento en el que se puede tomar una decisión.
¿Qué señales indican un uso indebido de la prueba gratuita durante la creación de la cuenta?
Las señales más claras aparecen incluso antes de que se utilice la prueba. La reutilización de la huella digital de un dispositivo en varias cuentas, la cadencia de escritura y el uso de copiar y pegar al rellenar el formulario, el cambio de pestaña a mitad del proceso de forma compatible con la copia de datos desde otra pantalla, la concentración de registros en una misma subred durante un pico de altas y el tráfico procedente de proxies residenciales dejan indicios desde el momento del registro. Las señales de comportamiento son especialmente valiosas porque se activan al crear la cuenta, antes de consumir recursos informáticos, lo que las convierte en las únicas capaces de evitar la pérdida en lugar de limitarse a explicarla a posteriori.
¿Cómo eluden las granjas de cuentas los controles estándar de verificación de identidad?
Las granjas de cuentas consideran la verificación de identidad un coste operativo, no una barrera. Los documentos falsificados y las pruebas de vida manipuladas mediante deepfakes permiten superar la verificación automatizada. Entre los métodos manuales se incluye pagar a personas de países de bajos ingresos para que se sometan a la verificación en nombre de otra persona, una práctica con precios documentados en el mercado negro que se remonta a los casos de recopilación de escaneos de iris de Worldcoin en Camboya y Kenia. Una verificación más exhaustiva encarece una identidad sin retirarla del mercado; por eso, las señales del dispositivo y de comportamiento que persisten pese a la rotación de cuentas constituyen controles más duraderos que las comprobaciones de identidad por sí solas.
¿Qué es el fraude con tokens de pospago y por qué es más difícil de detectar que el fraude durante el registro?
El fraude de tokens pospago se produce cuando una cuenta aparentemente legítima se convierte en cliente de pago, consume un gran volumen de tokens durante un ciclo de facturación y luego no paga la factura. Durante el consumo, nada parece anómalo, porque un uso intensivo es precisamente el comportamiento que un producto con facturación por consumo busca fomentar. La señal que permite distinguir a un buen cliente de uno cuya deuda será incobrable llega cuando el cobro falla, una vez que los recursos informáticos ya se han consumido. Los datos de conexión ayudan a detectar antes esa diferencia. Una cuenta que comparte dispositivo con otras que ya han solicitado devoluciones de cargos presenta un riesgo distinto al de una cuenta sin señales compartidas, y esa comparación puede hacerse durante la primera semana del ciclo de facturación, en lugar de esperar al cierre de la factura.