Un operador móvil del Reino Unido reduce el fraude en un 69 % con Sardine

Un importante operador de telefonía móvil del Reino Unido necesitaba modernizar su infraestructura de prevención del fraude sin aumentar la carga operativa. Su equipo de operaciones contra el fraude llevaba más de una década utilizando el mismo proceso principal, y las herramientas que lo sustentaban solo habían cambiado de nombre.
El reto: Un proceso de toma de decisiones lleno de obstáculos y sin una vía segura para introducir mejoras iterativas
El entorno de gestión del fraude del operador abarcaba dos ámbitos de decisión distintos: una estrategia crediticia automatizada para las solicitudes de financiación de dispositivos y una cola de revisión manual de pedidos sospechosos detectados antes de la entrega. La parte automatizada gestionaba el volumen; la parte manual se encargaba de la evaluación. Ninguna contaba con las herramientas necesarias para desempeñar bien su función.
En la parte automatizada, todas las solicitudes en línea de renovación de dispositivos, líneas adicionales y nuevos pedidos se sometían a controles antifraude. El equipo de crédito necesitaba un alto grado de confianza en los resultados del modelo antes de poder actuar automáticamente en función de las señales detectadas. Sin esa confianza, cada cambio en las reglas requería una coordinación minuciosa y conllevaba riesgos.
En cuanto a la revisión manual, el equipo de análisis de fraude ubicado en el extranjero examinaba los pedidos sospechosos con herramientas que ofrecían poca profundidad analítica. El proceso habitual estaba bien consolidado, pero la calidad de las señales en las que se basaba era irregular. Revisar las sesiones en detalle, vincular los datos exportados con cuentas fraudulentas y probar posibles nuevas reglas con datos históricos resultaba imposible o poco viable a gran escala.
Otra limitación era el acceso a los datos. Los límites de exportación de las herramientas anteriores restringían la cantidad de registros que los analistas podían extraer de una sola vez, lo que dificultaba realizar análisis significativos de patrones de fraude en grandes grupos. Los equipos podían identificar casos individuales, pero les costaba detectar tendencias sistémicas.
El programa de prevención del fraude estaba en marcha, pero carecía de un mecanismo controlado que permitiera mejorarlo sin asumir un mayor riesgo operativo.
La solución: confianza en las predicciones y un ciclo de iteración seguro
El operador implementó Sardine en ambos procesos de toma de decisiones en la primavera de 2025. La estrategia crediticia automatizada canaliza todas las solicitudes de financiación de dispositivos realizadas en línea a través de Sardine y rechaza automáticamente cualquier solicitud que active una regla con un resultado de riesgo «alto». El 10 % de las solicitudes de banda ancha móvil y de planes de solo SIM se procesa como muestra a través del mismo circuito. La cola de revisión manual de fraude funciona por separado: todos los pedidos sospechosos señalados por el equipo de operaciones antifraude se contrastan con los indicadores de Sardine antes de decidir cómo proceder.
El equipo de crédito adoptó los resultados automatizados más rápido de lo previsto. A nivel interno, se destacó la precisión de Sardine por su «gran capacidad predictiva», y el equipo de crédito pasó a considerar la señal como una fuente de información fiable, en lugar de un factor más entre muchos. Ese nivel de confianza redujo la carga de coordinación que históricamente había ralentizado la implementación de reglas.
Las reglas en modo de prueba se convirtieron en el principal mecanismo de iteración. El equipo de prevención del fraude las utiliza para probar nuevas lógicas con tráfico real sin afectar al entorno de producción. Al combinar este enfoque con pruebas retrospectivas de variables en dichas reglas y análisis de frecuencia por campo en la vista Detalles de las variables, el equipo desarrolló un método estructurado para evaluar las señales antes de adoptarlas.
¿El resultado? Un ciclo de iteración verdaderamente controlado, en lugar de tener que elegir entre asumir riesgos o quedarse de brazos cruzados.
En el plano operativo, dos cambios tuvieron un impacto especialmente significativo:
- El aumento del límite de registros exportables por extracción permitió desbloquear directamente los flujos de trabajo de análisis que antes sufrían cuellos de botella. La extracción diaria automatizada se convirtió en parte habitual de la rutina del equipo y sustituyó un paso manual que requería un esfuerzo recurrente para mantenerlo.
- El equipo de operaciones antifraude del operador también señaló que modificar las reglas era considerablemente más sencillo que en las plataformas anteriores. La comparación fue explícita: el equipo había descrito otras plataformas como difíciles de usar a la hora de modificar las reglas. Con Sardine, el equipo antifraude puede incorporar nuevas reglas y actualizaciones sin involucrar en absoluto al equipo de estrategia crediticia, lo que acorta el ciclo de retroalimentación entre la detección y la implementación.
Los resultados: una reducción del 69 % en las pérdidas y un efecto disuasorio cuantificable
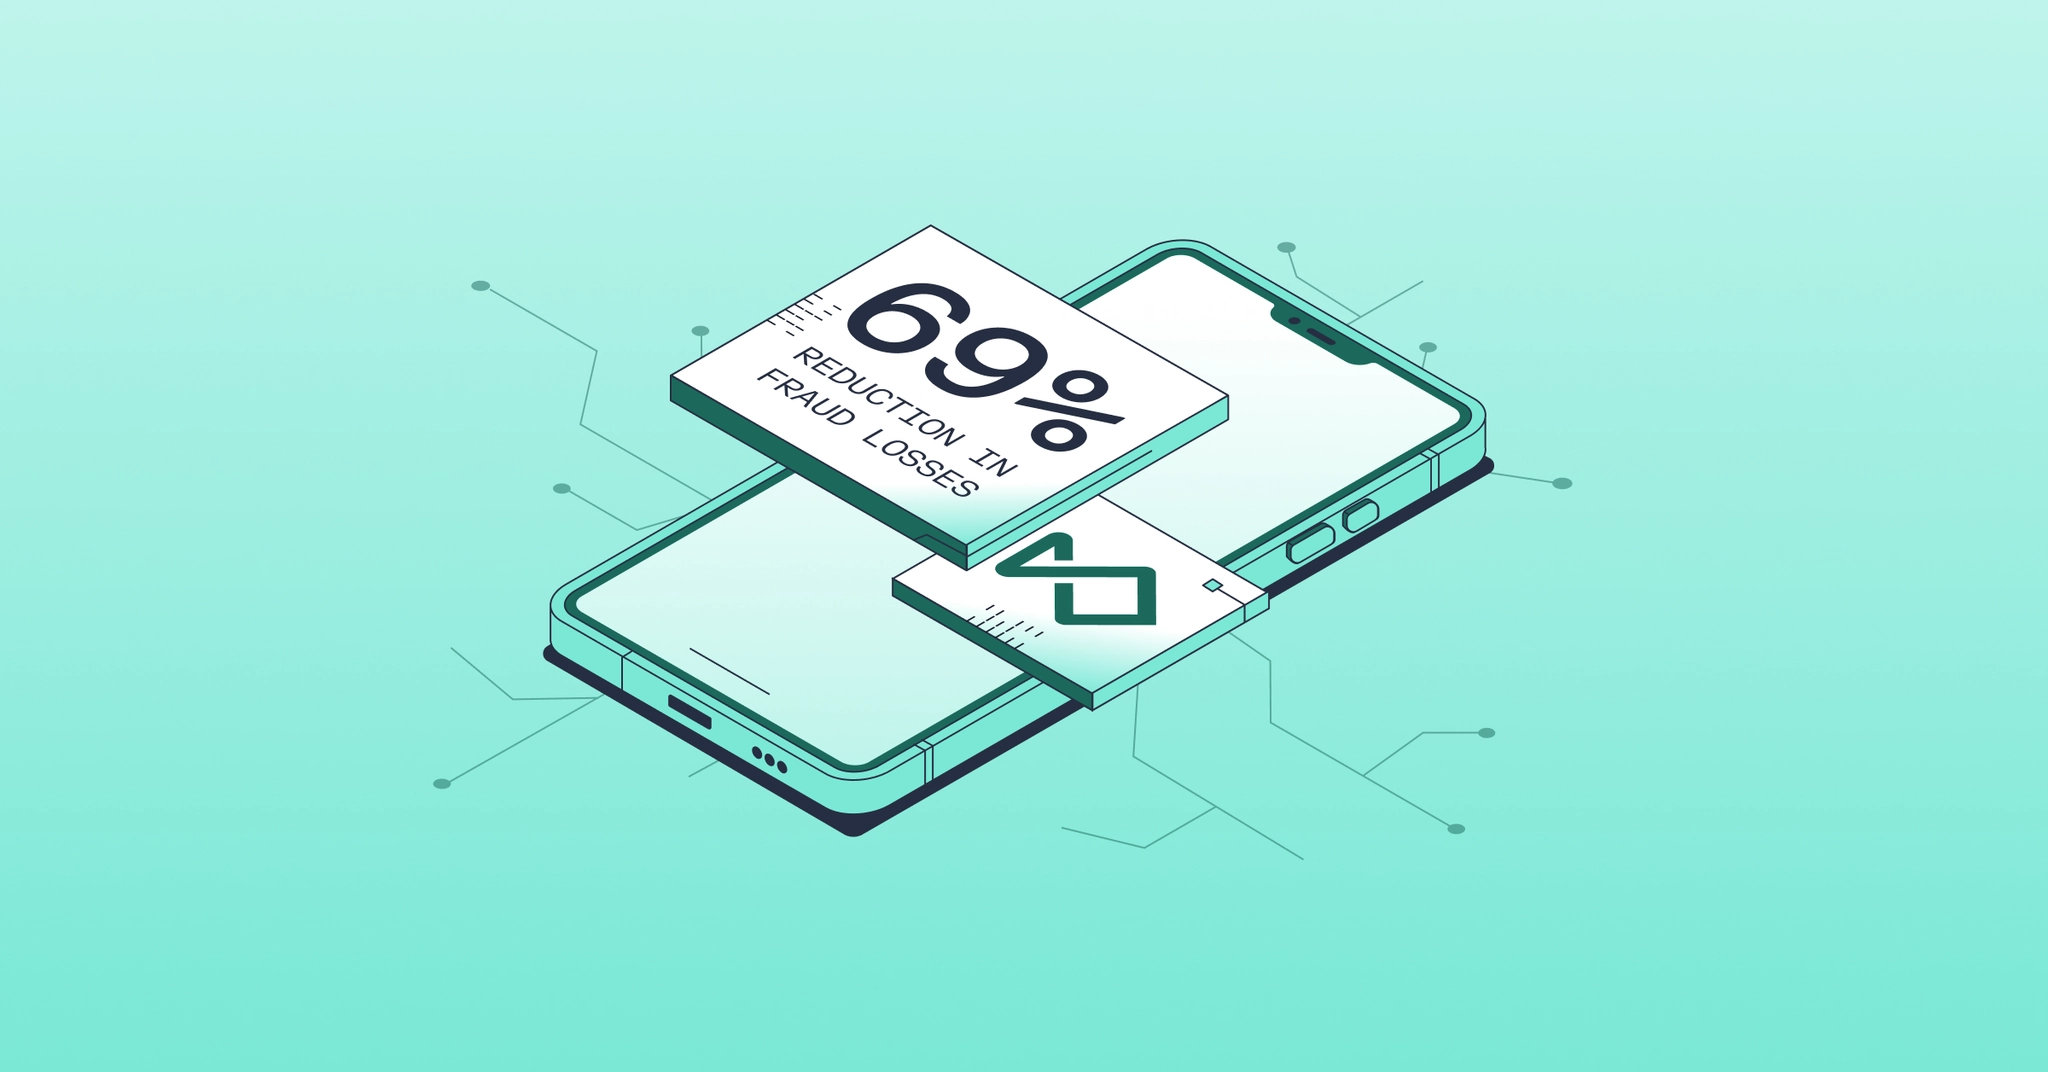
Entre el primer y el cuarto trimestre de 2025, el operador registró una reducción del 69 % en las pérdidas por fraude. Los intentos de fraude disminuyeron en una proporción aproximadamente igual, un patrón coherente con un efecto disuasorio: los defraudadores reconocieron que el operador se había convertido en un objetivo más difícil y, en consecuencia, dejaron de considerarlo prioritario. La mejora de la detección y la reducción del volumen de ataques suelen ser resultados independientes; lograr ambos en una magnitud similar supone un resultado conjunto más sólido.
Dos funcionalidades concretas recibieron comentarios positivos espontáneos del equipo. La documentación se describió como «realmente buena» y fácil de consultar directamente desde la interfaz de usuario, lo que facilitó la incorporación y la formación continua.
Las notas de las versiones mensuales se destacaron como una señal valiosa de que el producto sigue desarrollándose activamente. Ambos son detalles a nivel de infraestructura, pero son importantes para los equipos que necesitan confiar lo suficiente en una herramienta como para organizar su trabajo diario en torno a ella.
Hoy, el proceso operativo del equipo se ha simplificado drásticamente, con un impacto limitado en la dotación de personal y ciclos de formación más rápidos. Saber que solo los resultados de las reglas de alto riesgo afectan a las decisiones crediticias ha dado al equipo de fraude margen para experimentar en el ámbito de las operaciones antifraude, sin tener que coordinar cada cambio con el equipo de crédito. Tras más de una década siguiendo el mismo proceso con herramientas que no podían adaptarse al ritmo de sus necesidades, el equipo ahora define sus propias reglas en el día a día, sin esperar a un proveedor ni a la aprobación del equipo de crédito para probar la siguiente idea.