

2026年2月、Anthropicは、3つのAI研究所が約2万4,000件の不正アカウントを通じて、Claudeとのやり取りを1,600万件以上生成していたことを明らかにした。¹ その4か月後、同社はさらに大規模な活動について報告した。6週間で約2万5,000件のアカウントを通じ、2,880万件のやり取りが行われていた。²
こうした数字は、ほとんどのソフトウェア企業がすでに小規模ながら直面している問題の、極端な例です。誰かが無料トライアルに登録して利用し、期限が切れると別のメールアドレスで再び登録する。以前、そのコストはサポート負荷の増大やファネル分析の精度低下として表れていました。今ではインフラ費用に直接跳ね返り、トライアルが酷使されるほど膨らんでいきます。
StripeのCEOによると、同社のネットワーク全体で無料トライアルの不正利用が過去6か月で2倍以上に増加しており、一部のAI企業では登録の6件に1件が複数アカウントを使った不正利用に関係しているとのことです。こうしたアカウントは登録時に用意され、その後数週間にわたって利用されるため、多くのチームが自社で起きている問題に気づくのは請求額が確定した時点であり、その頃にはすでに費用が発生してしまっています。
無料トライアルの不正利用は、蓄積された価値を悪用する問題へと変化した
無料トライアルの不正利用とは、有料プランへ移行する意思のない人が、通常は新しい身元情報を使って登録を繰り返し、大規模にトライアルを利用することです。
AIトークンとは、人工知能が思考し、言語を処理し、アイデアを生み出すために使用するデータの基本単位です。かつてトークンは、単にチャットボットを構成する技術的な要素と見なされていました。しかし今では、はるかに大きな存在、すなわち自律型AIエージェントによるEコマースを支える基軸通貨へと進化しています。現在、自動化されたビジネス上の意思決定はトークンによって動いています。機械知能にはコストがかかり、その対価を支払うのがトークンなのです。
その価格設定によって、無料トライアルの不正利用で実際に生じるコストは大きく変わります。従来のユーザー単位課金の製品では、不正利用者はデータベース上の枠を1つ占有するだけです。一方、従量課金型の製品では、不正利用者がトライアルを使い込むほど、セッションのたびに実費が発生します。損失は決済時ではなく利用時に生じるため、決済詐欺というよりも、ギフトカードの不正利用に近い性質を持ちます。
AIトークン詐欺とは、従量制の残高を狙った無料トライアルの不正利用です。標的となるのは、トライアルクレジット、プロモーション特典、プリペイド式のAPI利用枠などです。詐欺師は今や、こうした価値あるトークンを盗むために無料トライアルを狙い、初回限定オファーをデジタルマネーが無防備に保管された金庫のように扱っています。攻撃の目的はさまざまです。クレジットを大量に獲得して製品を無料で利用するケースもあれば、プロバイダーが直接販売していない地域にアクセス権を転売するケースもあります。また、大量のクエリを実行して競合モデルの学習に利用するケースもあります。いずれの場合も登録時の挙動は同じに見えるため、適切なシグナルがなければ検知が困難です。
この3つの狙いのうち、特に取り上げるべきものが1つあります。それが蒸留です。残る2つ、つまり無料アクセスを大量に取得するケースや、利用対象外の地域にアクセスを転売するケースでは、不正利用者はトークンを盗み、有料顧客が得るのと同じ有用な処理をモデルに行わせます。一方、蒸留では、別の目的のためにトークンを盗みます。不正利用者が制御する小規模なモデルで元のモデルの挙動を再現するため、範囲を絞った体系的な質問を何百万回も投げかけるのです。どちらの場合も、提供側から見ればコンピューティング費用は同じです。しかし、実際に外部へ流出しているのは単なる利用量ではなく、モデルの推論能力そのものです。Anthropicが2026年2月と6月に公表したトークン消費攻撃では、それぞれ24,000件と25,000件の不正アカウントが使われ、合計で数千万回ものやり取りが行われました。これは、この手口が大規模化した際の実態を示しています。¹ ² 本稿で取り上げるほかのケースでは、失われるのは金銭です。しかし、ここで失われるのは知的財産です。
Anthropic自身の2026年9月脅威インテリジェンスレポートは、アカウント単位の不正がいったん内部に入り込むと、どこまで悪用され得るのかを数字で示しています。このレポートは、2025年12月から2026年8月までに検知された不正利用を取り上げており、国家とつながりのある攻撃者などが、サイバー攻撃や監視から生物兵器研究の試みに至るまで、あらゆる目的でアカウントを利用していた事例を報告しています。その中には、Anthropicが「モデルの能力を抽出し、許可なく別のモデルに複製するための、産業規模の秘密裏のキャンペーン」と表現した事例も含まれています。これは、利用統計から推測されたものではなく、モデルの所有者が直接公表した、前述の蒸留パターンです。問題の本質はアカウントそのものではありません。アカウントによって得られるアクセス権なのです。
エージェント型機能は、リスクをさらに拡大させます。ツール呼び出しを伴う1件の複数ステップ処理だけで、通常の処理を数百回実行する以上の計算資源を消費することがあります。気軽な評価利用を想定して価格設定されたトライアルが、実質的な計算資源枠として使われ、その負担が請求額に表れます。
攻撃はサプライチェーンとして展開され、その大半は1ドルも費やされる前に公然と行われる
これは単なる問題ではなく、対策の好機でもあります。トークンを枯渇させる不正行為は5つの段階を経て進みますが、そのうちアカウントの取得、利用権の獲得、大規模に実行するためのインフラ構築という3つは、トライアルが実際に利用される前に行われます。各段階には、それぞれ固有の証拠が残ります。問題は、ほとんどの不正検知ツールが、トークンがすでに消費された第4段階になるまで監視を始めないことです。その時点では損失そのものを取り消すことはできないため、それ以前に残された証拠だけが手掛かりとなります。
トークンを枯渇させる攻撃には、5つの段階があります。
ステージ | 何が起こるか | 残された証拠 | 支出前に検知可能か? |
獲得 | 合成ID、使い捨てメールアドレス、漏えいした認証情報、または一括購入によって取得されたアカウント | メールドメインのパターン、IDの再利用、作成時の挙動 | はい |
権利 | トライアル、プロモーションクレジット、スタートアップ/教育プログラム、またはリセラー経由のアクセスが利用されている | 複数のアカウントでデバイスと決済手段が重複している | はい |
コーディネーション | アカウント群を一体的に運用できるよう、プロキシ、住宅用IPプール、クラウドインフラ、ローテーション式ユーザーエージェントが導入されます | サブネットの集中、登録の急増、自動化の兆候 | はい |
消費 | トライアル残高またはトークン残高が実際に使用されます | なし。すでに損失が発生しています | いいえ |
ローテーション | BANされたアカウントは置き換えられ、トラフィックはクラスター全体に分散されます | 周縁部では認められず、集積した場合にのみ確認可能 | いいえ |
第1段階から第3段階までは、まだ対処が可能です。第4段階では請求が発生します。第5段階では、同じ不正行為が別の名義で再び現れます。
アイデンティティ層の制御がアカウントファームに通用しない理由
メール認証、個別の本人確認、ブロックリストはいずれも、攻撃者がIDの取得に何らかのコストを負うことを前提としています。しかし、IDを大量に購入する組織にとって、こうした対策はどれも事業モデルに織り込み済みの単なるコスト項目にすぎません。
これはどれも目新しい話ではありません。攻撃者は20年にわたり、当初はロイヤルティポイントや広告ネットワークを、現在ではトークンを狙って、大規模に偽アカウントを作り続けてきました。対策も変わっていません。資金力のある組織的な攻撃は、単一の本人確認だけでは阻止できないため、いずれか一つに頼るのではなく、デバイス、行動、本人確認に関するシグナルを重ね合わせて防御する必要があります。
Anthropicはこのアーキテクチャを「ヒドラ・クラスター」と表現した。これは単一障害点のない広大なネットワークで、1つのアカウントを停止しても、次のアカウントがその役割を引き継ぐだけだ。¹ これは、規模を問わず、大半の不正利用組織が成熟した段階で見せる姿と一致している。
より厳格な本人確認は、身元情報を市場から排除することなく、その価格を押し上げる。Anthropicは2026年4月、一部のユーザーに対し、政府発行の顔写真付き身分証明書と、その場で撮影した自撮り写真の提出を求め始めた。⁴
どちらのチェックにも、すでに実際に使われている回避策があります。自動チェックには、偽造書類やディープフェイクによる生体判定の突破が使われます。また、人材募集業者が低所得国の人々に報酬を支払い、他人になり代わって本人確認を受けさせるという、人手を使った手口もあります。⁵
Worldcoinの闇市場では何年も前に相場が形成され、カンボジアやケニアで収集された虹彩スキャンが30ドル未満で売買されていました。いったん属性を買い直せるようになれば、それに基づくどんな対策も単なる原価の一部になります。それでも、次のアカウント作成を不可能にするのではなく、コストを高くすることが目的となるリスク対策の最上位では有効です。しかし、アカウントファームと無料トライアルの間に立ちはだかる防壁としては機能しません。
ここには、指摘しておくべき皮肉もあります。盗まれたトークンが、その窃取行為の資金源になることが多いのです。1回の無料トライアルから不正に得たコンピューティング資源が、次の偽造ID群を作り出すための合成文書やディープフェイクの自撮り画像、スクリプト化された登録操作の生成に使われます。つまり、この攻撃は自ら費用を賄っているのです。
不正利用の兆候チェックリスト
登録時に確認すべきポイント:
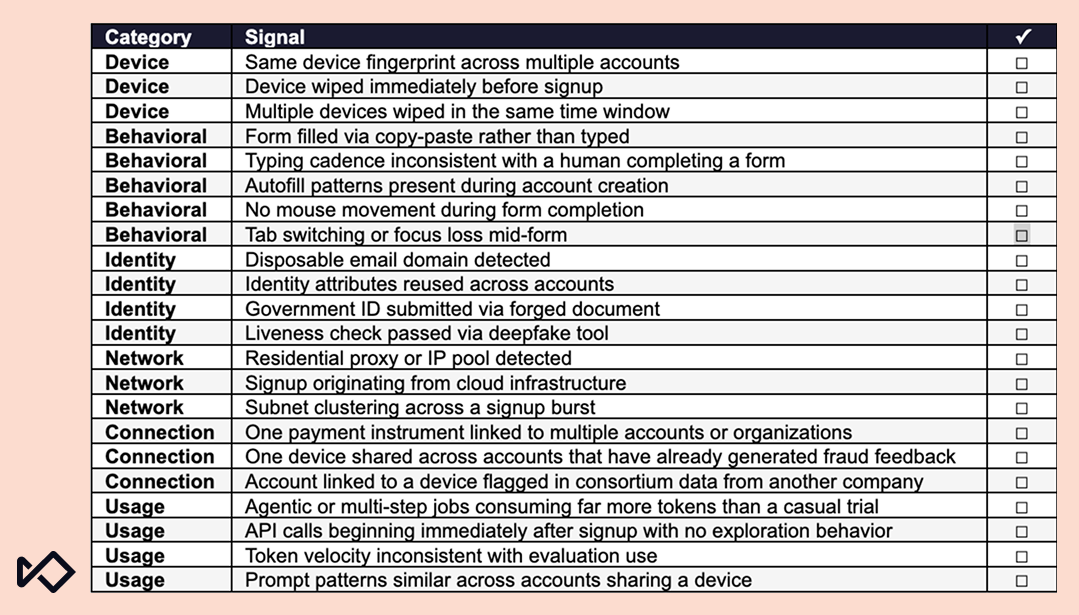
カテゴリー | シグナル | ✓ |
デバイス | 複数のアカウントで同一のデバイスフィンガープリント | ☐ |
デバイス | 登録直前にデバイスが初期化された | ☐ |
デバイス | 同じ時間帯に複数のデバイスがワイプされました | ☐ |
行動 | 入力ではなくコピー&ペーストで記入されたフォーム | ☐ |
行動 | フォームに入力する人間としては、タイピングのリズムが不自然です | ☐ |
行動 | アカウント作成時に表示される自動入力パターン | ☐ |
行動面 | フォーム入力中にマウス操作なし | ☐ |
行動 | フォーム入力中のタブ切り替えまたはフォーカス喪失 | ☐ |
アイデンティティ | 使い捨てメールアドレスのドメインが検出されました | ☐ |
アイデンティティ | 複数のアカウントで再利用されている本人確認属性 | ☐ |
トライアル期間こそがリスクにさらされる期間です
SaaS向け不正対策ツールの多くは、決済時点で審査を行います。これは、開始時にカード登録が必要な短期間のトライアルには対応できますが、そうした形態の製品は年々減少しています。
長期のトライアルは、長期にわたる監視の空白を生みます。40日間のトライアルを提供し、支払い時にしか審査しないチームは、最初のリスクシグナルを受け取るまでに、40日分のプロダクト利用を無償で許していることになります。不正対策システムが参照される頃には、すでに悪用は終わっています。
治験の構成 | 収集された支払い方法 | 最初のリスクシグナル | 最初に提供された計算能力 |
7日間の無料トライアル(クレジットカード登録必須) | 登録時 | 新規登録 | ミニマル |
40日間のトライアル、移行時にカード登録(例) | コンバージョン時 | 40日目 | 40日間 |
フリーミアム、支払い方法の登録不要 | なし | スクリーニングが支払い段階で行われる場合は、なし | 進行中 |
後払いの従量課金制 | お申し込み時、後払い | サイクル終了時の請求失敗 | 請求期間全体 |
意図的に支払い方法を収集しないプロダクトには、審査対象となる決済イベントがありません。フリーミアムプラン、従量課金型のオンボーディング、セルフサービス型のAI機能はいずれも、あえてこのように設計されています。不正利用による利益率への影響よりも、手続き上の摩擦によるコンバージョン低下のほうが大きいからです。このトレードオフには合理性があります。ただし、その場合、判断を下せる唯一のタイミングはサインアップ時になります。
トライアルの繰り返し利用も、本人確認ではなく仕組み上のロジックを悪用するものです。アカウントのリセット、同一人物が管理する複数アカウント間での紹介制度の循環利用、認証情報の共有はいずれも、支払い時のチェックに一度も引っかかることなく利用期間を延長できてしまいます。
アカウントを切り替えても残るもの
一部のシグナルは、それが紐づくアカウントがなくなった後も残り続けます。
デバイス。 アカウントファームでは、アカウント数に比べてはるかに少ない台数のマシンが使われています。保存された識別子ではなく、デバイスやブラウザの属性から生成されたフィンガープリントは、ファームが真っ先に試みるCookieの削除やシークレットモードの利用でも消えず、ブラウザの再インストールやネットワークの切り替え後も維持されます。モバイルでは、登録直前に初期化されたデバイスは、それ単体では弱いシグナルですが、同じ時間帯に複数のデバイスが初期化されていれば、はるかに強いシグナルとなります。
アカウントがどのように作成されたか。 入力のリズム、コピー&ペーストの操作、オートフィルのパターン、マウス操作がないことから、アカウントがどのように作成されたかが分かります。Sardineの行動バイオメトリクスは、フォーム入力中に別のタブへ切り替えたり、ウィンドウからフォーカスを外したりする「注意散漫イベント」も追跡します。これは、別の画面に表示された盗難情報を読みながら入力する人によく見られる行動です。このシグナルはトライアル開始前のアカウント作成時に検知されるため、ここで挙げたシグナルの中で唯一、損失を事後的に説明するのではなく未然に防ぐことができます。
つながりの構造。 多数のアカウントで使われる1台のデバイス、多数の組織で使われる1つの決済手段、登録が急増した際に共通して使われる1つのサブネット。こうした情報は、個々のセッションだけを見ても把握できません。Sardineのコネクショングラフは、企業内でこうした全体像を可視化します。Sonarは、情報提供を受ける代わりに自社も情報を提供する仕組みにより、匿名化されたデバイス評価フラグとして、この可視性をコンソーシアム全体へ拡張します。そのため、ある企業で不正利用のフィードバックが寄せられたデバイスは、次の企業でも最初からフラグが付いた状態になります。
プログラムによるアクセスはほとんどのAI製品に備わっている機能であるため、決済ページの場合のように、ボットによるトラフィックをそれ自体で不審とみなすことはできません。重要なのは、その自動化が、提供された正規の経路上で実行されているかどうかです。
これらのシグナルを組み合わせることで、トライアルが始まり、費用が発生する前に、そのアカウントを実際に利用している人物の全体像を把握できます。すべてのユーザーの実像を把握する。
後払いの不正利用
これには、コンバージョン後に発生するパターンもあります。顧客が登録して支払い方法を設定し、1か月で数千ドル相当のトークンを消費したにもかかわらず、請求書の代金を支払わないケースです。
事が進行している間は、何も問題があるようには見えません。従量課金型の企業にとって、大量利用はまさに促進すべき行動だからです。優良顧客と代金を回収できない顧客を分けるシグナルが現れるのは、請求が失敗したとき、つまりすでにコンピューティング資源が消費された後です。このリスクは信用リスクに近く、登録時の判断だけで解決できるものではありません。
関連性データはその後も引き継がれます。すでにチャージバックが発生した3つのアカウントとデバイスを共有しているアカウントは、何とも共有していないアカウントとはリスクの性質が異なります。この比較は、請求サイクルの第5週を待たず、第1週の時点で行えます。Sardineは複数のタイミングでの意思決定を支援するため、利用量の増加に応じてアカウントを再評価し、追加入金の要請や利用上限の設定がまだ有効なうちに適用できます。
外部ベンダーには見えないもの
トークン生成速度、プロンプトの類似性、能力探索のパターンを把握するには、いずれもモデル所有者だけが保有するテレメトリが必要です。自社の技術スタック外にある不正対策プラットフォームがこれらの情報にアクセスすることはできません。アクセスできると主張するプラットフォームには懐疑的であるべきです。
最初のAPI呼び出しより前に起きることは、すべて境界領域の問題です。アカウントの取得、権限の付与、そしてそれらを連携させるインフラは、サインアップ時に痕跡を残します。その痕跡は企業間でも活用できます。一方、API内部で起きることを把握できるのはあなただけであり、そこで検知を行うには、自ら仕組みを構築する必要があります。
どちらか一方だけでは、十分な判断材料にはなりません。単独では異常に見えるだけの利用パターンも、そのアカウントがほかの11個のアカウントと同じデバイスを共有していると分かれば、対処すべき兆候になります。登録時には判断が微妙だった境界領域のスコアも、そのアカウントがトライアルをどう利用したかによって決着がつきます。こうした不正を早期に検知できる企業では、たいてい両方のシグナルが同じ場所に集約されています。
どこから始めるべきか
多くのチームが請求書を見てこの問題に気づくのは、トライアルアカウント1件あたりのコストと、トライアルから有料プランへの転換率を別々に追跡しており、どちらの数値も単独では問題があるように見えないためです。通常、この2つを並べて確認すれば、状況をすぐに把握できます。
次回の計画サイクルで検討すべき問いは、次の一点に絞られます。無料プランのアカウントのうち、同じデバイスを共有しているものはいくつあり、それを把握できるのは請求書が届く前でしょうか、それとも後でしょうか?
目的は、すべてのユーザーに余計な手間をかけさせることではありません。もともと有料顧客になる見込みのないアカウントを特定し、コンピューティング処理が実行される前に阻止することです。正当な顧客に影響を与えることなく、ポリシーの悪用を阻止しましょう。
Sardineの支援内容
Sardineは、アカウント作成時点を中心に設計されたリスク管理プラットフォームです。トライアルの不正利用はこの段階で決まり、決済段階のツールでは判断材料を得られません。上記のシグナルは、支払い方法を一切登録しない製品でも機能します。
ゼロデイシグナルにより、ラベル付けされた不正データが蓄積されるのを待つことなく、新たなパターンを初回の検知時点で捉えられます。ここでは、ラベル付けできるほど長く同じ状態が続くものはありません。
スコアリングは登録時点で終わるものではありません。シグナルは複数のタイミングで送信でき、必要な場面で判定を求めることができます。低リスクと判断された登録でも、トライアル期間の途中で不正アカウント群のような挙動を示し始めた場合は、期間終了前に再評価されます。同じ仕組みにより、有料化後のアカウントについても、請求サイクル中に支払い可能性が変化した場合に対応できます。
これらすべての判断は、チームが管理するルールエンジンを通じて行われます。攻撃手法がリリースサイクルを上回る速さで変化する状況では、この点が重要です。
よくある質問
AIトークン詐欺とは何ですか?また、従来の無料トライアルの不正利用とはどのように異なりますか?
従来の無料トライアルの不正利用とは、料金を支払う意思がないにもかかわらずトライアルに登録し、通常は新しいメールアドレスを次々と使って製品を無料で利用し続ける行為を指します。AIトークン詐欺も、従量制の製品を標的にした同様の行為ですが、単にデータベース上の枠を占有するだけでなく、セッションのたびに実際のコンピューティングリソースが消費されます。そのため、損失がアカウント数ではなく利用負荷に応じて増大するという点で、金銭的リスクの性質が根本的に異なります。負荷の高いエージェント型ワークロードを実行する1つのアカウントが、ほとんど利用されていない100個のアカウントよりも高いコストを生むこともあります。
決済段階の不正検知ツールでは、AI製品の無料トライアル悪用をなぜ見逃してしまうのですか?
不正対策ツールの多くは、決済イベントを起点に設計されています。カード情報の入力を求めるまでに長い無料トライアル期間があるプロダクトや、そもそも支払い方法を一切登録しないプロダクトでは、被害が発生するまで不正対策システムが審査できる対象がありません。コンバージョン時にのみカード情報を収集する40日間の無料トライアルでは、最初のリスクシグナルを得る前に40日分のコンピューティングリソースを無償で提供することになります。フリーミアムプランや利用開始後の使用量に応じたオンボーディングでは、設計上、決済イベントが発生しないため、判断を下せる唯一のタイミングはサインアップ時です。
アカウント作成時に無料トライアルの不正利用を示す兆候には、どのようなものがありますか?
最も強いシグナルは、トライアルが利用される前の段階ですでに現れています。複数アカウント間でのデバイスフィンガープリントの使い回し、フォーム入力時のタイピングのリズムやコピー&ペーストの挙動、別の画面から情報を写していることを示唆する入力途中のタブ切り替え、短時間に集中した登録におけるサブネットの偏り、住宅用プロキシ経由のトラフィックなどは、いずれも登録時に痕跡を残します。行動シグナルはアカウント作成時、つまりコンピューティングリソースが消費される前に検知できるため、特に有用です。損失を事後的に説明するのではなく、未然に防げる唯一のシグナルだからです。
アカウントファームは、標準的な本人確認の仕組みをどのように回避するのですか?
アカウントファームは、本人確認を障壁ではなく原価として捉えています。自動本人確認は、偽造書類やディープフェイクを使った生体認証チェックで突破されます。手作業による回避策としては、低所得国の人々に報酬を支払い、他人になりすまして本人確認を受けさせる方法があります。こうした行為には闇市場で相場が形成されており、カンボジアやケニアで発覚したWorldcoinの虹彩スキャン収集事例にまで遡る記録があります。本人確認を厳格化しても、身元情報の価格が上がるだけで市場からなくなるわけではありません。そのため、本人確認だけに頼るよりも、アカウントを次々と切り替えても追跡可能なデバイス情報や行動シグナルのほうが、より持続的に機能する対策となります。
後払いトークン詐欺とは何ですか?また、なぜ登録時の不正よりも検知が難しいのですか?
後払いトークン詐欺は、正規に見えるアカウントが有料顧客へ転換した後、請求期間中に大量のトークンを消費し、最終的に請求書の支払いを行わないことで発生します。従量課金型のプロダクトは大量利用を促すよう設計されているため、利用中は何も問題がないように見えます。優良顧客と回収不能な顧客を見分けるシグナルが現れるのは、すでにコンピューティングリソースを消費した後、決済が失敗した時点です。接続データを活用すれば、このギャップをより早い段階で埋められます。すでにチャージバックを起こした他のアカウントと同じデバイスを共有しているアカウントは、共有シグナルが一切ないアカウントとはリスクの性質が異なります。この比較は請求確定時ではなく、請求期間の最初の1週間で行えます。