

Metaが2026年9月にMuseをリリースすると、わずか1週間でAppleの米国App Storeの無料アプリランキングで首位に立ちました。Museはユーザーの依頼を受けて、ログイン、閲覧、商品比較、購入手続きまで代行します。ところが加盟店側から見ると、このセッションは利用履歴のないデバイスからのアクセスで、ユーザー名とパスワードは正しいものの、人がキーボードを操作しているときに見られる通常の兆候がまったくありません。ほとんどの不正検知システムは、こうした特徴の組み合わせを一般的なボットやアカウント乗っ取りと判定します。
ここで2つの疑問が生じます。加盟店は、その両方に同時に答えなければなりません。このセッションは攻撃者によるものなのか、それとも顧客のアシスタントによるものなのか。そして、アシスタントであるなら、どこまでの操作を許可すべきなのか。
AIエージェントは、インターネット上の新たな活動主体です。その登場により、「良いボット」と「悪いボット」の境界が曖昧になっています。どのツールが、何を、誰のために行っているかを把握できれば、正当なユーザーの利用を遅らせたり、拒否したりすることなく、不正行為や悪用を防げます。このアプローチは、貴社のリスクポリシーに沿い、KYC(本人確認)プロセスを補完します。
Sardineは現在、セッションの背後にいるエージェントを特定できるようになりました。まずはMetaのMuseとChatGPTに対応しています。セッションでどのエージェントが動作しているかがわかれば、エージェントごとに、その実行するアクションに応じたポリシーを設定でき、あらゆる自動化を一括りに扱う必要がなくなります。
重要なポイント
- Meta Museのセッションは、有効な認証情報を使用し、デバイスの履歴がない状態で、自動化された動作を伴ってアクセスしてきます。これらは、実際の不正行為でアカウント乗っ取りのリスクスコアを高めるものと同じ兆候です。セッションの背後にいるエージェントを把握できるかどうかが、正当な顧客をブロックしてしまうか、攻撃者を検知できるかの分かれ目になります。
- SardineはBotNameを使用して、Meta MuseやChatGPTのエージェントを名前で識別します。 その名前を把握することで、事業者は自動化されたアクセスをすべて一括りにするのではなく、エージェントごとに具体的な対応を取れるようになります。
- すべてのエージェントが自ら名乗るわけではありません。リクエストに署名するエージェントは、その名前を容易に特定できます。一方、Museのように実際のブラウザーを使い、通常の訪問者として振る舞うエージェントは、行動やインフラに関するシグナルから識別されます。
- エージェントのトラフィックへの適切な対応は、一律に許可またはブロックすることではありません。アクションによってリスクの程度は異なります。ポリシーはエージェントが試みている操作に応じたものとし、閲覧はログイン、アカウントの変更、購入手続きとは区別して扱う必要があります。
- 近日登場予定のBotTypeは、認識されたエージェントをカテゴリー別に分類します。これにより、マーチャントは新しいエージェントが登場するたびにルールを更新するのではなく、同じカテゴリーのすべてのエージェントに適用されるルールを1つ作成するだけで済みます。
Meta Museとは?そのショッピングエージェントがサイトにアクセスする仕組み
Museはパーソナルエージェントです。質問に一つずつ答えるのではなく、メール、カレンダー、支払い、外食、ショッピングなどにまたがる複数の手順を伴うタスクを完了します。Metaによると、Museは専用のブラウザを備えた安全な仮想マシン上で動作します。サービスが公開APIを提供している場合、Museはユーザーが提供した認証情報を使ってそのAPIを利用します。APIがない場合でも、ブラウザを通じて「ユーザーと同じように」サービスを利用できるとMetaは説明しています。
販売事業者が目にするのは、この2つ目の方法です。MuseはMetaのインフラ上で実際のブラウザーを起動し、事業者のページを読み込んで、通常の訪問者と同じように操作します。Amazonによると、Museは閲覧時に自身がエージェントであることを明かしておらず、MetaがAmazon.comを利用対象から除外することを拒否したため、AmazonはMuseによる同サイトでの買い物をブロックしました。Metaは、Museが注文の確定などの慎重な対応を要する操作を行う前に、利用者の承認を求めると説明しています。
加盟店にとって実務上重要なのは、そのセッションの背後には顧客がいるにもかかわらず、リクエストにはそれを示す情報が一切ないという点です。
エージェントとボットの違い
AIエージェントは、特定の個人に代わってログイン、閲覧、購入などを行うソフトウェアです。一方、ボットはクローラーやスクレイパーのように、個々の動作の背後に特定の個人がいない状態で実行される自動化プログラムです。エージェントの通信が専用の経路を通るわけではないため、ネットワークレベルでは両者は同じように見えます。
エージェントは、アクセス時の振る舞いもそれぞれ異なります。
- 自らエージェントであることを明示するエージェント。 リクエストヘッダーや署名付きリクエストなどを通じて、自らの存在を知らせるものもあります。エージェントの身元確認に関する標準はまだ整備の途上にありますが、こうしたエージェントは最も容易に識別できます。
- 通常のブラウザーのように見えるエージェント。 一方、実際のブラウザーを操作し、一般の訪問者と同じように振る舞うエージェントもあります。Museはこのタイプに該当するため、その識別には自己申告されたIDではなく、別のシグナルを用います。
そのため、エージェントからのトラフィックについては、自動化を許可するかどうかを一律に判断するのではなく、エージェントごと、アクションごとに信頼できるかを判断する必要があります。
Meta Museのセッションがアカウント乗っ取りのように見える理由
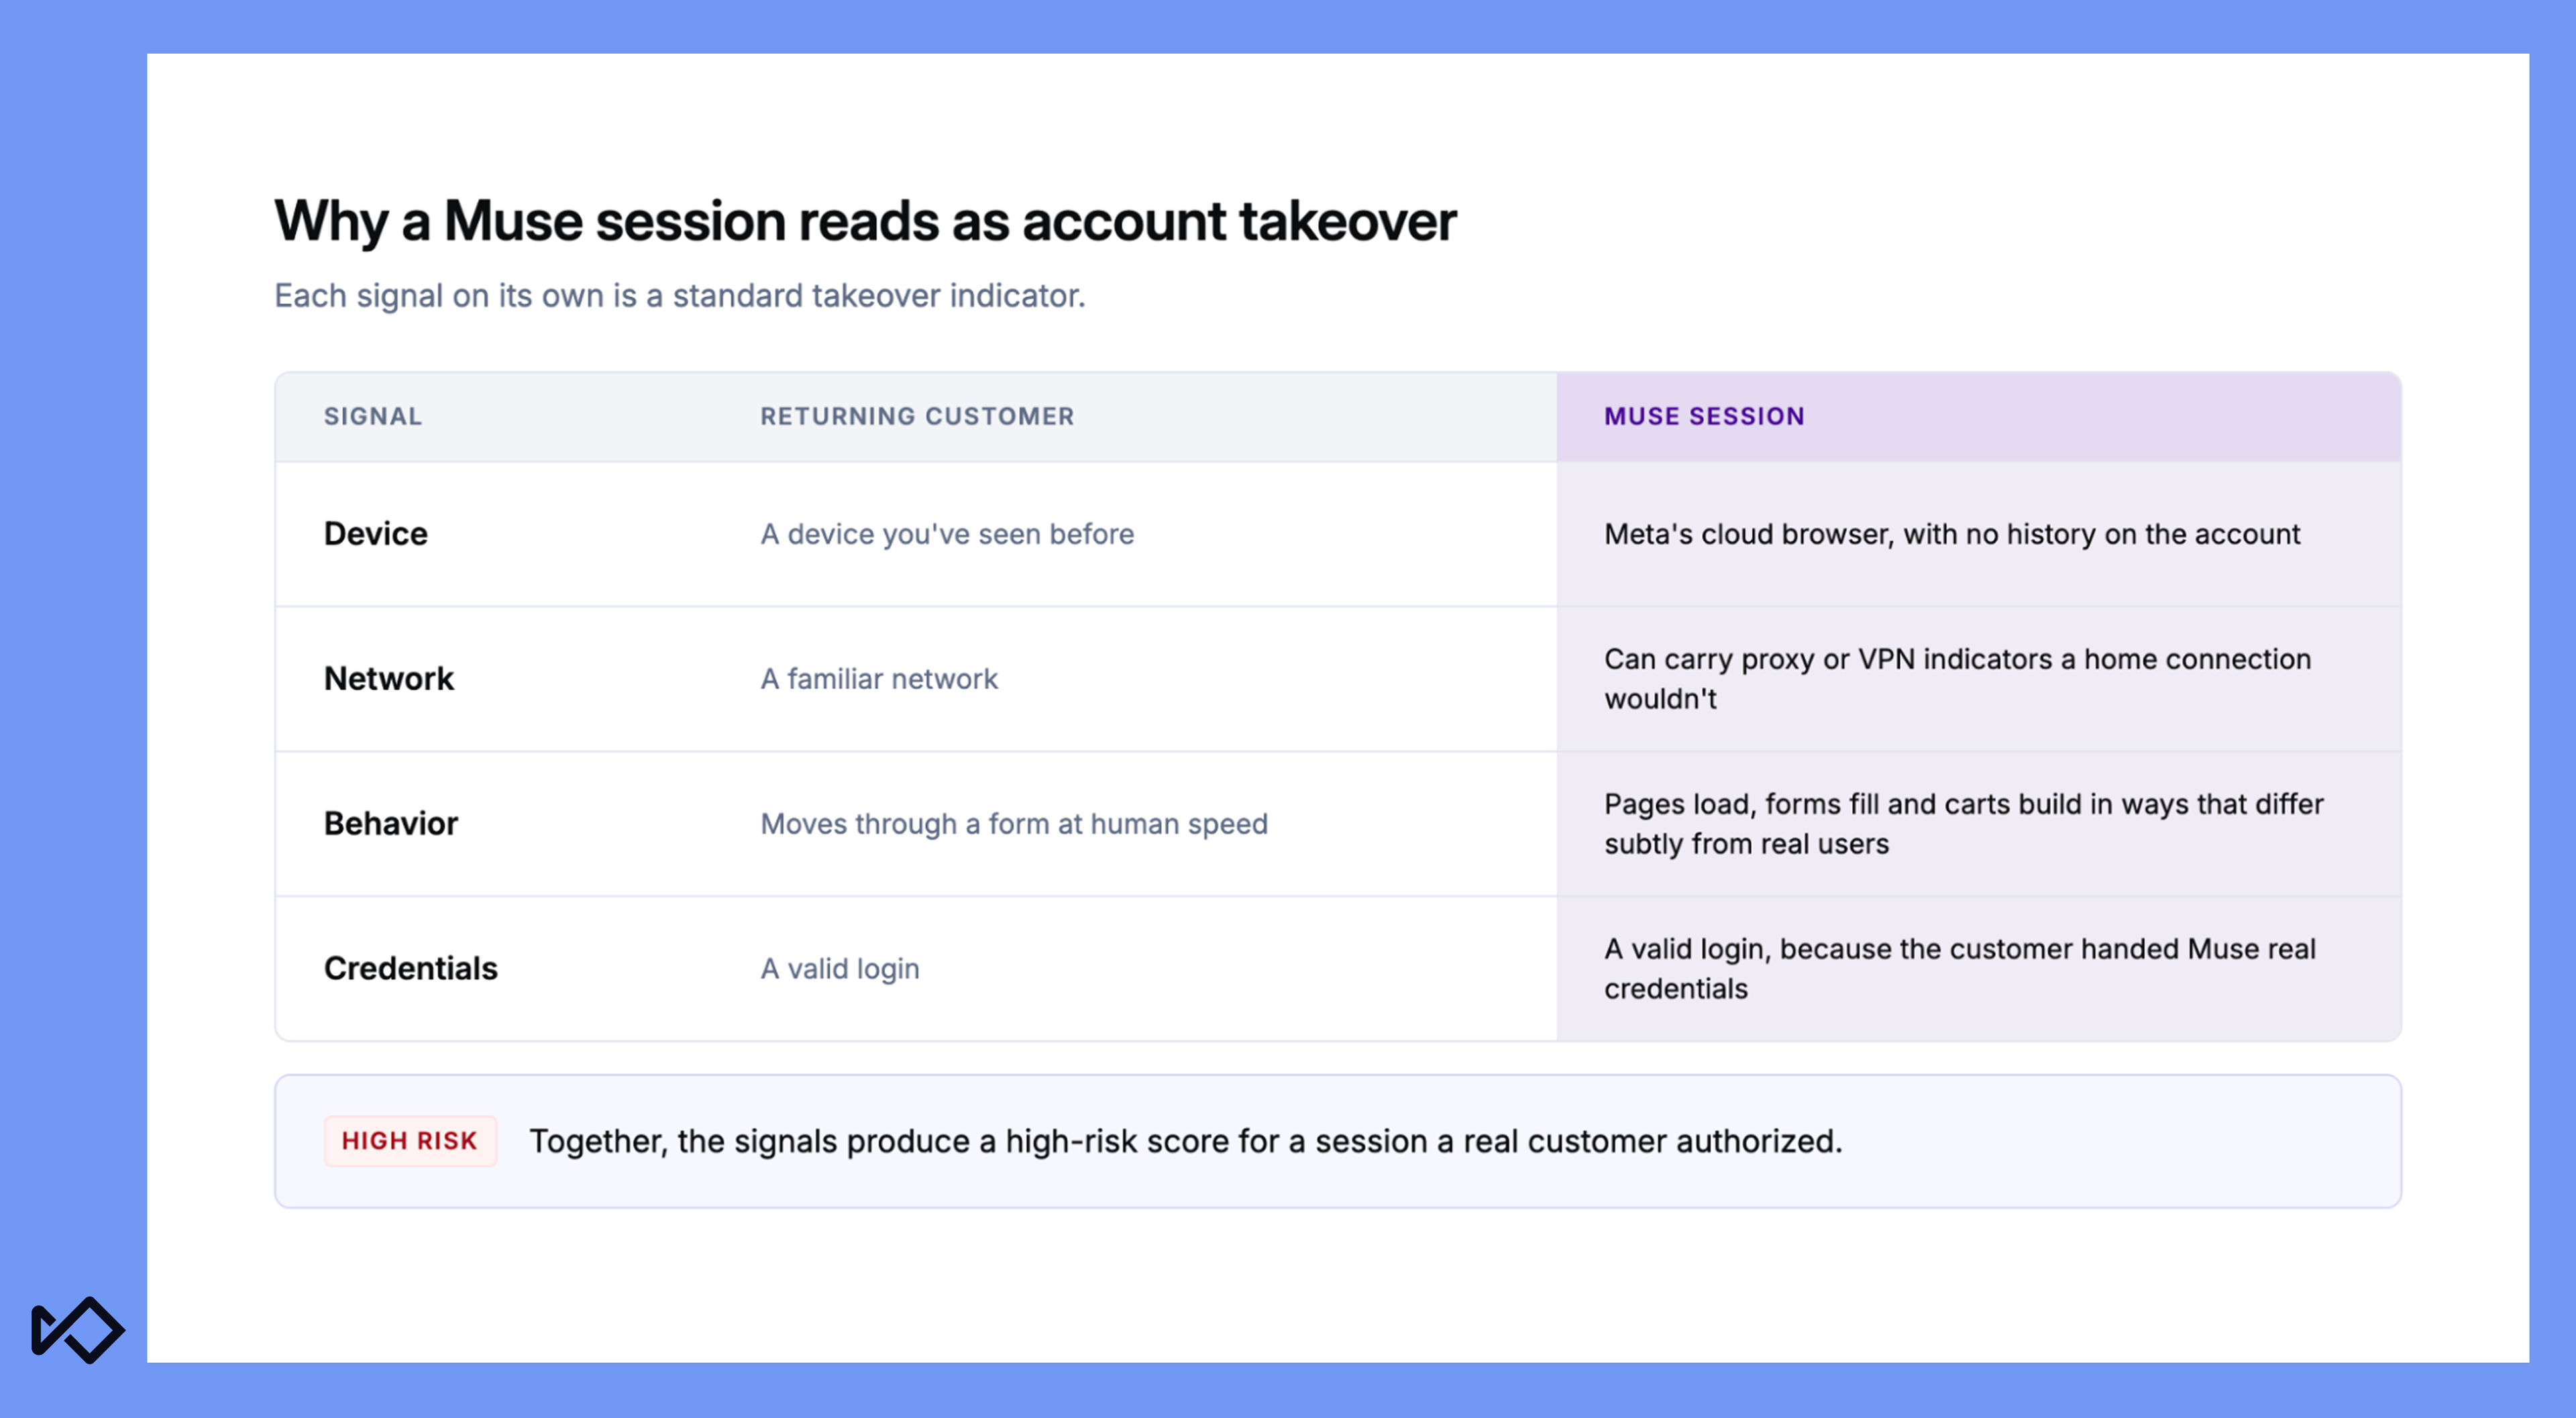
通常、リピーターの顧客は、以前に利用したことのあるデバイスと見慣れたネットワークからアクセスし、人間らしい速度でフォームに入力します。Museのセッションは、こうしたパターンのいずれにも当てはまりません。
- 新しいデバイス。 ブラウザはMetaのクラウド環境で動作するため、そのデバイスには当該アカウントの利用履歴がありません。
- ネットワークのシグナル。 通信には、プロキシやVPNの使用を示す兆候が含まれる場合があります。これは家庭のインターネット接続では通常見られないものです。
- 有効な認証情報。 顧客がMuseに実際の認証情報を渡したため、ログインは成功します。
- 自動化された挙動。ページの読み込み、フォームへの入力、カートへの商品追加は、実際のユーザーの操作とは微妙に異なる形で行われます。
- リモート操作ソフトウェアの兆候。 人がエージェントのブラウザを監視したり、操作を引き継いだりすると、そのセッションもリモートアクセスとして検知されることがあります。
これらのシグナルは、いずれもアカウント乗っ取りを示す一般的な兆候です。これらが重なることで、正規の顧客が承認したセッションであっても、リスクが高いと判定されてしまいます。このパターンを一律にブロックするチームは、アシスタントを通じた買い物を選んだ顧客を締め出すことになります。一方、このパターンを無視するチームは、盗んだ認証情報で同じパターンを悪用する詐欺師に侵入の余地を与えてしまいます。
この2つのケースはセッション単位では同じように見えることがあるため、まずは両者を見分ける必要があります。
AIエージェント検出:Sardineがセッションの背後にいるエージェントを特定する仕組み
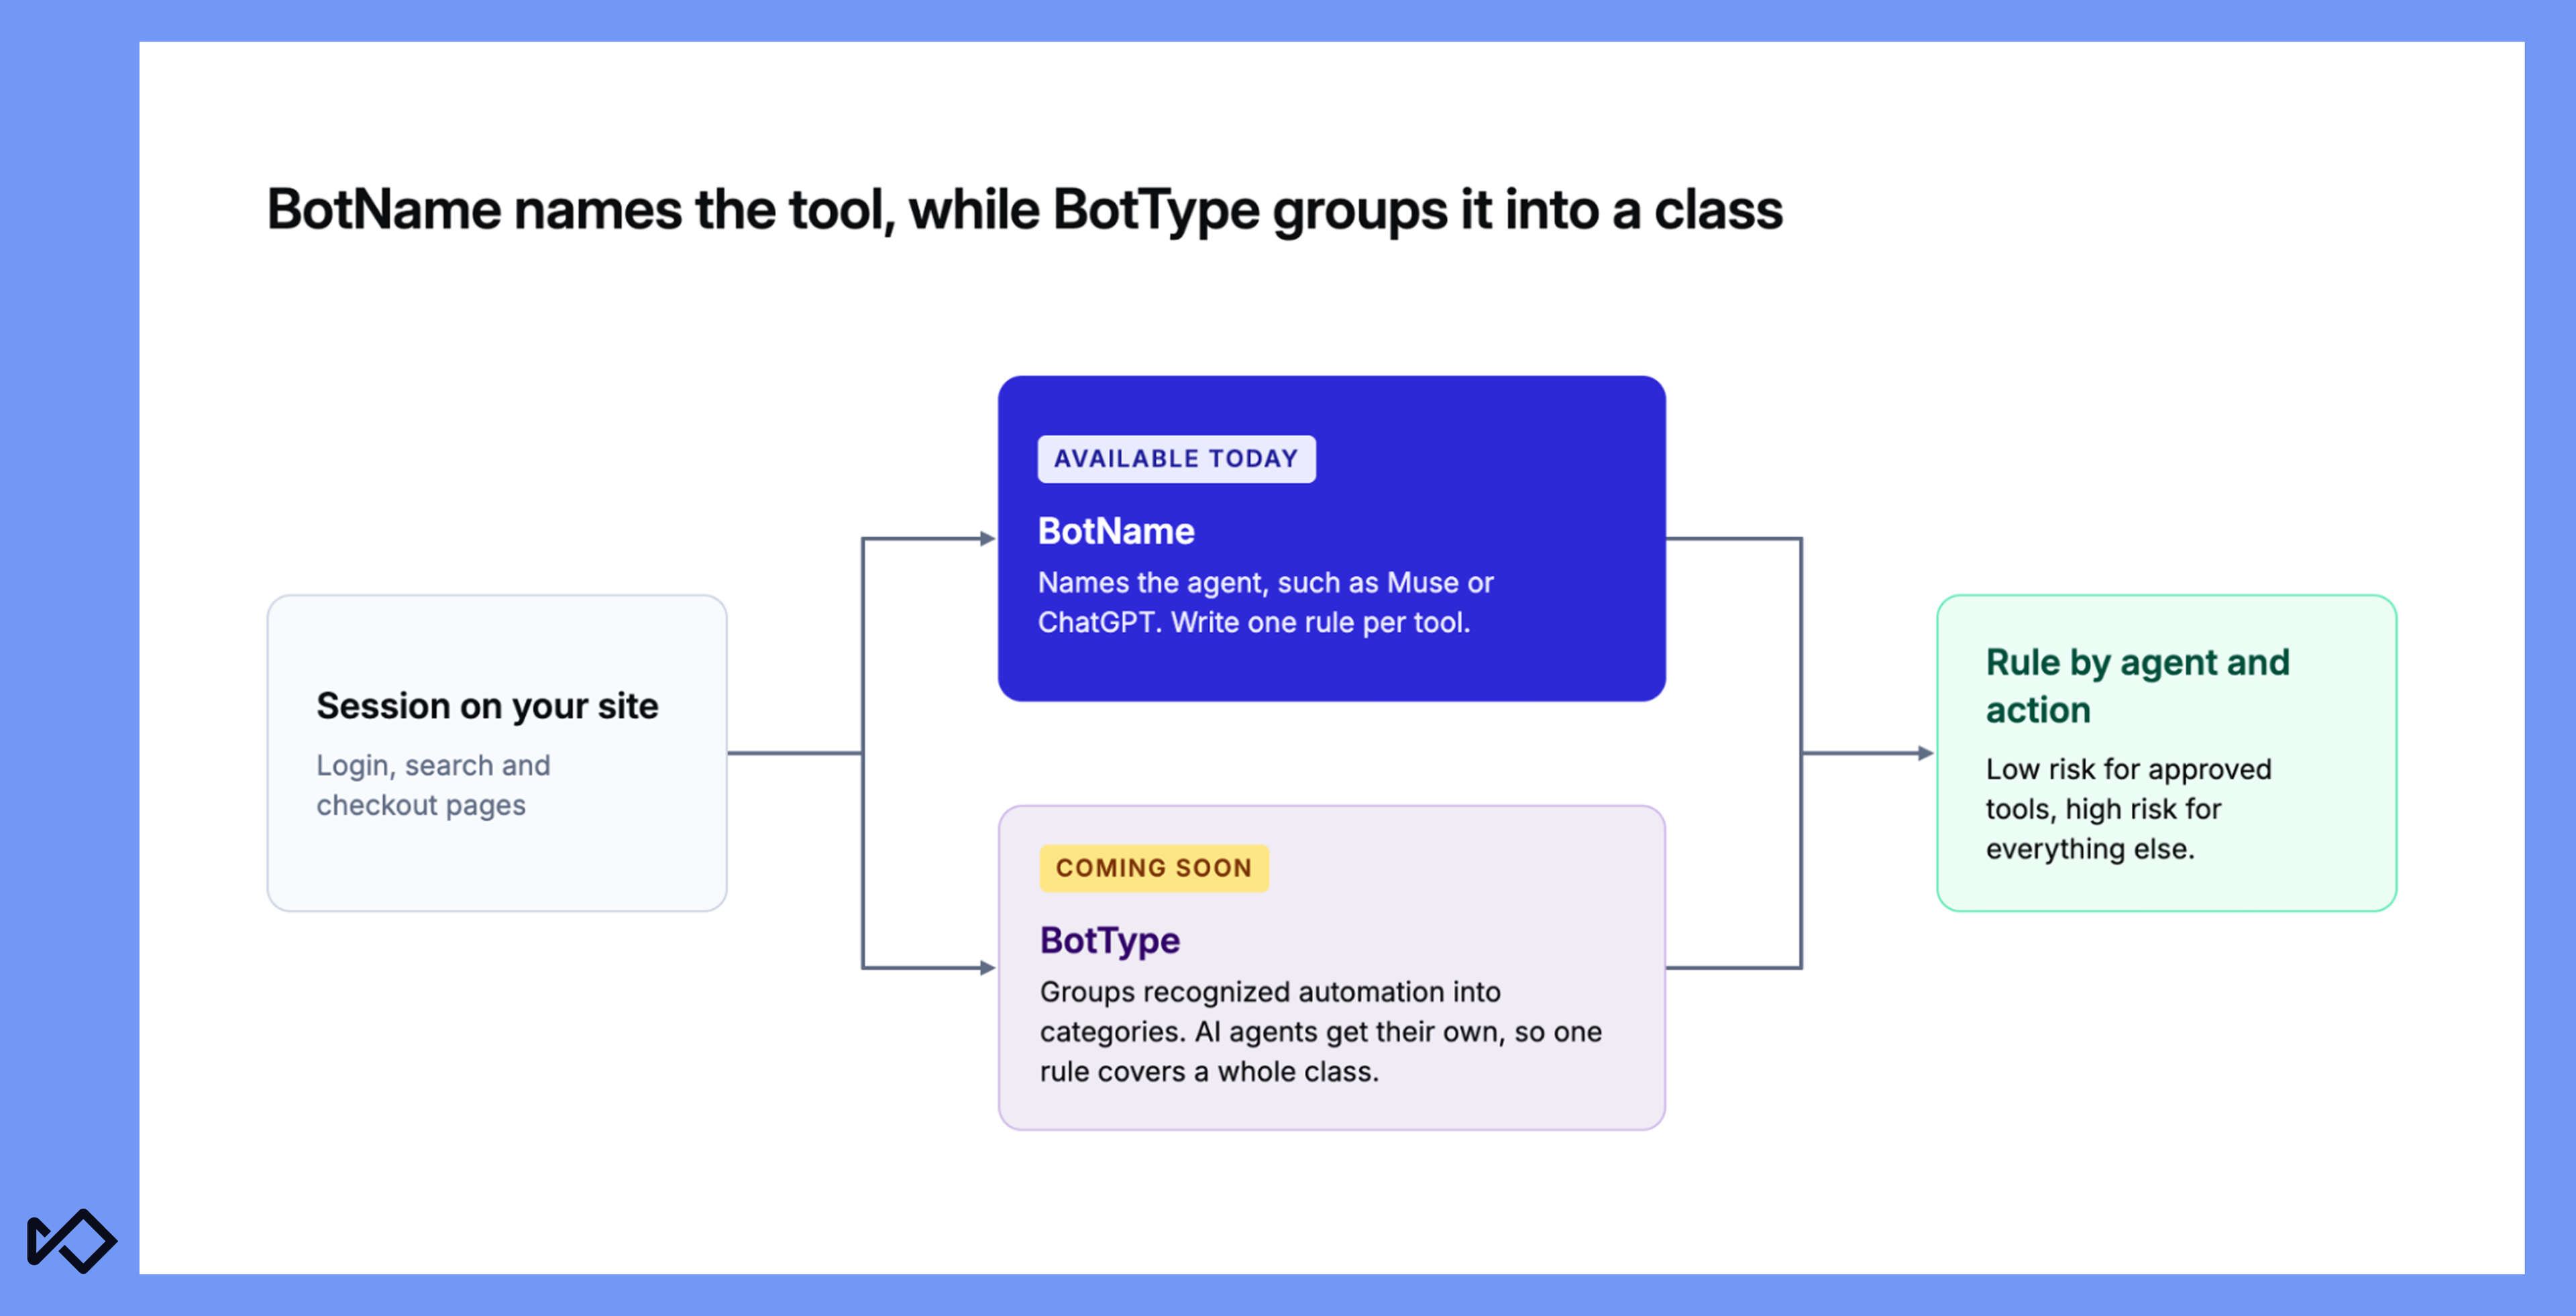
Sardineは名前付きラベルを返します。これは、特定のボットやAIエージェントを認識した場合に行われます。BotNameフィールドには、MuseやChatGPTなどの名前が格納されるため、ツールごとにルールを設定できます。たとえば、承認済みのツールは低リスク、それ以外はすべて高リスクとして扱うことができます。
名前が分かれば、チームは具体的な対応を取れるようになります。ログイン、検索、購入手続きの各ページにMuseからのトラフィックがどれだけ到達しているかを把握し、コンバージョンや不正の発生状況を他のトラフィックと比較して、Museだけに適用するルールを作成できます。名前が分からなければ、そのトラフィックは自動化されたアクセスとしてひとまとめに分類され、全体を一括でブロックするか許可するかしか選べません。
Sardineのチームは、実際のトラフィックに基づいてシグナルを作成します。自らの正体を明示するエージェントは名前で容易に識別できますが、通常のブラウザーを装うエージェントは、さまざまなシグナルの特徴的なパターンを通じて識別されます。その識別の確度はエージェントによって異なります。
Bot Category でエージェントをグループ化
ボット名ごとに個別のルールを作成していると、新しいエージェントが登場するたびに作業が増えていきます。BotType(近日公開)は、BotName とその他のシグナルをもとに、認識された自動化トラフィックをカテゴリに分類します。これにより、同じカテゴリのトラフィック全体に適用するルールを1つ作成するだけで済みます。AI エージェントやツールには専用の BotType が割り当てられるため、他の自動化トラフィックと区別して扱うことができます。
エージェントには専用のカテゴリが必要です。ショッピングアシスタントをスクレイパーと同じように扱うと収益の機会を妨げ、検索クローラーと同じように扱うと、クローラーが本来アクセスしないアカウントや決済のフローへのアクセスを許してしまいます。専用のカテゴリがあれば、現在認識しているすべてのエージェントにも、来月登場するエージェントにも、1つのルールで対応できます。
アクション別のAIエージェントルールエンジンポリシー設定
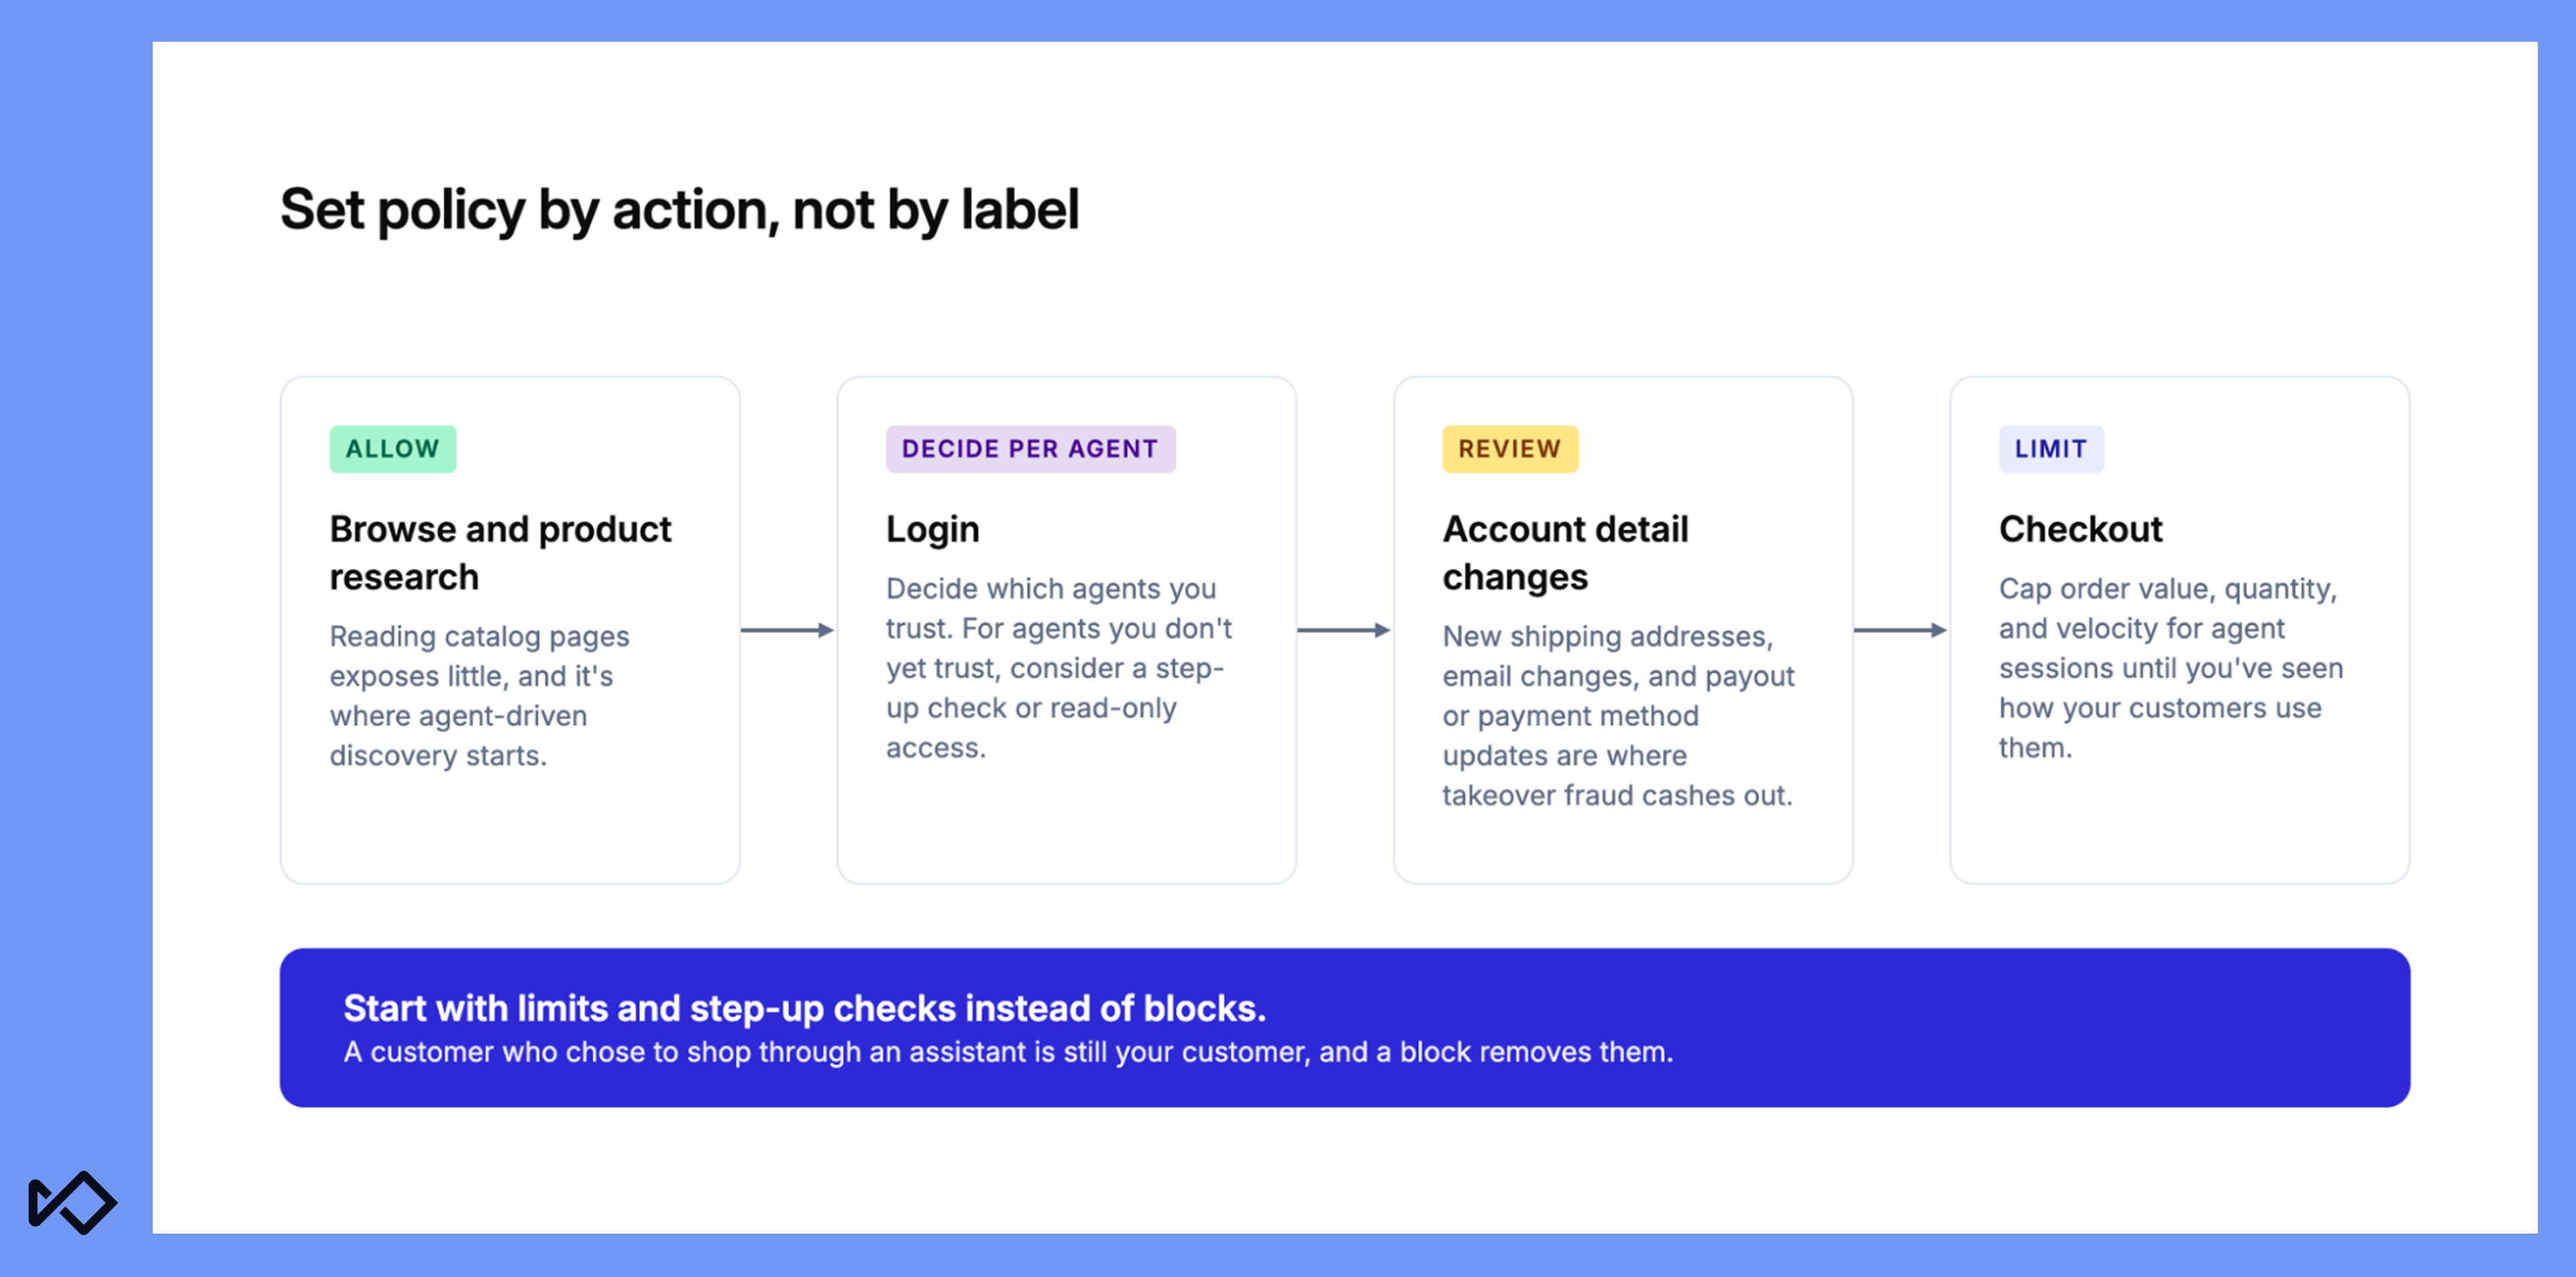
正当なエージェントのトラフィックを識別できれば、エージェントによる取引を、妥当な場面ではより積極的に承認し、そうでない場面では厳重に監視できます。エージェントというラベルだけで、一律に許可またはブロックを判断すべきではありません。ページによってリスクは異なるため、ポリシーはアクションに応じて設定する必要があります。
- 閲覧や商品リサーチは許可する。 カタログページの閲覧はリスクが低く、エージェントによる商品探索の出発点となります。
- ログイン時に信頼するエージェントを決める。 顧客がエージェントに認証情報を渡すと、その情報はエージェント側に保存されます。そのため、エージェントのアカウントが乗っ取られると、顧客が貴社のサービスで利用しているアカウントにもアクセスされるおそれがあります。ログイン時に問われるのは、そのエージェントが認証情報を保護しているかどうかです。識別できるエージェントごとに、異なる判断を下すことができます。まだ信頼できないエージェントについては、追加認証を求めるか、読み取り専用のアクセスに制限することを検討してください。顧客にコードを送信しても、顧客がそれをエージェントに渡せなければ役に立ちません。実際、Sardineが独自に行ったテストでは、ChatGPTエージェントによる購入処理が二要素認証の段階で止まってしまいました。
- アカウント情報の変更を確認する。 配送先住所の追加、メールアドレスの変更、出金先や支払い方法の更新は、エージェントと人間のどちらが行う場合でも、アカウント乗っ取りによる不正が金銭的被害につながるポイントです。
- チェックアウト時に注文の上限を設定する。 顧客によるエージェントの利用状況を把握できるまでは、エージェント経由のセッションでの注文金額、数量、頻度に上限を設けましょう。
最初からブロックするのではなく、制限や追加の確認を設けることから始めましょう。アシスタントを通じて買い物をすることを選んだお客様も、あなたのお客様であることに変わりはありません。ブロックすると、そのお客様を締め出すことになります。
利用可能な環境
BotNameは現在、すべての加盟店でご利用いただけます。BotTypeも近日中に提供開始予定です。
今後の展開
エージェントのトラフィックに必要なルールは今すぐ作成できますが、AIエージェントの数が増える中で、そのルールを常に最新の状態に保つことは、より難しい課題です。Sardineは、チームが社内のリスクポリシーを、ルールエンジンで実行され、判断の基盤となるルールへと、より迅速に変換できる仕組みの開発に取り組んでいます。同時に、各エージェントやツールに確実に識別できるだけの特徴があることをチームが確認するにつれ、Sardineが識別できるエージェントやツールのリストも拡大し続けています。これにより、ルールの基盤となるポリシーが進化する中で、より多くのエージェントをルールの対象にできるようになります。
よくある質問
Museは悪意のあるボットですか?
Museは実際の顧客の代理として行動するため、エージェントのカテゴリに分類されます。ただし、エージェントも悪用される可能性があるため、この分類はポリシーを策定する際の出発点であり、個々のセッションの安全性を判定するものではありません。
Museをブロックできますか?
はい。ただし、ブロックすると、そのチャネルを選んだ顧客を失うことになります。Amazonは自社ストアへのMuseのアクセスをブロックし、Metaと協議中だとしています。多くの販売事業者は、閲覧は許可しつつ、ログイン時や決済時に確認を追加するなど、制限の範囲を絞った方針を望むでしょう。
エージェントは他の自動化とどう違うのですか?
エージェントは個々の顧客のためにリアルタイムで動作するため、そのトラフィックは顧客の行動に沿ったものとなり、実際の購入も伴います。一方、スクレイパーやクレデンシャルスタッフィングツールは、購入する顧客が背後にいないまま、大量のアクセスを行います。
Sardineが現在挙げているエージェントはどれですか?
BotNameは、MuseやChatGPTのエージェントをはじめ、その他の既知のボットを識別します。新しいエージェントも、普及に応じて追加されます。
モバイルアプリでも使えますか?
BotName や BotType などのボット関連フィールドのシグナルは Web SDK データに由来するため、ネイティブの iOS SDK および Android SDK のトラフィックでは返されません。ネイティブ SDK は、代わりに環境やアプリケーションの改ざんに関するシグナルを返します。
エージェンティックコマースについて詳しく知るには、どこを見ればよいですか?
当社のホワイトペーパー「エージェンティックコマースにおける不正防止の再考」では、エージェント主導の決済によって不正対策がどのように変わるかを解説しています。
始めるにはどうすればよいですか?
お問い合わせいただき、ボットやエージェントの検知について詳しくご確認ください。すでにご利用中のお客様は、Sardineのアカウント担当チームまでご連絡ください。
Sardineのボット検出について詳しく見る → https://www.sardine.ai/bot-detection