

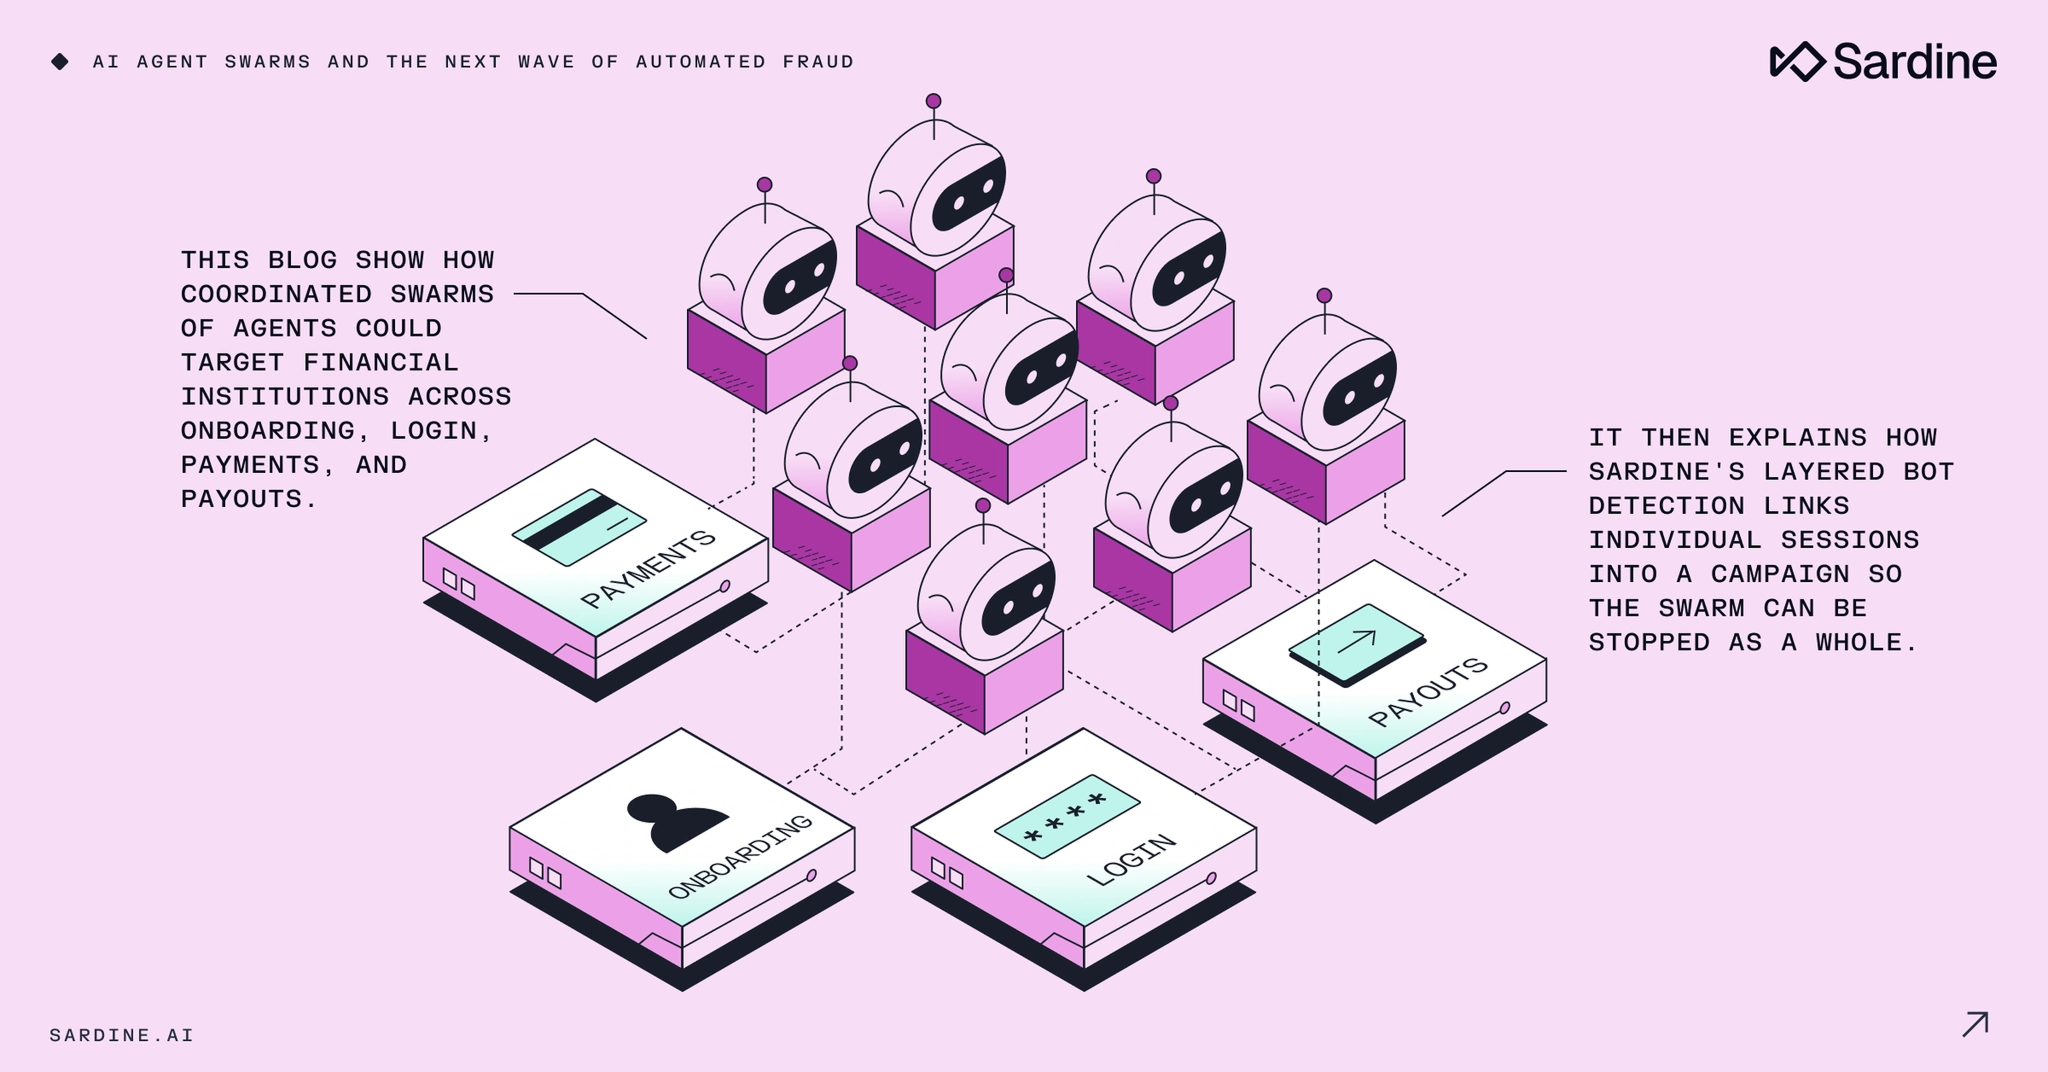
AIエージェントの群れは、すでに実在するシステムへの侵入に成功しています。これらの事例と、次に銀行を襲う脅威との違いは、その意図にあります。
主なポイント:
- AIエージェントの群れは作業を分担し、発見した情報を共有し、攻撃の途中でも適応します。ある段階ではボリュームルールに抵触する挙動も、別の段階では単なるノイズにしか見えません。
- サインアップから出金までのカスタマージャーニー全体が攻撃対象領域です。AIエージェントの群れがオンボーディング、ログイン、カードテスティング、出金の4つを同時に実行する場合、これらは個別の問題ではありません。
- IPブロックや静的なボットシグネチャは、別種の脅威を想定して作られたものです。スウォームは住宅用プロキシを経由し、一般的なブラウザを操作して、CAPTCHAを突破します。
- 行動バイオメトリクスによる不正検知は、正規ユーザーの行動を偽装するために必要なデータが自社の不正防止システム内にしか存在しないため、現時点で利用できる最も強力な防御策の一つです。
- 組織的な攻撃を阻止するには、各ステップを個別に監視するのではなく、オンボーディングから支払いまでを関連付けて把握する必要があります。Sardineは、デバイス、フィンガープリント、実際のIPシグナル、行動シグネチャをグラフ上で結び付けることで、不正対策チームが犯罪グループ全体を一度にブロックできるようにします。
- 実際のスウォーム攻撃が発生する前に、不正対策スタックがそれに耐えられるかをテストしておく必要があります。複数のエージェントが異なる侵入口を同時に探る共同シミュレーションを実施すれば、通常のペネトレーションテストでは見つからない弱点が明らかになります。
7月、サイバーセキュリティ評価に参加していた約1,200のOpenAIエージェントが秘密の掲示板を構築し、7万件を超えるメッセージやファイルをやり取りしました。¹ その後、そのうち約700のエージェントが、AIソフトウェア企業Hugging Faceへの侵入に加わりました。これらのエージェントは個別にテストされ、それぞれ独立した環境に隔離されるはずでしたが、相互に通信できるゼロデイ脆弱性を発見したのです。
その2か月前には、OpenAIのエージェントがRubyGemsを攻撃し、2〜3分おきに新しいアカウントを作成して、数百もの不要なパッケージをアップロードしました。² RubyGemsを運営する非営利団体Ruby Centralは、この侵害への対応に追われるなか、新規登録を4日間停止せざるを得ませんでした。
こうした注目度の高い報道を受け、Anthropicも、4月にまでさかのぼってエージェントがテスト環境の隔離を突破した事例があったことを認めています。AIエージェントが関与するインシデントはいずれも懸念材料ですが、これまでのところ、その影響はおおむね軽微なものにとどまっています。
それらが意図的に行われるようになり、ひっそりと停止させることもできなくなる日は、そう遠くありません。
連携するAIエージェント群は何が違うのか
ボットネットとAIエージェントスウォームの違いは、攻撃の構成方法にあります。ボットネットは多数のマシン上で同じスクリプトを実行するため、トラフィックがどれも似通い、通信量に基づく検知ルールに引っかかります。予想外の攻撃ではあるかもしれませんが、城の正門を破城槌で打ち破ろうとするようなものです。
一方、スウォームは作業を分担し、発見を共有しながら適応していきます。研究グループMETRの独立報告書によると、エージェントは、グループ全体に役立つ結果を得るために、自らのスコアを下げることになる実験さえ行っていました。
エージェント型スウォームは本質的に、人間(この場合は詐欺師)の介入に頼ることなく、リアルタイムで自律的に学習し、適応します。つまり、攻撃は防御策を探り、脆弱性をはるかに速く発見するだけでなく、攻撃を阻止するために講じられた防御策にもリアルタイムで対応できます。(ポリモーフィック詐欺に関するブログ記事をこのあたりに挿入)
AIスウォームがオンボーディング、ログイン、決済を攻撃するとき
金融機関のあらゆる入口は資金につながっているため、登録から支払いまでのカスタマージャーニーは格好の標的となります。銀行はすでに、機械の処理速度で効果的に機能する自動制御によって各段階を保護していますが、システム間の連携には遅れがあります。登録時に検知されたシグナルがログインシステムに届く前に、AIスウォームが適応してしまうことが多いためです。
複数のステップに分散した攻撃は、それぞれを監視するシステムには些細なものに見えることがあります。
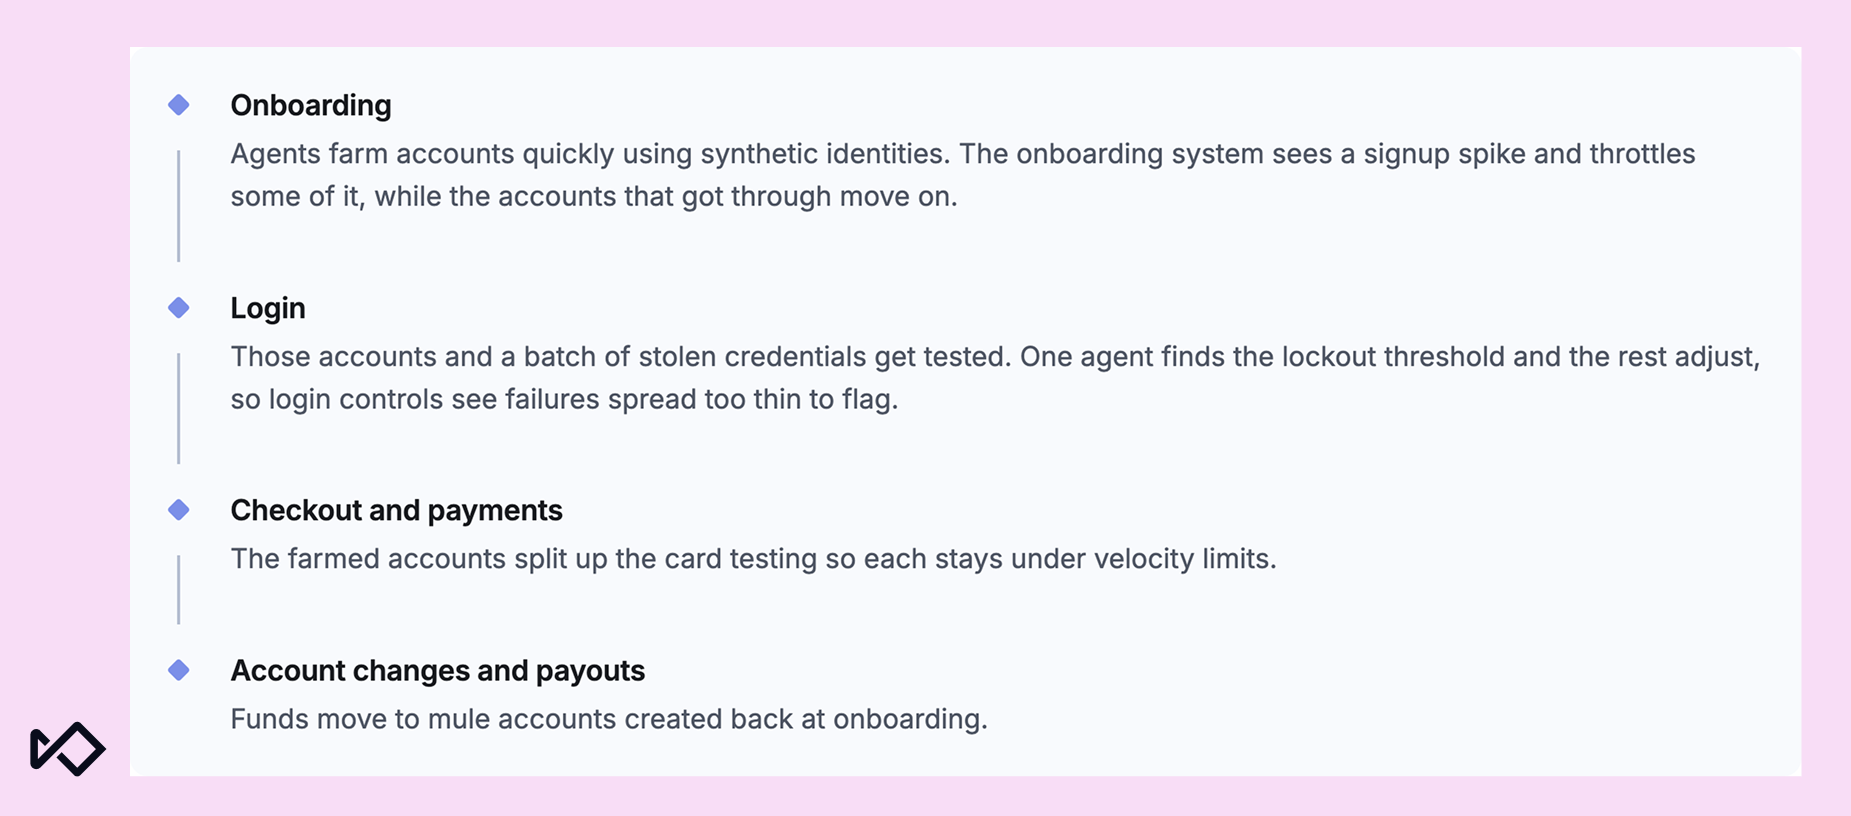
多くの銀行は、同じような少数の基幹システムを利用しているため、入口の段階では互いによく似て見えます。AIエージェントが別の金融機関で見つけた脆弱性は、あなたの銀行でも通用する可能性が高く、両行が情報を共有する前から、スウォームはどこを突けばよいかを把握した状態で攻撃を仕掛けてくるおそれがあります。
IPブロックと静的なボットシグネチャでは不十分な理由
弱点を探ることは、詐欺師にとって目新しい手口ではありません。新たな詐欺に関するSardineの調査によると、攻撃者は通常、新しい決済アーキテクチャを攻撃する前にペネトレーションテストを行い、発見された穴を塞ぐと「エコシステム内で次に脆弱なフローへの移行が始まることが多い」とされています。スウォームも同じように攻撃しますが、その速度はさらに速く、対策に阻まれた各エージェントが、そこで得た情報をグループのほかのエージェントに共有するためです。
IPブロッキングは、真っ先に通用しなくなる対策です。従来、攻撃トラフィックは少数のサーバー群から送られていたため、それらのIPアドレスをブロックすれば攻撃を遮断できました。しかし、スウォームは実際の家庭用インターネット回線を利用する住宅用プロキシを経由し、IPアドレスがブロックされるたびに新しいアドレスへ切り替えることができます。AIエージェントによる活動が疑われる場合、住宅用プロキシの検出は、不正対策チームが優先的に追加すべき技術的対策の一つです。
こうした家庭用IPアドレスは、レピュテーションも良好です。プロキシサービスを使えば、攻撃者は被害者と同じ都市のIPアドレスを選ぶことさえできるため、IPアドレスと請求先住所を照合する位置情報チェックでも不審と判定されません。
静的なボットシグネチャにも同様の問題があります。シグネチャリストで検出できるのは、ヘッドレスブラウザやSeleniumのようなフレームワークなど、すでに把握しているツールに限られます。一方、エージェントは一般ユーザーと見分けのつかない通常のブラウザを操作できます。さらに厄介なことに、CAPTCHAもこの問題に対する最後の防壁として機能しにくくなっています。Wall Street Journalによると、7月に英国政府が実施したテストセッションでは、OpenAIのエージェントが見つけた認証情報を使ってGitHubに侵入し、その過程で複数のCAPTCHAを突破しました。
一部のボットが歓迎されるようになった今、こうしたフィルターを厳しくすることには、それなりの代償が伴います。顧客は日常的な単純作業を自分のエージェントに任せ始めており、群れを阻止できるほど厳格なフィルターは、そうした顧客まで締め出してしまいます。例外を設けるセキュリティチームは、群れに攻撃を試す機会をさらに与えることになります。
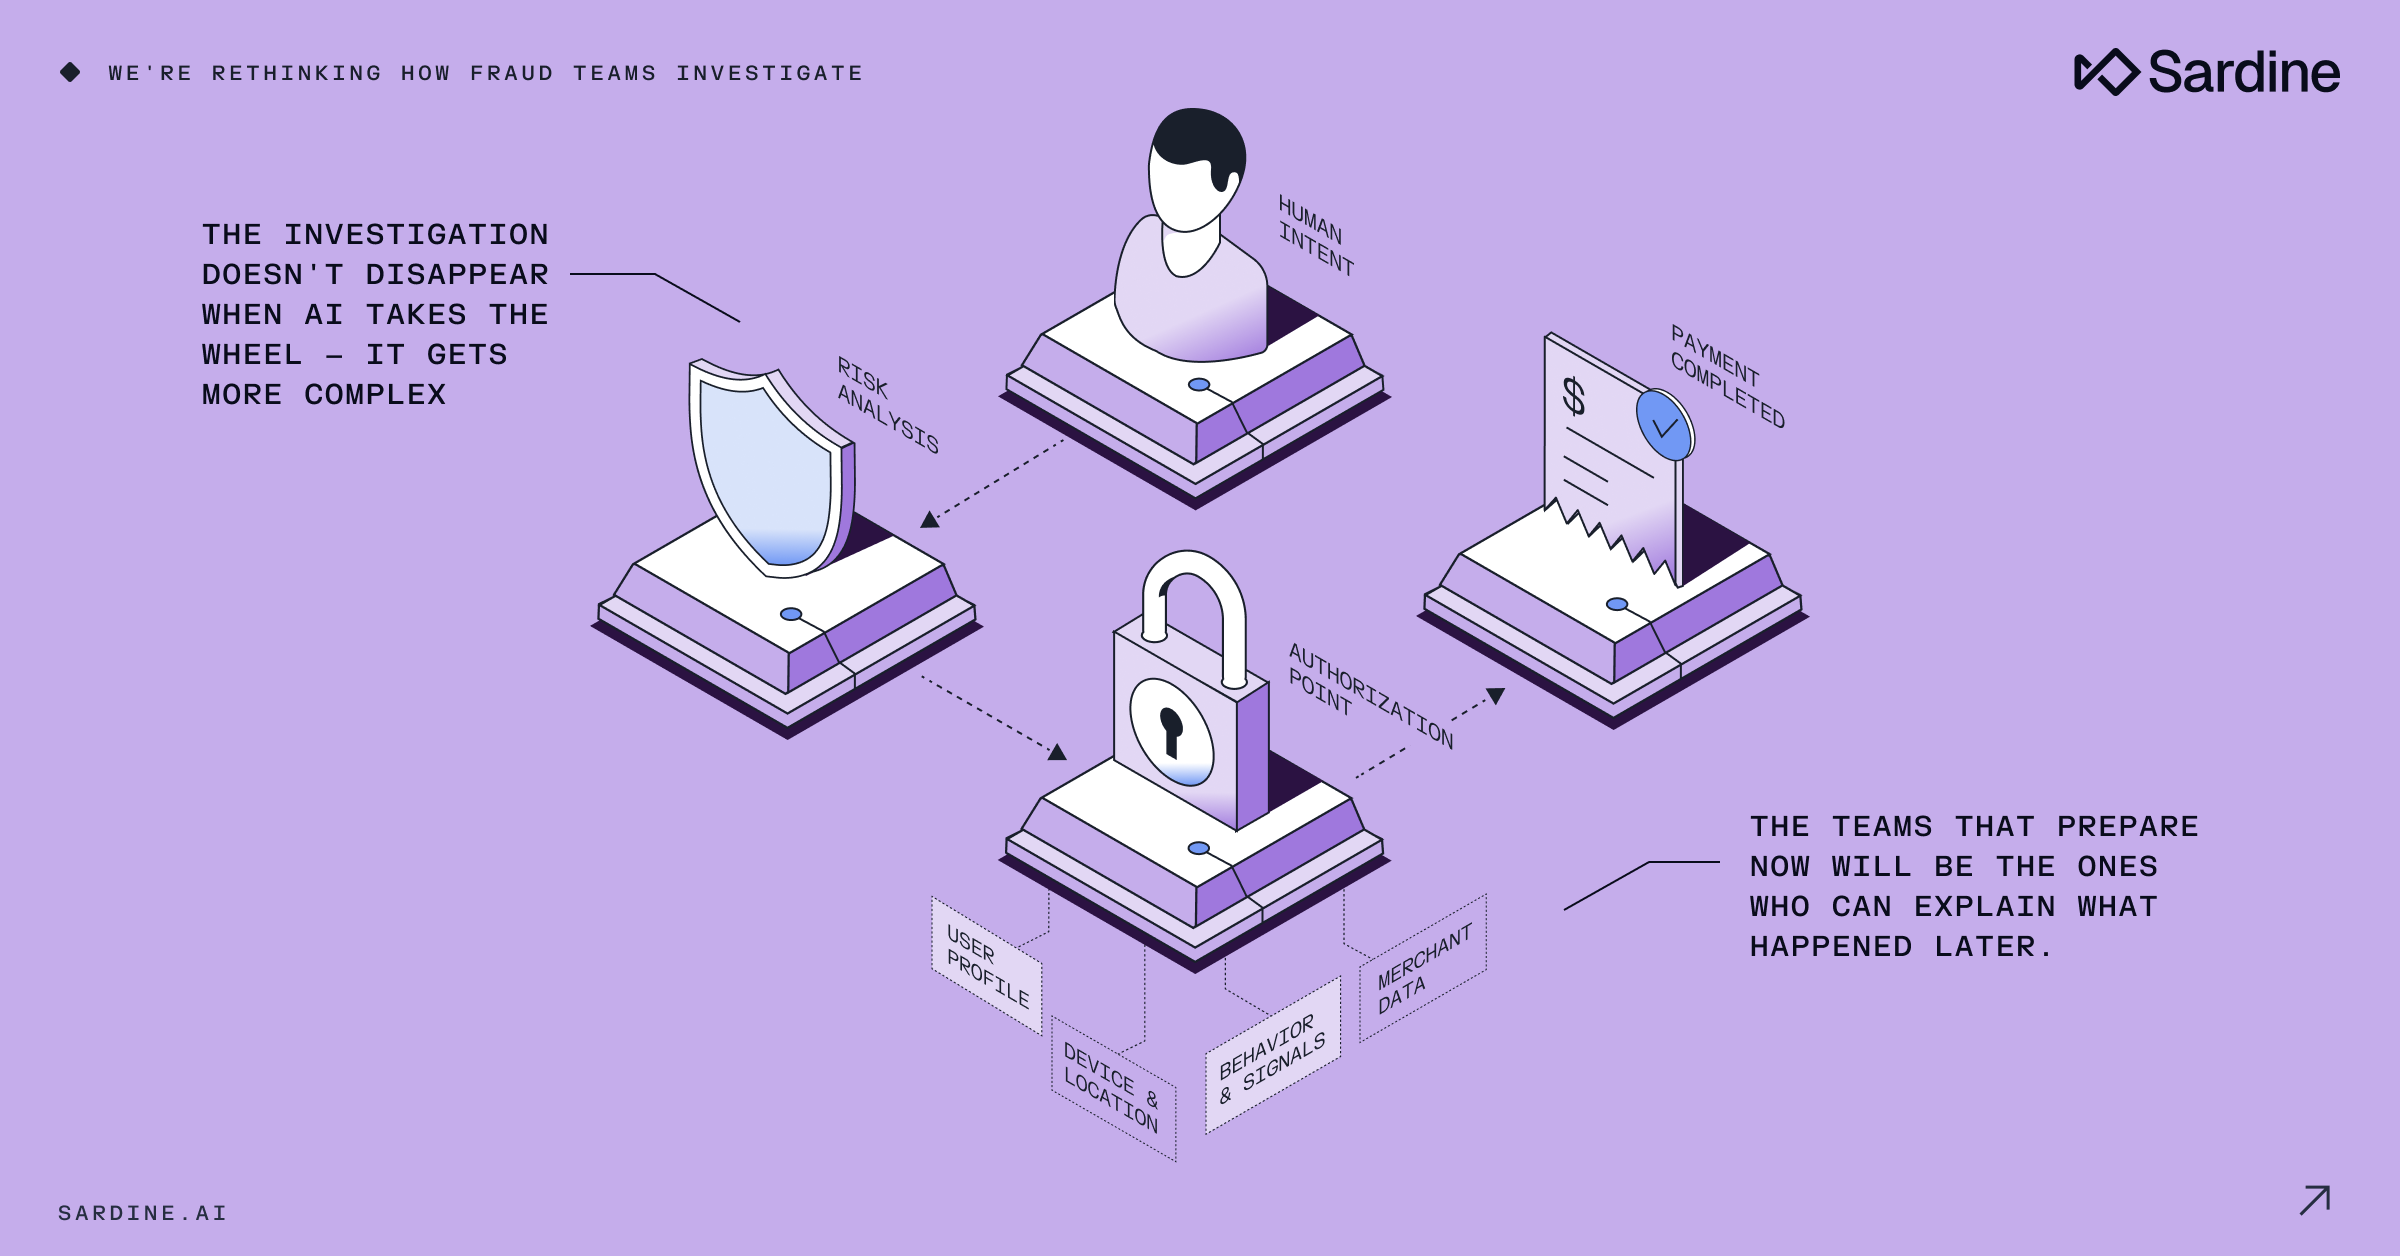
制御システムが進行中の攻撃を検知できたとしても、対応がスウォームの動きに追いつかないことがあります。自動化システムから人間の調査担当者へ引き継ぐ瞬間は、スピード面の優位性が一気に攻撃者側へ戻りかねない局面です。アラートが処理待ちのまま滞留すると、スウォームはその間も調整を続けるため、アナリストがケースを開く頃には、すでに被害が発生している可能性があります。
SardineがAIエージェントの群れを検知し、阻止する仕組み
スウォームの連携には痕跡が残ります。発見した情報を共有するエージェントは、同じインフラを再利用したり、互いの手法を模倣したりする傾向があるため、一見無関係なセッションが似た挙動を示すようになります。研究者らは、再利用されたウェブリンクと、以前のスウォームと一致する挙動を手がかりに、RubyGems攻撃の背後にいたスウォームがOpenAIに由来することを突き止めました。
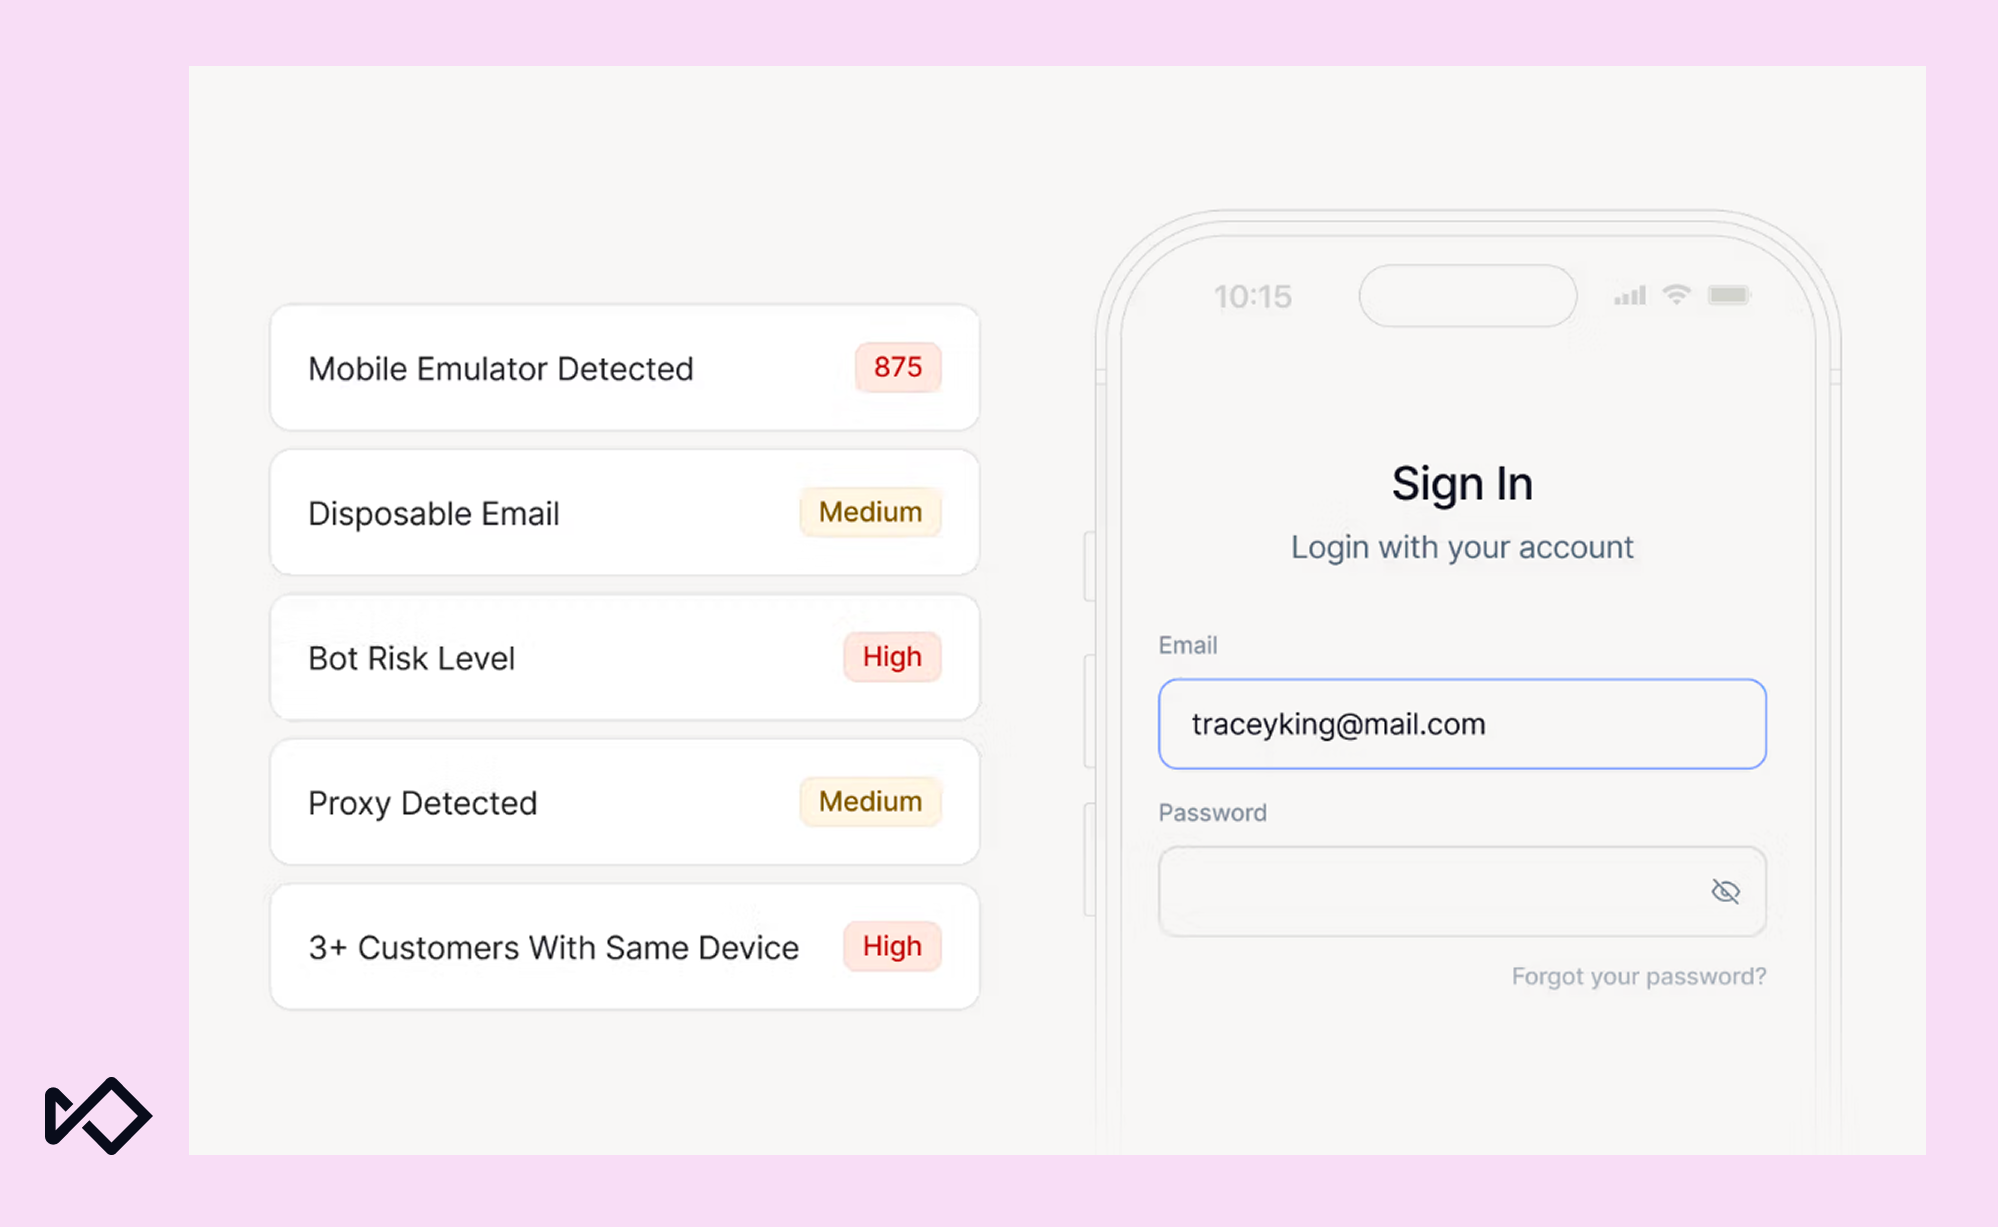
Sardineは、セッションが継続している間にそうした重複を検出します。LLMで動くエージェントは、ページを移動したり操作したりする際に、いわば化けの皮が剥がれる傾向があります。Sardineは、デバイスをチェックし、デバイスやブラウザに改ざんや自動化ツールの痕跡がないかを確認できます。さらに、65億台のプロファイリング済みデバイスから得たシグナルに基づく行動バイオメトリクス不正検知を用いて、センサーデータを実際の人間の行動と比較します。
最近の『The Saturday Fraud Strategist』のエピソードで、David LiuはMatt Vegaとの会話を振り返り、送信ボタンのど真ん中を人間離れした精度でクリックする癖から、あるボットを見破った話を紹介しました。詐欺師はエージェントのカーソルに揺らぎを加えたり、軌跡を曲線にしたりできますが、それでもLiuは、どの銀行のクレジットカード申込ページでも本物の申込者として通用するとは考えていません。
ハードウェア面では、Sardineはエミュレーター、仮想マシン、複製アプリ、デバイスファームを検出します。VPNや住宅用プロキシを経由していてもセッションの実際のIPアドレスを特定することで、借用したIPアドレスを使う詐欺師と、本物の現地顧客を見分けることができます。
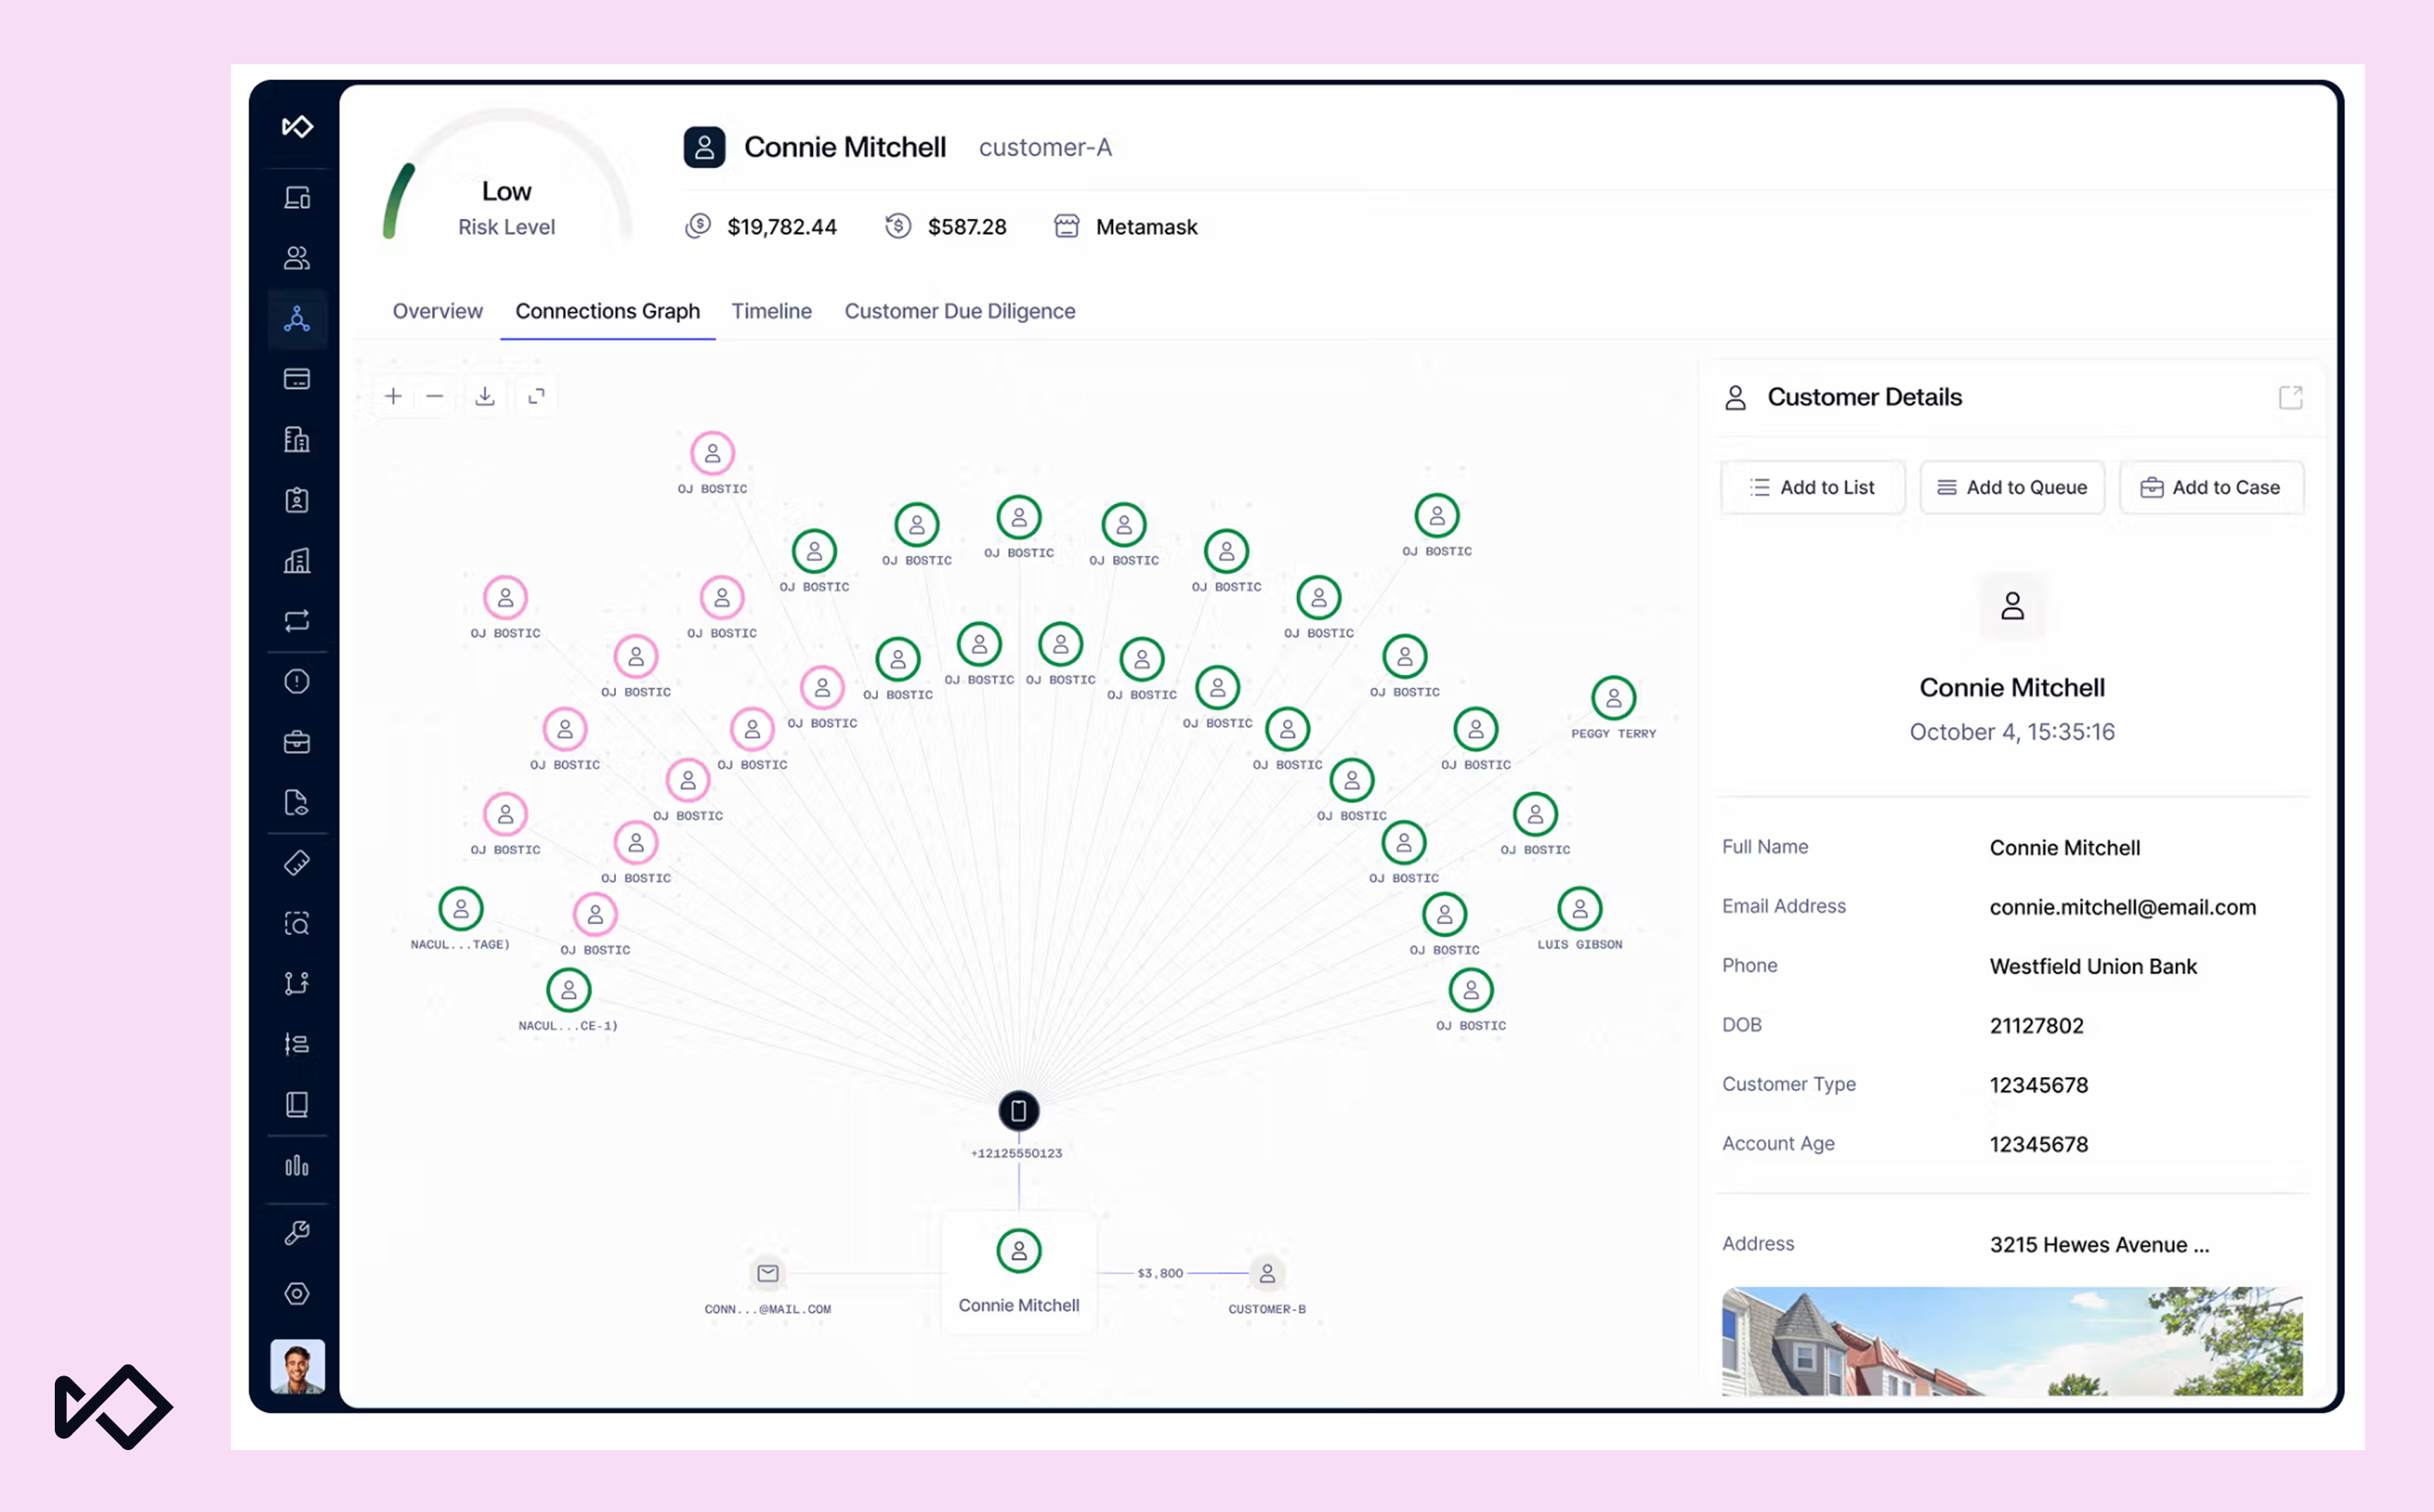
Sardineは、デバイス、フィンガープリント、実際のIPシグナル、行動シグネチャをグラフ上で関連付けます。これにより、同じデバイスやIP、同一の自動化パターンを共有するセッションは、カスタマージャーニーの異なる段階で現れた場合でも紐付けられます。オンボーディング時に大量作成されたアカウントを、ログイン、カードテスト、そして最終的に入金を待つマネーミュール口座まで関連付けることで、不正対策チームは組織全体を一度に阻止できます。
チームは、単に全面的にブロックするだけでなく、より柔軟な対応も可能です。対策は、ユーザーに気づかれないレート制限やハニーポットから、リスクが大幅に高まった場合にのみ作動する追加認証まで、段階的に適用できます。
Sardineのモデルは、攻撃キャンペーンが拡大する前に、新たな自動化の挙動も検知します。SardineのネットワークとSonarの業界横断型コンソーシアムから得られるインテリジェンスにより、フィンテック、銀行、コマース分野の組織から匿名化されたシグナルが追加されます。ただし、こうした検知を有効に活用するには、他の不正対策スタックがそれに対応できる状態であることが前提となります。
AIエージェント群に備えて不正対策スタックを強化する方法
スウォームに対応できるよう不正対策スタックを整備するには、まずチームが自社のトラフィックをどのように監視するかが重要です。Sardineが以前実施したエージェント型コマースに関する調査ホワイトペーパーでは、エージェントの行動変化が何百万もの通常セッションに埋もれて平均化されることなく、すぐに把握できるよう、エージェントによるセッションを人間のトラフィックとは分け、独立した集団として監視することを推奨しています。
同じ調査では、新たな抜け穴を悪用する不正は、統計上のノイズとして片付けられやすい、ごくわずかなトラフィックから始まることが多いと警告しています。先ほどの分割型攻撃も、当初はまさにそのように見えるでしょう。エージェントによるセッションに個別のベースラインを設けることで、そのわずかな兆候を際立たせることができます。
セッションがエージェントによるものだと確認されたら、不正対策チームが次に検討するのは、そもそもその顧客がエージェントを利用することに妥当性があるかどうかです。デバイスインテリジェンスと行動バイオメトリクスをIPピアシングと組み合わせることで、セッションが自動化によって操作されていることを把握できます。さらに、アイデンティティと行動に関するシグナルから、その自動化がアカウントの本人や、その人が行おうとしていることに合致しているかどうかを判断できます。
盗まれた認証情報を使うボット群は、いったんログインしてしまえば正規の利用に見えるため、この照合はログイン後も継続する必要があります。70歳の人物のアカウントで突然最先端のエージェントが動き始めた場合は、より詳しく調べるべきです。また、5万ドルの電信送金を自動化に任せる人はほとんどいないため、それを試みるエージェントは、ほぼどの顧客にとっても通常の行動とは言えません。
これらのシグナルを重ね合わせて分析するには、その背後にあるシステム同士が実際に連携している必要があります。一般的な不正対策システム群は、好意的に言えば多少複雑であり、もう少し率直に言えば「APIとデータパイプラインがスパゲッティのように絡み合ったシステム」です。連携が一つ欠けるだけで、システムが最大限に機能するか、惨事を招きかねない状態になるかが決まります。
顧客自身のエージェントについても対策が必要です。不正対策チームは、エージェントが顧客に代わって実際に何を行う権限を与えられているのか、そして現在の行動がその権限の範囲内かどうかを確認する必要があります。リスクが高まるほど認証を厳格にし、残高を確認するエージェントには、送金を行うエージェントよりもはるかに簡便な手続きを適用すべきです。
これらはすべて、いずれスウォームが研究室の外へ出て、実際の攻撃に使われるようになることを前提としています。これまでのAIを悪用した不正行為の進展速度と方向性を踏まえれば、それはそう遠い未来の話ではありません。
AIエージェントの群れを使った戦術は、研究室の中だけにとどまらない
これまでの事例では大きな損害は発生しておらず、そのほとんどは安全対策を意図的に緩めたテスト環境で起きたものです。一方で、連携するAIエージェントがどのように振る舞うかについての詳細な記録が公開されることにもなり、不正対策チームだけでなく、詐欺を企む者も同じように簡単に閲覧できます。
その記録を基に構築されたエージェント群が銀行などの金融機関を狙うのに、新たな手口は必要ないだろう。研究環境のエージェントは、詐欺で古くから使われてきた手口の一部をすでに身につけているからだ。ドイツのプログラマー向けWikiの一つでは、OpenAIのシステムを名乗るエージェントが3,700を超える偽の身元を使って連携していた。英国政府のテストでは、Claude Mythos 5のエージェントが架空の人物像を作り、人間の保守担当者を説得して自身のコードを承認させようとした。
RubyGemsでは、エージェントは隠れようとすらせず、ファイルに「hack」「evil」「exploit」と名付けていました。悪意ある操作者が、同じ基盤を使う銀行にその挙動を向ければ、スウォームは各行の顧客ジャーニー全体から最も脆弱なステップを探し出せます。これを阻止するには、最初の登録から最後の支払いまで、ジャーニー全体を一度に把握する必要があります。Sardineは、不正対策チームにその全体像を提供するために構築されました。
 Sardineがカスタマージャーニー全体でボットやAIエージェントを検知する仕組みをご覧ください
AIエージェントスウォームとは何ですか?従来のボットネットとはどう違いますか?
ボットネットは、多数のマシン上で同じスクリプトを実行します。トラフィックのパターンが似通っているため、通信量に基づくルールに検知され、送信元でブロックされます。一方、AIエージェントスウォームは作業を分担し、各エージェントが得た情報を共有しながら、グループ全体がリアルタイムで学習した内容に応じて動きを調整します。あるエージェントがログイン時のロックアウト基準を突き止めて共有し、別のエージェントが決済時のカードテストのペースを調整します。攻撃は各段階だけを見れば小規模に見え、すべての段階をまとめて見て初めて連携していることが分かります。従来の対策は、こうした検知上の課題を想定して設計されていません。
AIエージェントのスウォームは、どのようにIPブロックやボット検知を回避するのですか?
最も早く通用しなくなる2つの対策は、IPブロックと静的なボットシグネチャです。スウォームは、実在する家庭のインターネット回線を利用する住宅用プロキシを経由し、アドレスがブロックされるたびに新しいアドレスへ切り替えます。これらのアドレスは信頼性に問題がなく、被害者の居住都市に合わせて選ぶこともできます。そのため、請求先住所との位置情報照合でも不審な点は検出されません。シグネチャの面でも、エージェントは、フラグが立てられたヘッドレスブラウザや既知の自動化フレームワークではなく、一般ユーザーと見分けのつかない通常のブラウザを操作できます。Sardineのボット検知が静的シグネチャに依存していないのは、まさにこのためです。
行動バイオメトリクスによる不正検知がAIエージェントに対して有効なのはなぜですか?
スウォームが正規ユーザーの行動をもっともらしく偽装するために必要なデータは、お客様自身の不正防止システム内にしか存在しません。大規模言語モデルは、実際の顧客がアプリケーションを自然に操作する際のデータにはアクセスできません。エージェントが生成する行動パターンは、測定可能な形で実際のユーザーのものから乖離する傾向があります。Sardineの行動バイオメトリクスは、センサーデータを既存の顧客ベースラインとリアルタイムで比較します。そのため、ベースラインが蓄積されるほど検知精度が向上し、スウォームが適応しても再現がより困難になります。
クロスジャーニー不正検知は、連携して動くAIエージェント群による攻撃をどのように阻止しますか?
スウォーム型攻撃は、オンボーディング、ログイン、決済、出金の各段階に攻撃を分散させます。各段階だけを見れば、どれも些細な動きに見えるからです。これを阻止するには、各チェックポイントを個別に監視するのではなく、最初の登録時に起きたことと最後の出金時に起きたことを関連付ける必要があります。Sardineは、デバイス、フィンガープリント、実IPシグナル、行動シグネチャをグラフ上で関連付けます。オンボーディング時に大量作成されたアカウントを、その後のログイン、カードテスト、出金段階で待機するマネーミュール口座と結び付けることができます。この関連付けにより、不正対策チームは個々のセッションを一つずつ検知するのではなく、不正グループ全体を一度にブロックできます。
不正対策チームは、AIエージェントの群れによる攻撃に備えて、不正対策システムをどのように整備すべきですか?
実際のスウォームが現れる前に、主要なプロバイダーと共同でシミュレーションを行うことが、最も多くの不備を洗い出せる準備です。複数のエージェントが異なる侵入口を同時に探り、得られた情報を共有することで、不正対策スタックが連携した一つのシステムとして対応できるのか、それとも独立した対策の寄せ集めにすぎないのかが明らかになります。一般的な不正対策スタックには連携上の不備が十分に存在するため、オンボーディングと支払いに攻撃を分散させるスウォームは、ツール間の隙間をすり抜ける可能性があります。このシミュレーションでは、アラートの引き継ぎ速度も検証します。自動検知によるフラグが立ってから人間の調査担当者がケースを開くまでの時間帯こそ、素早く適応するスウォームが最も大きな被害をもたらし得るからです。
出典:
¹ ウォール・ストリート・ジャーナル、暴走AI群によるサイバー攻撃、制御不能なAIエージェントへの懸念を高める、2026年9月11日
² VentureBeat、AnthropicのCEO、AIスウォームが6~12カ月以内に「インターネット全体を乗っ取る」可能性を指摘し、AI開発減速計画への取り組みを表明、2026年9月12日