銀行
銀行
資金が動く前に金融犯罪を阻止
Sardineは、不正対策、AML、決済リスク管理を1つのプラットフォームに統合します。リアルタイムの意思決定とネットワークインテリジェンスにより、銀行は資金が移動する前に脅威を検知できます。



人間の監督下での自律型AIエージェント運用
AIエージェントを活用し、アラートの確認、スクリーニング、デューデリジェンス、分析、ルール管理、文書レビュー、ケース対応を効率化します。
不正行為とAMLを横断する統合リスクコンテキスト
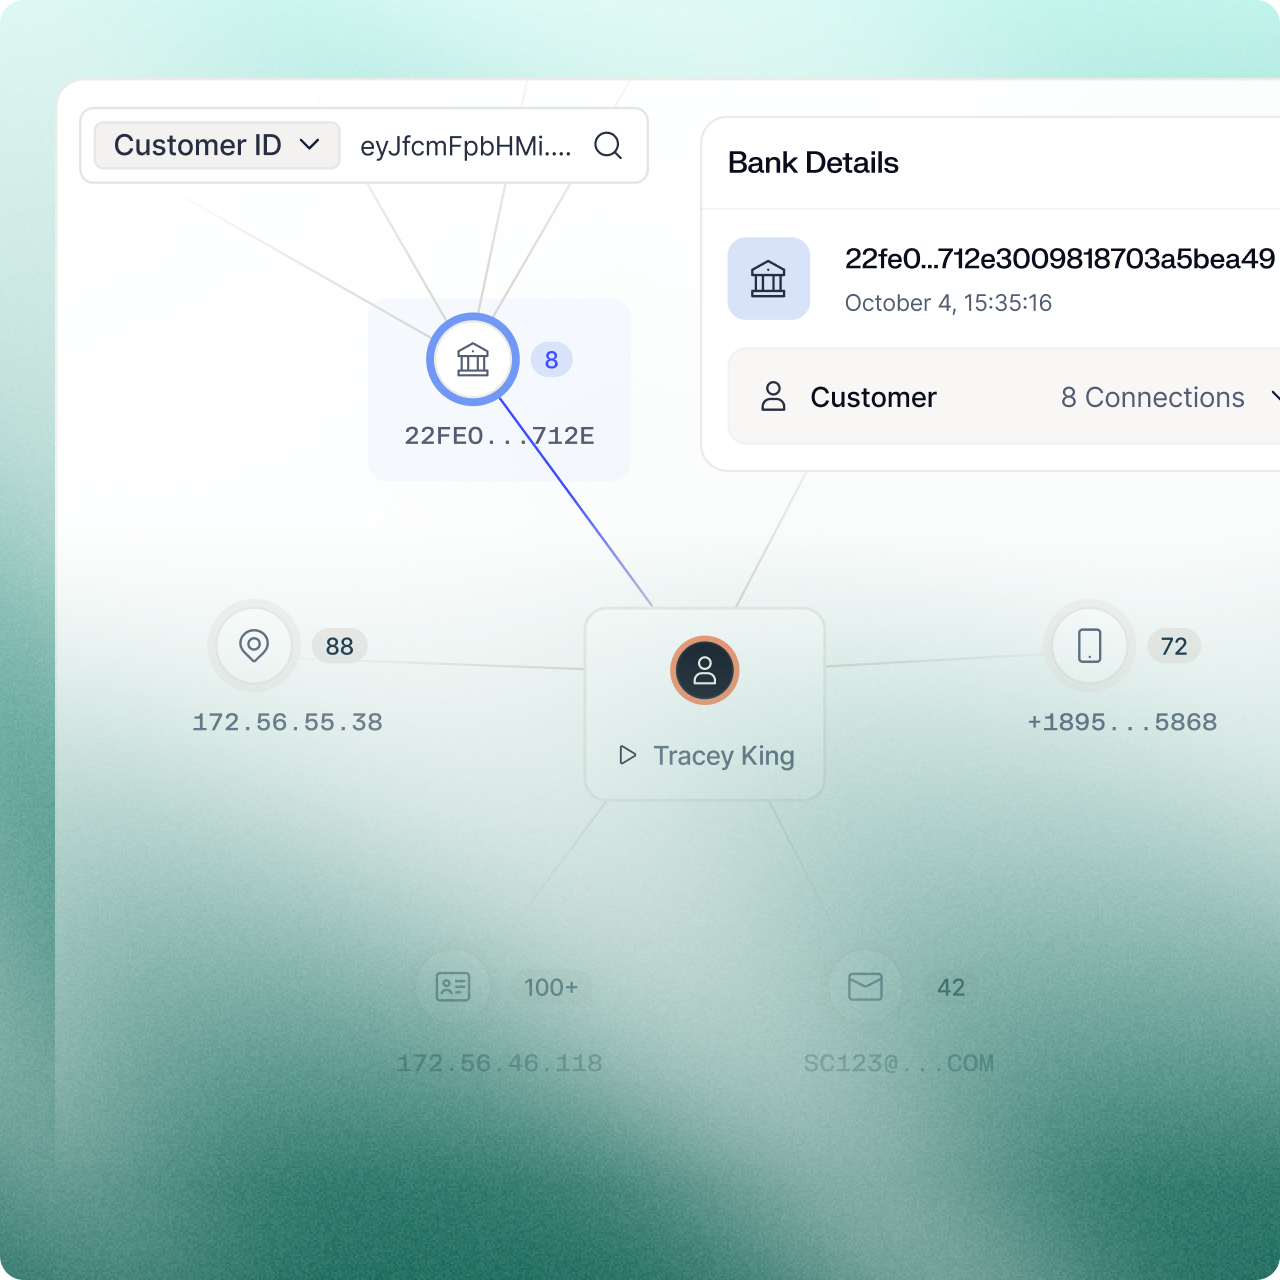
不正防止、取引モニタリング、スクリーニング、調査、ケース管理の各プロセスで、同じシグナルと証拠を一貫して活用できます。
グローバルな決済ネットワーク全体でリアルタイムの意思決定を実現
即時決済、ACH、電信送金、SEPA、FPS、カード、小切手、各地域の決済手段におけるリスクを評価します。
所属機関の枠を超えたネットワークインテリジェンス
ID、デバイス、アカウント、取引相手、金融機関にまたがるリスクを関連付け、組織的な不正行為やマネーミュールの活動を明らかにします。
オンボーディングから決済まで、顧客ライフサイクル全体のリスクを低減
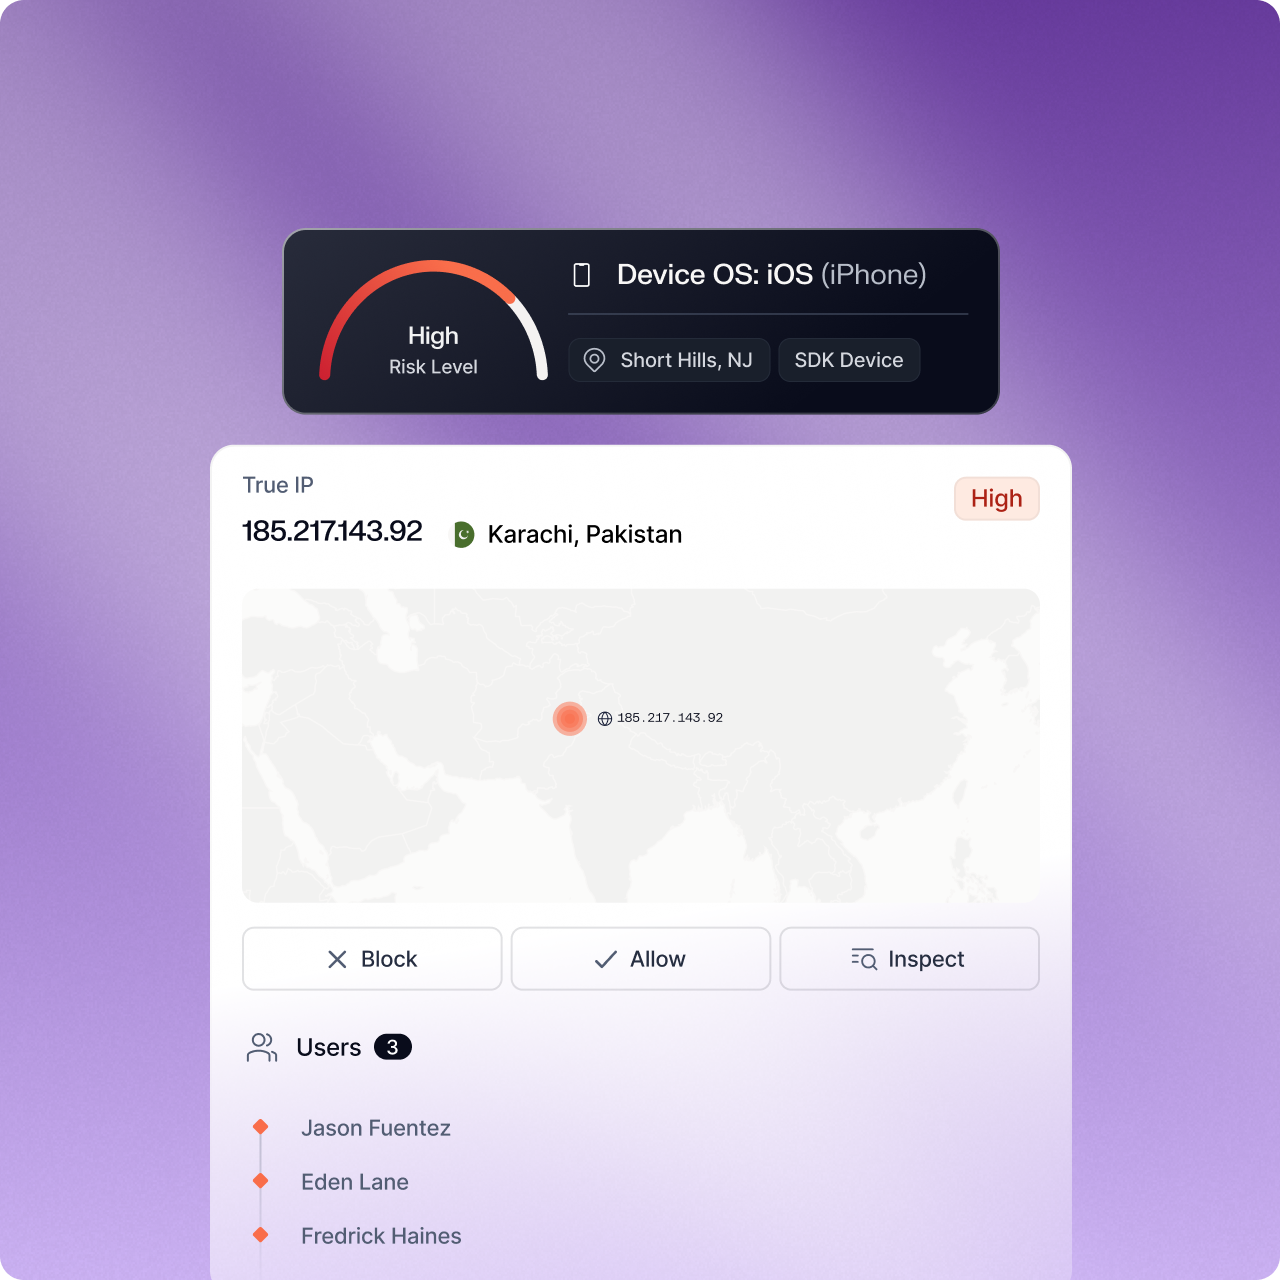
決済詐欺
資金が移動する前に決済詐欺を阻止
即時決済および従来型の決済ネットワーク全体で、取引、本人確認、デバイス、行動、ネットワークの各シグナルを活用し、決済リスクをリアルタイムで評価します。
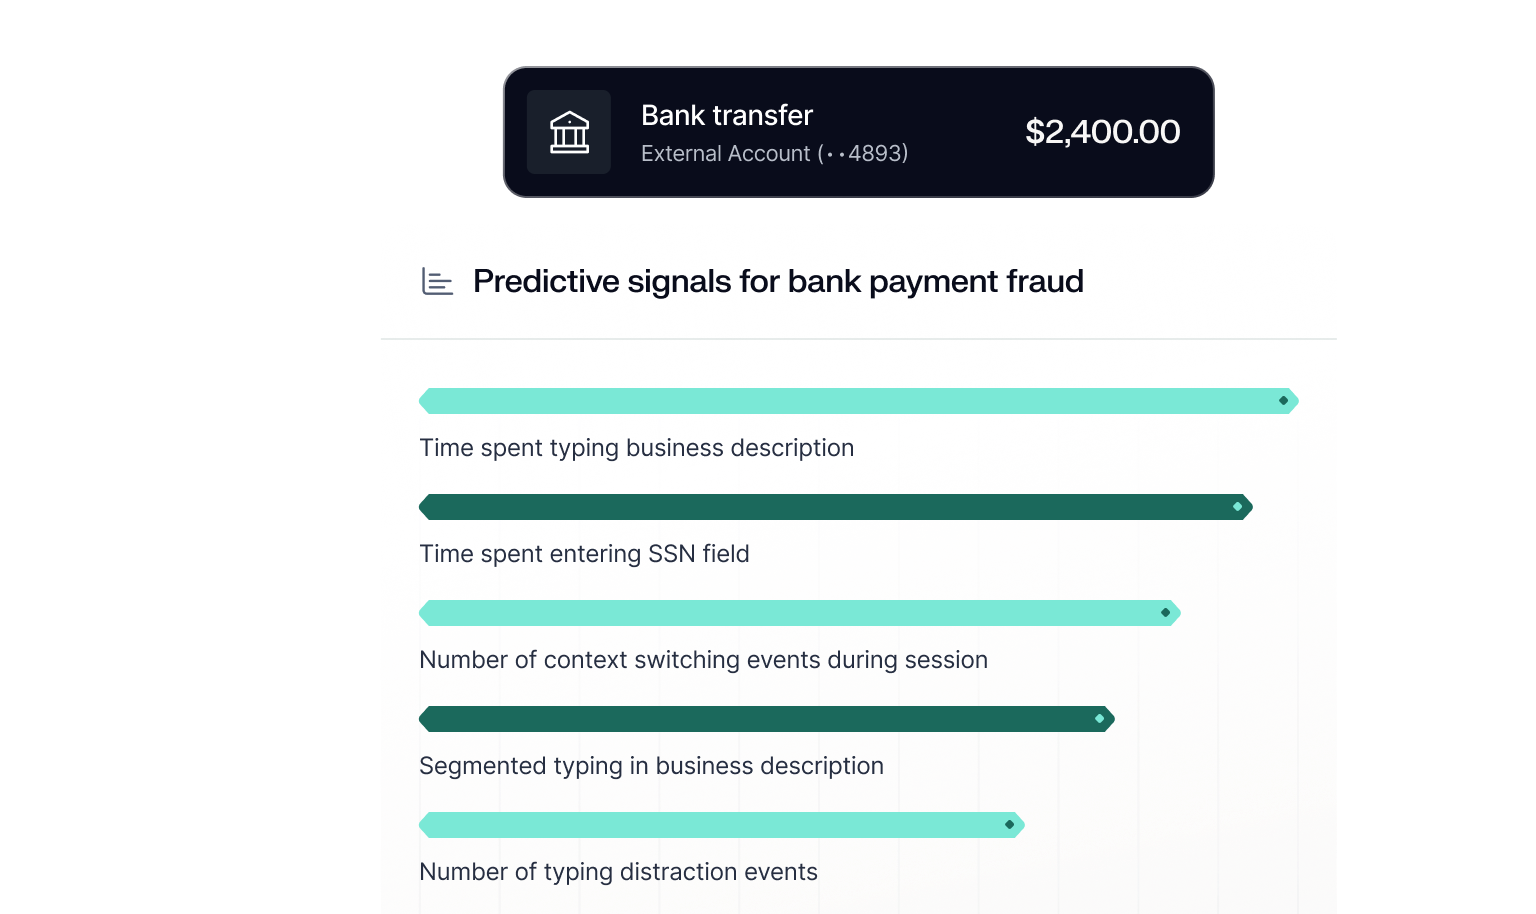

承認または実行前に、高リスクな即時決済を含む不審な支払いを検知します。

取引、本人確認、デバイス、行動、ネットワークに関するシグナルを活用し、入出金、取引相手、支払いのリスクをスコアリングします。

決済手段、金額、取引相手、リスクに基づき、リアルタイムで支払いを承認、審査保留、経路変更、またはブロックできます。
アカウント乗っ取り
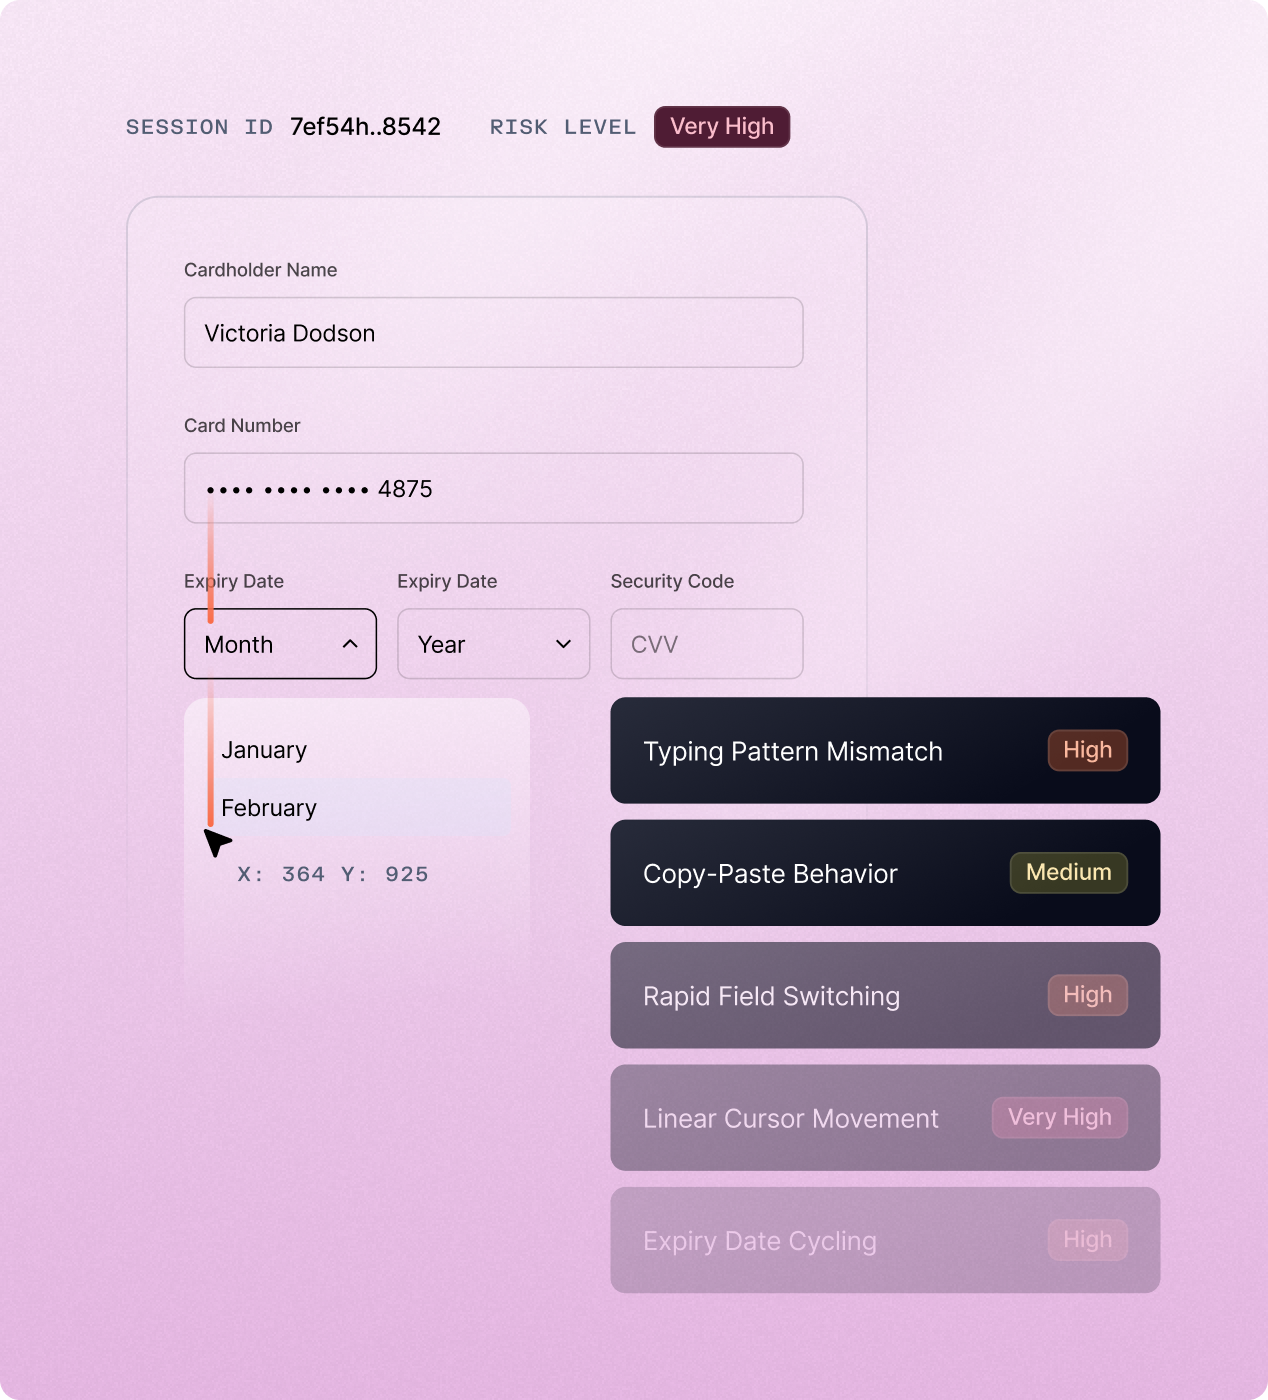
送金が承認される前にアカウント乗っ取りを検知
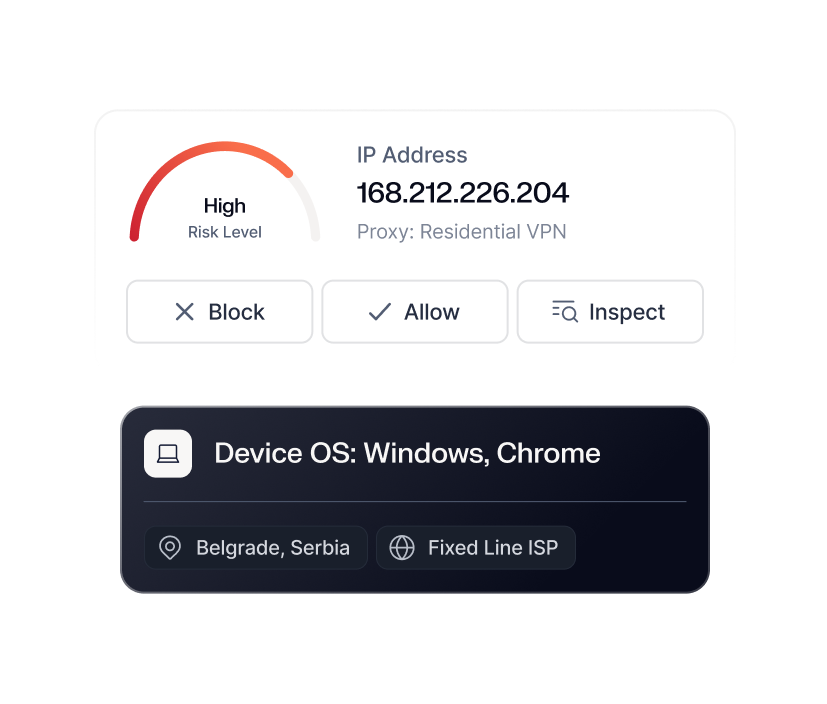
攻撃者は正規の認証情報でログインし、その後資金を移動します。Sardineは、新しい出金先口座の追加や、認証情報のリセット直後に行われる送金など、攻撃者の存在を露呈する変更を検知します。

マネーミュール
犯罪ネットワークと隠れた関係性を可視化
顧客、取引相手、共通の住所、取引フロー間のつながりを分析し、マネーミュール組織、自己取引、その他のマネーロンダリング活動を検出します。
AML取引モニタリング
AIエージェントでAML調査を加速
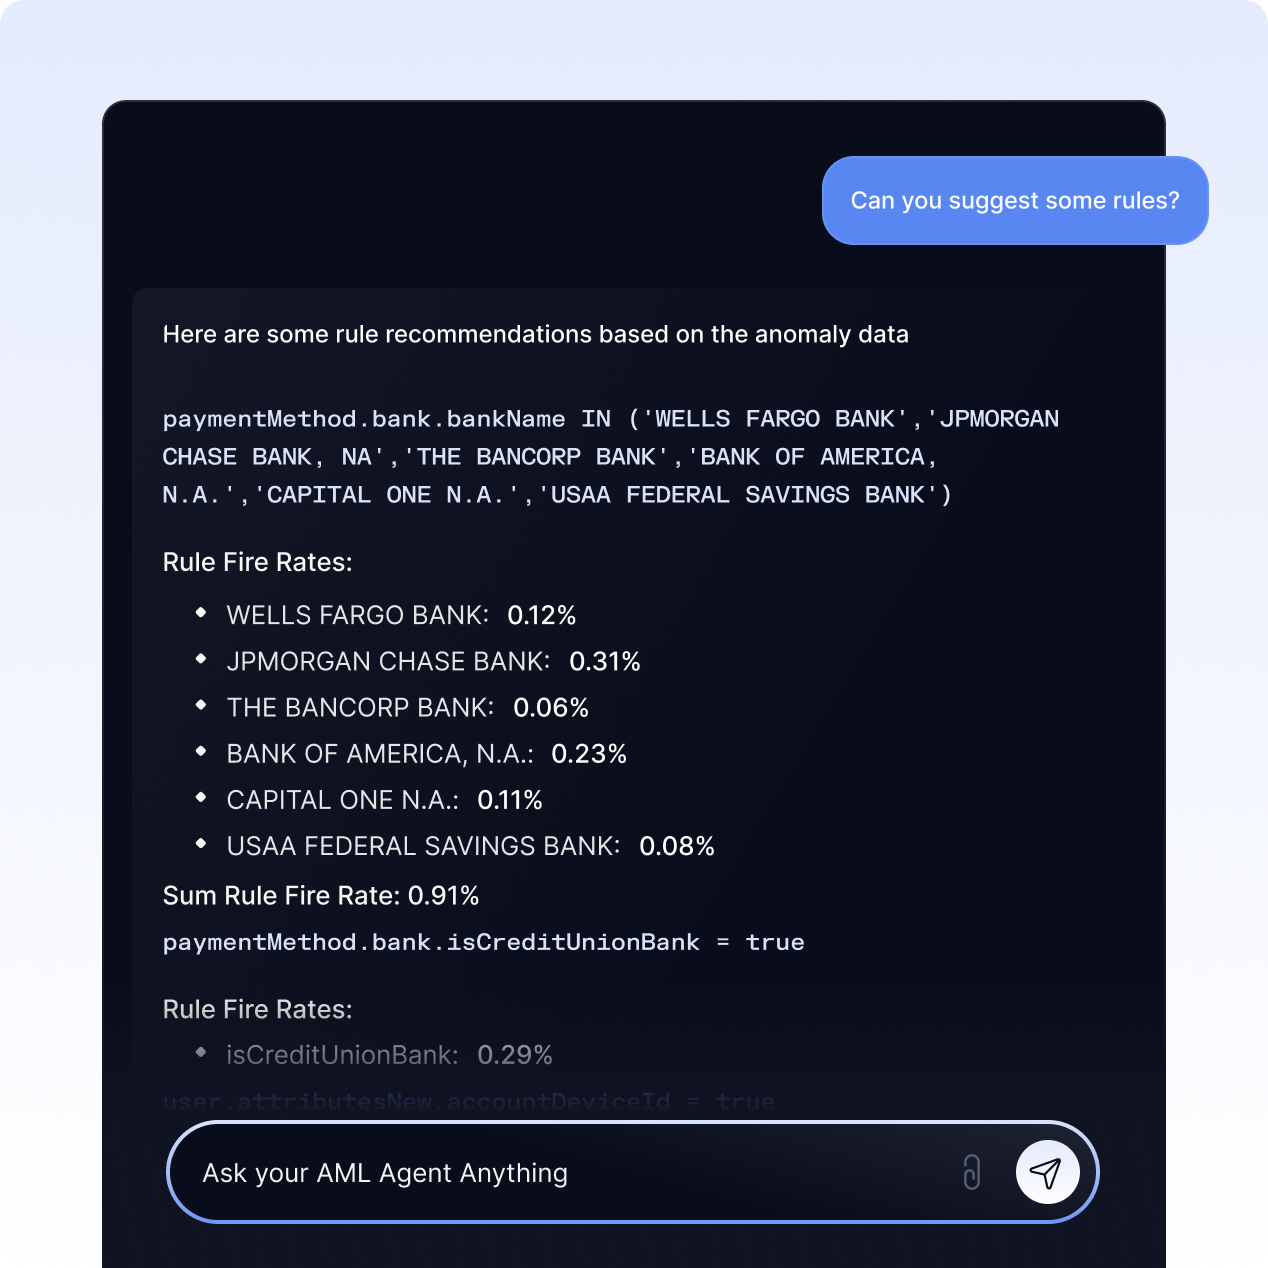
AIエージェントがアラートを優先度別に振り分け、誤検知を除外し、ケースの要約を作成します。さらに、不正の兆候とAMLアラートを1つの画面で確認できます。
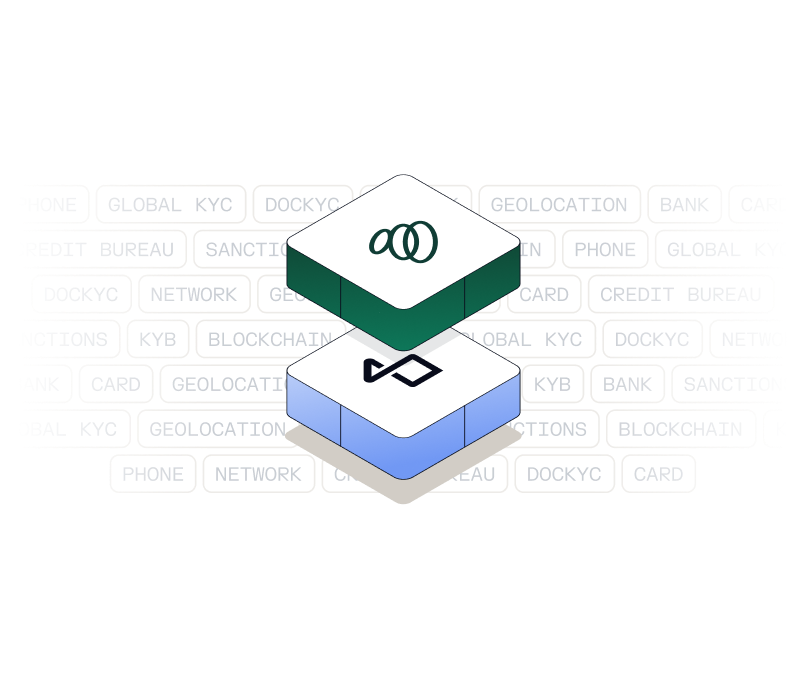
必要なすべてのデータを、ひとつのAPIで
私たちは、最新のリスク管理システムを大規模な本番環境で構築してきました

スケーラブル
スケーラブル
数百社の企業に信頼され、1.6兆ドルを超える決済取引を保護してきた実績あるリスク管理基盤。

リアルタイム
リアルタイム
即時決済、リアルタイムのオンボーディング、リアルタイムの脅威監視に対応する最新のリスク判定エンジン。

信頼性
信頼性
99.999%の稼働率を誇り、大手銀行、取引所、マーケットプレイスで採用されている、銀行レベルの堅牢なプラットフォーム。
初日からエンタープライズグレード
SOC 2 Type II
ISO 27001
データ保持なし
GDPR準拠
専用インフラストラクチャ/プライベートクラウド
完全な透明性と監査可能性
保存時および転送時のデータ暗号化
不正対策・AMLチームの業務効率を2〜5倍に
Sardineのエージェントは、不正攻撃の調査、関連する個人・組織のリサーチ、誤検知の解消、あらゆる判断の記録を行うため、アナリストは重要な案件に集中できます。
業界をリードするデータプラットフォームが支えています
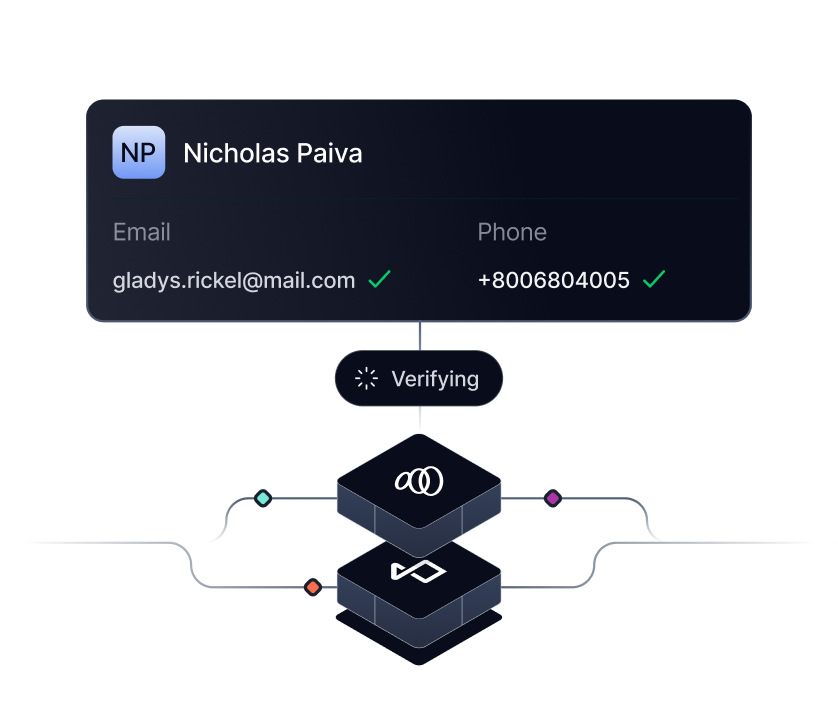
デバイスと行動
信頼性の高い本人確認
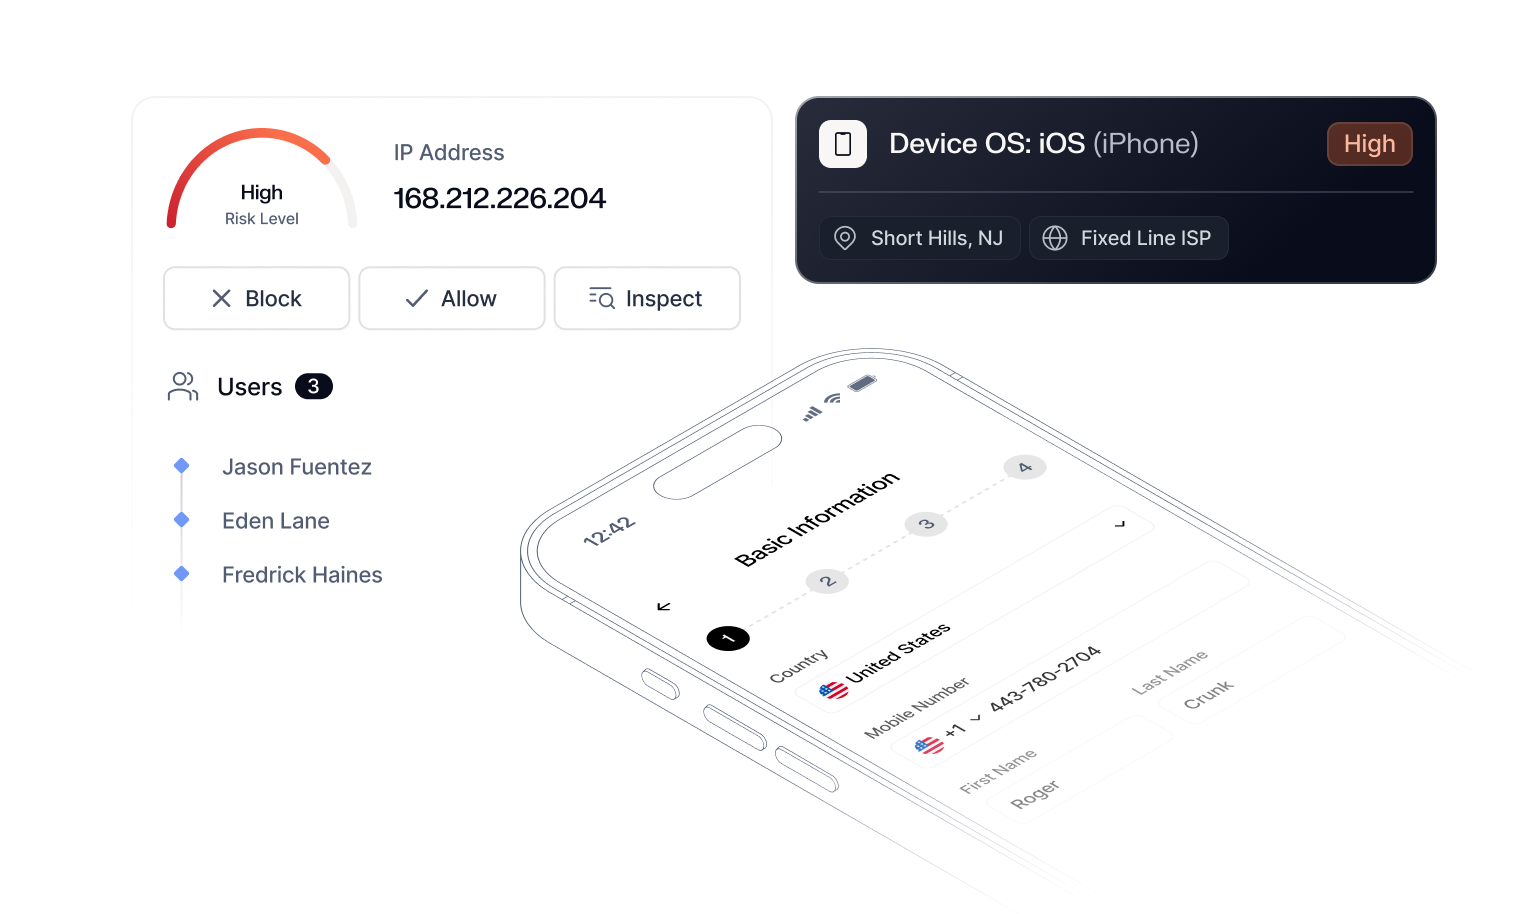
デバイスおよび行動インテリジェンスにより、実在する人物が操作しているか、利用環境が信頼できるか、また本人確認情報がセッション間で一貫しているかを判定します。


データコンソーシアム
過去のアイデンティティに関するコンテキストを追加
ネットワークレベルのデータにより、複数の機関にまたがるデバイス、ID、行動パターンを関連付け、単独では把握できない常習的な不正利用、組織的な詐欺、新たな脅威を明らかにします。
ルールとワークフロー
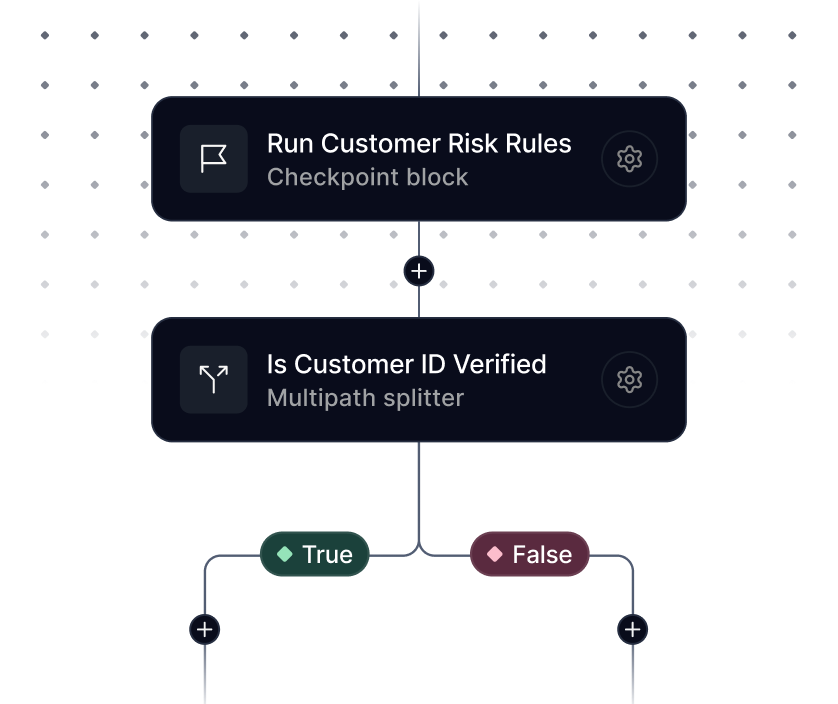
コード不要で監査可能なルールを構築
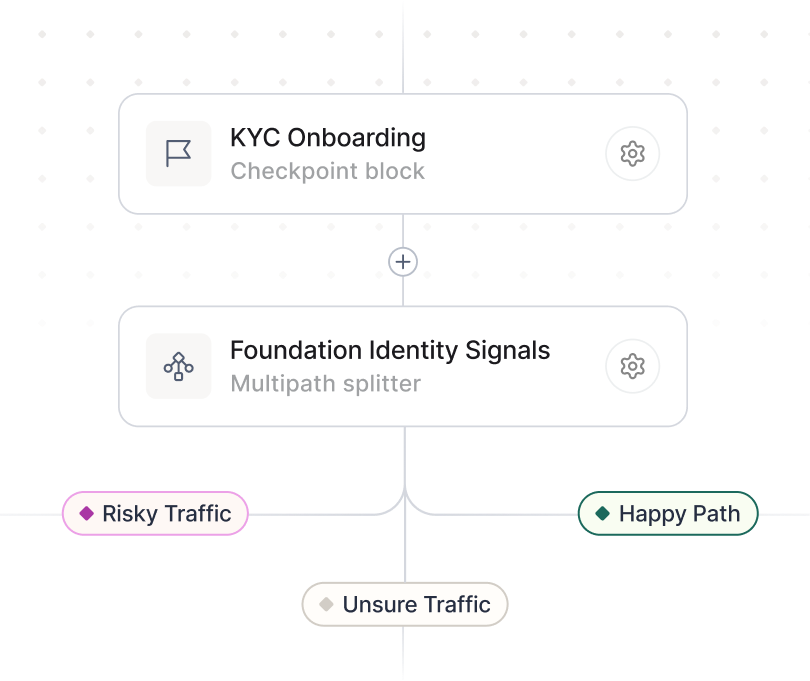
段階的な検証フローを設計し、エスカレーションのしきい値を設定して、ロジックをハードコーディングすることなくレビューを適切に振り分けられます。一貫した判断、明確な監査証跡、統制を維持できます。
機械学習
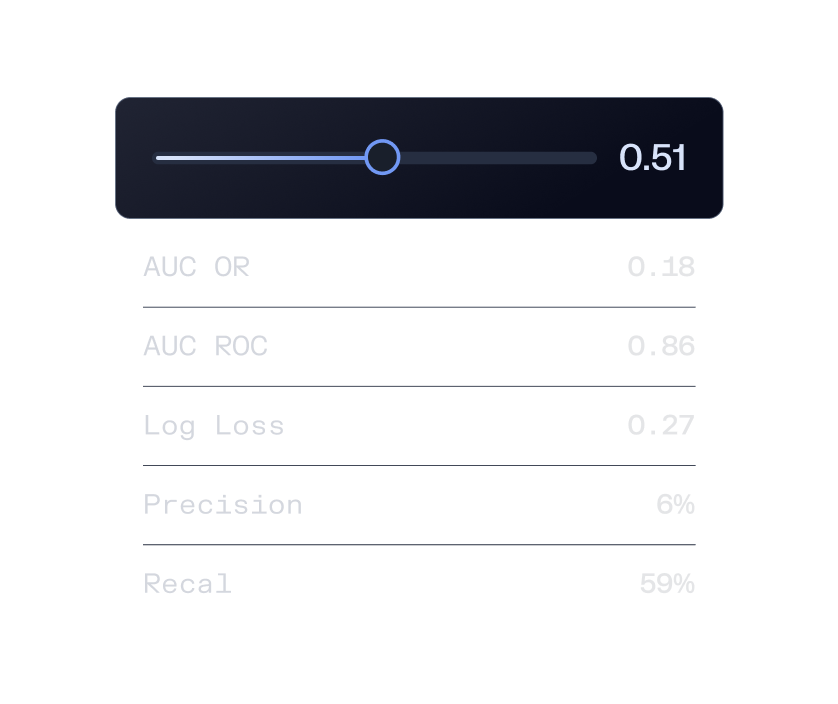
説明可能なモデルでリスクをスコアリング
Sardineのモデルを活用して意思決定を高度化し、ノイズを低減しながら、完全な可視性とコントロールを確保できます。
よくあるご質問
Sardineは、銀行がすでに利用している不正対策・AMLツールとどのように異なりますか?
ほとんどの銀行では、不正対策、AML、ケース管理を、それぞれが自システム内のデータしか参照できない個別のシステムとして運用しています。Sardineは、デバイスや行動に関するシグナル、銀行外部のネットワークインテリジェンス、機械学習を1つのプラットフォームに統合し、不正対策チームとAMLチームが同じシグナルに基づいて業務を行えるようにします。
SardineのAIエージェントは、アラートの一次トリアージや証拠収集も担うため、アナリストは必要な作業がすでに完了した状態で各ケースの対応を開始できます。
Sardineは、既存の不正検知システムやAMLシステムと併用できますか?
はい。Sardineは、現在ご利用中の不正対策、AML、決済、本人確認、ケース管理システムと併用できます。まずは1つの意思決定ポイントから導入し、既存システムと比較して改善効果を測定したうえで、適用範囲を拡大していけます。
これは、Tier 1の金融機関から地方銀行やコミュニティバンク、信用組合や相互組織、スポンサー銀行に至るまで、あらゆる規模の銀行に当てはまります。
Sardineは、リアルタイムかつ取り消し不能な決済ネットワークにおける不正決済をどのように防止しますか?
Sardineは、機械学習によるリスクスコア、ルール、行動シグナルを活用し、ACH、電信送金、SEPA、FPS、RTP、FedNow、Zelle、小切手を通じて資金が移動する前に、すべての取引をスコアリングします。RTPやFedNowのように取り消し不能な決済ネットワークでは、本人情報、口座の利用状況、デバイスシグナル、ネットワークインテリジェンスを用いて、決済完了前にリアルタイムでスコアリングを行います。
決済レール、金額、取引相手、ユースケースごとに判定条件を設定し、処理の流れの中で承認、保留、経路変更、またはブロックを行えます。
Sardineはどのようにしてアカウント乗っ取りやマネーミュールのネットワークを検知しますか?
アカウント乗っ取り対策では、Sardineはデバイスの完全性を示すシグナルと、タイピングのリズムやマウスの動き、AnyDeskやTeamViewerなどのリモートアクセスツールに関する行動バイオメトリクスを組み合わせ、新しい出金先口座の追加や、認証情報のリセット直後に行われる送金など、攻撃者の存在を示す変更を検知します。
ミュールネットワークに対しては、ネットワークインテリジェンスにより、取引相手やユーザーが他の金融機関で不正行為に関与していたかどうかを把握できます。また、リンク分析によって、顧客、取引相手、取引フローにまたがるマネーミュール組織を検出します。
Sardineは手作業によるAML審査を削減できますか?また、AIエージェントは自律的に何を行いますか?
はい。SardineのAIエージェントはアラートをトリアージし、氏名の不一致や音訳ミスなどの明らかな誤検知を除外し、証拠を収集したうえで、アナリストが確認できるようケースの要約や説明文の草案を作成します。
エージェントの権限範囲はワークフローごとに定義・設定でき、人によるレビュー、ドリフト監視、エージェントが何をなぜ行ったかを示す完全な記録も備えています。
Sardineは、チームが監査や規制当局の審査にいつでも対応できる状態を維持するために、どのように支援しますか?
すべての判断には理由コード、根拠となるシグナル、完全な監査証跡が付随するため、後から情報を再構成することなく、チームから規制当局へそのまま提出できます。KYC、取引モニタリング、制裁スクリーニング、疑わしい取引の届出を、体系的な監督のもとで単一のワークフローとして実行できます。
SardineはSOC 2 Type IIおよびISO 27001の認証を取得し、GDPRにも準拠しています。専用インフラストラクチャまたはプライベートクラウドを選択でき、データは保存時および転送時に暗号化されます。
どのくらいで効果が現れますか?
ほとんどの銀行は、まずシャドーモードで評価を行います。Sardineを既存のソリューションと並行して、実際のトラフィックまたは過去のトラフィックに対して稼働させ、導入を決定する前に検知率と誤検知率を比較します。