

こんな状況を想像してみてください。初めて電話をかけてきた顧客が、絶対に1,200ドルの支払いなどしていないと主張しています。ところが、約3日かけて調べた結果、14か月前に本人が定期支払いを設定し、そのことを忘れていたと判明します。不正対策チームから見れば、本人確認済みのログインを通じて承認された取引ですが、コンプライアンス部門から見れば、身に覚えがないと訴えている顧客がいるのです。
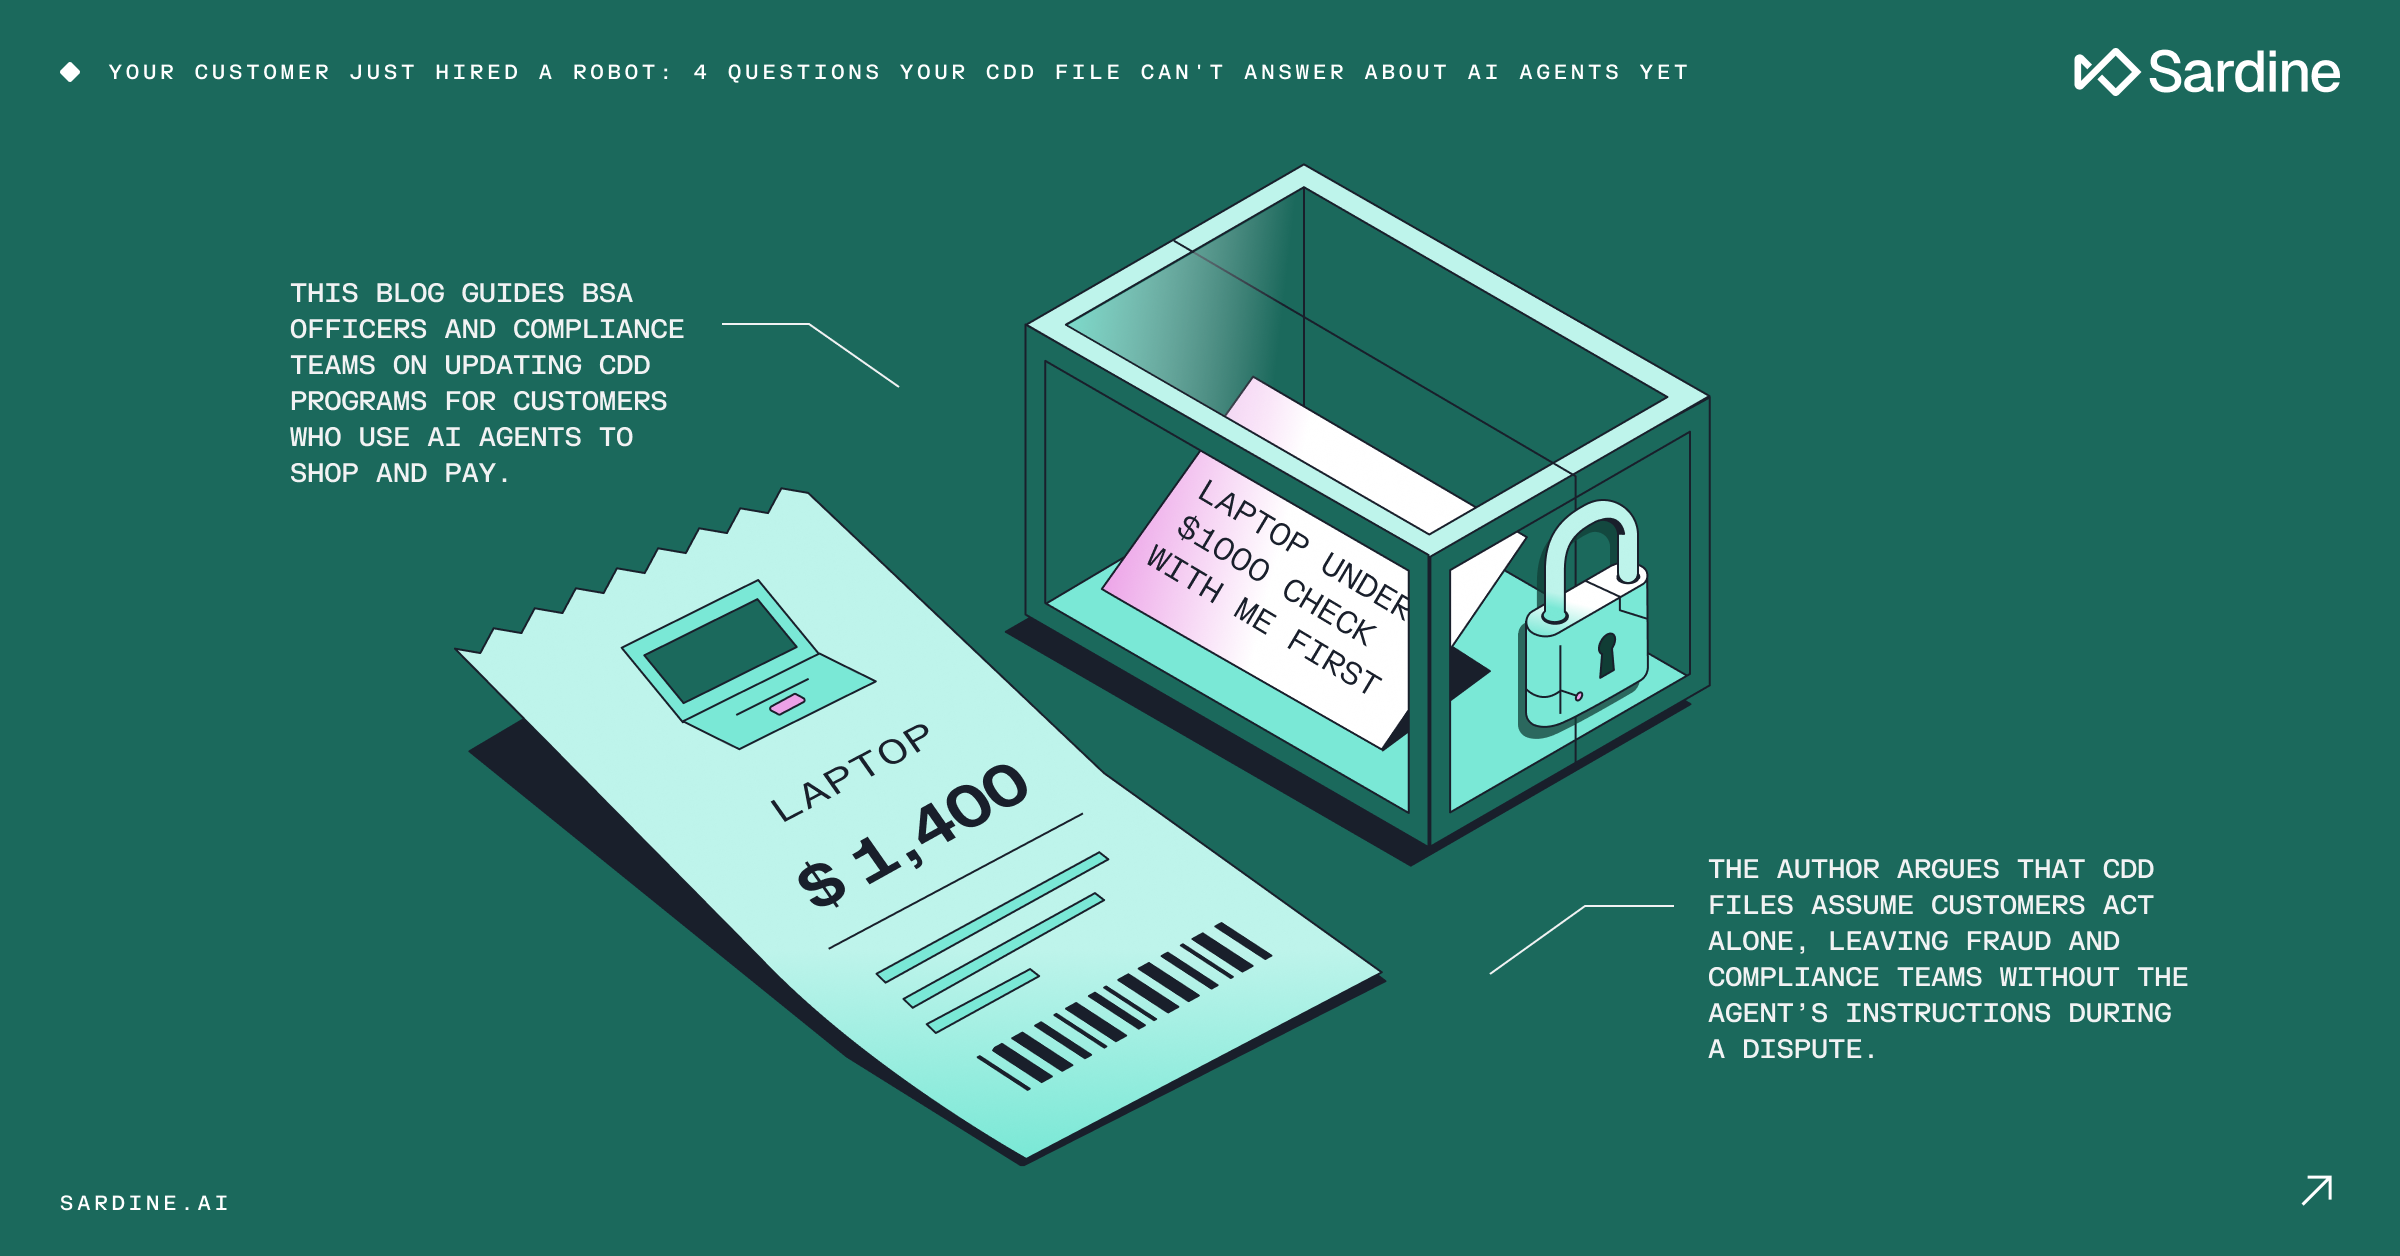
それは、たった1つの請求書の自動支払いルールの話でした。では、ある顧客が買い物エージェントに「1,000ドル未満のノートパソコンを探して、購入前に私に確認して」と頼んだのに、エージェントが確認もせずに1,400ドルのノートパソコンを購入してしまったとしたらどうでしょう。同僚のHailey Windhamは先週、このシナリオについて不正調査担当者の立場から記事を書き、「そもそも何を調査するのか?」と問いかけました。私が問いたいのは、支出の判断をソフトウェアに委ねる顧客について、皆さんのBSAプログラムではどのように規定しているのか、ということです。何も規定していないのであれば、次回の顧客管理(CDD)情報の更新までに、どのような規定を盛り込むべきでしょうか?
まず、2つの用語を簡単に定義します。
- 顧客管理(CDD)とは、銀行秘密法(BSA)に基づくプログラムの一環として、顧客が誰であり、口座をどのような目的で利用するのかを把握することです。米国連邦規則集第31編1020.210条(b)(5)に定められたこの規則は、各顧客との取引関係の性質と目的を理解し、リスクプロファイルを作成したうえで、継続的に監視することを求めています。
- 本記事でいうAIエージェントとは、顧客が自分に代わって行動することを許可したソフトウェアです。閲覧、比較、交渉、支払いを行うことができ、その間、顧客自身がキーボードを操作することはありません。通常、エージェントはデータセンターのIPアドレスを使うクラウドブラウザ上で動作するため、加盟店の不正検知システムによってボットと判定され、ブロックされてきました。
要点
エージェントは、新たなチャネルであり、新たな権限委任の形であり、場合によっては自社が選んだわけではない新たな取引相手でもあります。現在の貴社の管理体制は、顧客が自ら行動することを前提に構築されています。つい最近まで、買い物をするのは顧客本人だったからです。ですから、最初の紛争が起きる前に、検査担当者が確認できる場所に、次の4点を必ず明文化しておくことをお勧めします。エージェントによる購買を認めるか、顧客は何を委任できるか、エージェントによる行為をデータ上でどう把握するか、そして問題が起きた際に誰が証拠の管理責任を負うか、という点です。以下では、それぞれについて順を追って説明します。
なぜ今なのか、何が提案段階で何が確定しているのか
顧客の口座を操作するAIエージェントについて、規則を定めた米国の連邦銀行規制当局はまだなく、近いうちに定められるとも思いません。現時点で判断の手がかりとなるのは、いずれも同じ方向を示す一連の動きです。
2026年4月17日、米連邦準備制度理事会(FRB)、通貨監督庁(OCC)、連邦預金保険公社(FDIC)は、15年前に策定されたモデルリスク管理指針をSR 26-2に置き換えました。この指針は、OCCからはBulletin 2026-13、FDICからはFIL-15-2026として公表されています。各当局は脚注で、生成AIとエージェント型AIを適用対象外としました。つまり、エージェントのガバナンスについては、公表されたロードマップがないまま、各金融機関が既存の管理体制と自らの判断で対応する必要があります。
2026年4月7日、FinCENはAML/CFTプログラム規則の改正案を公表しました(91 FR 18704、4月10日付官報掲載)。意見募集は6月9日に締め切られましたが、現時点では最終規則はまだ公表されていません。提案どおりに採択されれば、商品、サービス、流通チャネル、顧客、地理的領域を網羅するリスク評価を、文書化されたプロセスとして実施することが義務付けられ、対応には12か月の猶予期間が設けられます。
一方、すでに数百万人が買い物エージェントをスマートフォンにダウンロードしています。こうしたエージェントが買い物をする加盟店は、正当なエージェントとボットを見分ける仕組みを構築しています。SardineのKnow Your Human(KYH)は先週リリースされ、利用者のデバイスやIPに関するシグナルをエージェント経由で加盟店に伝え、購入を承認できるようにします。これにより、加盟店にとっては「背後に誰がいるのか」という問題が解決され、カード発行会社にとっても、取引に関する異議申し立てへの対応で、より確かな証拠が得られます。しかし、顧客がエージェントに何を指示したのかは、誰にも分かりません。この欠けているつながりこそが、銀行秘密法(BSA)上の論点となるのです。
顧客デューデリジェンスでよくある落とし穴
私なら、まずCDD(顧客管理)の記録を確認します。チームが口座を開設した際には、顧客識別プログラム(CIP)を通じて、利用者本人の身元を確認したはずです。法人の場合は、米国連邦規則31 CFR 1010.230に基づいて実質的支配者に関する情報も収集し、誰がその事業を所有・支配しているのかを確認したはずです。しかし、顧客が月額500ドルの上限を設けてソフトウェアに支出を任せるかどうかを尋ねようとは、誰も考えませんでした。そのため、エージェントが初めて購入を行っても、決済処理業者はそれを通常のカード利用の承認処理として扱い、確認するアナリストにも、その取引が通常と異なることを見分けるすべはありません。
不正対策チームがエージェントの存在に気づくのは、たいてい最初の購入から数時間後です。監視ルールは人間の購買行動に合わせて調整されているため、エージェントが午前3時に40店舗の商品を比較すると、カードが不正利用されていると判断されます。当番のアナリストがカードを利用停止にし、顧客から苦情の電話が入ると、カスタマーサポートの担当者がカードを再発行します。その約3週間後、BSA(銀行秘密法)対応チームは、これまでリスク評価の対象にしていなかった活動が、一つのカテゴリーとして丸ごと存在することを知るのです。
その後、顧客が請求に異議を申し立てます。「確かに私のエージェントです」と顧客はチームに伝えます。「でも、そんなことをするよう指示した覚えはありません」。そこで、不正対策アナリストはReg Eに基づく異議申立ての手続きを開始します。一方、銀行秘密法(BSA)の担当者は、顧客が訴えているのは、SAR(疑わしい取引の届出)が必要な、承認されていない取引ではないかと検討し始めます。しかし、どちらの担当者も、判断の決め手となる証拠、つまり顧客がエージェントに与えた指示を持っていません。Haileyは自身の記事で「その証拠は誰が保管すべきなのか」と問いかけています。その答えが出るまでは、証拠がない場合にチームがどう対応するのか、方針を文書で明確にしておいてほしいところです。
実践方法:AIエージェントに関する最初の異議申し立てが発生する前に答えておくべき、顧客デューデリジェンスの4つの問い
1. AIエージェントの利用を認めるかどうかを決め、その判断を文書に残す。
エージェントを完全にブロックするのはおそらく不可能ですし、そうすべきだとも思いません。ただし、何をもって「許可」とするかは決められます。顧客は、エージェントを連携させたことを銀行に届け出る必要があるのでしょうか。オンラインバンキングの利用規約は、そのような利用を想定していますか。顧客がエージェントにログイン情報を渡した場合、それは規約上、認証情報の共有による違反に当たるのでしょうか。それとも、認められた権限委任に当たるのでしょうか。方針を決め、商品のCDD(顧客管理)文書に記載し、その方針の基準日を明記してください。
2. 顧客が委任できる範囲を、リスク評価が可能な段階に分けて定義する。
委任された権限も、他のリスク要因と同じように扱いましょう。以下に、そのまま使える評価尺度の例を示します。金額は仮のものなので、実際の顧客が各段階に適切に分かれるよう、基準額を調整してください。
ティア | エージェントができること | 固有リスク | 制御例 |
1 | 残高と取引の閲覧のみ | 低 | 読み取り専用トークンのみで、決済認証情報の共有は不要 |
2 | 連携したカードで加盟店に月額500ドル未満の支払いを行う | 中程度 | 発行会社側で利用上限を適用し、上限を超える場合は追加承認が必要 |
3 | 請求書の支払いや、お客様ご自身の口座間での資金移動 | 中程度 | 指定された受取人および内部口座のみ、1日あたりの限度額、新規受取人の登録時に通知 |
4 | 外部口座への資金移動、または新規口座の開設 | 高 | 取引ごとに顧客の承認が必要。新規取引先への初回支払いは24時間保留 |
現在、市場に出回っているエージェントの大半はティア2に該当します。Haileyが説明する、金融機関の間で資金を移動して貯蓄を最適化するエージェントはティア4です。私なら、問題のない取引履歴が6か月分確認できるまでは、こうしたエージェントによるすべての取引について、その都度承認を求めるようにします。
3. 自社のデータで確認できるようにする。
どの取引がエージェント経由なのかを判別できなければ、その取引を監視することも、リスクを評価することも、説明することもできません。カード決済処理会社やデジタルバンキングのベンダーに、どのフィールド、ヘッダー、フラグがエージェントによって開始された取引を示すのかを確認しましょう。KYHのような加盟店側のプロトコルでは、エージェントの提供元とセッションを特定する識別子が渡されるため、決済フローにはそうしたデータの一部が存在しています。皆さんがすべきことは、そのデータが自社まで届いているかを確認し、それに合わせて監視ルールを調整することです。たとえば、1時間に40回の加盟店サイトへのアクセスでアラートを出すなら、私なら既知のエージェントセッションと未知のセッションで異なるしきい値を設定します。次に調整する担当者が推測せずに済むよう、アナリストにはその理由をルールの変更履歴に記録してもらいましょう。
4. 証拠の管理責任者と、証拠がない場合の対応を明確にする。
不正対策チームとBSA(銀行秘密法)対応チームの双方に提示する引き継ぎ表は、次のとおりです。
質問 | 誰が回答するか | エビデンスの現在の保管場所 | 見つからない場合の対処方法 |
エージェントの背後にいる人間は、当社の顧客でしたか? | 不正行為 | デバイスやIPに関する情報、ログイン記録、KYHなどのプロトコル | 未検証として扱い、認証を強化する |
そもそも顧客はこのエージェントに権限を与えていたのでしょうか? | まず詐欺、次にBSA | オンラインバンキング契約、連携アプリの記録 | お客様に承認日とアプリ名を確認してください |
お客様はこの取引を承認しましたか? | まだ誰もいません | エージェント提供者が保有する、顧客からエージェントへの指示 | 行った依頼、受け取った回答、および日付を記録してください |
これはレギュレーションEに基づくエラー、疑わしい取引の届出(SAR)の対象、それともどちらにも該当しませんか? | 詐欺関連のファイルを含むBSA | お客様の異議申し立ての記録と、その上の2行 | 手元にある事実に基づいて判断し、入手できなかった情報を記録する |
現在、エージェント提供事業者は通常、顧客の指示内容を保管していますが、担当チームがその開示を求めるための標準的な窓口はありません。ヘイリーは、カード発行会社、加盟店、エージェント提供事業者の間で、Ethocaのように証拠情報を交換する仕組みを提案しました。私もこれは適切な考え方だと思います。そのような仕組みができるまでは、分析担当者は、疑わしい取引の届出(SAR)の要否を判断する際に、どの事実を確認できなかったのかを明記する必要があります。「顧客は、エージェントが指示の範囲を超えて行動したと述べている。[日付]付で指示記録の提供を求めたが、エージェント提供事業者から回答はなかった」。このような記載があれば、検査官は分析担当者が何を求め、誰が回答しなかったのかを把握できます。分析担当者が「顧客から異議申立てあり。追加情報なし」とだけ記して済ませると、検査官からは、より厳しく追及される傾向があります。
この手法では解決できないこと
4つの問いすべてに対する答えが書面でそろっていても、チームにはなお埋められない情報の空白が残ります。不正分析担当者は、KYHを使って、ノートパソコンの購入の背後に実在の顧客がいたことを確認できます。これにより、データセンターのIPアドレスだけの場合よりも、はるかに多くの判断材料が得られます。ただし、どちらのチームも、顧客が1,400ドルのノートパソコンの購入を実際に承認したかどうかを、KYHで証明することはできません。エージェント提供事業者がその指示内容を共有するようになるまでは、分析担当者はその情報なしで判断を下す必要があります。
チームは、ステップ2で定めた各段階の制限を承認システムでも確実に適用する必要があります。500ドルの上限をCDDファイルに記載しただけでは、エージェントは決済時にその上限を超えて支出できてしまいます。私なら、残余リスクを評価する際、そのような上限にリスク低減効果があるとはみなしません。
顧客の中には、エージェントに購入を指示しておきながら、その請求に異議を申し立てる人もいます。不正対策チームはすでに、顧客が自分で購入したにもかかわらず、家族が購入したと主張するような、これに似たケースに対応しています。家族ではなくエージェントのせいにされた場合、その主張ははるかに説得力を持つでしょう。異議申し立て対応チームが正当な申し立てと本人による不正を見分けるには、顧客の言い分以外の証拠が必要になります。
FinCENの最終規則を待たなくても、自社の方針を文書化することはできます。次に検査官が貴社の手順書を確認する際には、たとえ当時の対応方針が不十分だったとしても、貴社のチームがいつエージェントについて検討を始めたのかを確認したいはずです。
今週中にCDD(顧客管理)の手順書を開き、「代理人」という言葉を検索してください。見つからなければ、最初の質問への回答が「まだ決めていない」であっても、上記の4つの質問を今日の日付とともに追記してください。
このブログに記載されている見解は私個人のものであり、法的助言とみなされるべきものではありません。
よくある質問
顧客デューデリジェンス規則では何が求められ、AIエージェントも対象となりますか?
顧客デューデリジェンス規則(31 CFR 1020.210(b)(5))は、銀行の銀行秘密法(BSA)遵守プログラムにおいて、各顧客との取引関係の性質と目的を把握し、顧客のリスクプロファイルを作成して、継続的なモニタリングを行うことを義務付けています。同規則には、AIエージェントへの言及はありません。そのため銀行は、顧客が支出をソフトウェアに委任することをリスクプロファイルとモニタリングにどう反映するかを判断し、その判断を基準日とともに顧客デューデリジェンス(CDD)ファイルに記録すべきです。
顧客のAIエージェントには、顧客本人確認プログラムと実質的所有者情報に関する要件がどのように適用されますか?
The 顧客本人確認プログラムは、口座開設時に顧客である個人の本人確認を行い、実質的支配者情報は、顧客である法人を誰が所有し、支配しているかを特定します。いずれも、顧客がAIショッピングエージェントに支出を委ねるかどうかを確認するものではありません。そのため、顧客デューデリジェンス(CDD)のファイルには、顧客がこうしたエージェントを利用しているかどうか、またどのように利用しているかを別途記録する必要があります。
Know Your AgentとKnow Your Human(KYH)の違いは何ですか?
Know your agentは、AIエージェントが顧客に代わって行動する前に、そのエージェントの身元、所有者、権限を確認するための枠組みを指します。SardineのKnow Your Human(KYH)は、人間側からアプローチし、本人のデバイスやIPに関するシグナルをエージェント経由で加盟店に伝えることで、エージェンティックコマースにおける購入の承認を可能にします。KYHは購入の背後にいる人物を明らかにしますが、顧客がエージェントに何を指示したかは開示しません。
AIエージェントによる購入は、レギュレーションEの対象になりますか?
レギュレーションEは引き続き消費者の電子資金移動に適用されますが、AIエージェントによる購入がどのように扱われるかについては、まだ明確になっていません。同規則では、無権限の電子資金移動を、消費者以外の者が実際の権限なく開始した資金移動と定義しています。ただし、消費者がアクセスデバイスを提供した相手による資金移動は、その相手にはもはや権限がないと消費者が金融機関に通知していない限り、この定義から除外されます。AIエージェントと認証情報を共有した場合に、この除外規定が適用されるかどうかは、同規則に明記されていません。そのため、エージェントによる購入をめぐる異議申し立ては、その取引が無権限の取引に当たるかどうかが明確でないまま、金融機関に持ち込まれる可能性があります。
銀行は、顧客のAIエージェントが実行できることをどのように制限すべきですか?
銀行は、委任する権限を段階別に設定し、その各段階の制限を承認システムで適用することで、エージェントの行動を制限できます。読み取り専用の段階では、決済用の認証情報を含まないトークンだけを付与します。カード決済を認める段階では、カード発行会社側で月間利用上限を適用し、上限を超える場合には追加認証を求めます。外部口座への送金を認める段階では、取引ごとに顧客の承認を必要とします。権限レベルの一覧表に記載するドル建ての金額は、いずれも顧客層に応じて調整するための仮の数値です。また、CDD(顧客管理)ファイルに上限を記載するだけでは、エージェントが決済時にその上限を超えて支出することを防げません。
AIエージェントが指示の範囲を超えて行動したと顧客が主張する場合、BSA担当者はその紛争にどのように対応すべきですか?
BSA担当責任者のチームは、入手できた事実に基づいて判断し、入手できなかった事実も記録すべきです。重要な証拠となるのは、顧客がエージェントに出した指示です。通常、その記録はエージェントの提供事業者が保有していますが、銀行が開示を求めるための標準的な窓口はありません。案件記録には、何を、いつ請求し、どのような回答を受け取ったかを残すべきです。これにより、検査官は分析担当者が何を求め、誰が回答しなかったのかを確認できます。こうした異議申立ての中には、顧客自身がエージェントに購入を指示した後で、その事実を否認する「ファーストパーティー詐欺」に当たるものもあります。異議申立て対応チームは、疑わしい取引の届出を行うかどうかを判断する前に、顧客の申告以外の裏付けも得る必要があります。
SR 26-2とFinCENの規則案は、AIエージェントにとってどのような意味を持つのでしょうか?
SR 26-2(2026年4月17日に公表された関係当局共同のモデルリスク管理ガイダンス)は、生成AIとエージェント型AIを適用範囲外とし、これらのシステムの管理を各銀行独自の実務に委ねています。OCCの2026年11月4日付の監督枠組みは、検査官にエージェント型AIに関する法的拘束力のない指針を示しています。FinCENのAML/CFTプログラム規則案では、商品、サービス、提供チャネル、顧客、地理的地域を対象とするリスク評価プロセスを義務付け、最終規則の制定後12か月を遵守期限とすることが提案されています。これら3つはいずれも、顧客が持ち込むエージェントを念頭に置いて策定されたものではないため、BSAプログラムでは、それらに対する独自の方針を文書化する必要があります。
参考文献
- 31 CFR 1020.210(b)(5)、銀行に対するマネー・ローンダリング対策プログラムの要件、継続的な顧客デューデリジェンス。 https://www.ecfr.gov/current/title-31/subtitle-B/chapter-X/part-1020/subpart-B/section-1020.210
- 31 CFR 1020.220、銀行に適用される顧客本人確認プログラムの要件。 https://www.ecfr.gov/current/title-31/subtitle-B/chapter-X/part-1020/subpart-B/section-1020.220
- 31 CFR 1010.230、法人顧客の実質的支配者に関する要件。 https://www.ecfr.gov/current/title-31/subtitle-B/chapter-X/part-1010/subpart-B/section-1010.230
- FinCEN、マネー・ローンダリングおよびテロ資金供与対策プログラムに関する規則案、91 FR 18704(2026年4月10日)、案件番号 FINCEN-2026-0034、規則識別番号(RIN)1506-AB72。 https://www.govinfo.gov/content/pkg/FR-2026-04-10/pdf/2026-07033.pdf
- 連邦準備制度理事会 SR 26-2、OCC通達2026-13、FDIC FIL-15-2026「モデルリスク管理に関する監督指針」(2026年4月17日)。生成AIおよびエージェント型AIを適用範囲から除外する脚注。
- 第三者との関係に関する当局間ガイダンス:リスク管理(2023年6月6日)。注:2026年9月11日、原則主義に基づく代替ガイダンス案が公表されました(OCC Bulletin 2026-46)。意見募集の締め切りは2026年11月中旬です。
- Hailey Windham「私たちはその人のことは知っているが、その人がエージェントに何をするよう指示したかまで把握しているだろうか?」(2026年11月6日)。
- Sardine、Know Your Human(KYH:人間を知る)。 https://www.sardine.ai/know-your-human