

Instinct、MetaのMuse、OpenAIのDotsといったパーソナルショッピングエージェントの利用が広がる中、加盟店からは、エージェントが購入を代行する場合、不正防止やチャージバック管理はどのように機能するのかという疑問が寄せられています。本記事では、現状の課題と、それを解消するためのSardineの提案を紹介します。それは、利用者本人の身元情報をショッピングエージェントに紐づけることで、加盟店が正当な購入を承認できるようにするプロトコルです。
エージェント経由の購入率が低い理由
ショッピングエージェントの購入率が低いのは、多くの場合、販売者がエージェントをボットと見なしてしまうためです。エージェントは通常、クラウド上のブラウザから買い物をするため、販売者に見えるのは買い物客本人の端末やIPアドレスではなく、クラウド側のものになります。正当なエージェントでも、悪意のあるボットと同じクラウドインフラやブラウザ自動化技術を使うことがあるため、販売者が両者を見分ける手がかりは限られます。そして注文が拒否されるたびに、買い物客はエージェントに買い物を任せることを敬遠するようになります。
私たちが提案するKnow Your Human(KYH)プロトコルは、エージェントと加盟店のコンバージョン率向上を支援するとともに、買い物客がエージェントによる購入を忘れたり、その購入について混乱したりした際に、加盟店がより確かな証拠に基づいて対応できるようにします。このプロトコルは、エージェント型コマースの他のプロトコルを補完するものです。KYHは、それらがカバーしていない顧客の本人確認に関する情報、すなわちエージェントの背後にいる人間に関する情報を提供します。
現在のエージェントプロトコルがカバーしていない領域
主要なエージェント型コマースのプロトコルは、それぞれ実際の課題を解決していますが、いずれも人間の関与を想定していないか、販売事業者側に対応すべき作業を残しています。
プロトコル | 機能 | 停止する場所 |
WebBotAuth (Cloudflare) | エージェントのネットワーク上にある .well-known フォルダ内の鍵を確認することで、リクエストが実際に OpenAI などのエージェントから送信されたものであることを検証します。 | エージェントを検証するものであり、その背後にいる人物については何も保証しません。 |
Visa トラステッド・エージェント・プロトコル | 購入の意図を発行者に伝えられるよう、発行者のニーズを考慮して設計されたKnow Your Agent(KYA)仕様。 | 発行会社を重視しているため、加盟店側が取引で得られるメリットは少なくなります。 |
Sierraのパーソナルエージェントプロトコル(Poppy) | 加盟店がエージェントを受け入れるための準備を支援します。この仕様は、ユーザーがエージェントに特定の権限を付与するオープンバンキングAPIに似ており、 | EC取引よりも、銀行や証券会社からのデータ取得に適しています。加盟店に見えるのはエージェントのブラウザが使用するネットワークのIPアドレスであり、購入者のIPアドレスではありません。 |
OpenAI ACP | 大規模な加盟店に適した強力な仕様です。決済時に、IPアドレス、ユーザーエージェント、デバイスフィンガープリントなどのリスクシグナルを送信できます。 | 各事業者がエージェント専用のAPIを構築する必要があり、小規模な事業者には導入のハードルが高い可能性があります。 |
エージェントが購入するとき、何が見えなくなるのか
多くのパーソナルショッピングエージェントは、買い物客のデバイス識別子、デバイスフィンガープリント、IPアドレスを隠し、販売事業者に渡しません。そのため、ロイヤルティプログラムの運用や不正対策、チャージバック管理に支障が生じます。
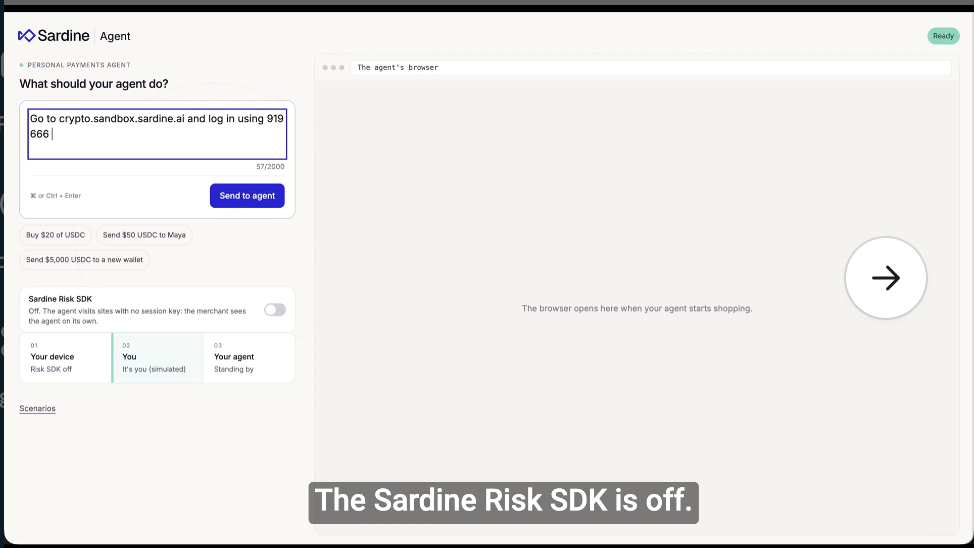
まず、加盟店は、エージェントを介した支払いを、その利用者本人が行った支払いと紐づけることができません。利用者がエージェントによる購入を忘れてカードネットワークにチャージバックを申し立てた場合、加盟店には、異議申し立てに最も有力な証拠となるデバイス識別子、デバイスフィンガープリント、IPアドレスがありません。
次に、加盟店が確認できる情報は、購入者が普段利用しているものと一致しません。IPアドレス、デバイスID、デバイスフィンガープリントはいずれもエージェントのものであるため、加盟店が注文を拒否する可能性があります。
VisaのCE 3.0、VAMP、Mastercard First Party Trust
VisaのCompelling Evidence 3.0(CE 3.0)ルールでは、加盟店が、異議申し立ての対象となった購入と条件を満たす過去2件の取引について、デバイスまたはIPアドレスの一致を含む顧客データの一致を確認できれば、利用者が誤って申し立てたチャージバックに反証できます。ただし、適用条件や証拠に関する要件を満たす必要があり、エージェントのクラウドブラウザーによって、加盟店が必要とするデバイスやIPアドレスの証拠が確認できなくなる場合があります。
Visaのアクワイアラ監視プログラム(VAMP)により、加盟店にとってのリスクはさらに高まります。不正利用の報告と異議申し立ては、いずれも加盟店のVAMP比率に算入されます。
VAMP比率 = (不正利用(TC40) + 異議申し立て(TC15)) ÷ 決済済み取引(TC05)
KYHは、ユーザーのデバイス情報とIP情報を収集し、VAMP指標の集計対象から除外される可能性のあるCE 3.0に基づく申し立てなど、要件を満たす異議申し立てへの反証を支援します。
Mastercard First Party Trustでは、配送情報や本人確認データに加えて、デバイスのシグナルが求められます。エージェントのクラウドブラウザーを介すると、顧客のデバイス情報が見えなくなる場合があります。KYHは、顧客本人のデバイスとIPのシグナルを取得し、加盟店がこのプログラムで求められるデバイスの証拠を提出できるよう支援します。
現在、エージェントを介した決済では、加盟店が通常の不正行為への対応やフレンドリーフラウド(購入者による不当なチャージバック請求)への対処に必要とする基本的なデータが不足していることが少なくありません。シグナルを収集するだけで異議申し立てへの対応が成功するとは限りませんが、シグナルがなければ、加盟店が対応に活用できる情報は大幅に限られてしまいます。
SardineのKYH提案
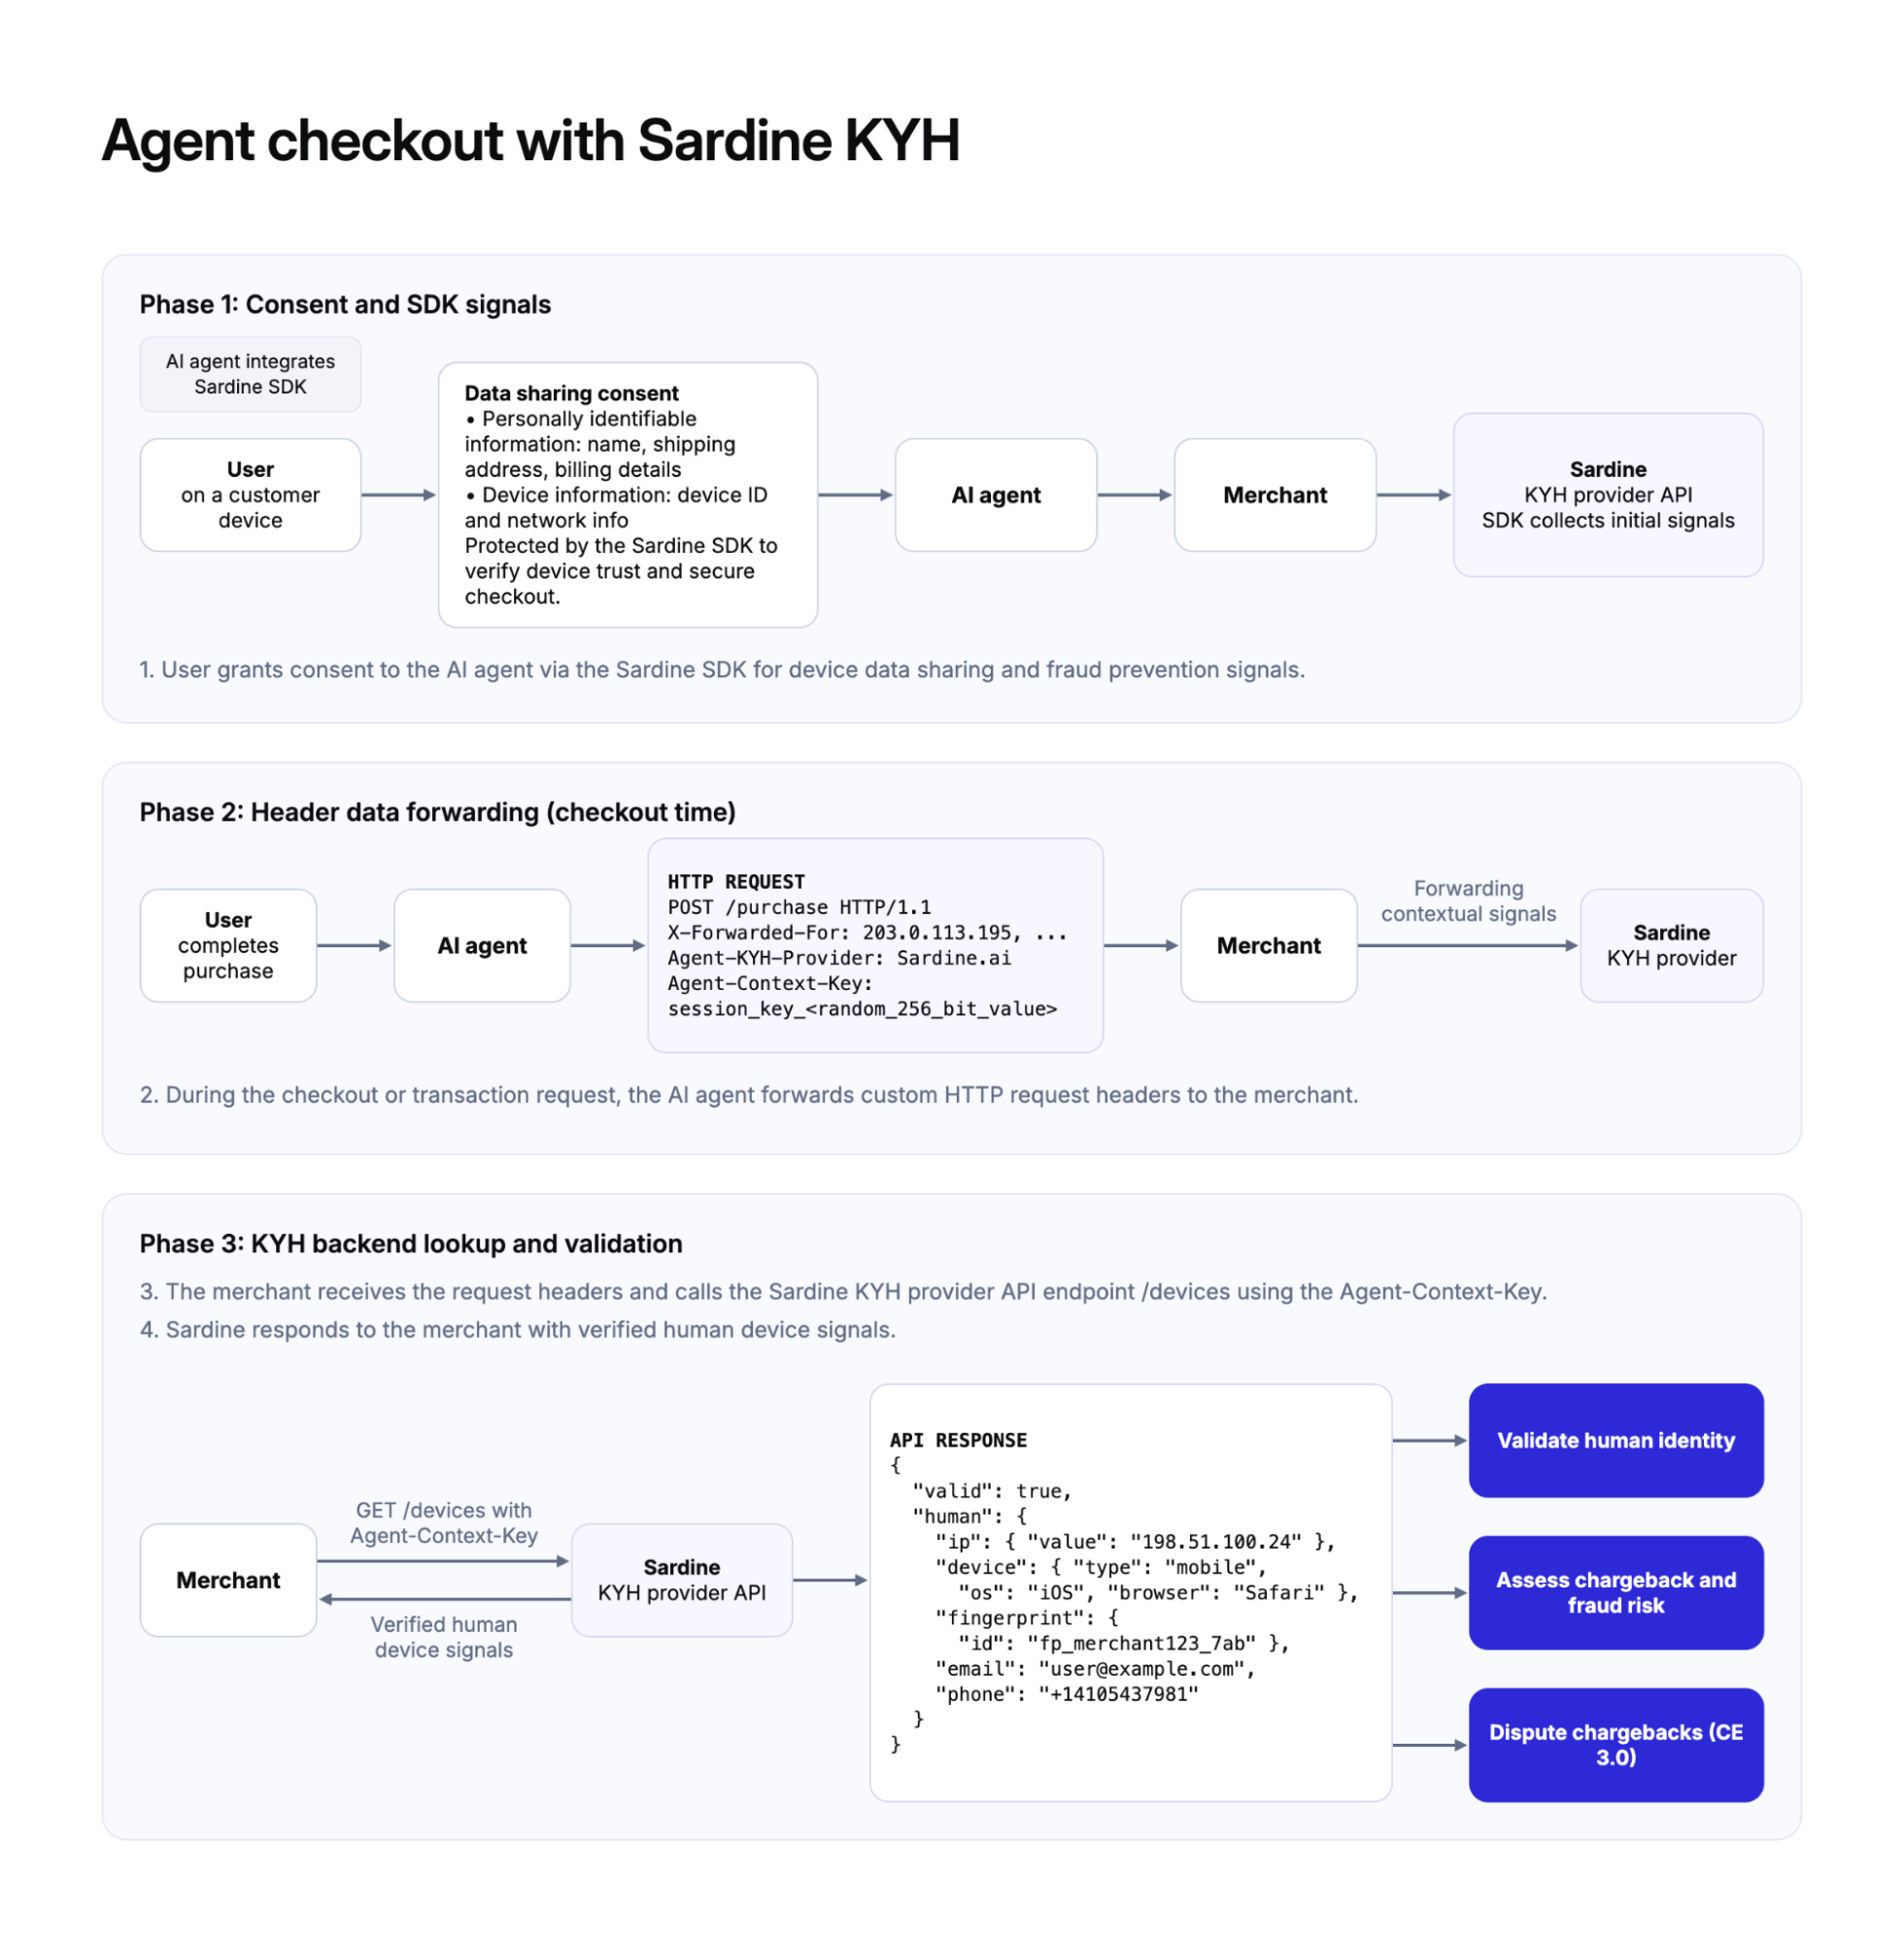
KYHは、2つのフローからなるシンプルで軽量なプロトコルです。エージェントフローでは、エージェントがいくつかのHTTPヘッダーを追加して送信し、加盟店が購入者のデバイスやIPに関するシグナルを確認できるようにします。加盟店フローでは、エージェントの背後に実際の人間がいることを確認する必要がある場合に、有効期間の短い確認用リンクによる追加認証を行います。いずれも、同意が前提です。エージェントが情報を共有する前に、購入者は、氏名、配送先や請求先の詳細、不正防止のためのデバイス情報など、共有を許可する情報を承認します。
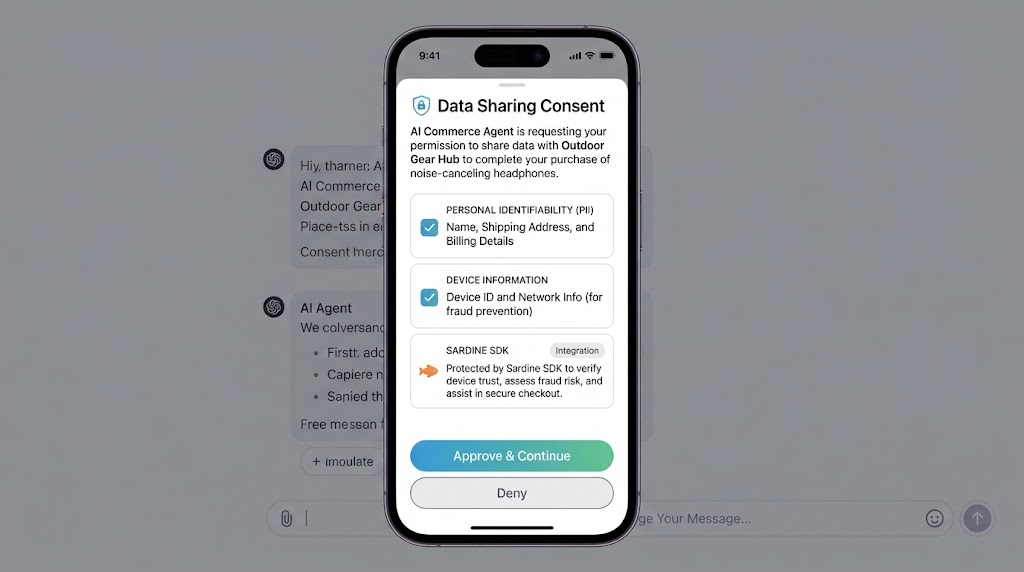
SDKを活用したデバイスインテリジェンス
加盟店は、デバイスインテリジェンスを自社でホストできるべきです。ここでは、カード発行会社が3Dセキュア(3DS)で使用するメソッドURLの仕組みを応用します。加盟店は、例えば次のような既知の場所でメソッドURLを公開します:/.well-known/methodUrl。
エージェントが加盟店を認識しており、そのURLが存在する場合、エージェントはそのURLを呼び出します。そうでない場合は、SardineのDevice Intelligence JavaScriptを呼び出します。加盟店のメソッドURLが存在する場合、呼び出しは次のようになります。
加盟店へのヘッダーデータの受け渡し
エージェントは購入時にプロキシサーバーのように動作するため、現在の X-Forwarded-For と同様に、リクエストに HTTP ヘッダーを追加できます。すべてのエージェントが以下のフィールドを渡すことを提案します。
リクエストにはエージェントの署名も含まれており、加盟店はこれを使ってエージェントを検証できます(WebBotAuthはその手段の一つです)。ただし、制約が2つあります。まず、加盟店がIP情報を信頼できるのは、エージェントが検証済みの場合に限られます。次に、個人を特定できる情報(PII)のすべてをヘッダーで送信できるわけではありません。それでも、ヘッダーは加盟店がエッジでフィルタリングを行ううえで有用な手段となります。エージェント側ではHTTPヘッダーをいくつか追加するだけで対応でき、加盟店はエージェント専用のAPIを構築することなく、SardineなどのKYHプロバイダーを通じて検証できます。
そのため、エージェントはAgent-KYH-Providerも送信します。これにより、購入者のデバイスフィンガープリントやIPアドレスなどの追加情報をどこから取得できるかが加盟店に伝わります。Agent-Context-Keyは顧客のデバイスを確認する際に作成され、エージェントのセッションと、その背後にいる本人とを紐付けます。処理の流れは次のとおりです。
- エージェントは、上記の3つのヘッダーを付けてリクエストを送信します。
- マーチャントは、データの保有者を確認するために、
Agent-KYH-Providerを読み取ります。 - 加盟店は、
Agent-Context-Keyを使用して、そのKYHプロバイダー(Sardine、加盟店自身、またはエージェント)にバックエンドから呼び出しを行います。 - KYHプロバイダーは、そのセッションのデバイス情報とIP情報を返します。
レスポンスは次のようになります:
KYCや本人確認データなど、その他のフィールドもレスポンスに追加できます。
加盟店フロー:認証リンクによる追加認証
すべてのエージェントがそれらを送信するとは限りません。加盟店は注文を拒否する代わりに、KYHによる追加認証に進み、購入者に有効期限の短いリンクを送信できます。購入者が自分のスマートフォンでリンクを開くと、Sardineがデバイス情報や行動シグナルを収集し、加盟店のセッションに取り込みます。その後、エージェントに伝えるためのワンタイムコードがページに表示されます。
テストにご協力ください
今後もエージェントによる代理購入は増えていきます。加盟店が不正を防ぎ、チャージバックに対抗するには、人間が購入手続きを行う場合と同じシグナルが必要です。私たちは、この提案をともに開発・検証してくださるエージェント開発者と加盟店を募集しています。上のデモをご覧いただくか、Know Your Humanのページで詳細をご確認ください。エージェントや加盟店システムとの連携については、お気軽にお問い合わせください。