

Un analista de fraude aplica la misma decisión en cinco colas distintas. Un responsable de cumplimiento normativo vuelve a introducir los datos de un caso en un informe regulatorio. Un analista de datos exporta una hoja de cálculo para responder a una sola pregunta. Ninguna de esas tareas requiere criterio, y todas compiten con el trabajo que sí lo requiere.
Los lanzamientos de septiembre buscan acabar con esa repetición. Tres nuevas soluciones de la plataforma, Sardine Flow, Agent Hub y Agent Routines, permiten a los equipos automatizar flujos de trabajo sin código, trabajar con agentes de IA desde un único lugar y programar esos agentes. El resto de las novedades del mes elimina pequeñas tareas repetitivas en las áreas de investigación, prevención del fraude, cumplimiento normativo y análisis de datos.
Lo más destacado:
- Flujos de trabajo sin código con Sardine Flow. Cree flujos de trabajo de fraude y cumplimiento normativo en un editor visual que conecta datos, API, reglas, agentes de IA y revisión humana.
- Centro de agentes. Ejecuta todos los agentes de IA desde un único espacio de trabajo; cada agente se abrirá directamente en el cliente, la transacción o la alerta que ya estés consultando.
- Rutinas de agentes. Programa cualquier agente de IA para que se ejecute cada hora, día o mes, y revisa sus hallazgos en una bandeja de entrada ordenada por gravedad.
- Decisiones sobre alertas entre distintas colas. Resuelve alertas de varias colas en una sola acción, manteniendo los controles de decisión de cada cola.
- Listas de verificación de investigación fijadas. Mantenga abiertas las preguntas de la lista de verificación mientras revisa transacciones, entidades y otras pruebas de respaldo.
- Vistas de casos guardadas. Guarda los filtros, el orden de clasificación y la disposición de las columnas de la tabla de gestión de casos, y compártelos con tu equipo.
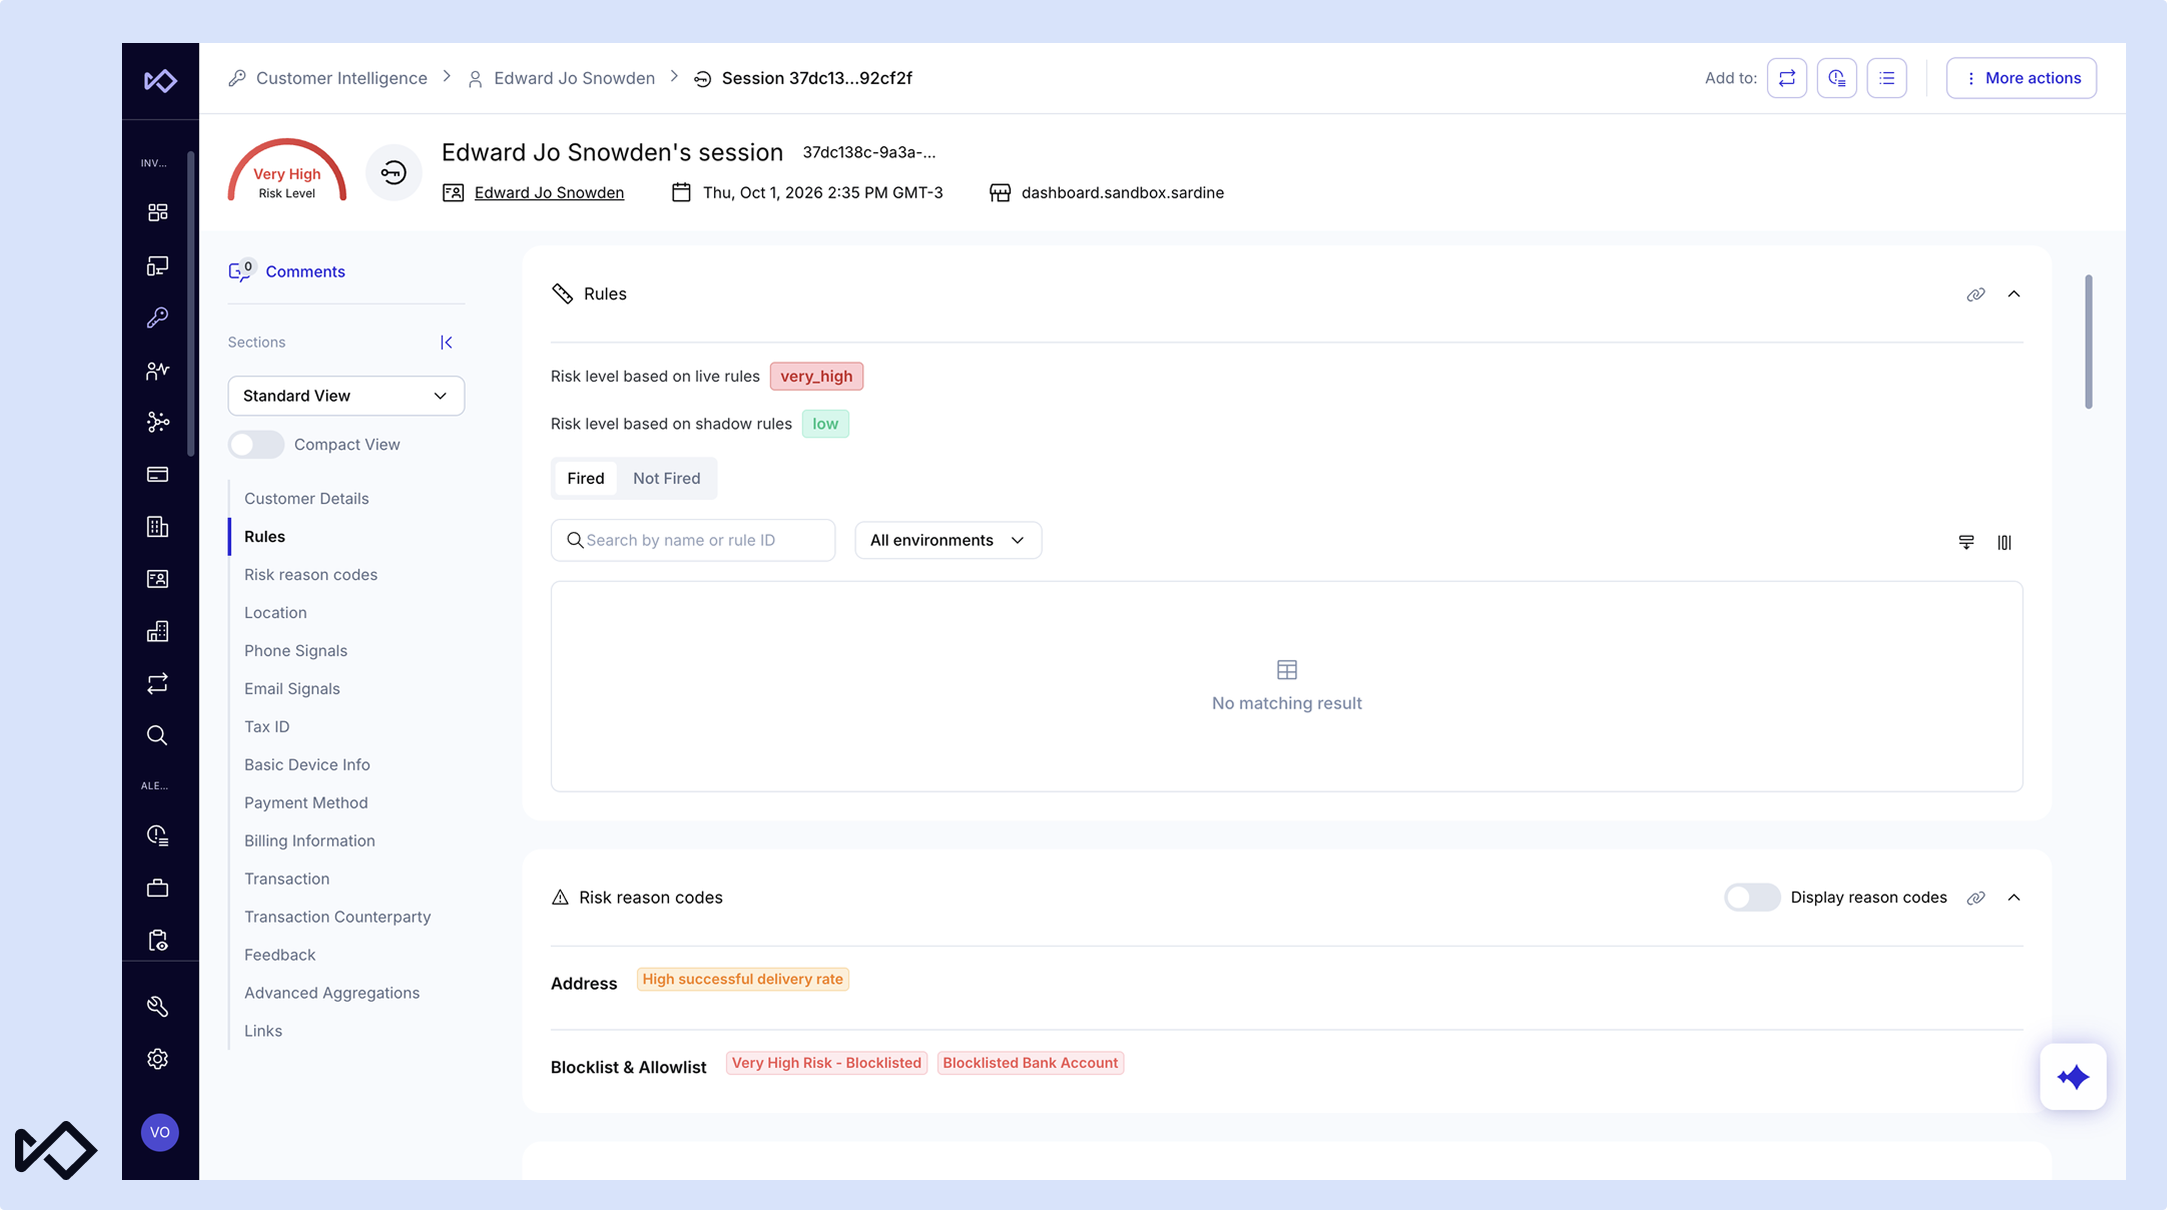
- Controles antifraude ampliados. Añade identificadores de Visitor Fingerprint a las listas de permitidos y bloqueados, verifica los datos bancarios de las contrapartes y detecta el tráfico de Meta Muse.
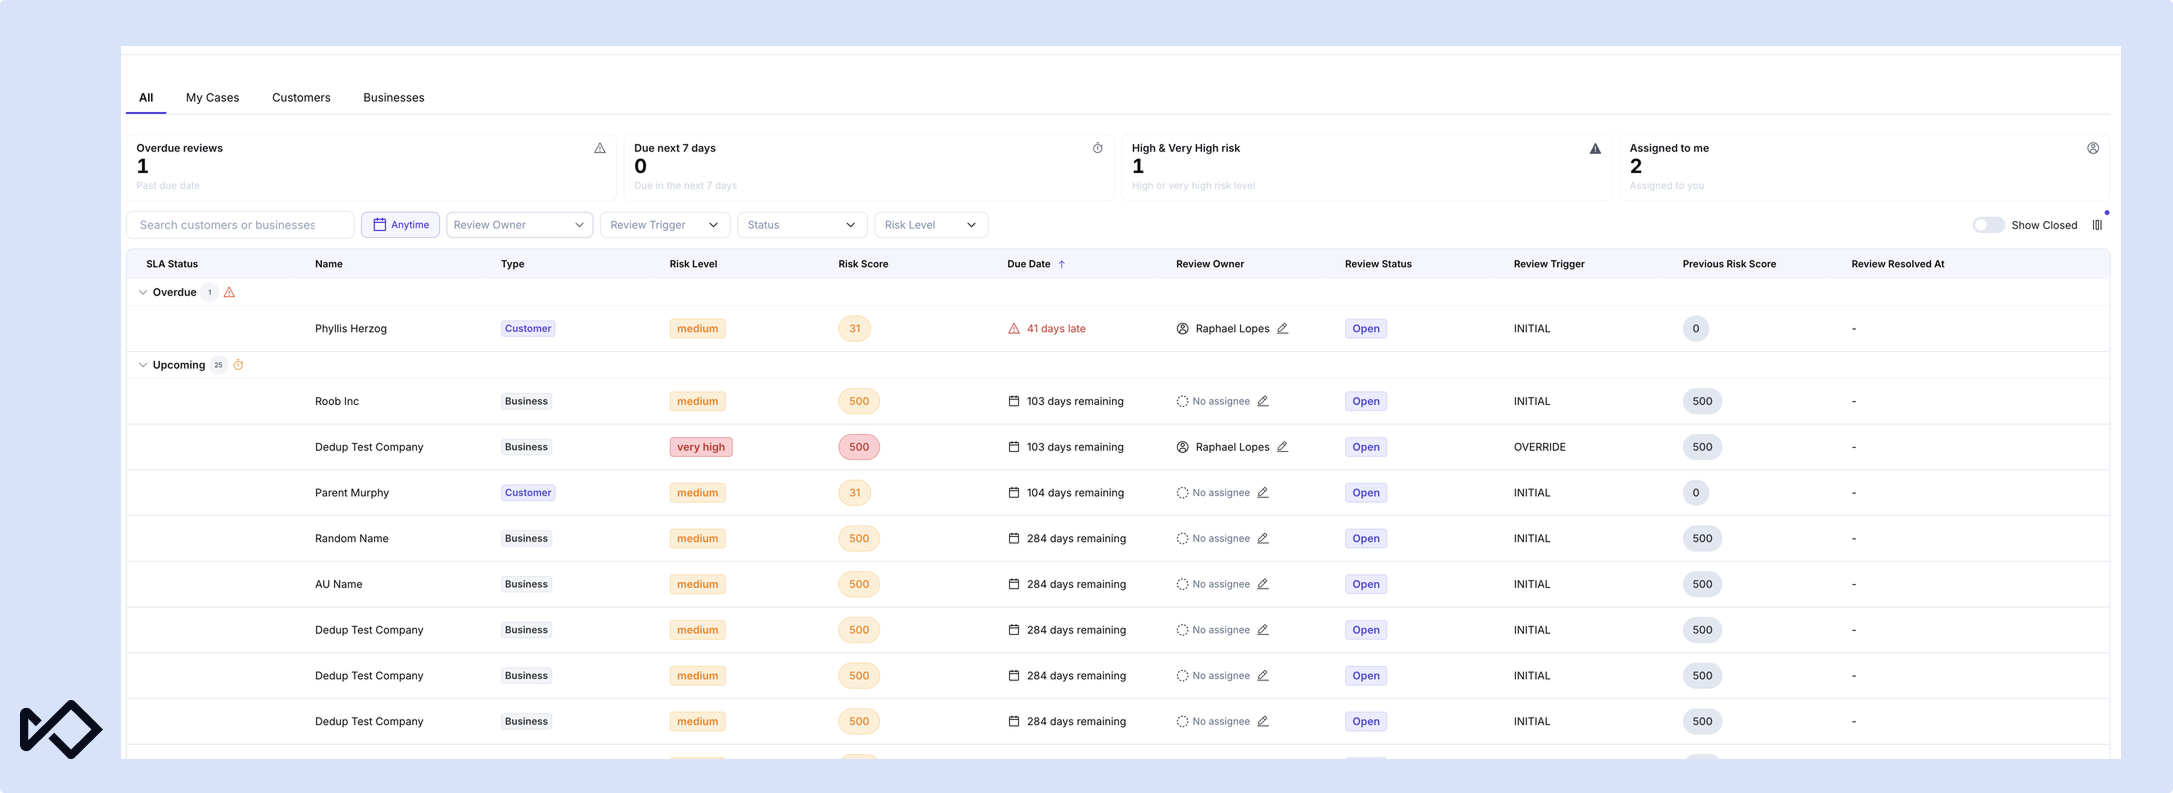
- Colas de revisión de diligencia debida del cliente (CDD) rediseñadas. Priorice las revisiones vencidas, de alto riesgo, próximas y asignadas desde un único espacio de trabajo más claro.
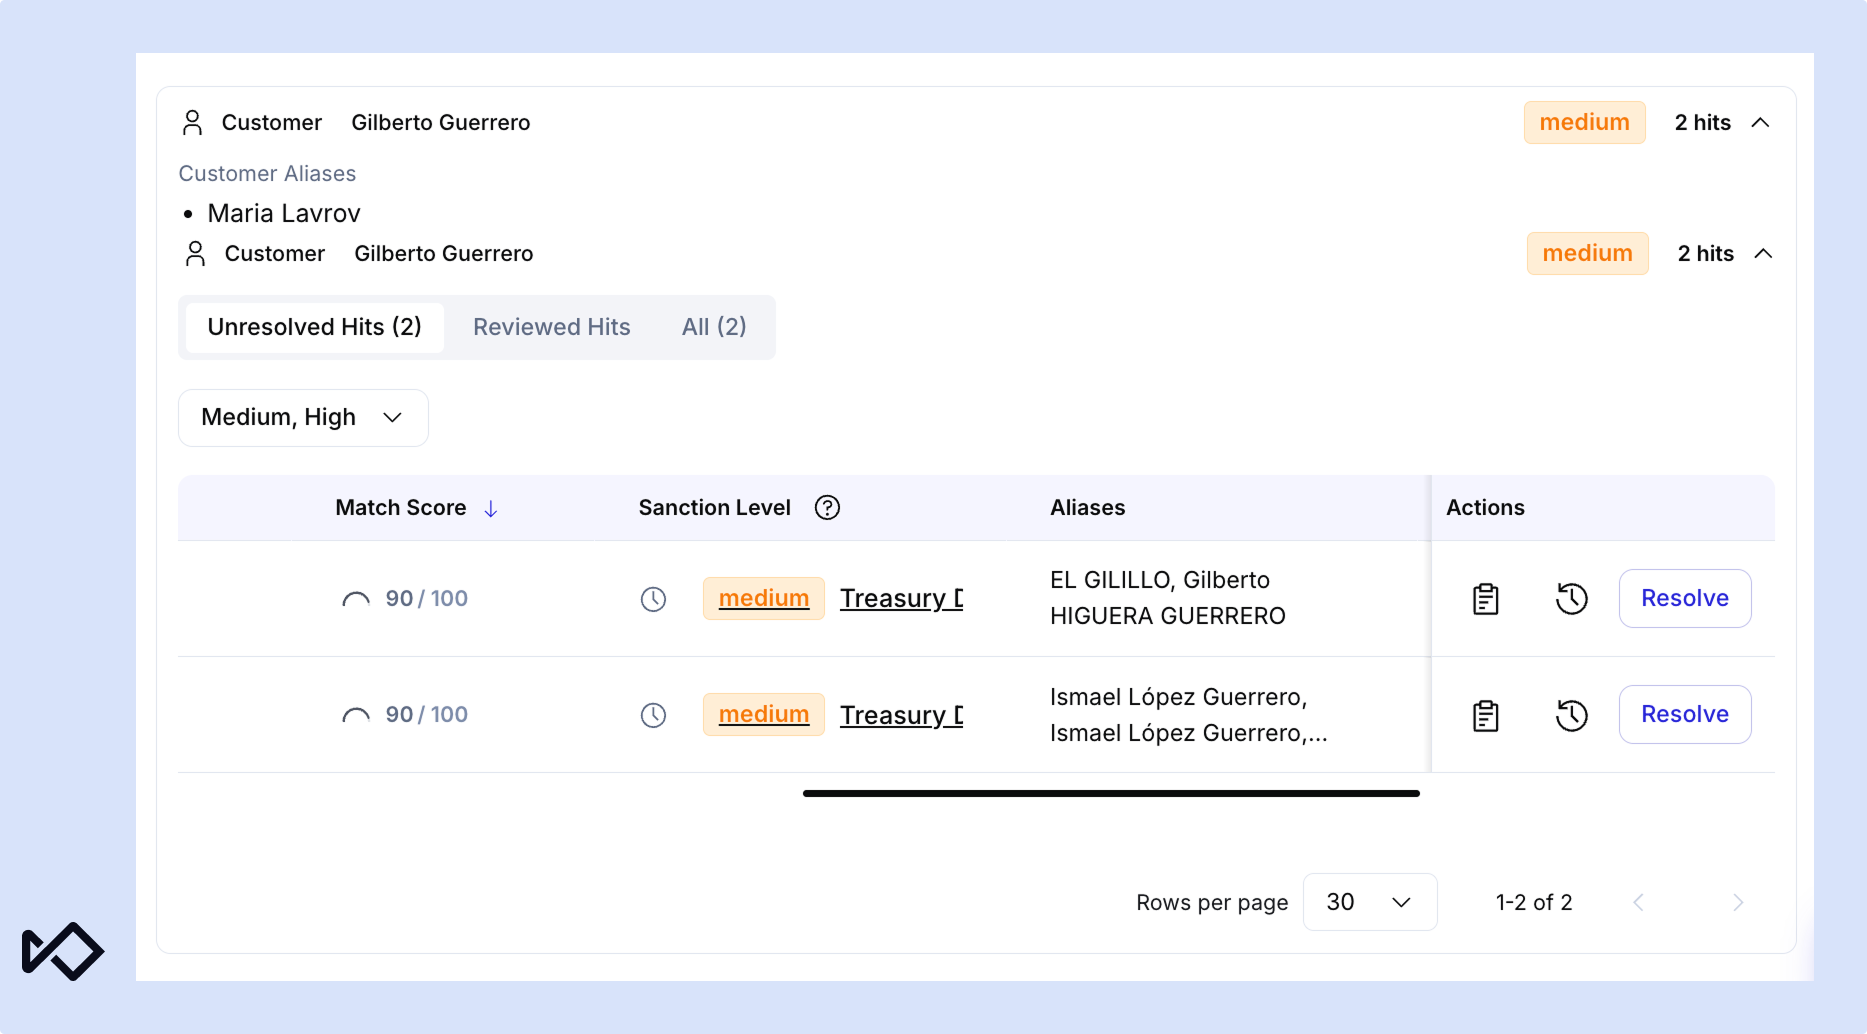
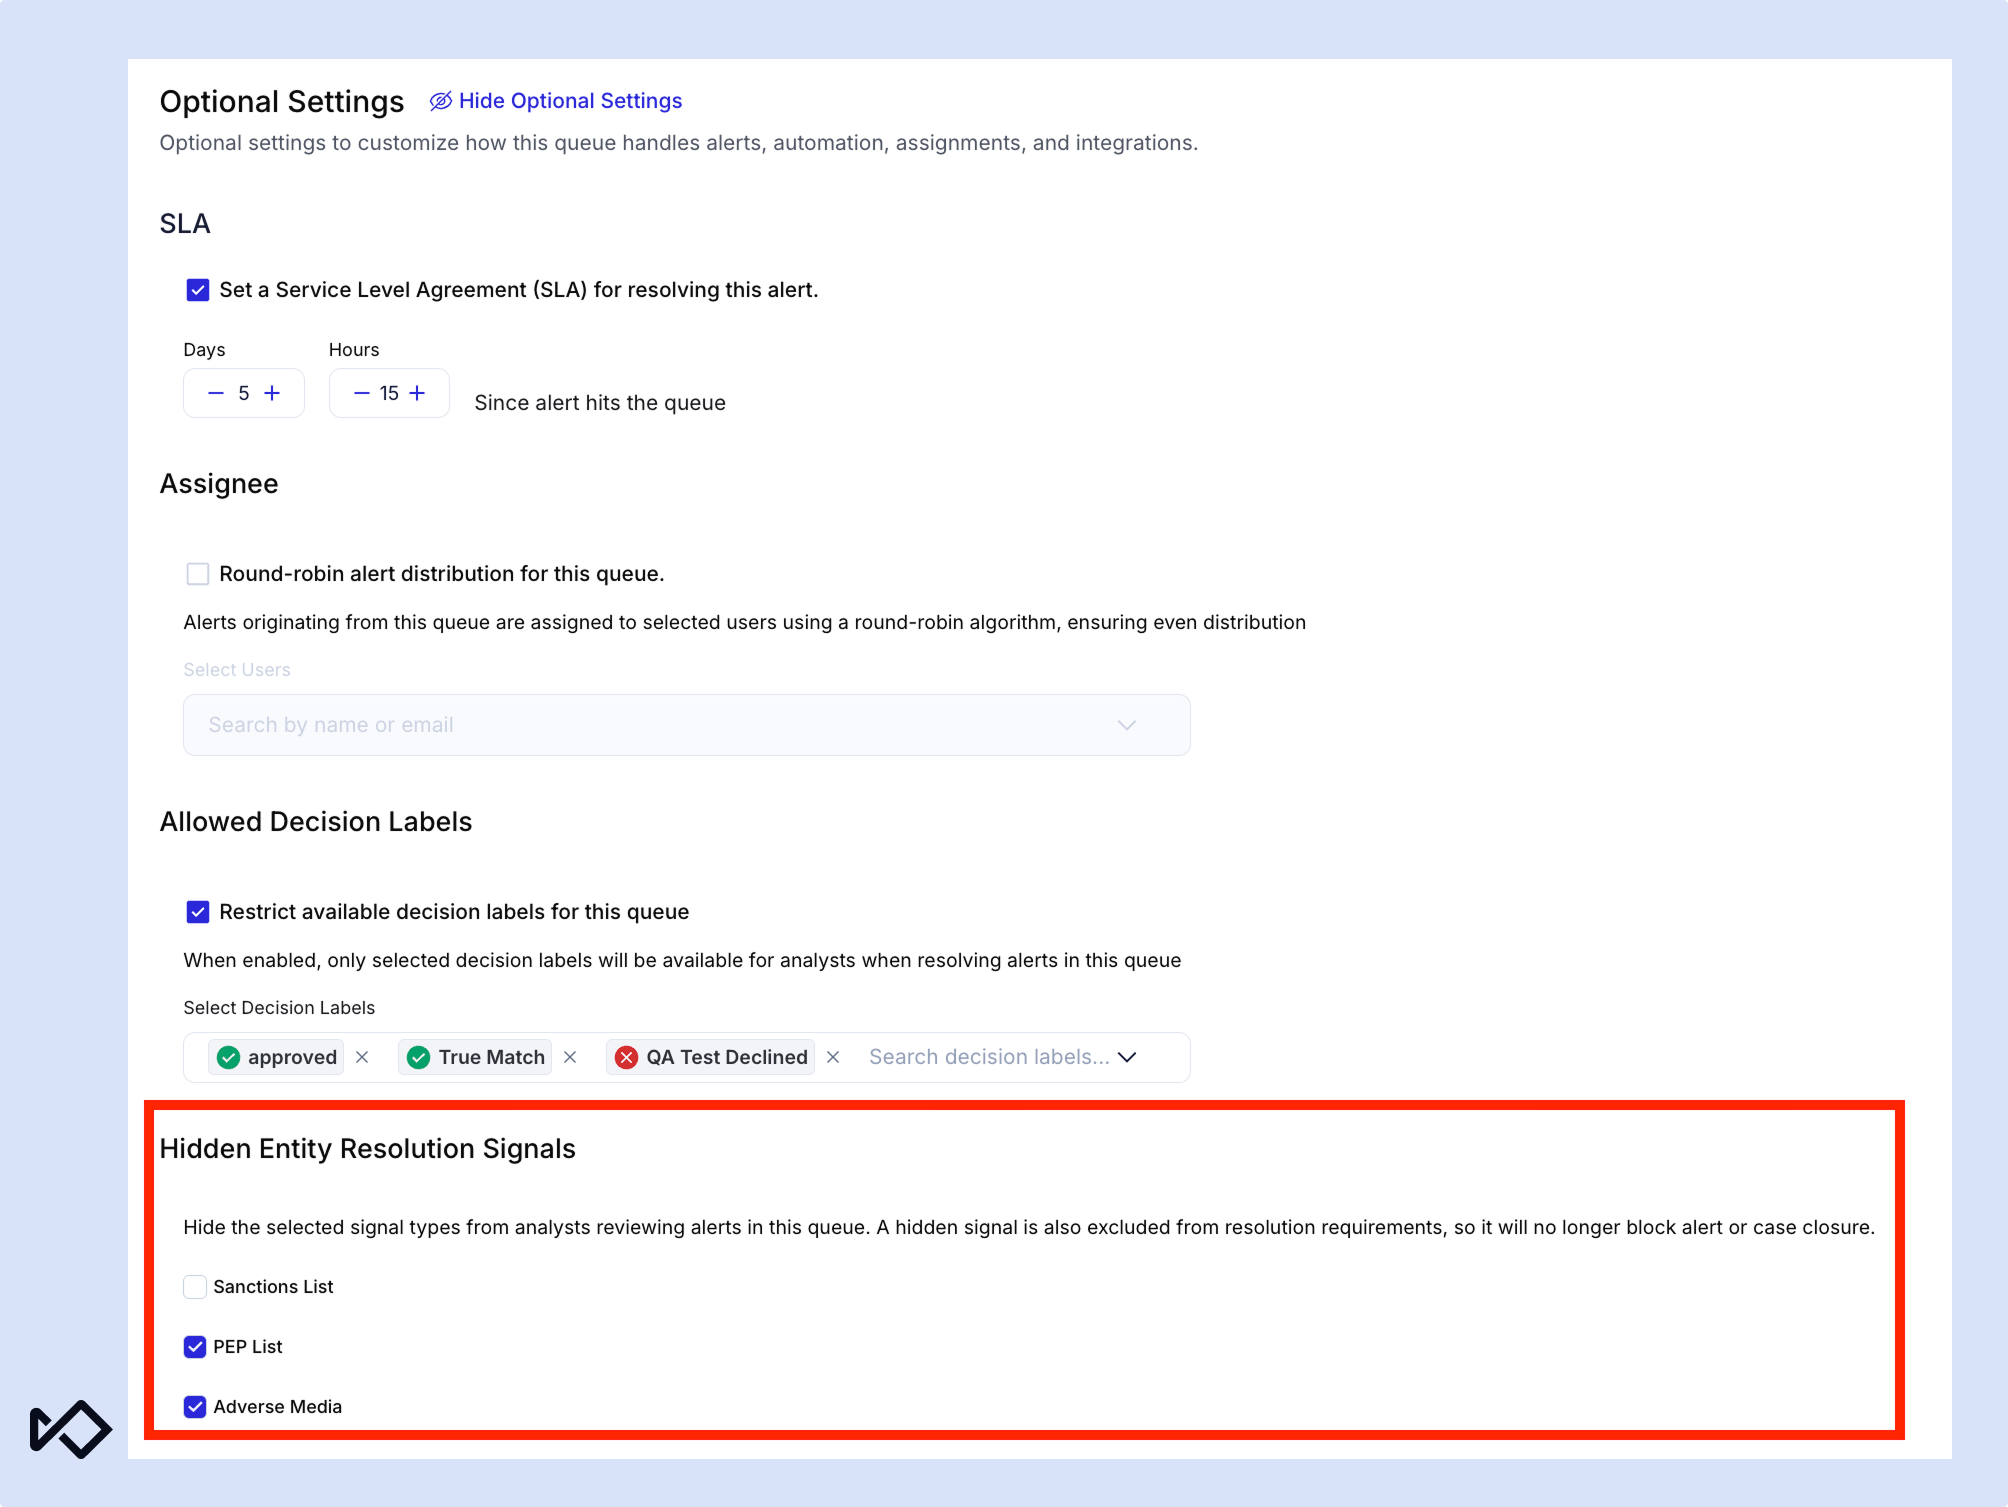
- Señales de detección ocultas. Oculte las señales de sanciones, personas políticamente expuestas (PEP) y noticias adversas que no correspondan a una cola, para que los analistas vean únicamente lo que deben revisar.
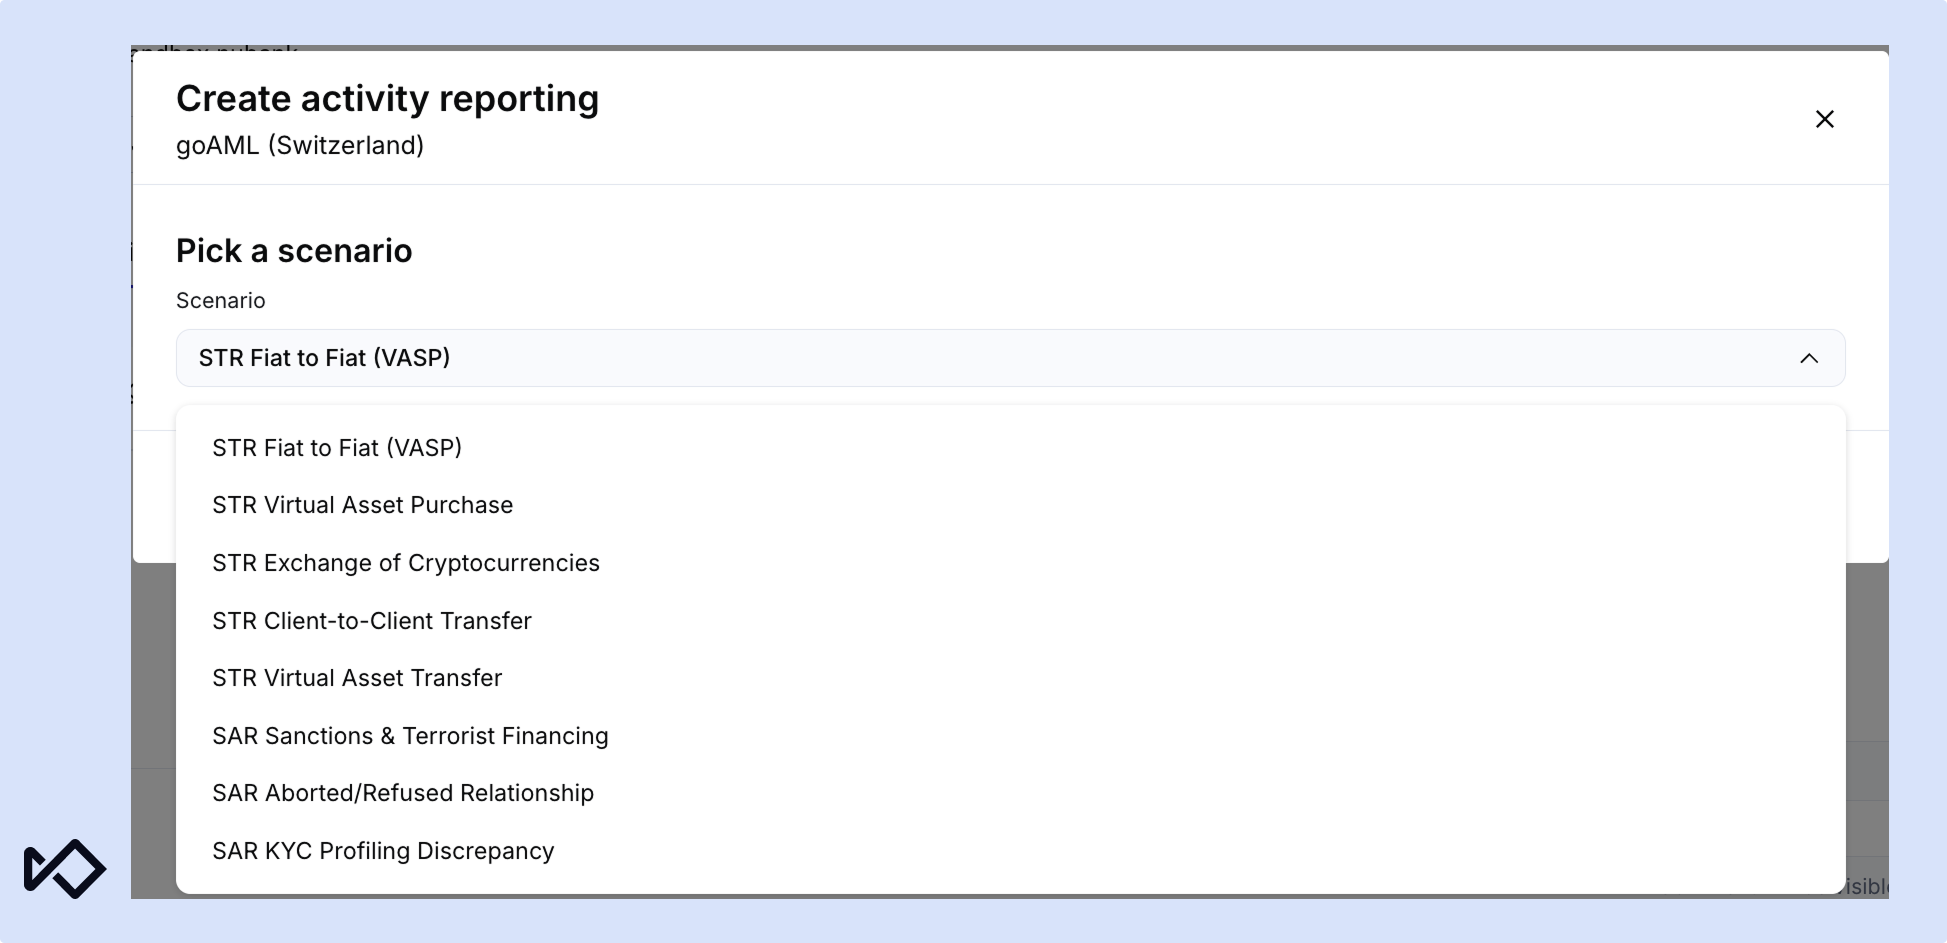
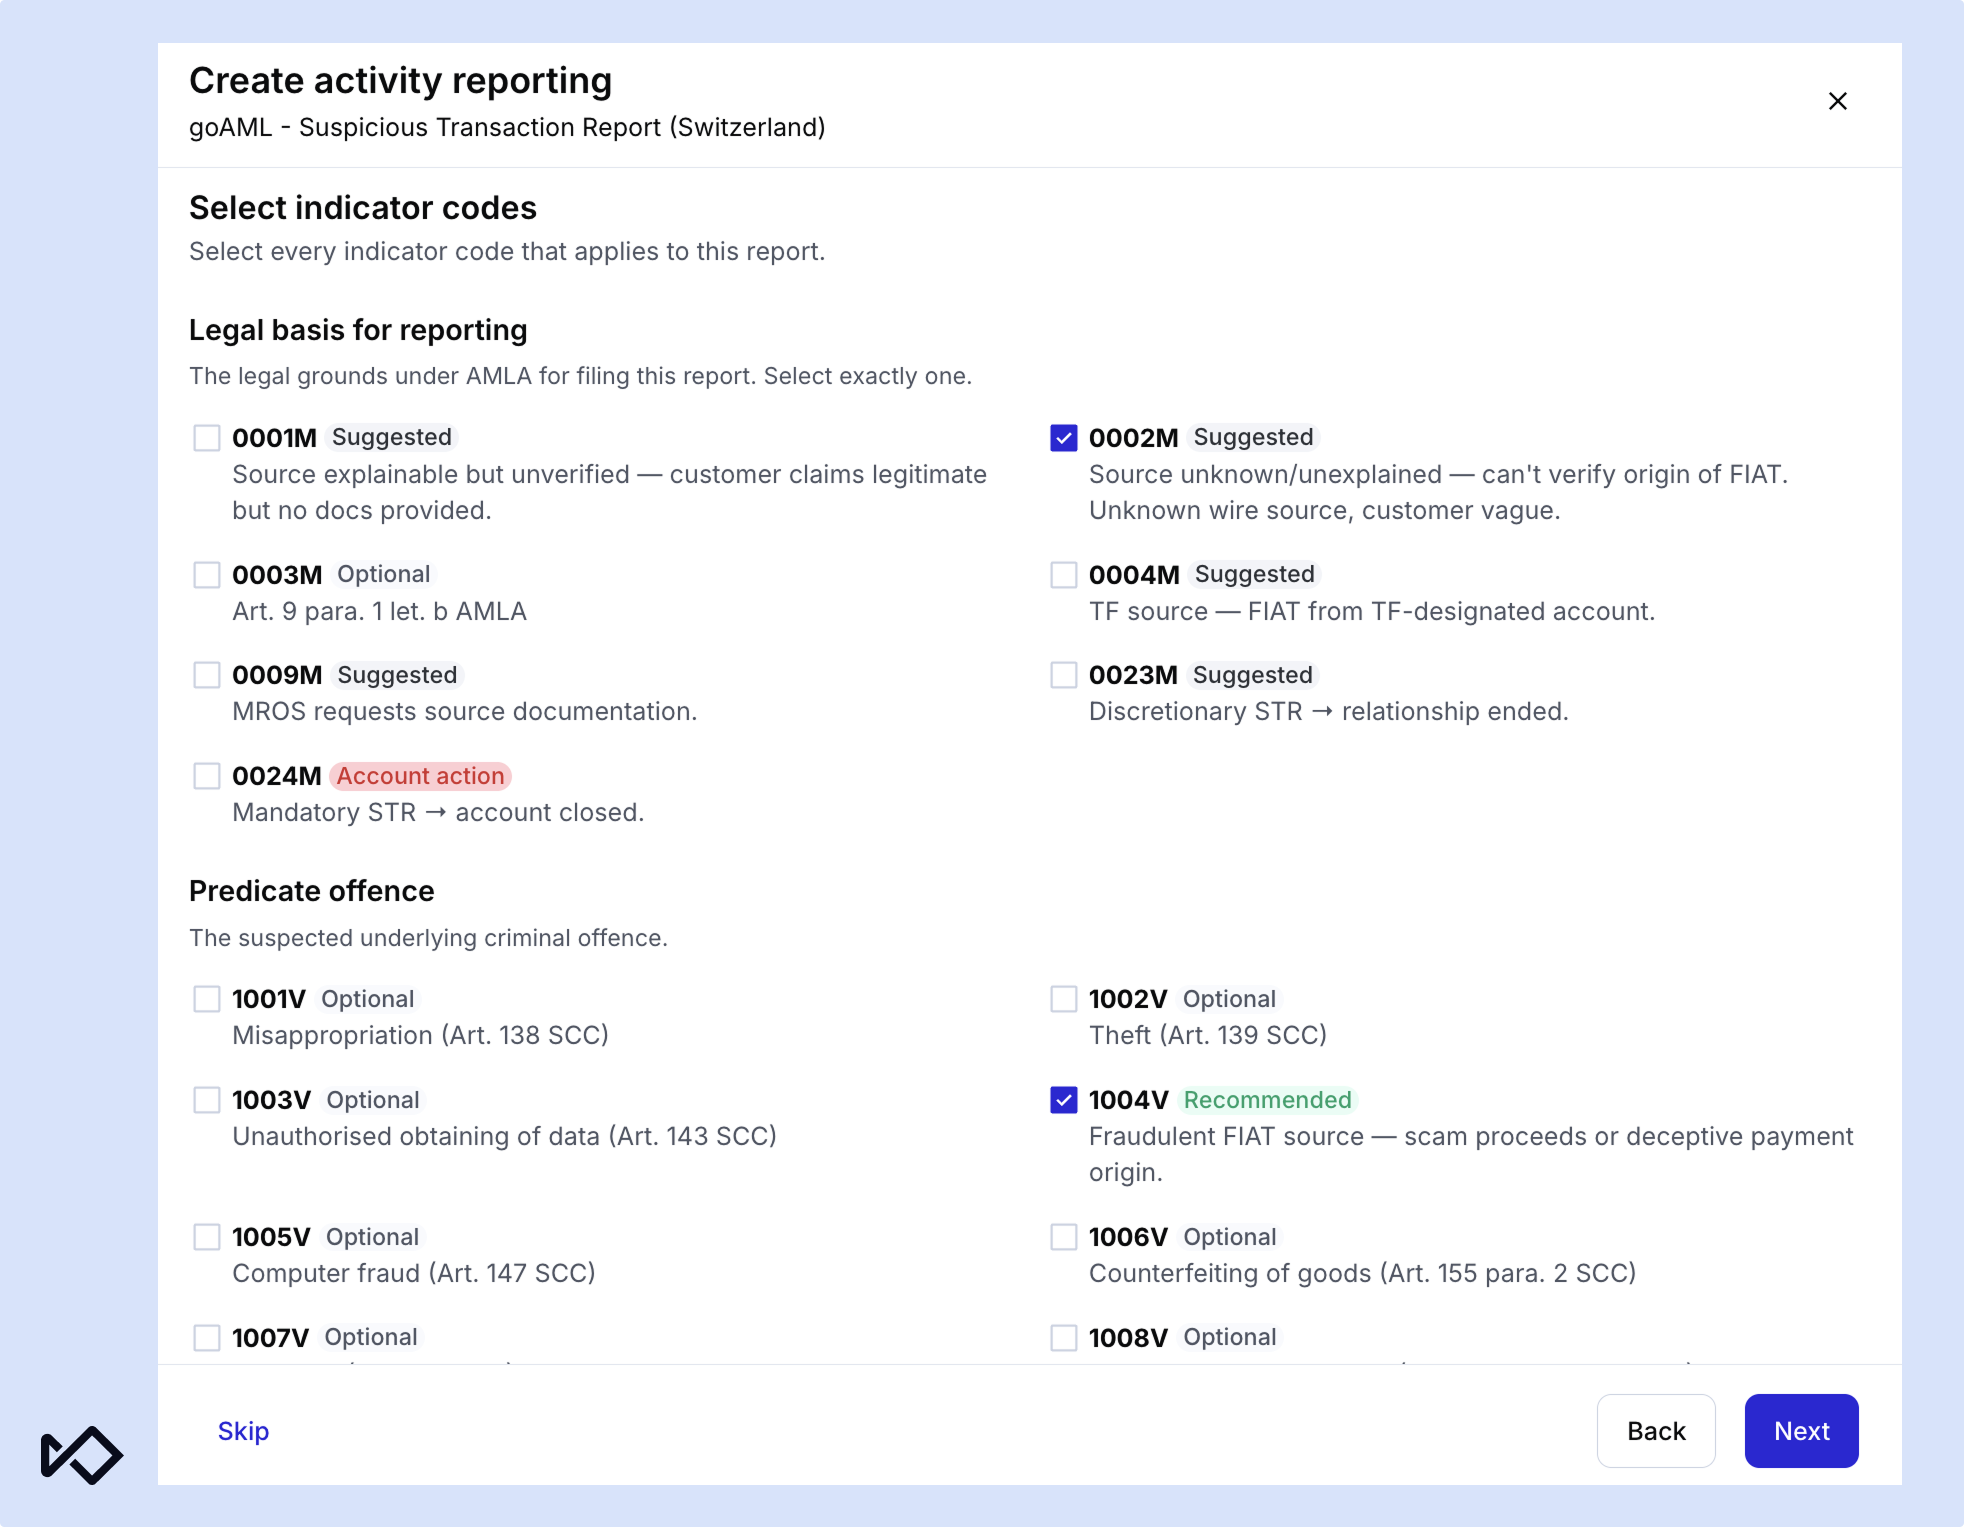
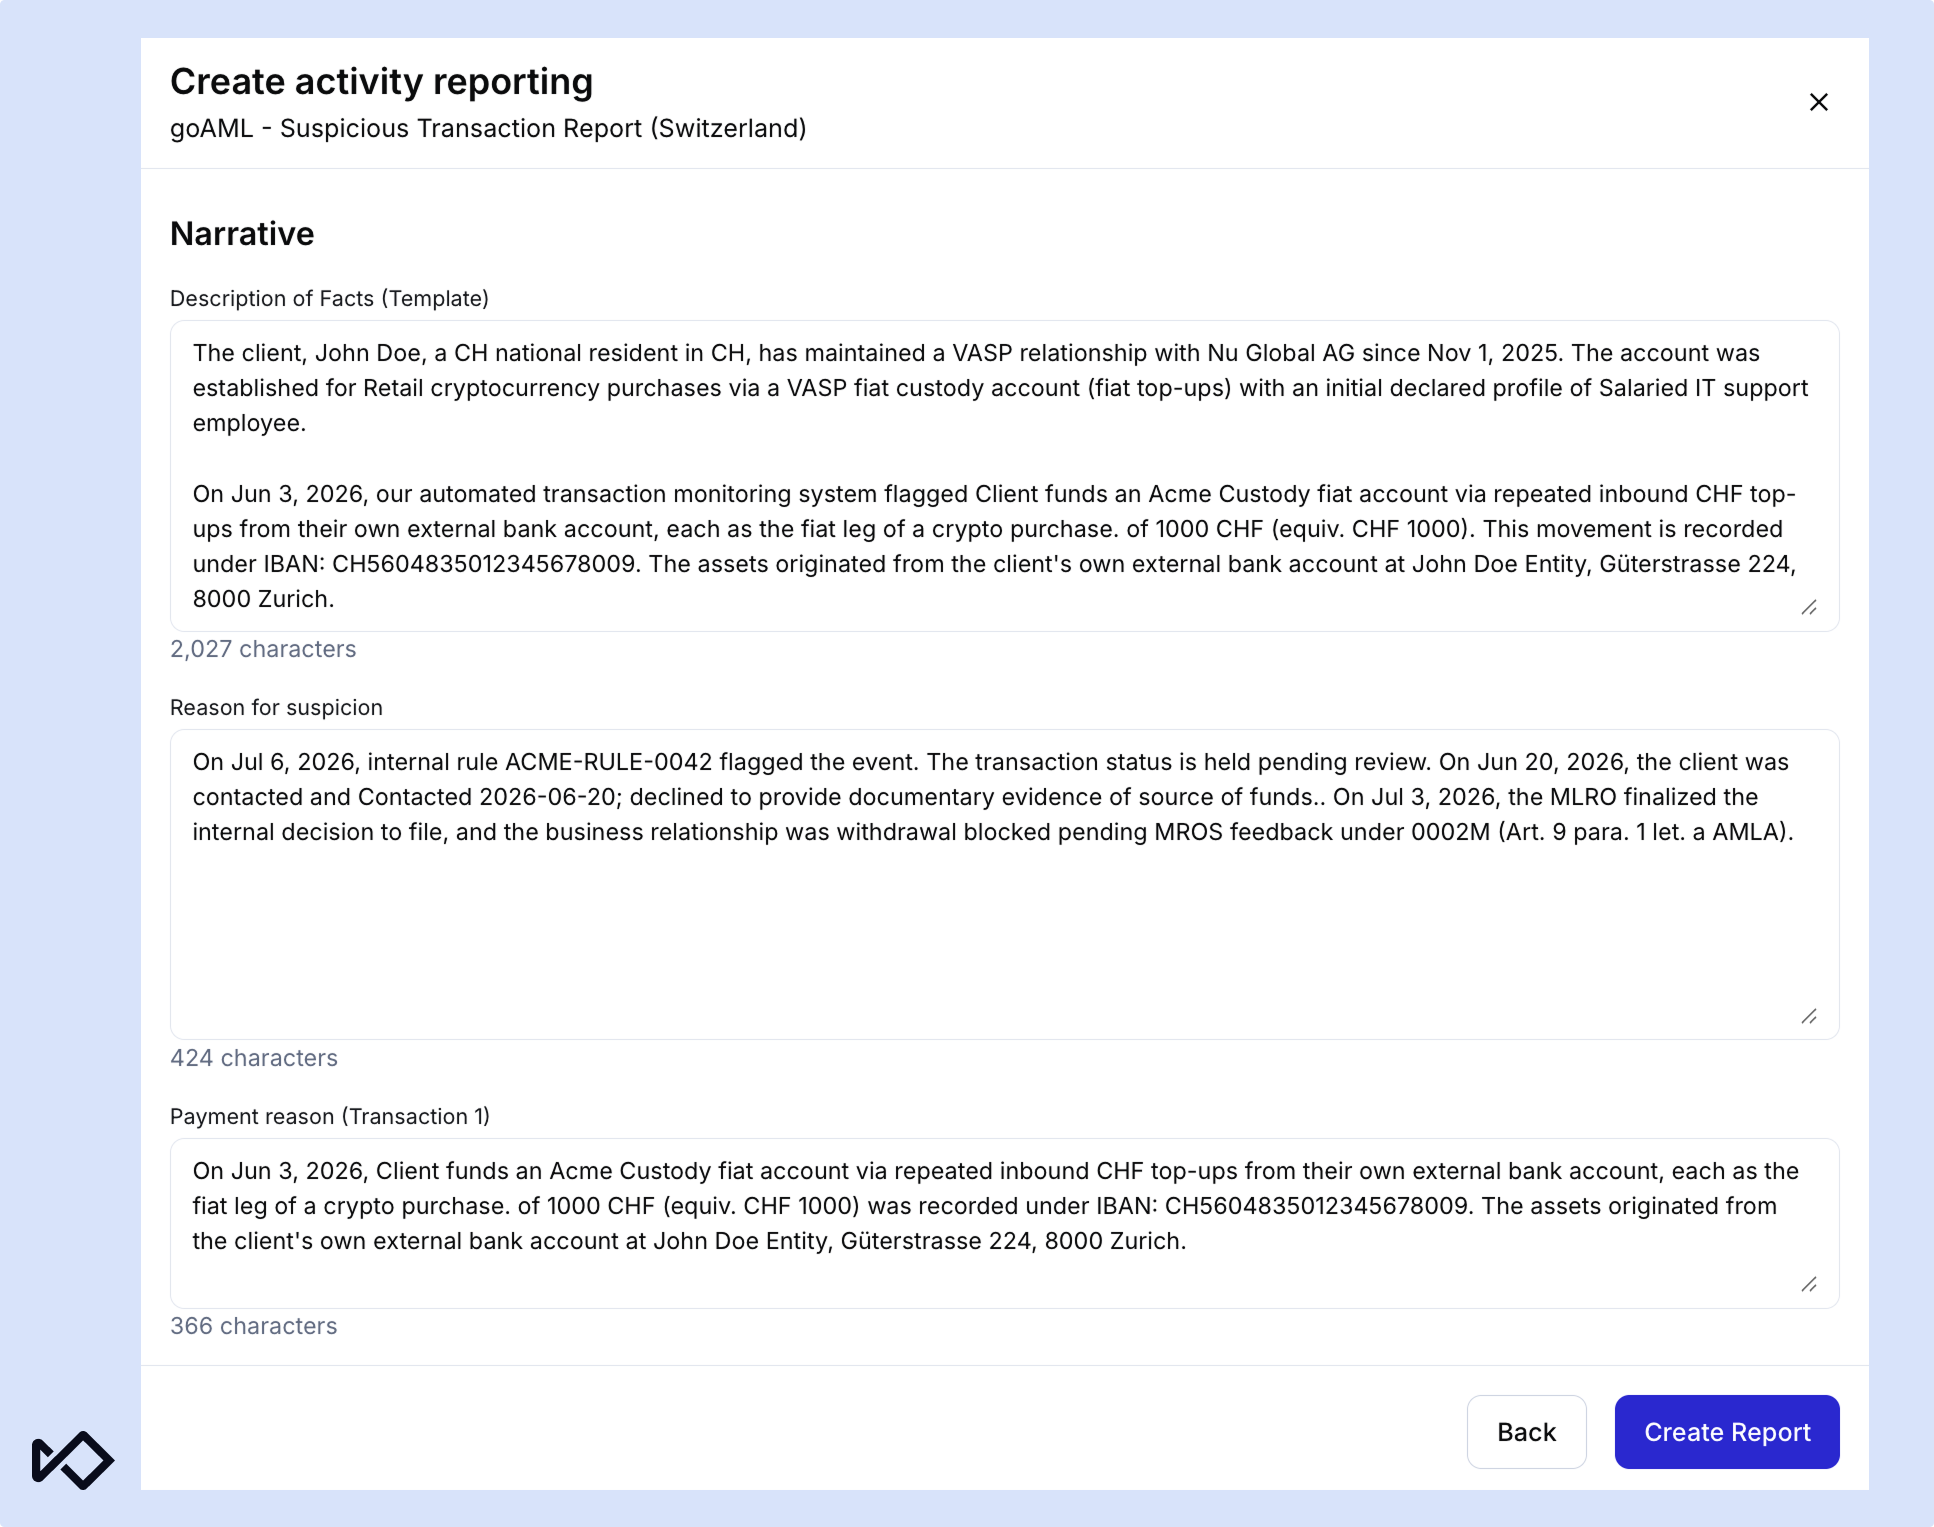
- Flujos de trabajo de notificación de goAML en Suiza. Rellene previamente los campos de los informes, los códigos de indicadores y las descripciones con datos de casos existentes para agilizar la preparación de informes de operaciones sospechosas (STR) e informes de actividades sospechosas (SAR).
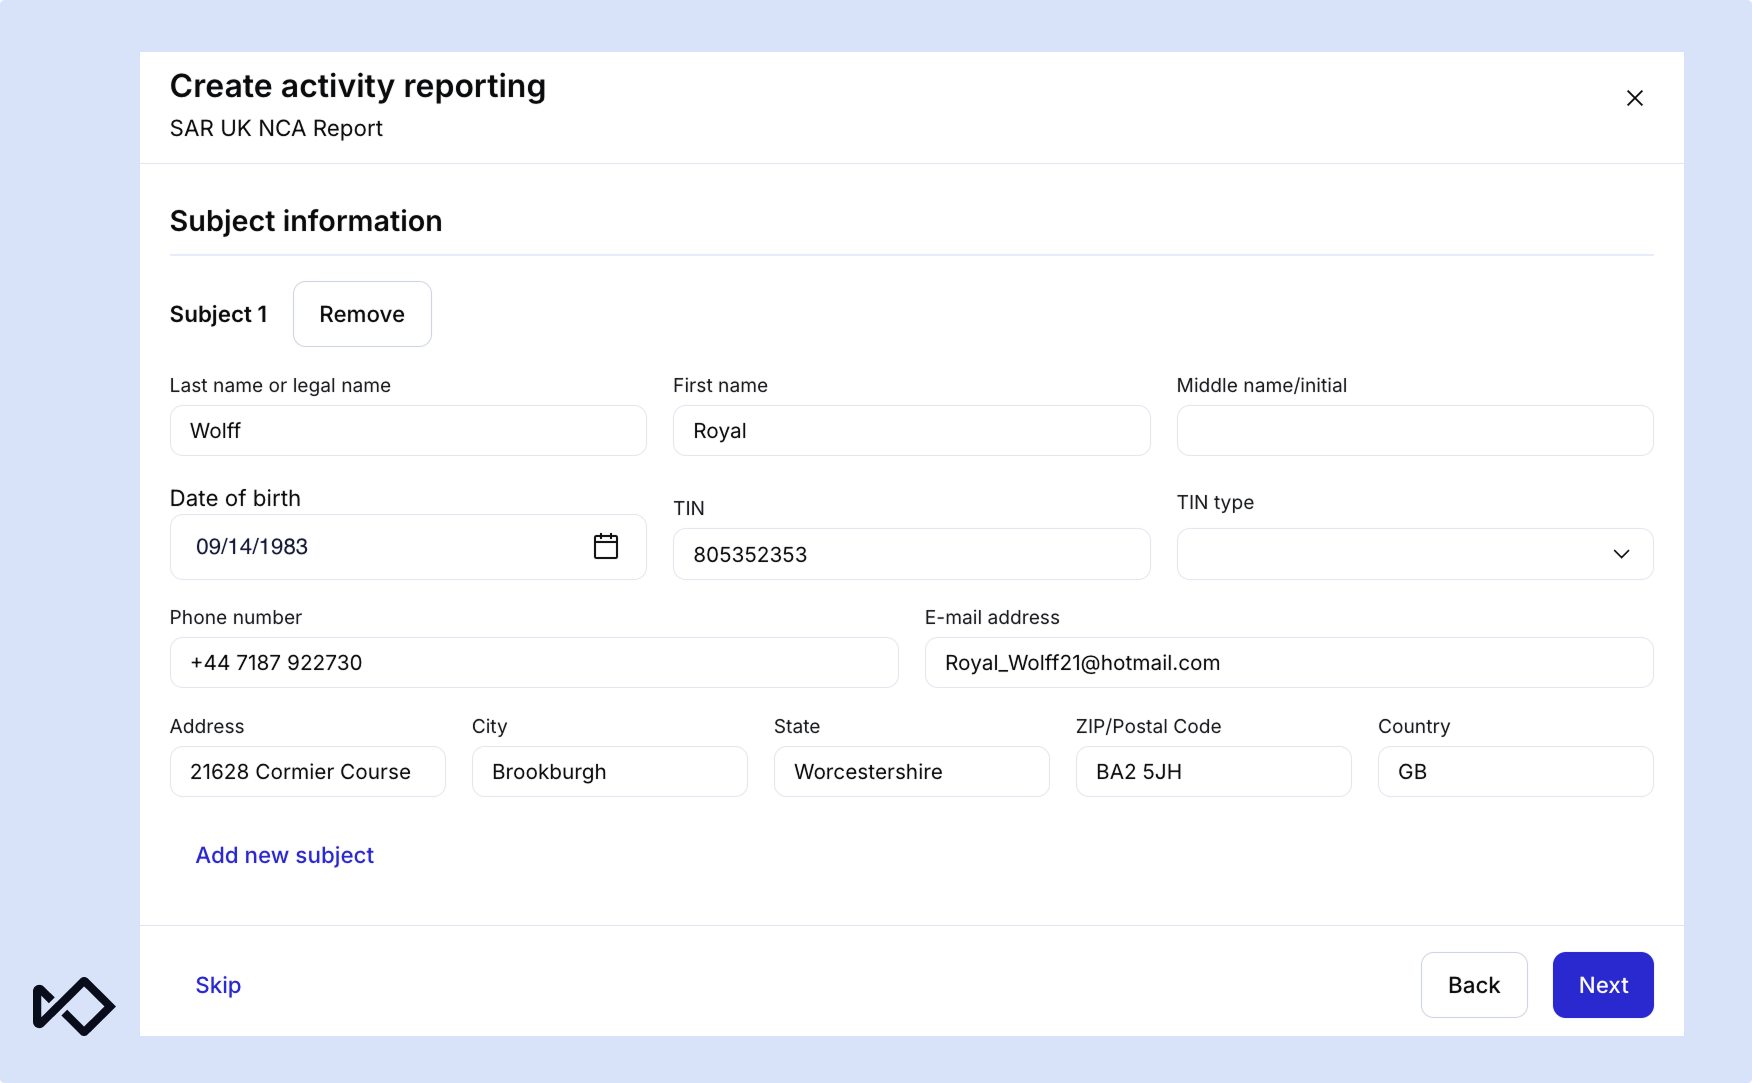
- Autocompletado de SAR para la Agencia Nacional contra el Crimen del Reino Unido. Complete automáticamente los campos de sujeto, comercio y actividad con los datos del caso en una plantilla de SAR diseñada conforme a los requisitos de la Agencia Nacional contra el Crimen del Reino Unido.
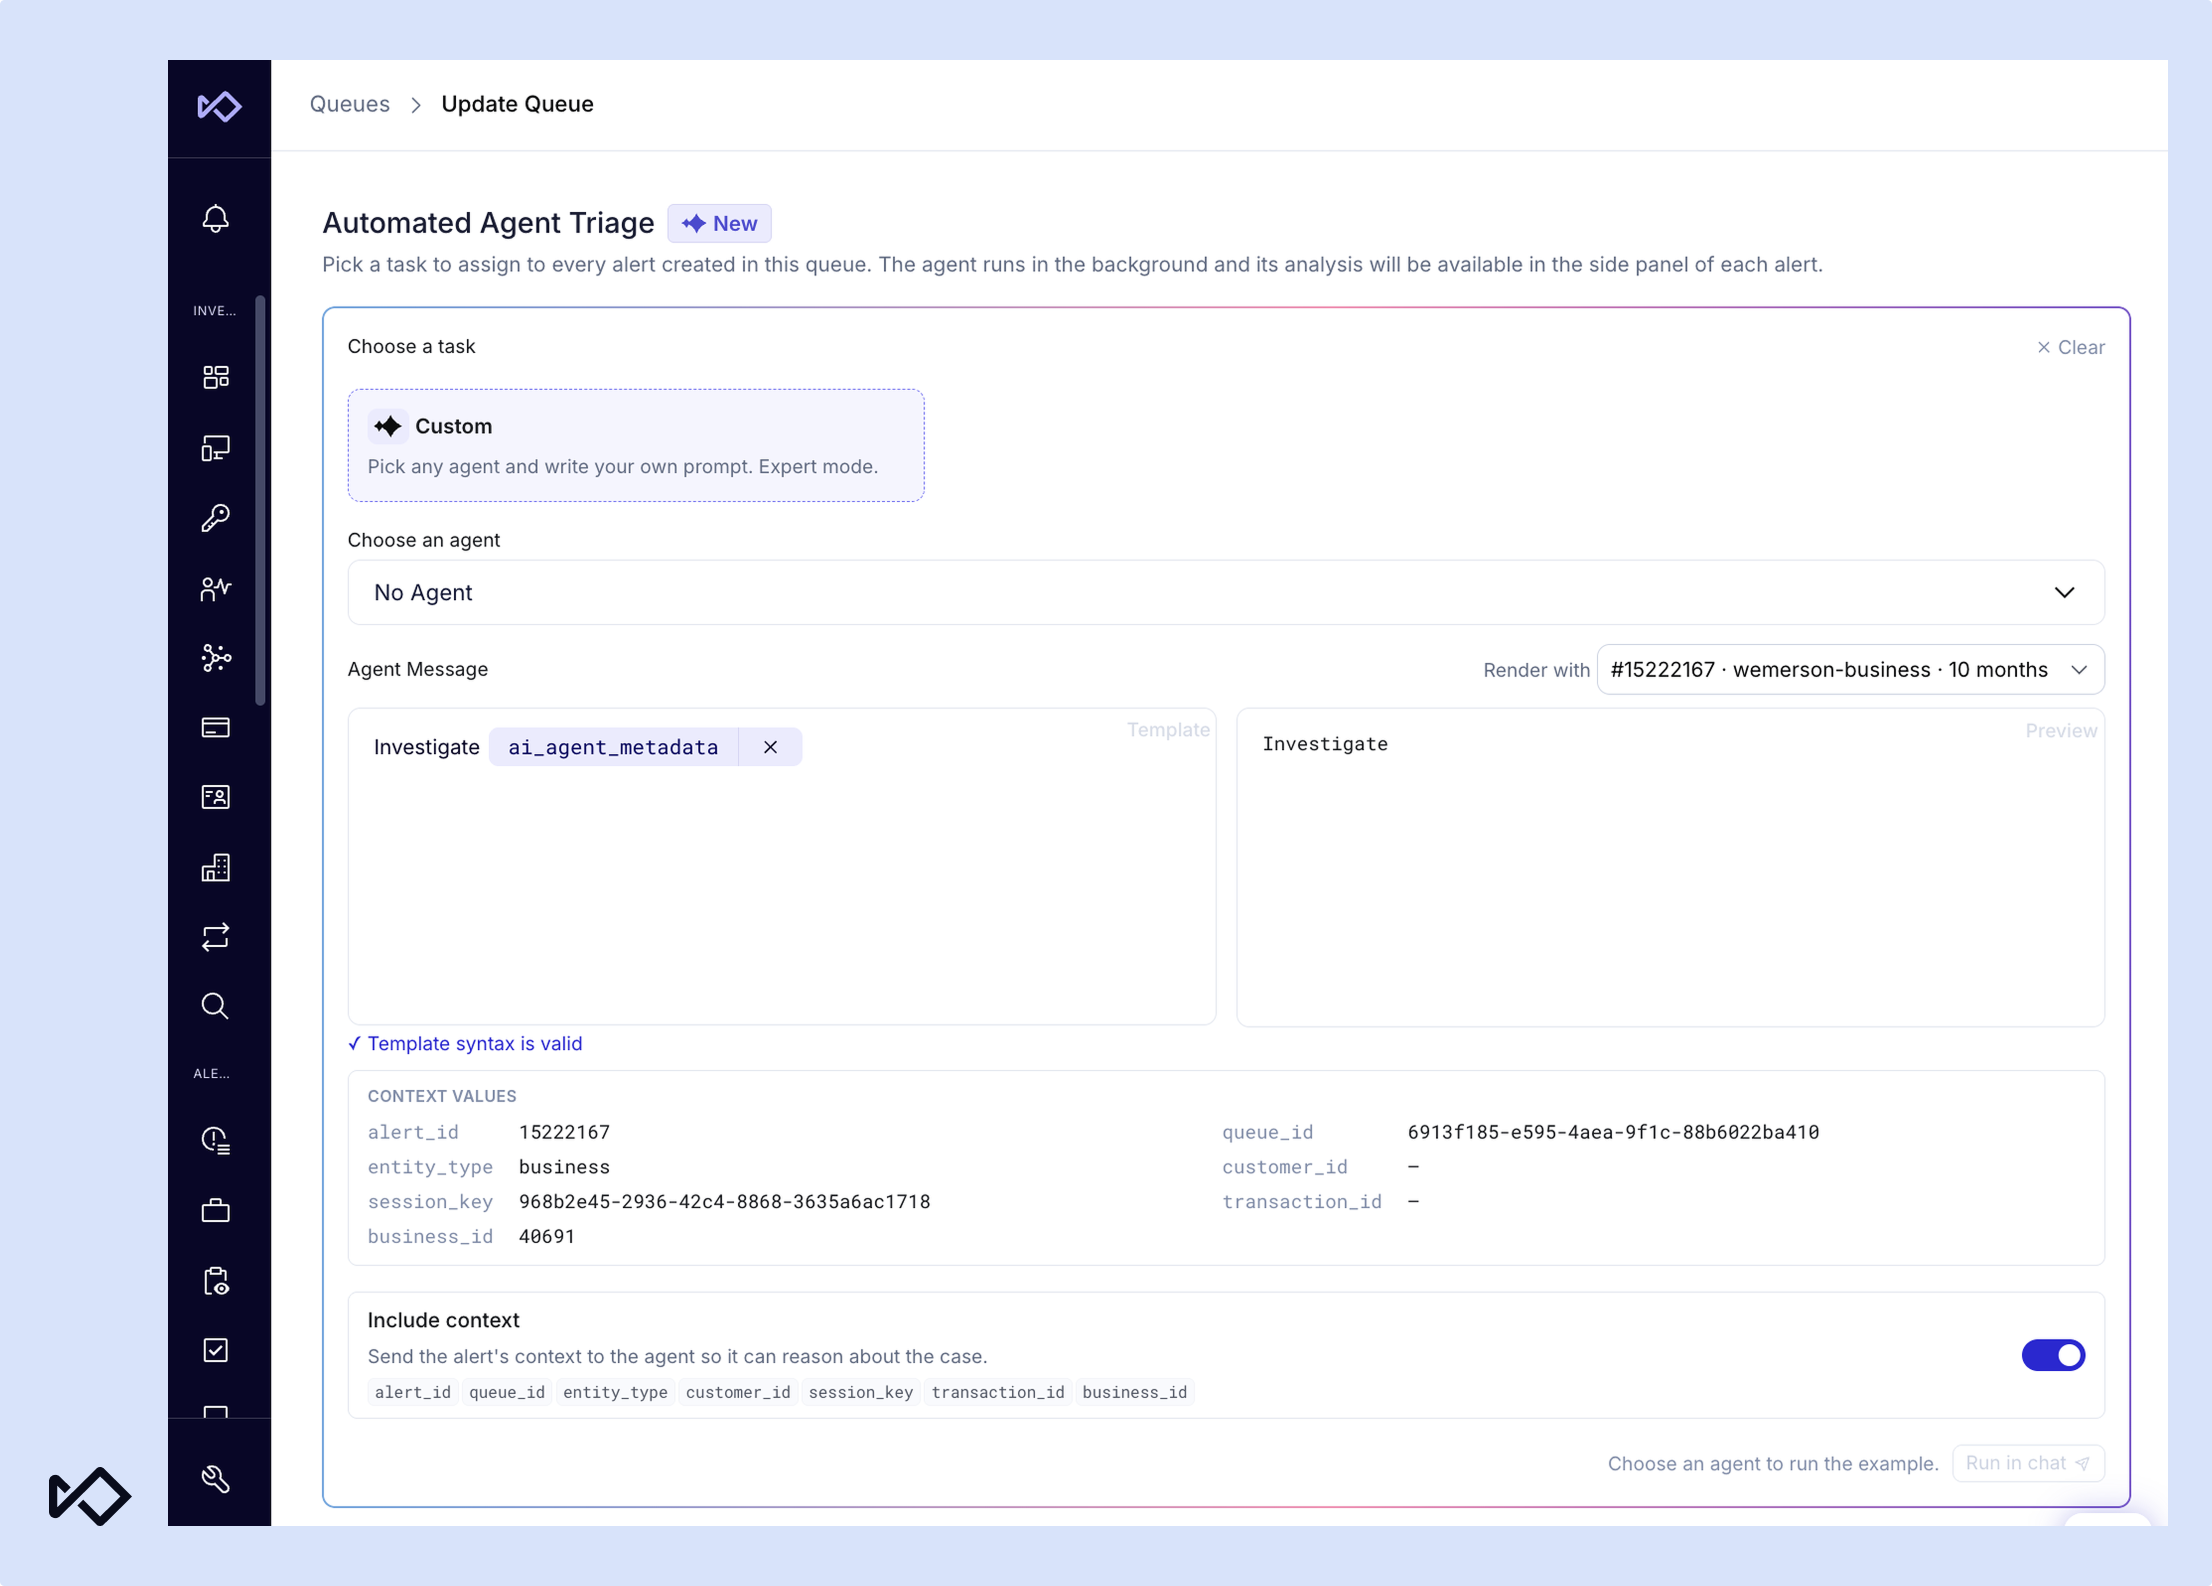
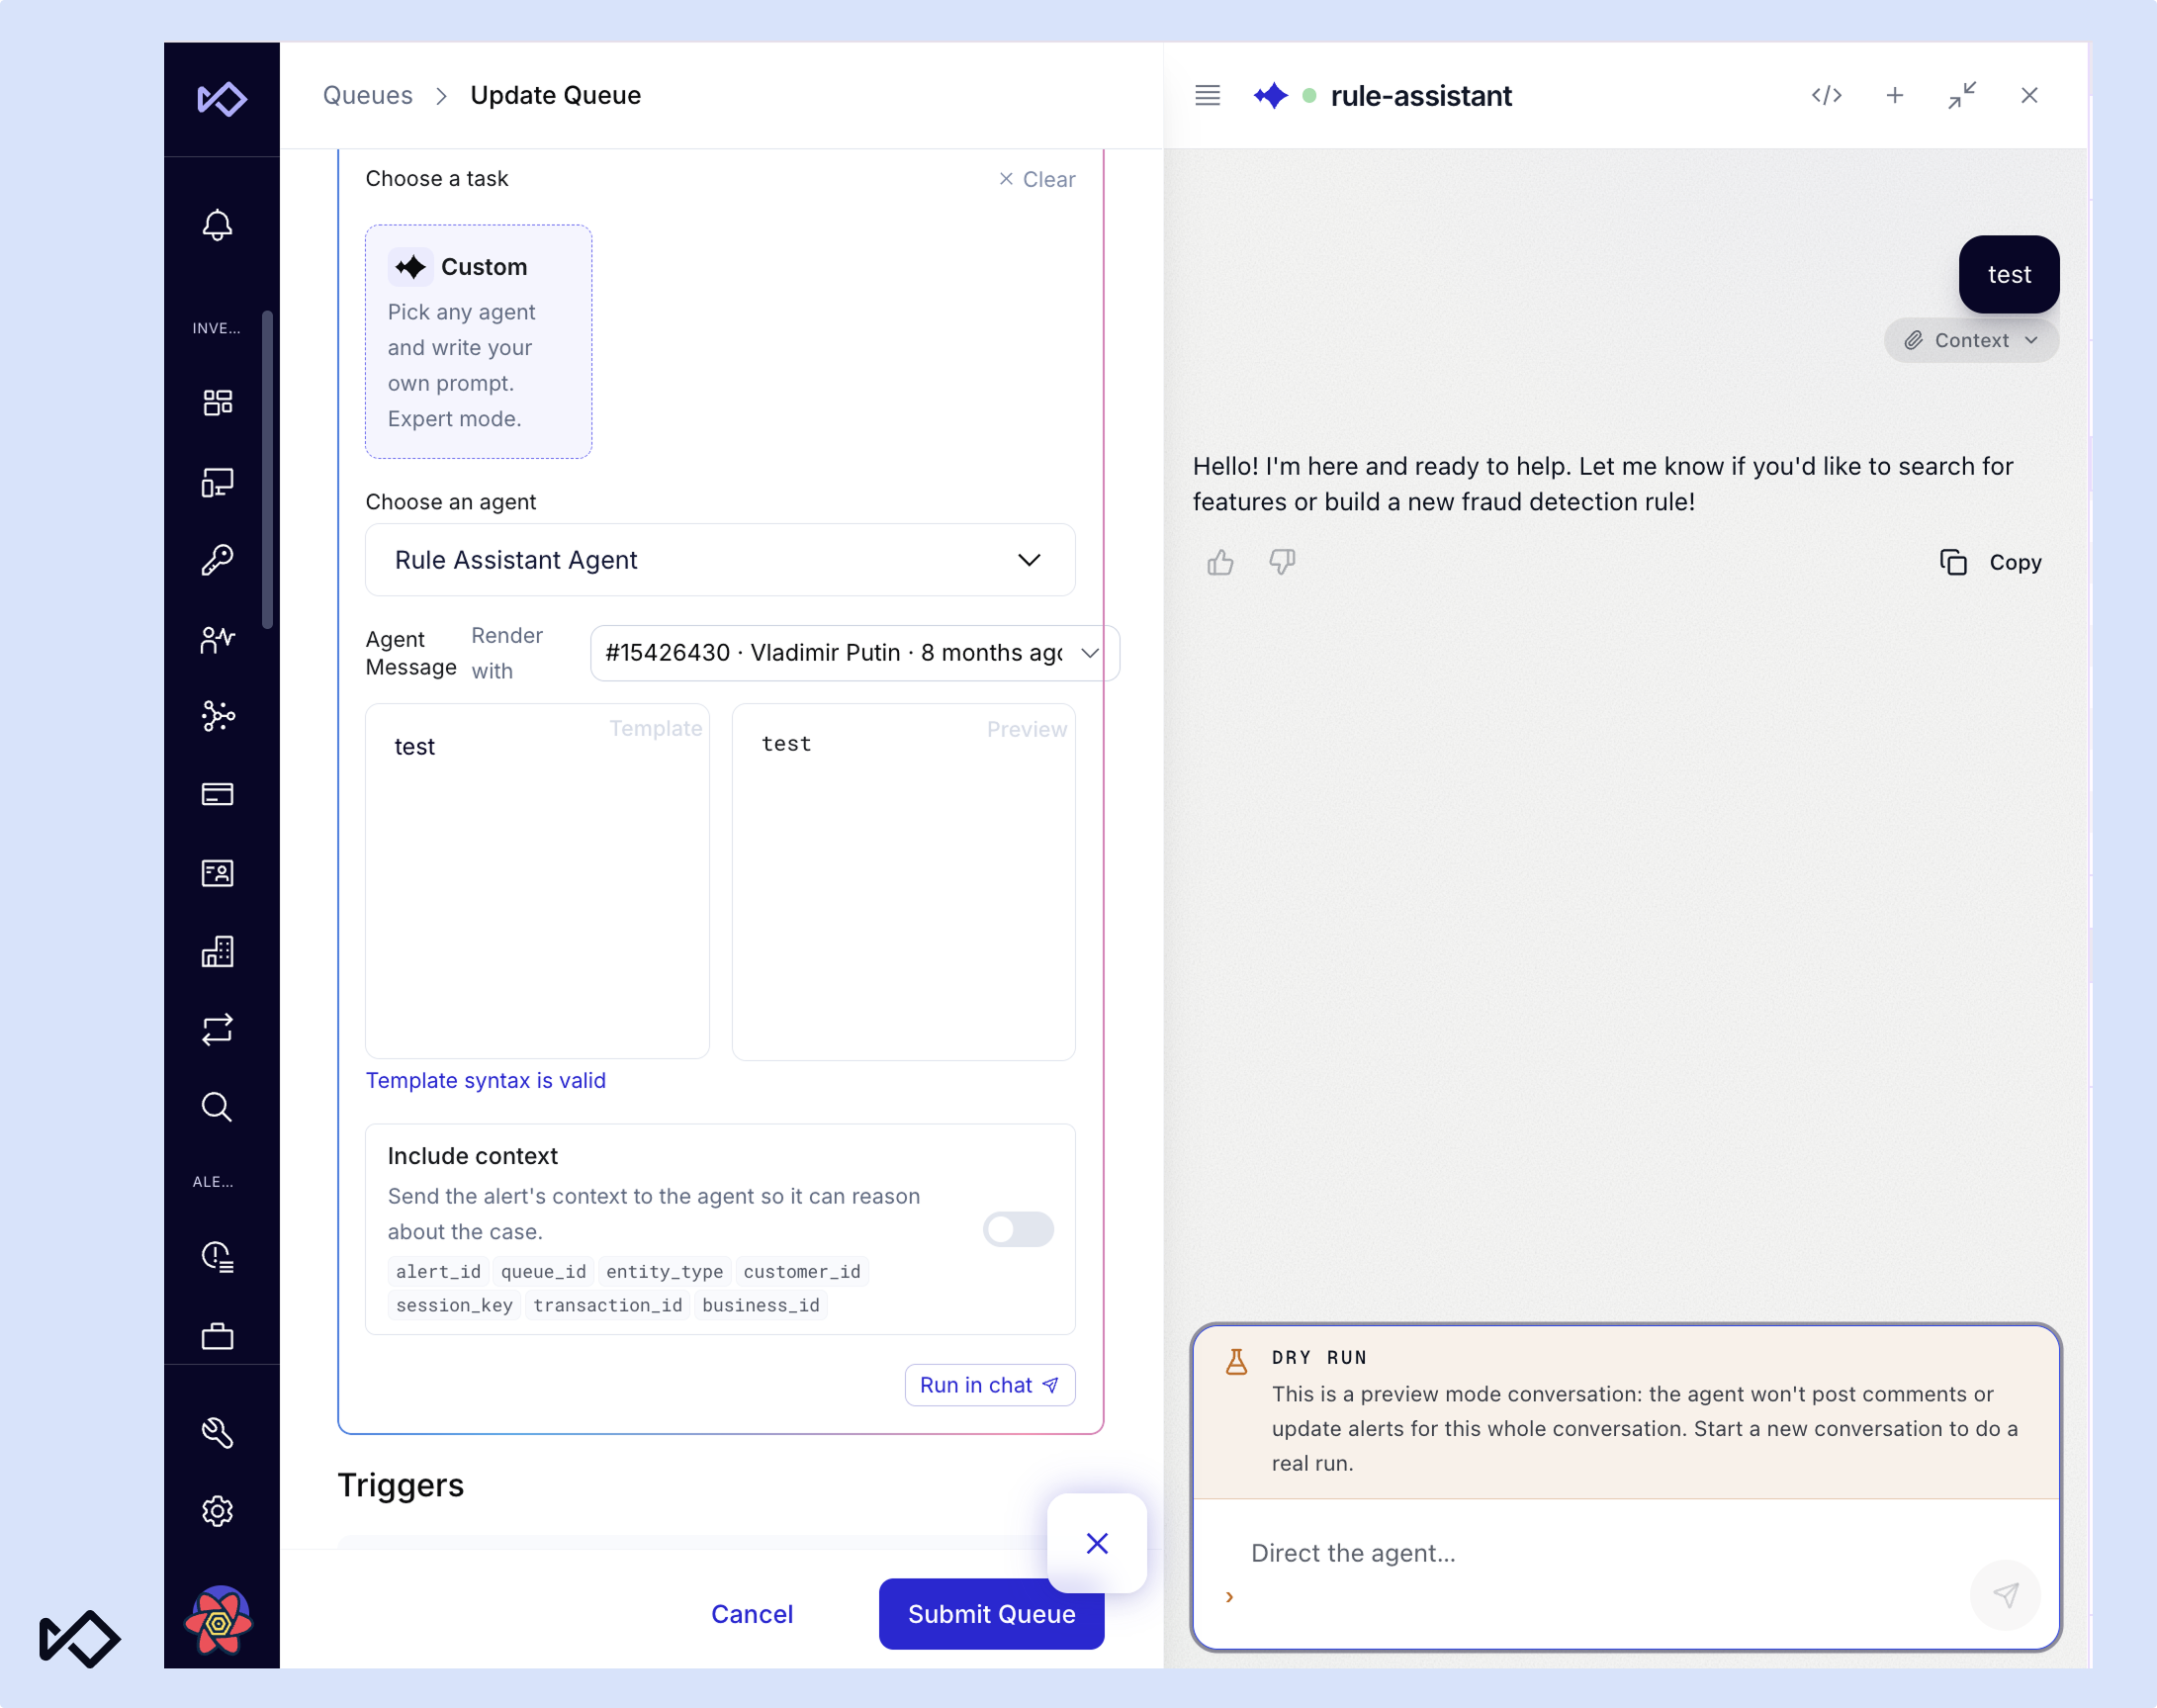
- Vistas previas del agente de IA para la cola. Pruebe las instrucciones con el contexto de alertas recientes y revise las respuestas del agente antes de guardar la configuración.
- Procesamiento de modelos de lenguaje de gran tamaño (LLM) dentro de la región. Mantenga las solicitudes a los LLM de las funciones de IA de Sardine en la misma región que su entorno de producción en Australia, Canadá y la Unión Europea.
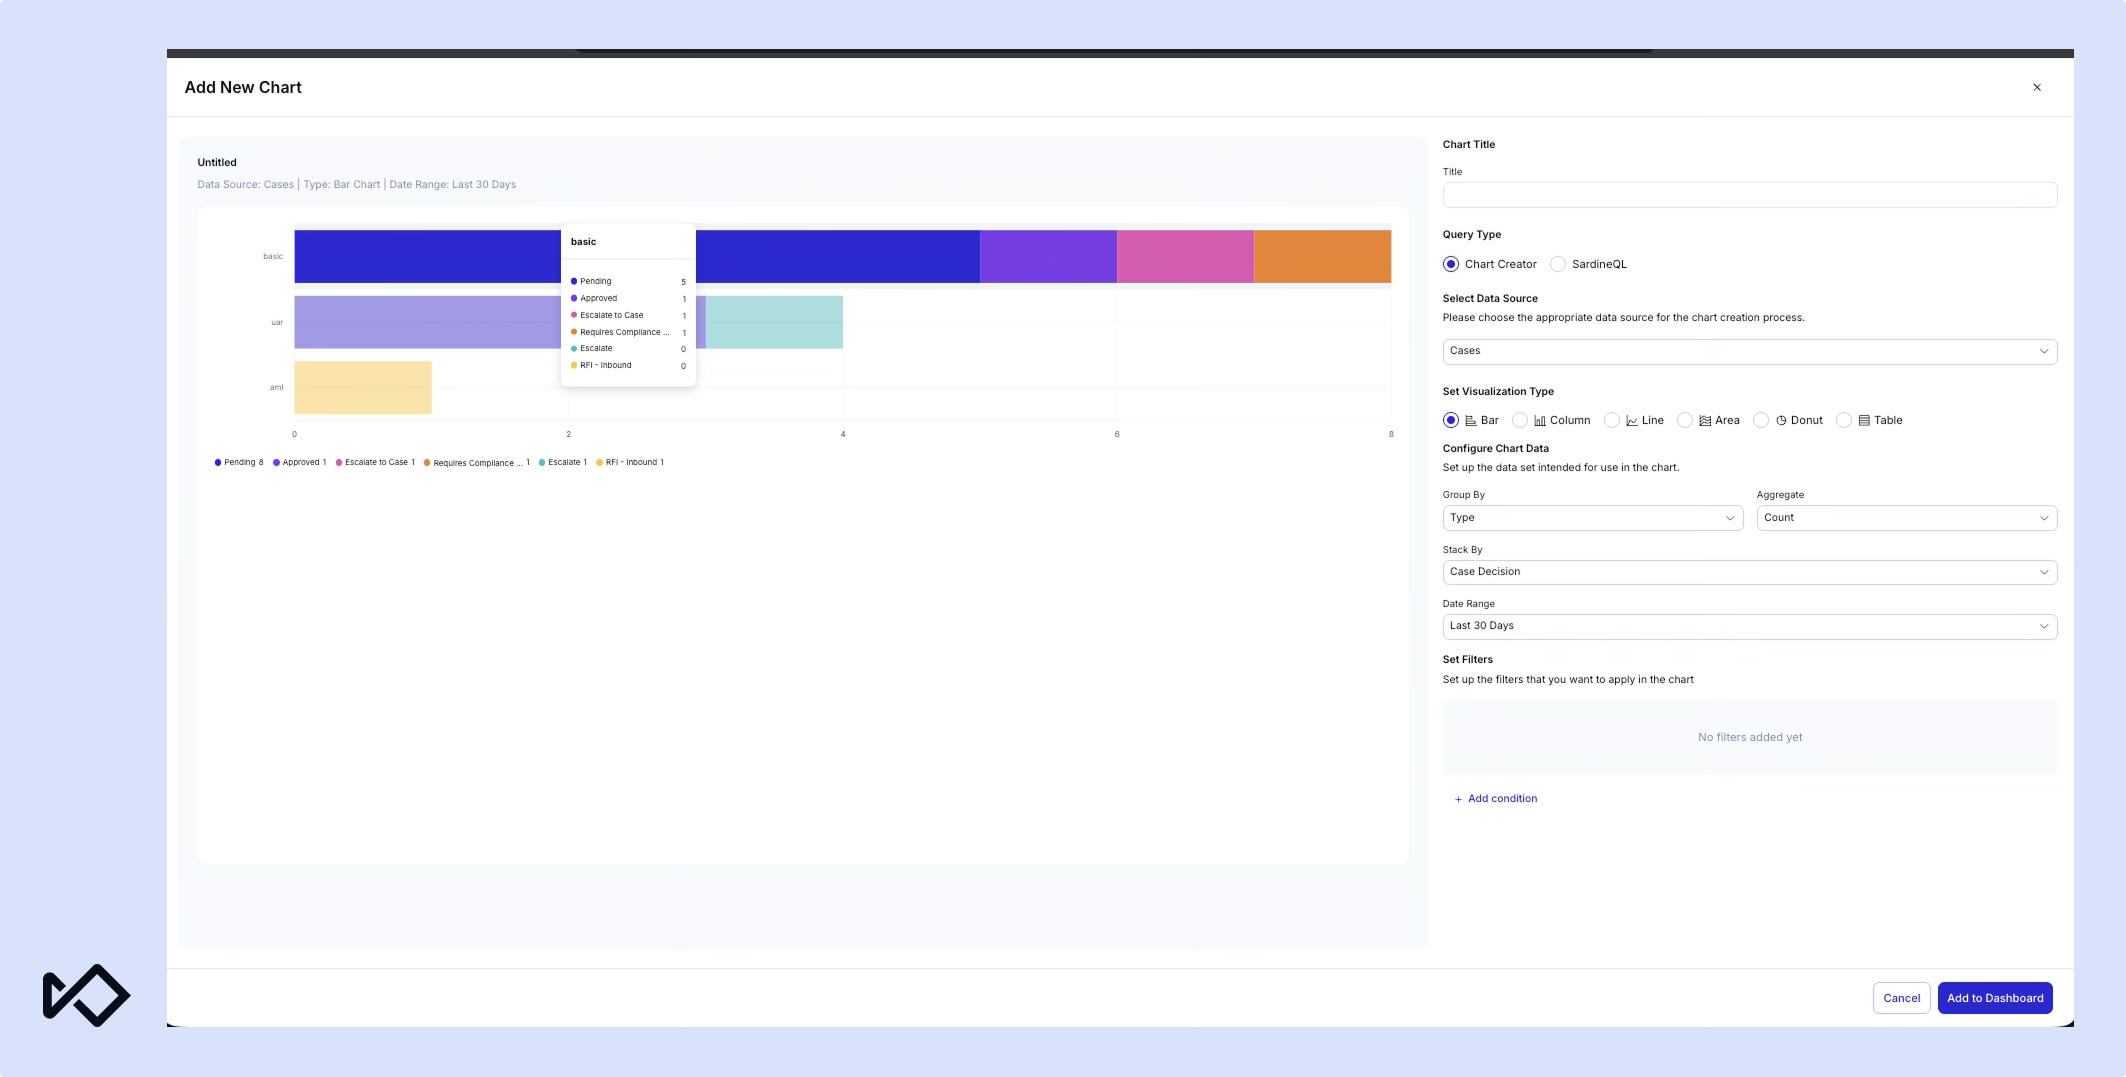
- Analítica de autoservicio ampliada. Cree gráficos, tablas y tablas dinámicas a partir de datos de casos, reportes, calificaciones de riesgo y transacciones sin necesidad de escribir SQL.
Plataforma: Automatiza el trabajo entre tus herramientas
Los equipos de fraude y cumplimiento conectan proveedores de datos, reglas, scripts y revisiones manuales, y después tienen que volver a explicar cada caso en cada etapa. Tres novedades se encargan ahora de integrar todo ese proceso.
Crea flujos de trabajo de riesgo sin código con Sardine Flow
Las decisiones sobre fraude y cumplimiento normativo rara vez se reducen a una sola regla o llamada a una API. En ellas intervienen proveedores de datos, reglas, agentes de IA, sistemas de gestión de casos y revisores humanos, y los equipos suelen conectar todos estos elementos mediante código personalizado, tareas programadas e integraciones específicas difíciles de supervisar y mantener. Sardine Flow sustituye todo eso por un editor visual. Los equipos arrastran y conectan pasos que consultan datos de Sardine y de terceros, aplican reglas y lógica condicional, invocan agentes de IA, derivan casos a revisores humanos y activan acciones en sistemas posteriores. Por ejemplo, un neobanco utiliza Flow para automatizar la inclusión en listas de permitidos de los falsos positivos. Cada 15 minutos, el flujo de trabajo recupera las alertas que los analistas han descartado, realiza comprobaciones adicionales y añade a los clientes que cumplen los requisitos a una lista de permitidos, dejando constancia de cada ejecución.
Un flujo de trabajo puede iniciarse a partir de una solicitud de API, un evento o una programación. Puede gestionar decisiones rápidas y ponerse en pausa para esperar la respuesta de un proveedor, un evento programado, una investigación de IA o una revisión humana. Flow registra cada paso y su resultado, de modo que el equipo pueda demostrar cómo se llegó a una decisión. Los administradores controlan a qué nodos puede acceder cada usuario y pueden consultar las estadísticas de rendimiento y ejecución de cada flujo. Flow ya está operativo en producción y se está ampliando la compatibilidad con más casos de uso.
Ejecuta todos los agentes de IA desde Agent Hub
Cuando los agentes de IA se encuentran en herramientas separadas y se inician sin contexto, los analistas terminan gestionando los agentes en lugar de investigar el riesgo. Agent Hub reúne los agentes de IA de Sardine en un único espacio de trabajo dentro del panel, con el contexto de lo que el analista ya está consultando. Entre los agentes se incluyen Rule Assistant, Data Analyst, Doc KYC, OSINT Search, Graph Analyst, Business Due Diligence y Compliance Screening. Cada uno puede trabajar a partir del cliente, la sesión, la transacción o la alerta que aparece en pantalla, por lo que nadie tiene que copiar identificadores ni volver a explicar la investigación.
Los equipos también pueden vincular un agente a una cola de alertas para que se ejecute con cada nueva alerta, así como probar nuevos agentes o actualizaciones en escenarios definidos antes de implementar los cambios. Agent Hub y sus agentes principales ya están disponibles, y su disponibilidad se está ampliando a más regiones y entornos. Las funcionalidades pueden variar según la región.
[AÑADIR IMAGEN: captura de pantalla del panel de notificaciones de Agent Hub de la publicación de lanzamiento]
Programa agentes con Agent Routines
El riesgo de fraude y de incumplimiento normativo no entiende de horarios. Las pruebas de tarjetas pueden comenzar a las 2 de la madrugada, y un patrón de contracargos puede desarrollarse durante semanas antes de que alguien lo detecte; sin embargo, los agentes de IA solo se ejecutan cuando un analista recuerda iniciarlos. Rutinas de agentes permiten a los equipos programar cualquier agente de IA de Sardine para que las comprobaciones periódicas se ejecuten automáticamente. Una rutina puede ejecutarse cada hora, a diario, mensualmente o con otra frecuencia, y cualquier persona también puede activarla cuando lo necesite. Los equipos las utilizan para detectar una ráfaga de pequeñas autorizaciones en una tarjeta antes de que se convierta en un fraude real, identificar un aumento de contracargos en un canal el mismo día en que comienza, realizar cada mes una diligencia debida reforzada sobre una cohorte y generar un informe por entidad, y volver a comprobar una alerta de falso positivo con datos nuevos. Los hallazgos se envían a una bandeja de notificaciones ordenada por gravedad, y cualquier miembro del equipo puede abrir un chat con el agente sobre un elemento marcado para hacer preguntas de seguimiento.
Las rutinas conservan la memoria entre ejecuciones, utilizan un acceso controlado a las herramientas y registran la actividad con fines de auditoría. Los hallazgos de mayor riesgo pueden remitirse a revisión humana en lugar de gestionarse automáticamente. Las rutinas ya están disponibles en todos los agentes de IA de Sardine.
Investigaciones: resuelve alertas en distintas colas sin perder el contexto
Las investigaciones de fraude rara vez se limitan a una sola cola, una sola página o una única prueba. Los analistas acaban repitiendo decisiones y cambiando de vista, y con cada cambio pierden parte del contexto que habían ido construyendo.
Resuelve alertas de varias colas con una sola acción
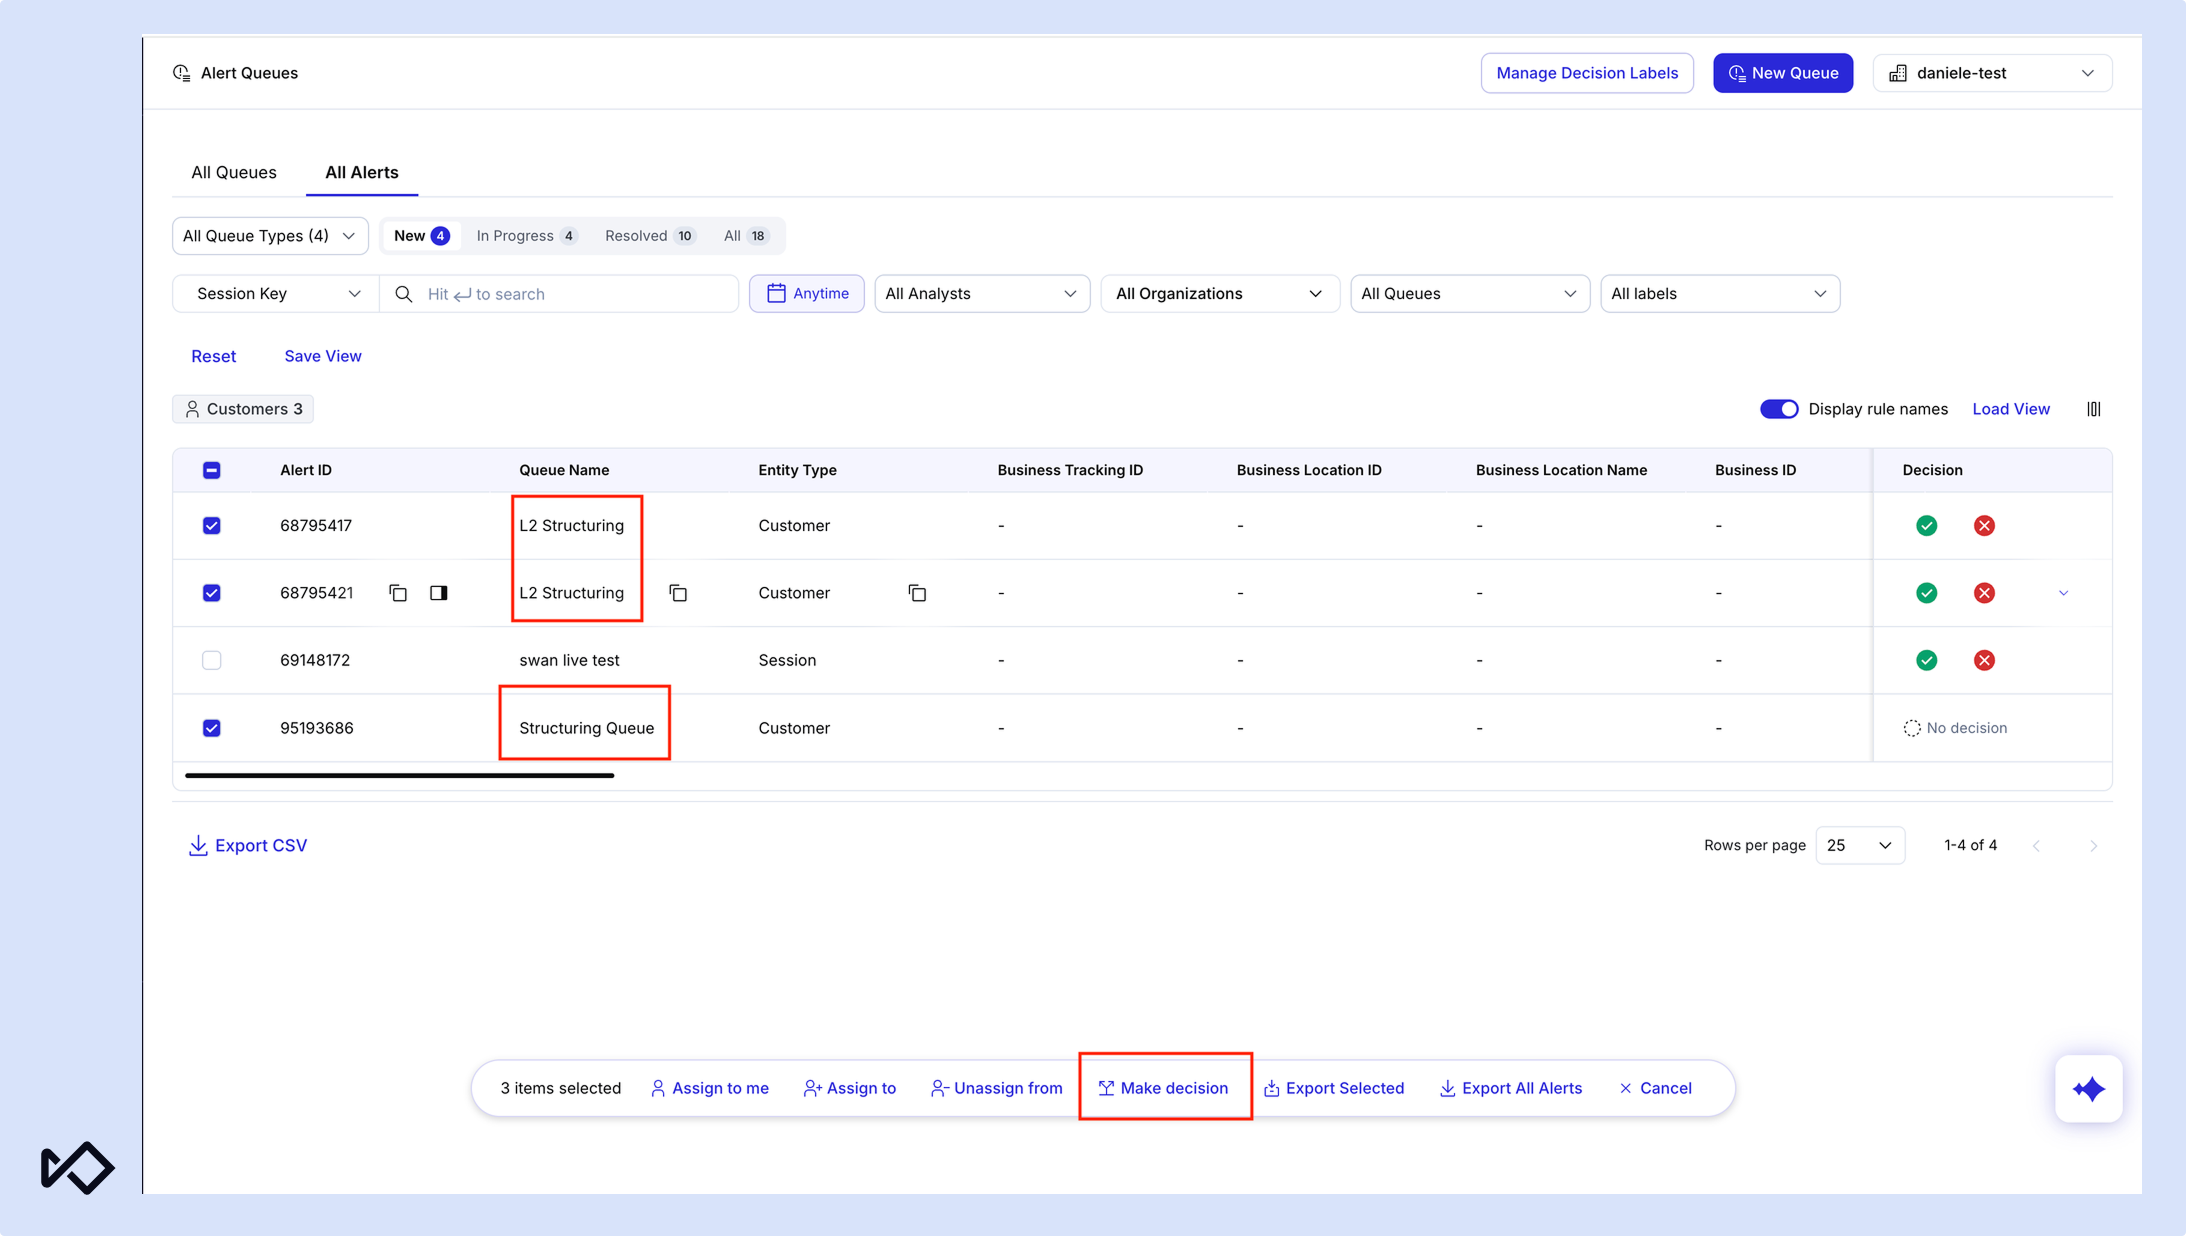
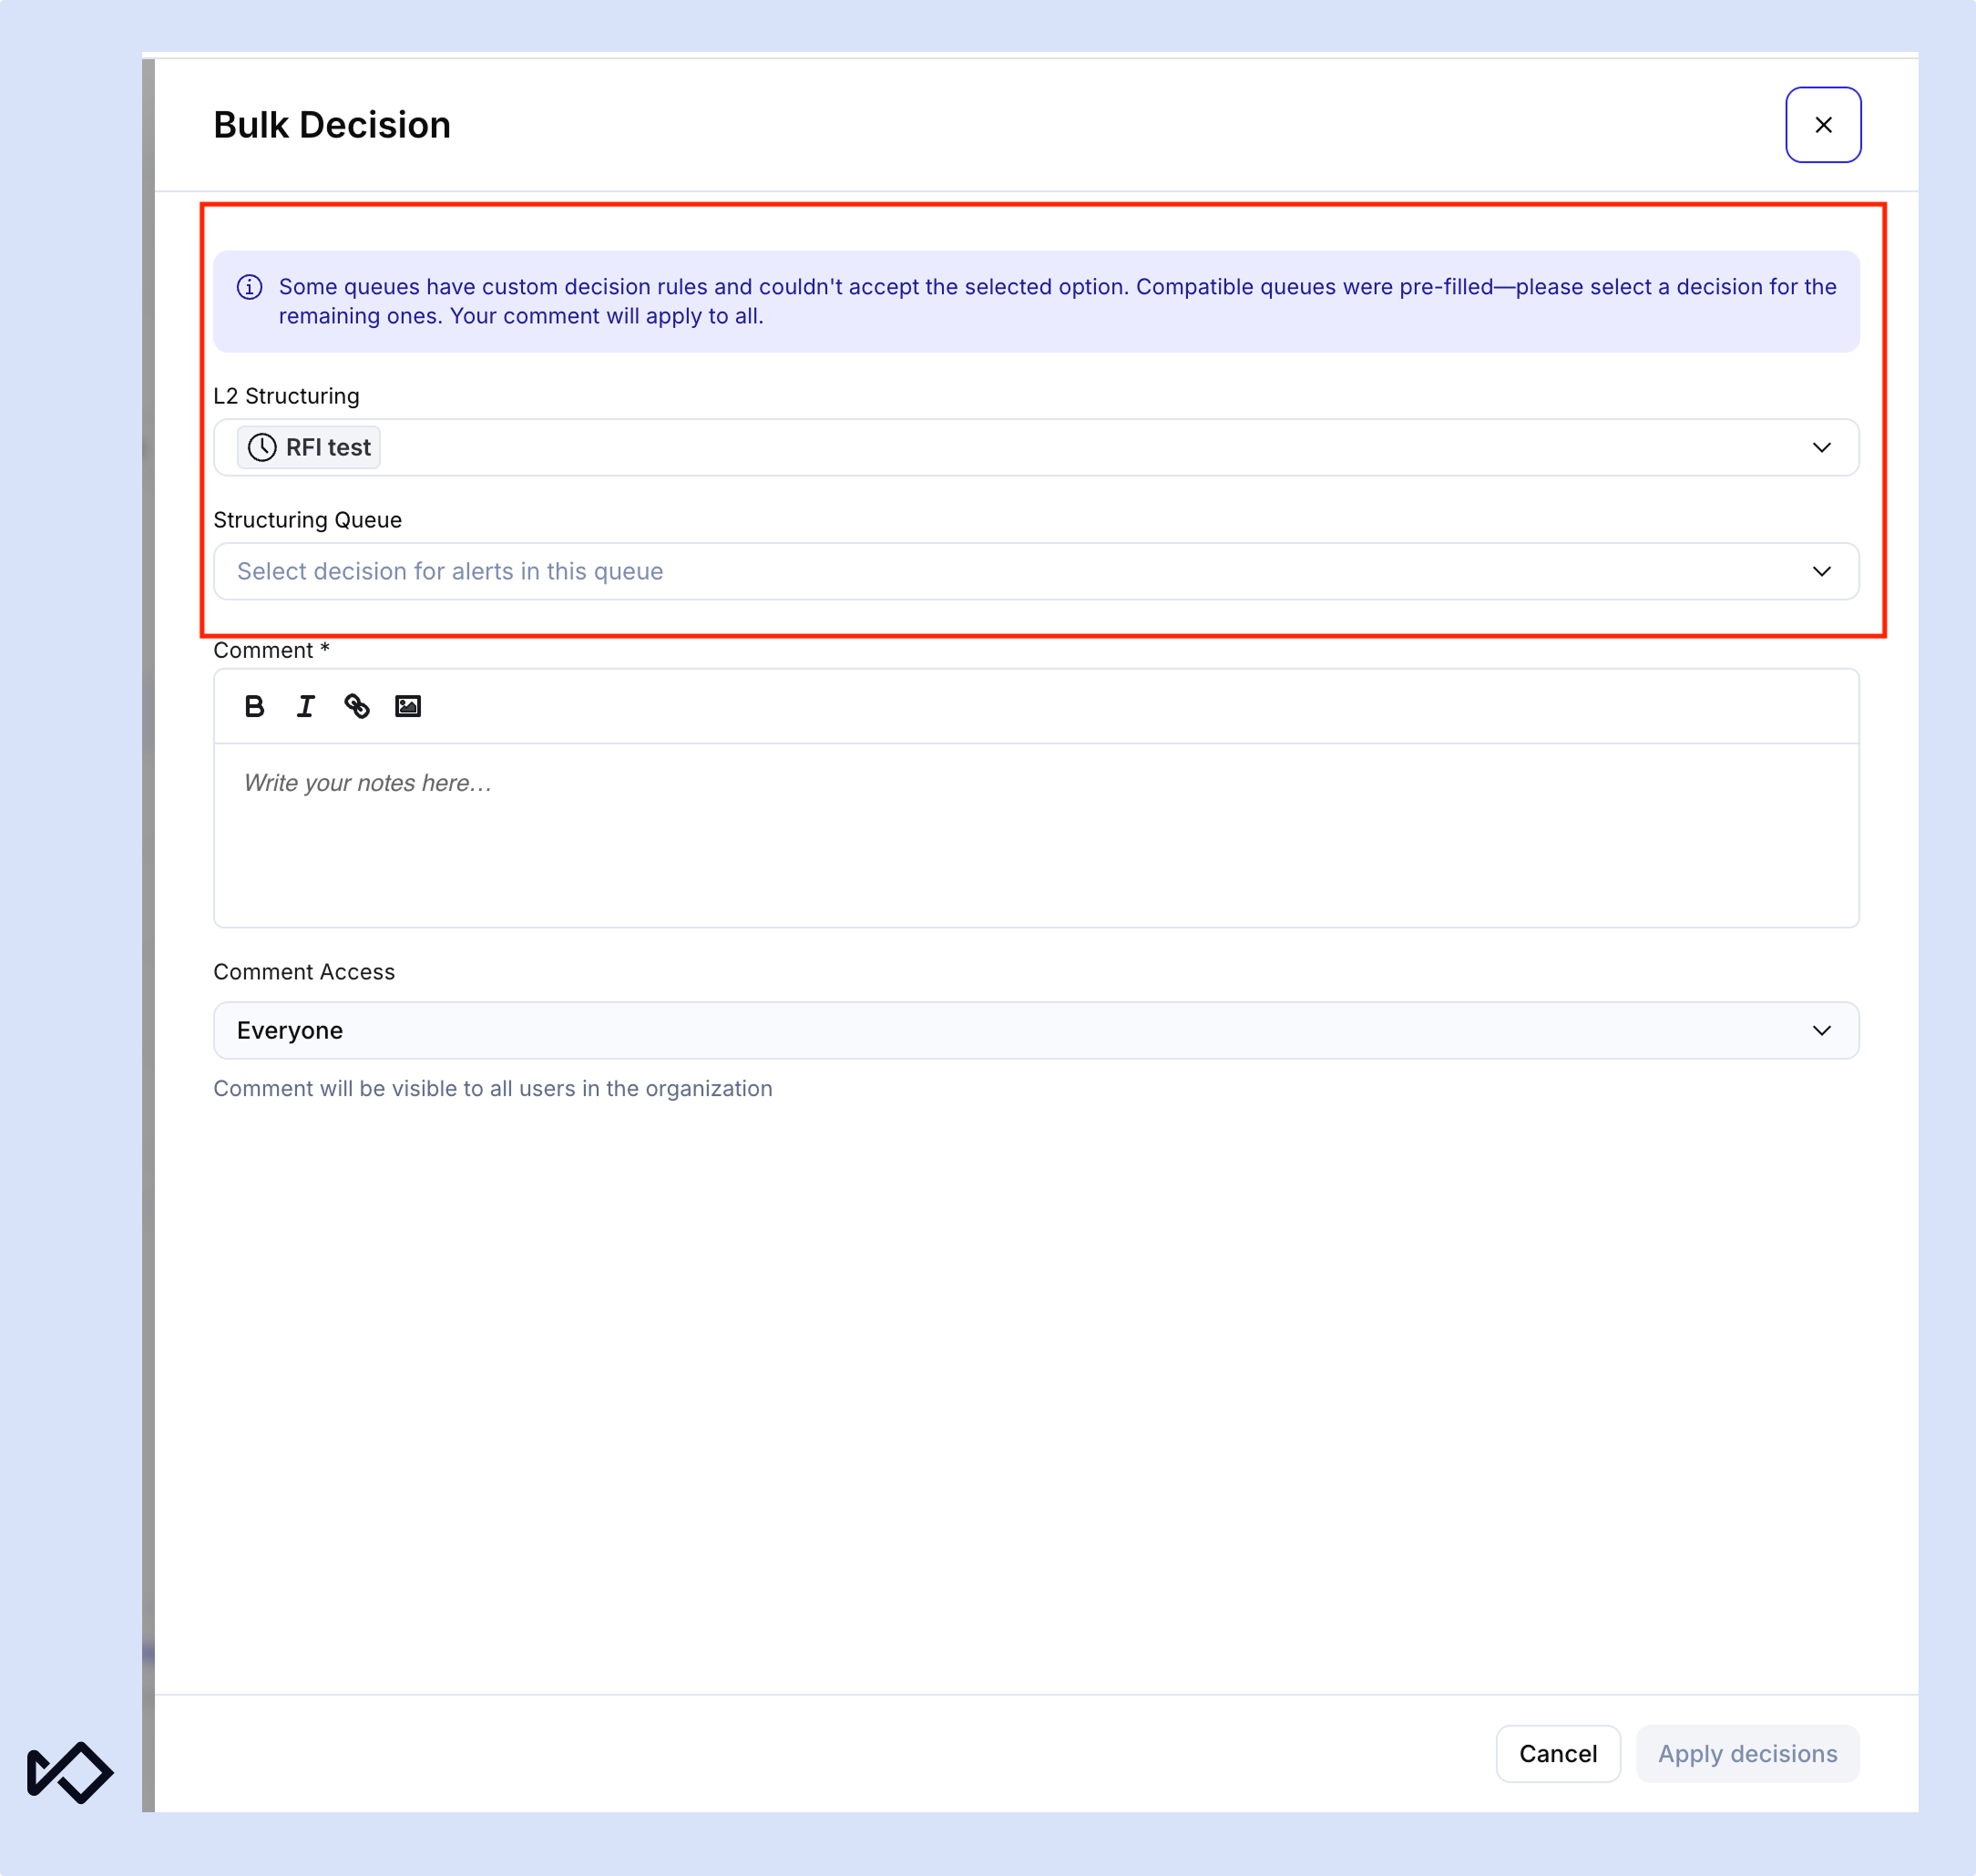
Ahora los analistas pueden seleccionar alertas de varias colas y aplicar una única decisión a todas ellas. Algunas colas restringen las etiquetas de decisión que pueden utilizar los analistas, por lo que las acciones masivas deben respetar esas reglas. Si la etiqueta no está disponible en todas las colas, se abre una vista por cola con las colas compatibles ya rellenadas, y el analista selecciona una etiqueta aprobada para cada una de las colas restantes. Antes de aplicar cualquier cambio, una pantalla de confirmación muestra la decisión final para cada cola.
Las decisiones masivas están sujetas a tres medidas de protección. La acción omite las alertas cuyas listas de comprobación obligatorias estén incompletas y las notifica; además, sigue escalando las decisiones configuradas para crear casos, de modo que el trabajo entre colas continúe alimentando la gestión de casos, y asigna las alertas sin asignar al analista que aplica la decisión para que la responsabilidad quede clara.
Mantén abiertas las listas de verificación de la investigación mientras revisas las pruebas
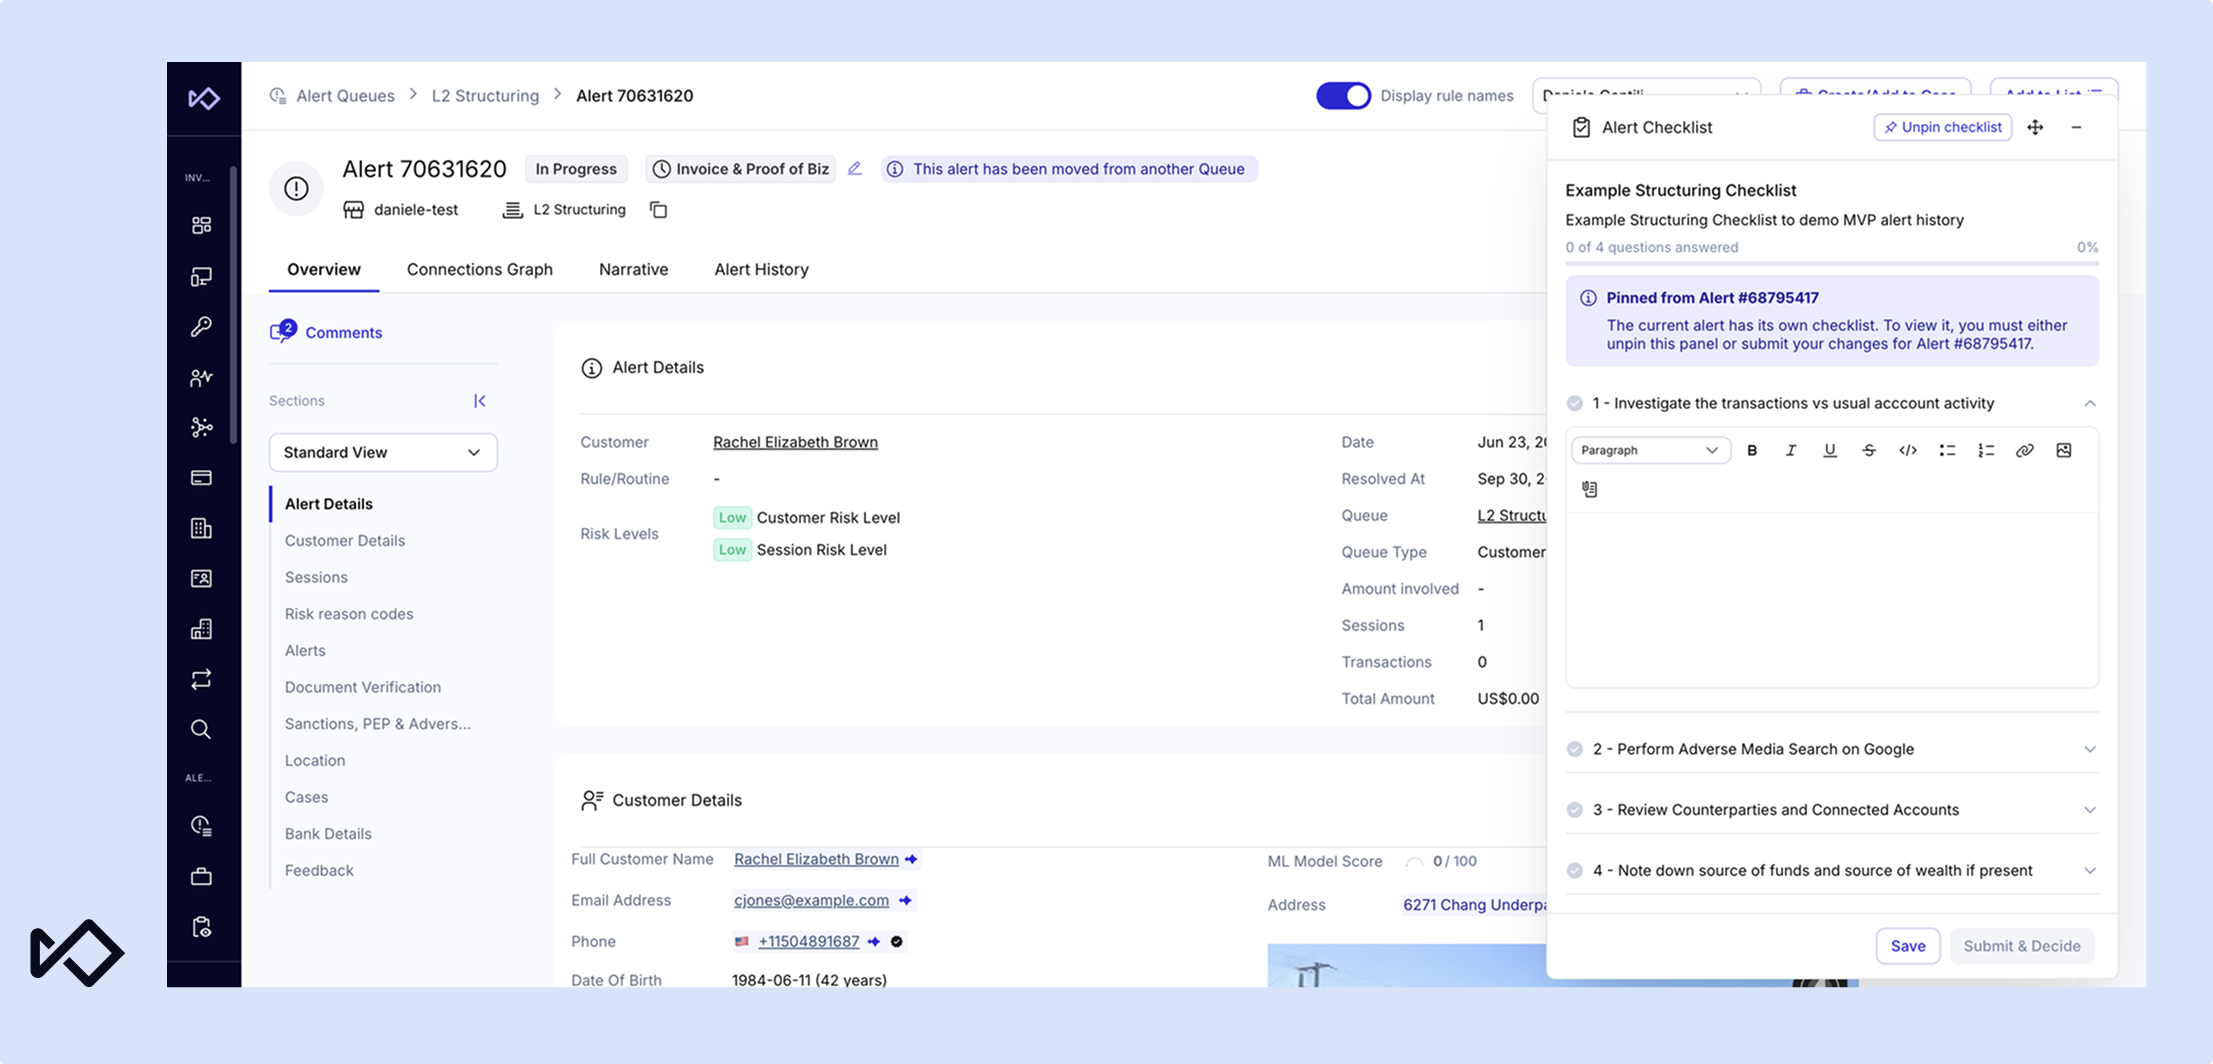
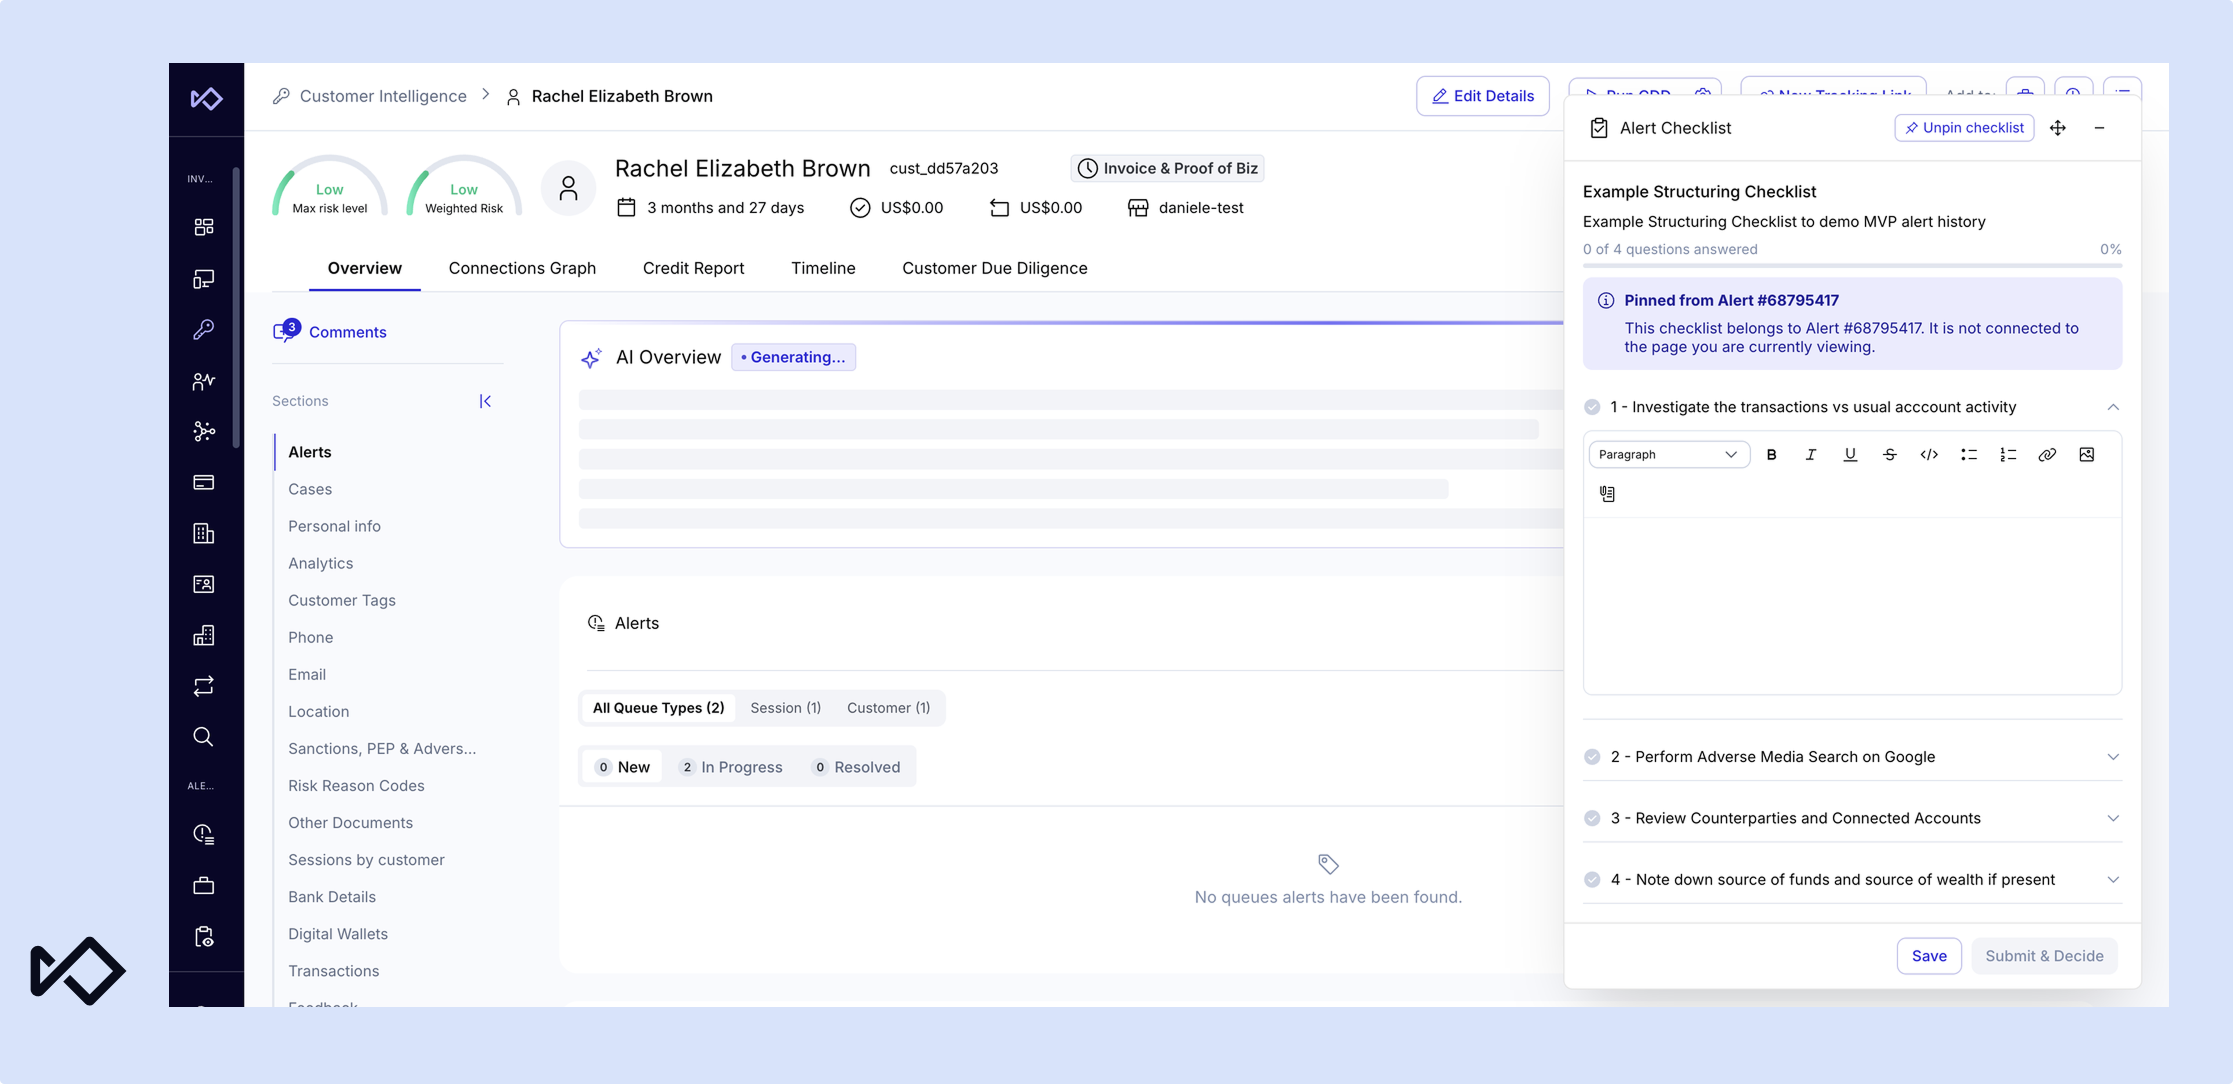
Las listas de comprobación sirven de guía durante una investigación, pero las pruebas para responder a cada pregunta se encuentran en otras páginas, como las de transacciones, entidades y actividad. Ahora, los analistas pueden fijar la lista y mantenerla abierta mientras navegan por esas páginas, respondiendo a las preguntas a medida que encuentran pruebas, sin tener que volver a la alerta original. El panel se puede arrastrar para que no tape los datos que están revisando.
La lista de verificación también registra el tiempo que un analista dedica a cada pregunta desde la primera interacción. Suma el tiempo de las distintas sesiones, excluye los periodos de inactividad y guarda el total junto con la respuesta, para que los equipos obtengan datos sobre el esfuerzo invertido sin necesidad de temporizadores ni hojas de horas.
Guarda vistas y configura las columnas de la tabla de gestión de casos
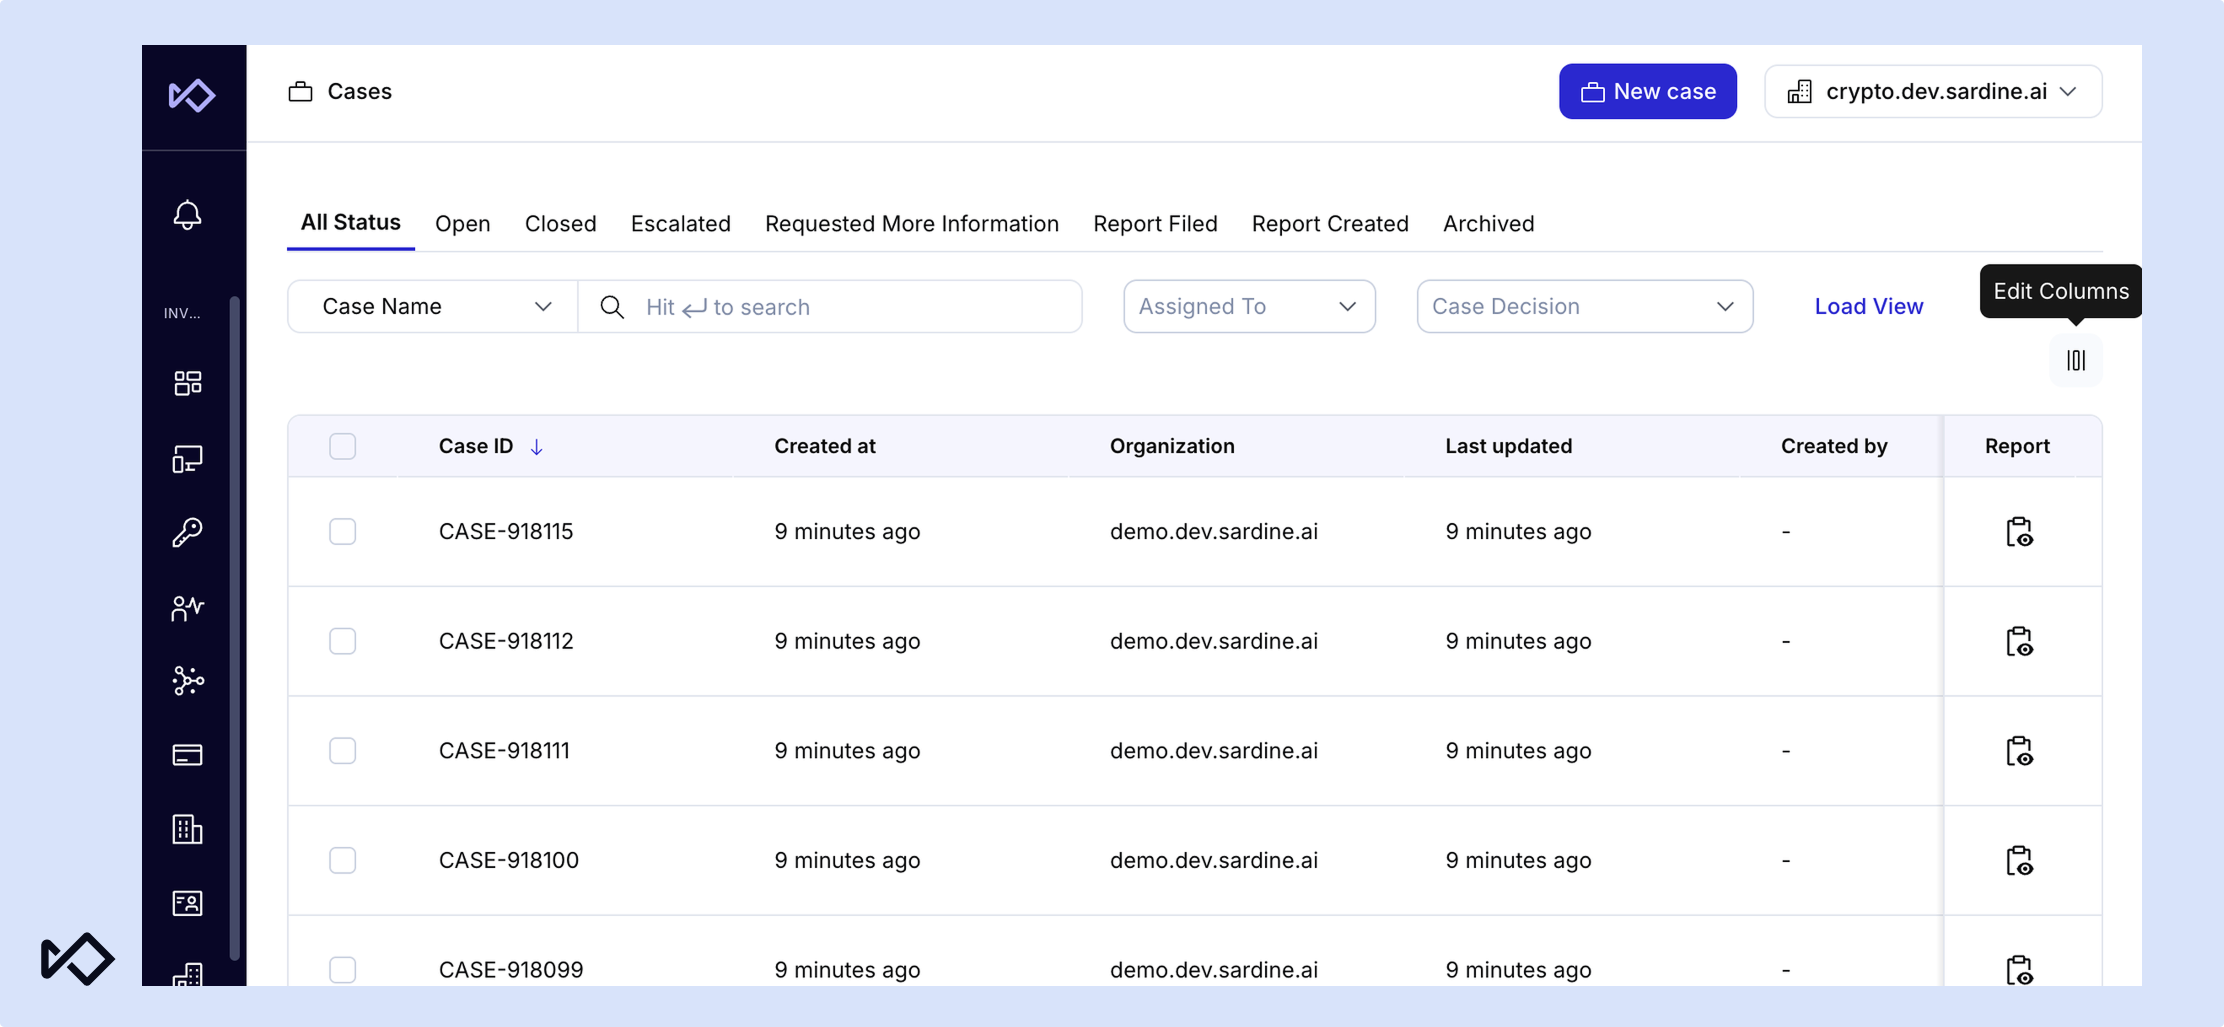
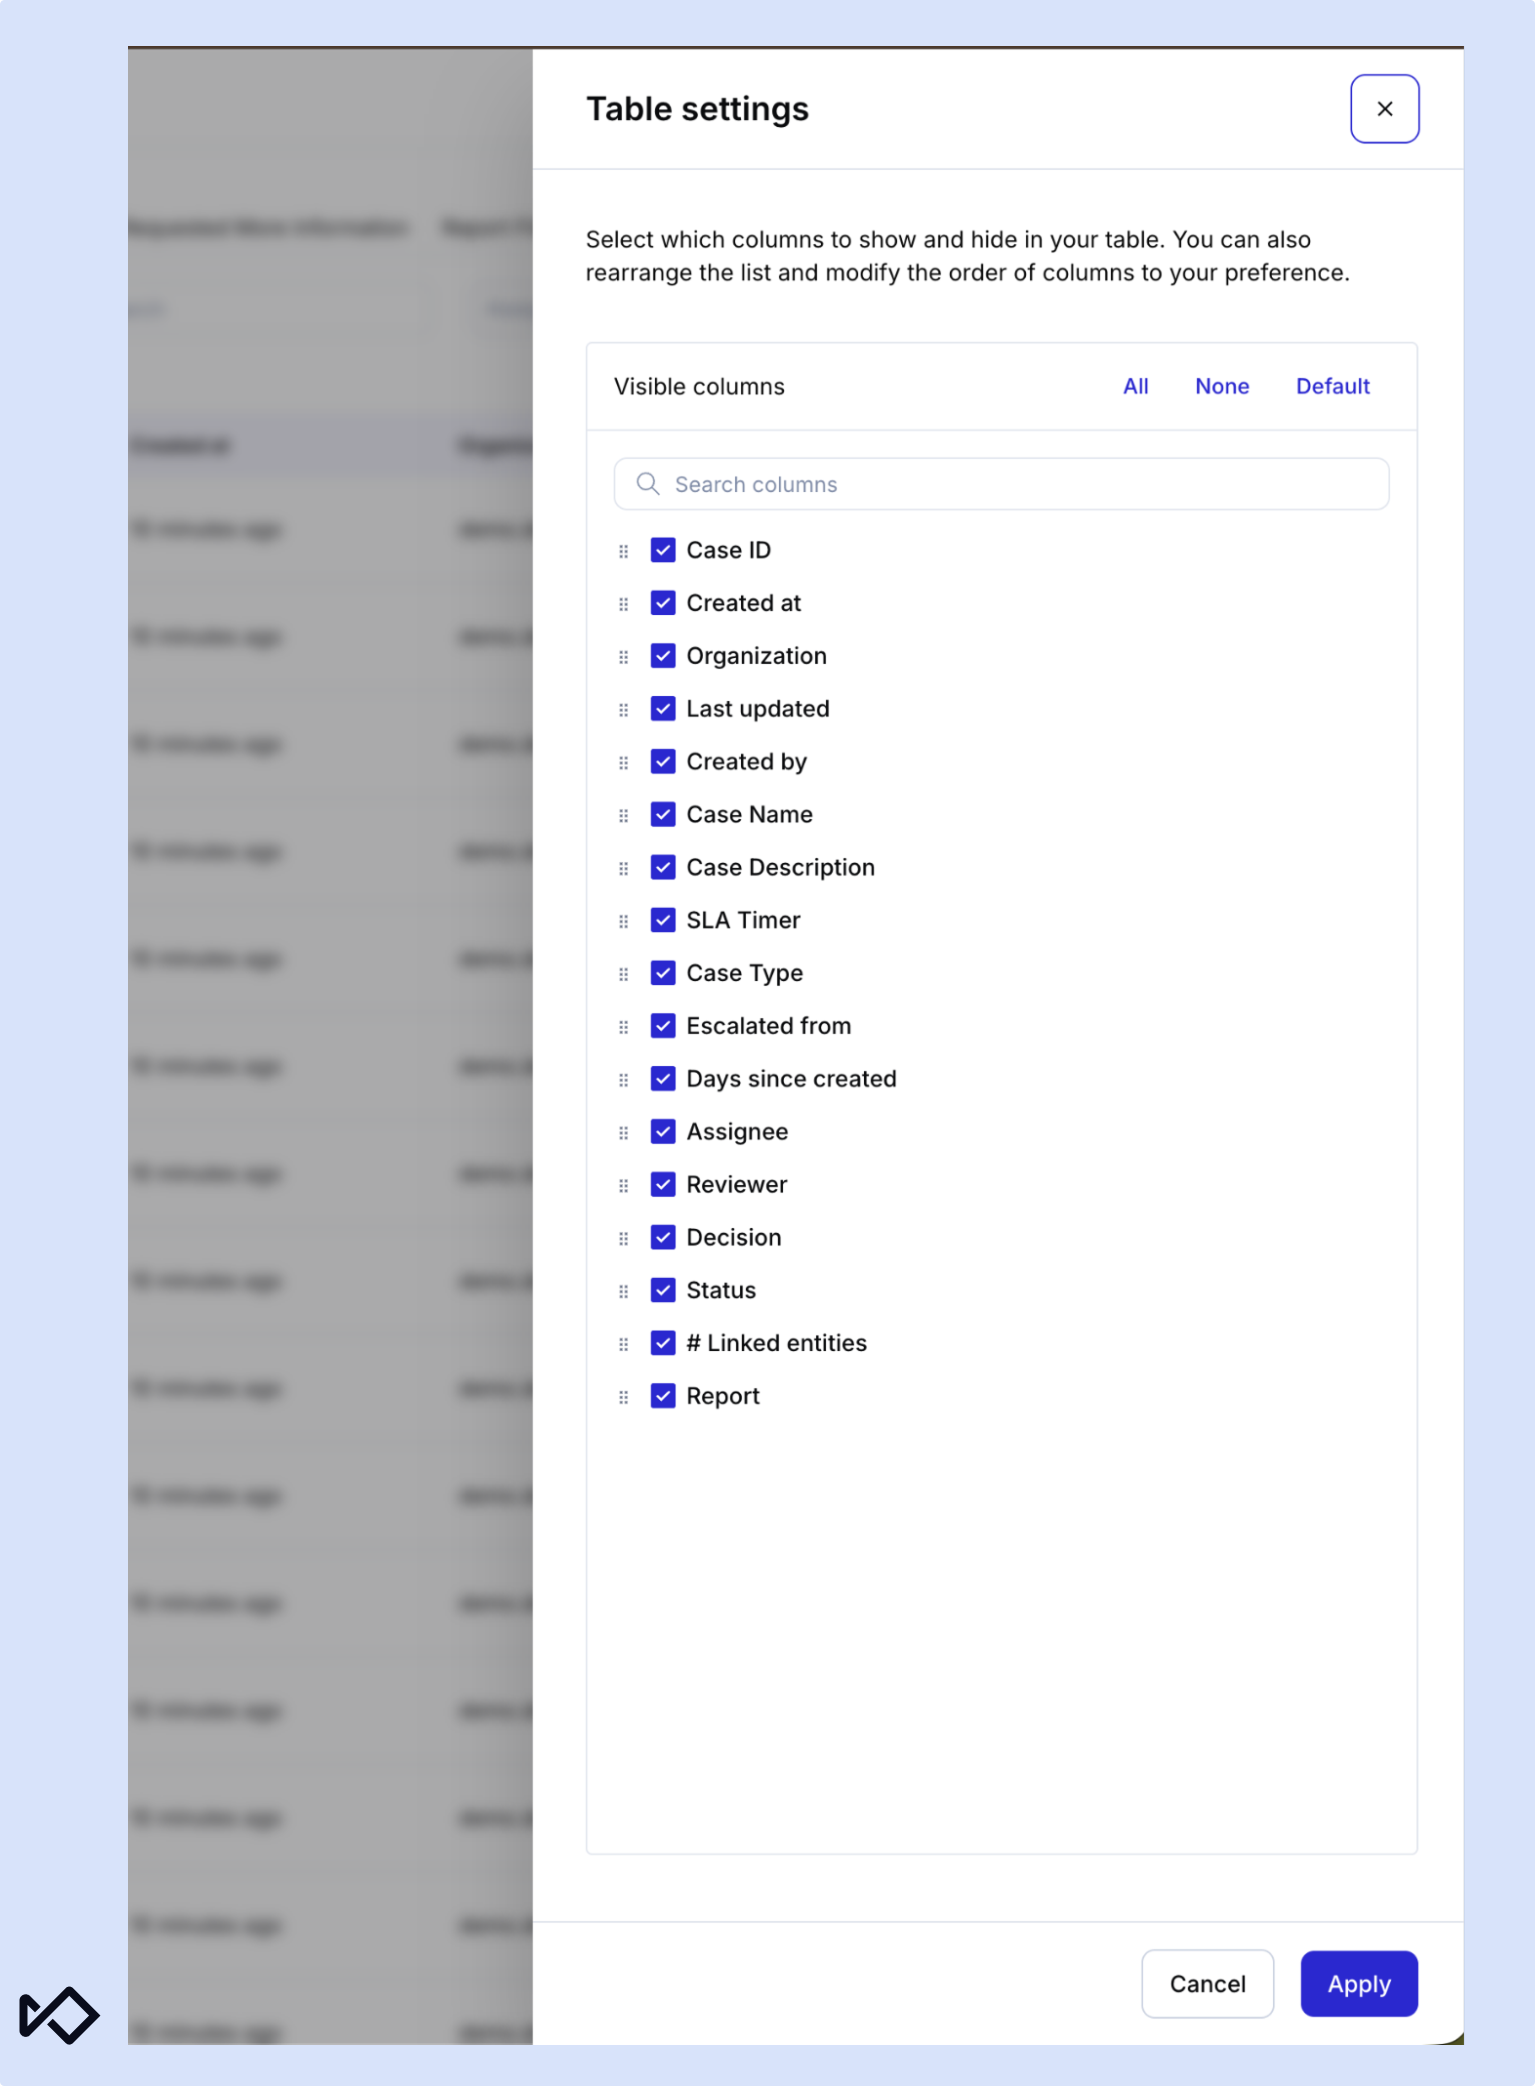
La clasificación de casos se repite en cada ciclo de revisión, y volver a crear los mismos filtros cada vez acaba consumiendo mucho tiempo. La tabla de gestión de casos ahora permite guardar vistas y configurar columnas, al igual que las tablas de Colas y Perfiles de clientes. Una vista con nombre guarda los filtros, el orden de clasificación, el tamaño de página y la disposición de las columnas, y los analistas pueden establecerla como predeterminada. Los equipos con permisos para ver la organización pueden compartir una vista para que todos trabajen con la misma lista de casos.
La URL también guarda el orden de clasificación y el tamaño de página, de modo que, al abrir un enlace compartido, la lista de casos se muestra tal como la dejó quien lo envió.
Prevención del fraude: abarque más identificadores y tráfico de bots
Las listas de permitidos, las listas de bloqueados y las señales de bots solo funcionan si abarcan lo que realmente utiliza un estafador: un dispositivo, una cuenta bancaria o una visita a una página protegida.
Añade la huella digital del visitante a las listas de permitidos y bloqueados
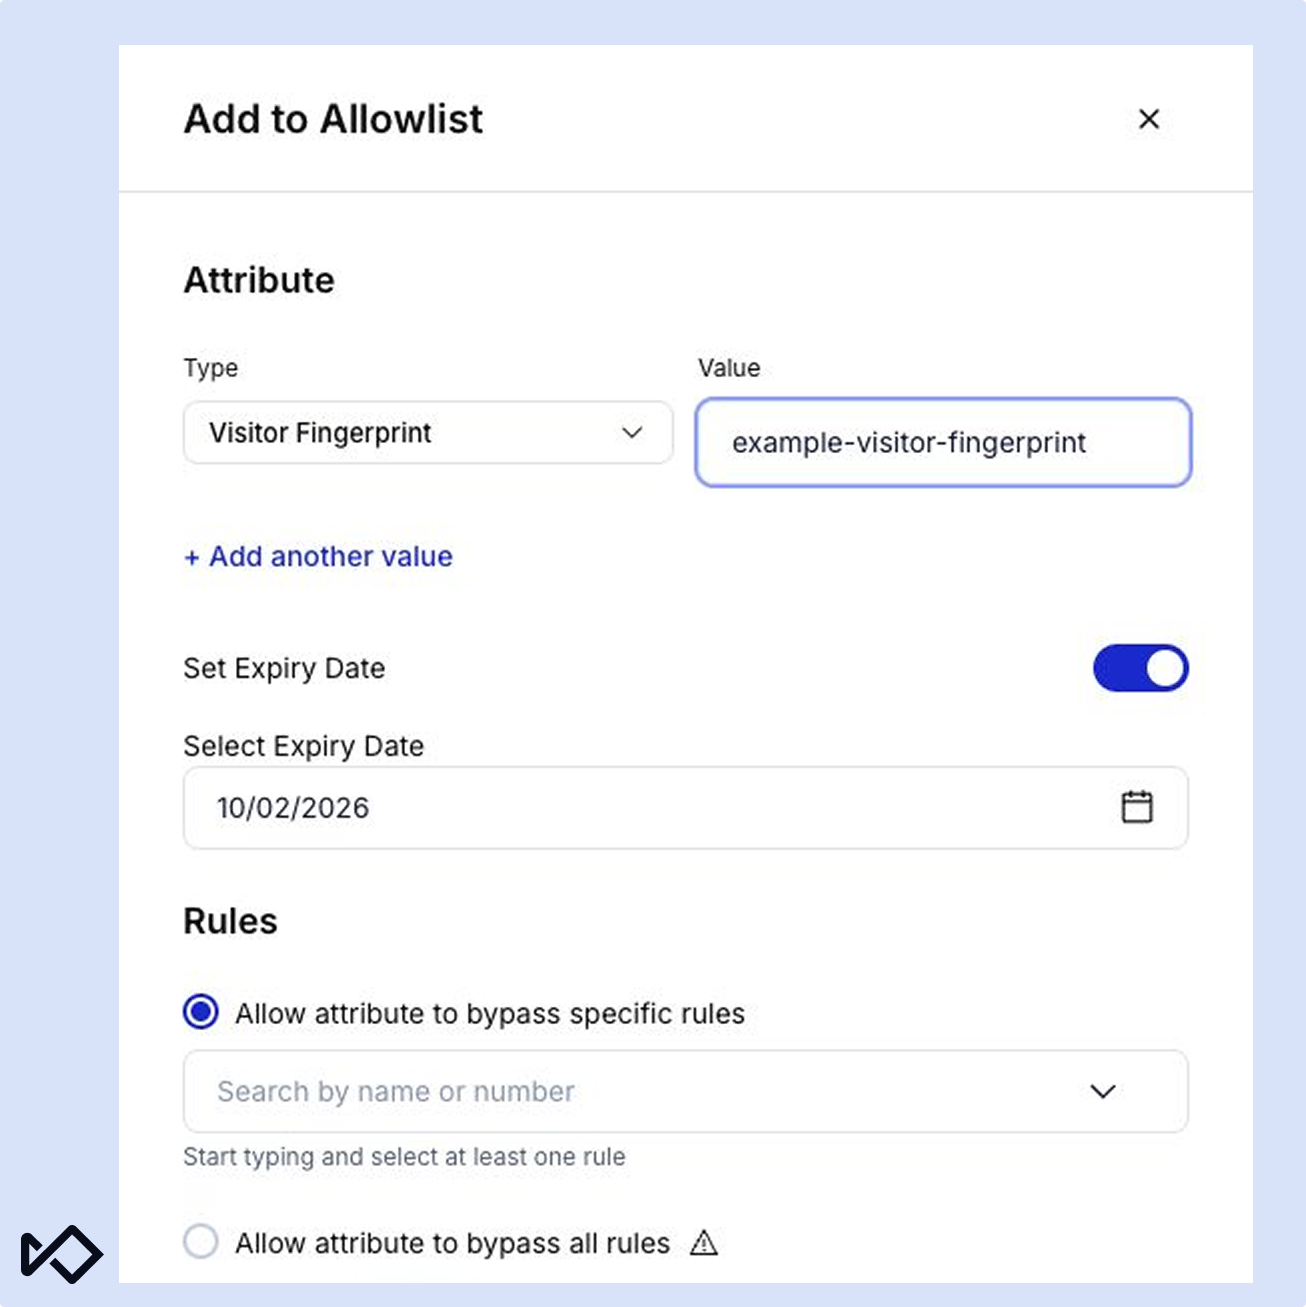
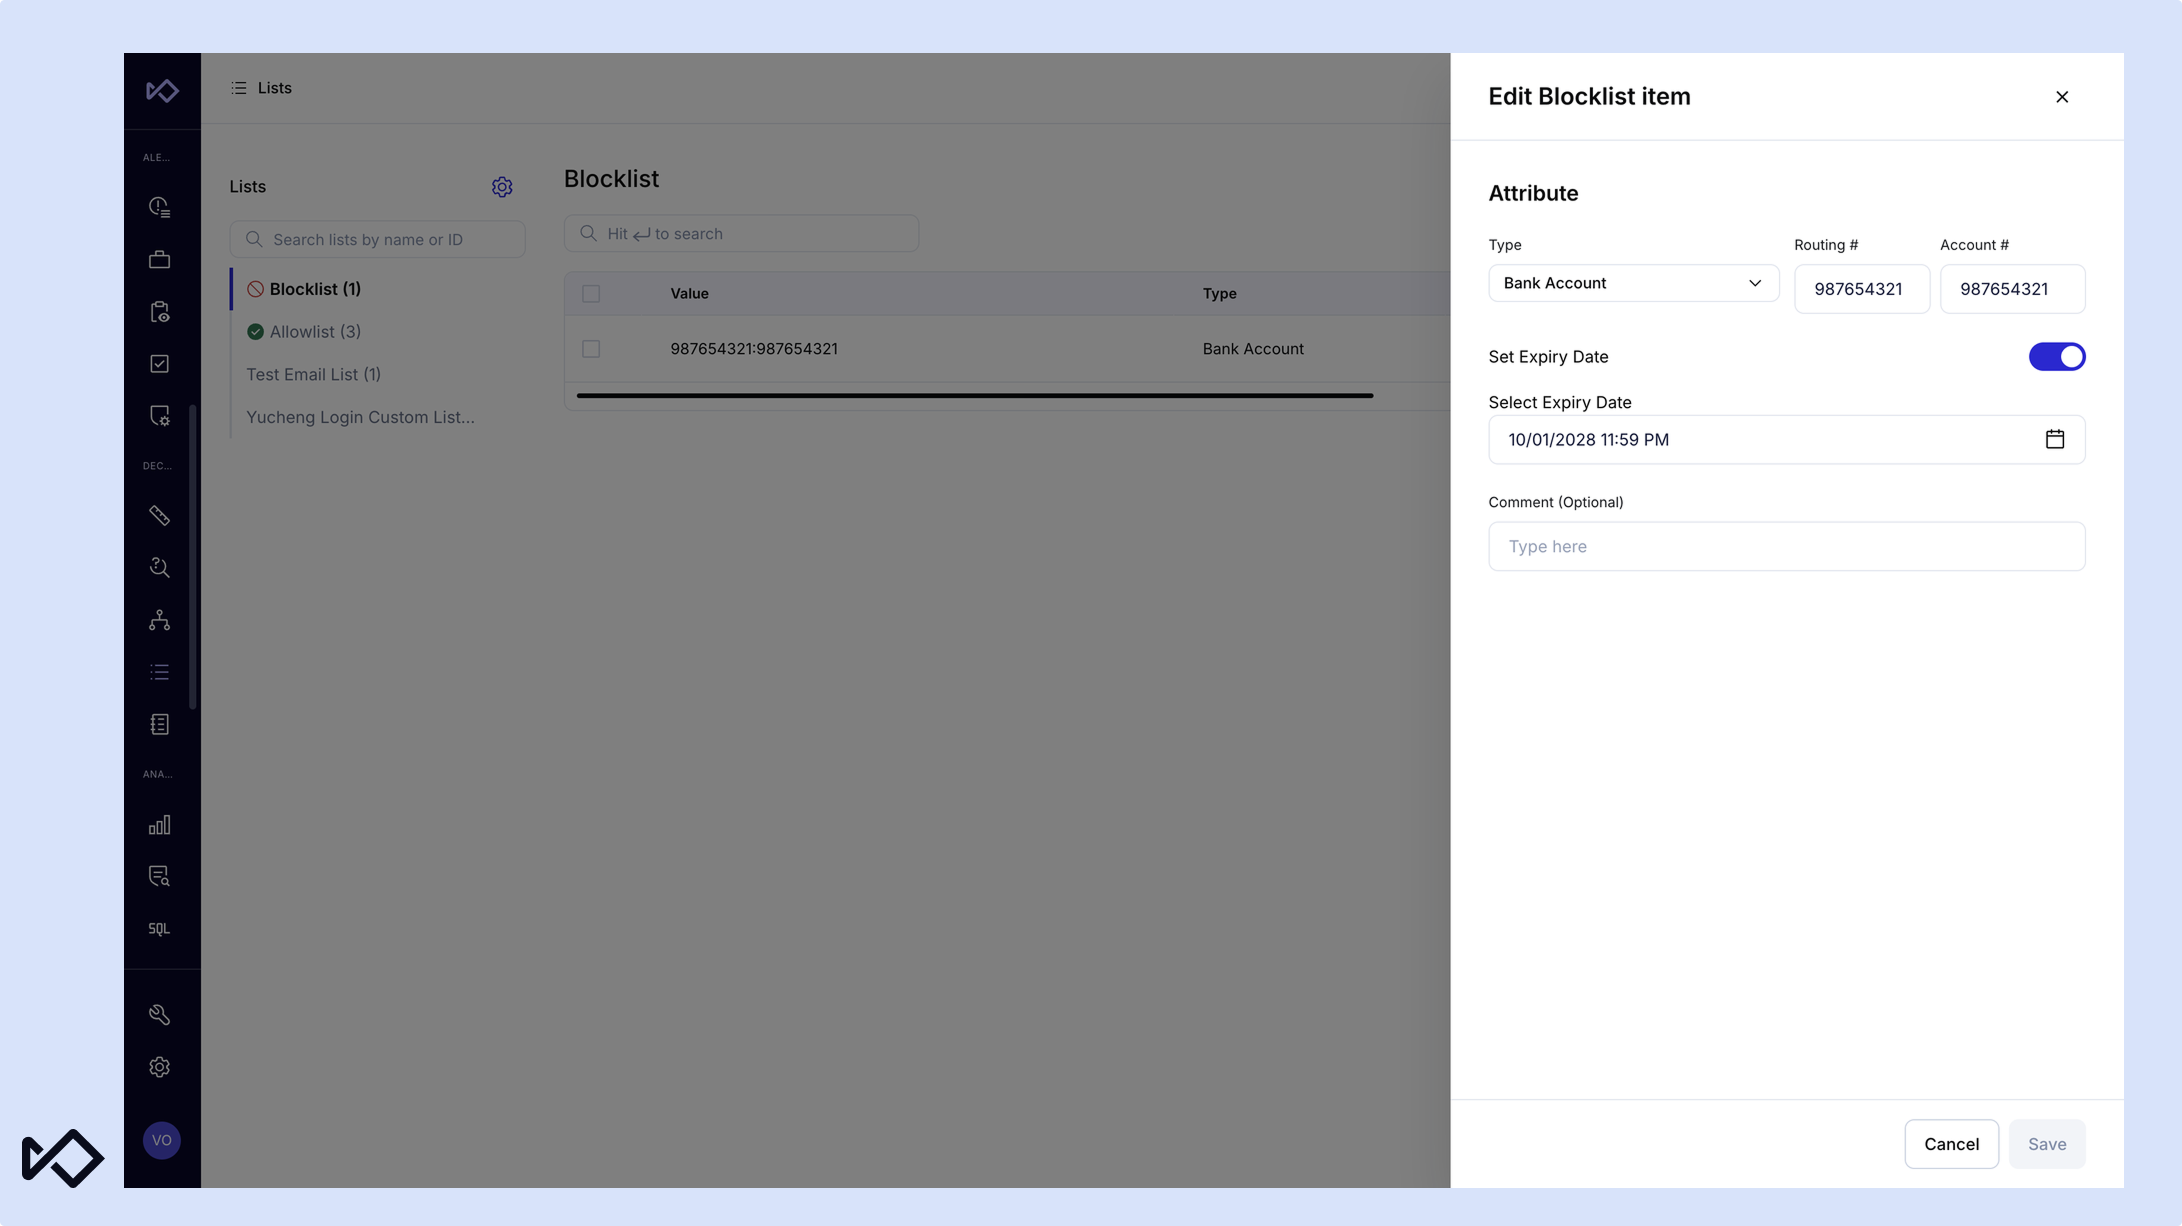
Ahora los equipos pueden añadir identificadores de Visitor Fingerprint directamente a las listas de permitidos y bloqueados, ya sea desde la página de detalles o desde la página de listas. Selecciona Visitor Fingerprint como tipo de atributo, pega el identificador y aplícalo a una lista de permitidos o bloqueados, según tu estrategia de control del tráfico. Las listas que hasta ahora dependían de Device Fingerprint ya pueden migrar a Visitor Fingerprint.
Verifica los datos bancarios de las contrapartes mediante listas de bloqueo y listas de permitidos
La comprobación con listas de bloqueo ahora abarca la cuenta bancaria, el número internacional de cuenta bancaria (IBAN) y el código bancario de la contraparte, mientras que la comprobación con listas de permitidos abarca la cuenta bancaria y el IBAN de la contraparte. Si una contraparte coincide con una lista de bloqueo, el riesgo de la transacción se establece como muy alto, al igual que ocurre con las coincidencias del remitente. Si una contraparte de confianza figura en una lista de permitidos para todas las reglas, el riesgo se establece como bajo, lo que ayuda a reducir los falsos positivos; si la entrada de la lista de permitidos se aplica a reglas específicas, solo se omiten esas reglas.
Las reglas evalúan por separado los resultados del remitente y del destinatario, por lo que pueden distinguirlos, incluso en las transferencias entre cuentas propias en las que ambas partes están marcadas.
Detectar el tráfico de Meta Muse
Ahora se ofrece detección inicial del tráfico de Meta Muse. Las visitas de Muse a tus páginas protegidas aumentan el nivel de riesgo de bots de la sesión.
Cumplimiento normativo: prioriza las revisiones y reduce el trabajo de presentación
Los equipos de cumplimiento normativo se enfrentan a dos tipos de tareas repetitivas: decidir qué revisión abordar a continuación y trasladar los datos de una investigación finalizada a un informe regulatorio. [
Priorice las revisiones de CDD según la urgencia y la responsabilidad
Una cola de diligencia debida solo resulta útil si los analistas pueden ver qué revisiones están vencidas y quién es responsable de ellas. La página de CDD rediseñada incorpora tarjetas de carga de trabajo para las revisiones vencidas, las que vencen en un plazo de siete días, las de riesgo alto y muy alto, y las asignadas al analista actual. Al seleccionar una tarjeta, se abre la vista filtrada. La pestaña «Asignadas a mí» limita la lista a las revisiones del propio analista sin necesidad de configurar ningún filtro.
Cuando las revisiones se ordenan por fecha de vencimiento, que es la opción predeterminada, la página las agrupa en Vencidas, Vencen esta semana, Próximas y Sin fecha de vencimiento, e indica el número de casos de cada grupo. La página también recuerda entre sesiones los últimos filtros y la última pestaña que utilizó el analista; si se comparte una URL con parámetros, estos tienen prioridad sobre los filtros guardados.
Muestra a los analistas únicamente las señales de evaluación que gestiona su cola
Anteriormente, los analistas veían señales de resolución de entidades relacionadas con sanciones, personas políticamente expuestas (PEP) y noticias adversas, incluso cuando esas señales no correspondían a su cola, y una señal fuera de alcance podía retrasar el cierre de una alerta o un caso. Ahora, los equipos pueden elegir qué señales ocultar en cada cola, hasta dos de las tres. Por ejemplo, un equipo que solo gestiona sanciones puede ocultar las señales de PEP y noticias adversas. Las señales ocultas ya no aparecen en las pantallas de revisión de alertas y casos, por lo que los analistas no ven secciones vacías.
La configuración es opcional para cada cola, por lo que las colas y los flujos de trabajo existentes no cambiarán hasta que un equipo la configure. Ponte en contacto con tu gestor de cuenta de Sardine para habilitarla y configura la visibilidad de las señales al crear una cola, ya que cambiarla después de que la cola haya procesado alertas puede hacer que las alertas anteriores se muestren de forma incoherente. Los perfiles de clientes seguirán mostrando todas las señales, ya que un mismo cliente puede pertenecer a varias colas con configuraciones diferentes.
Rellena previamente los informes suizos de goAML con el asistente para STR y SAR
Presentar un STR o SAR suizo implica volver a introducir los datos del caso, buscar los códigos de indicadores en el procedimiento operativo estándar de goAML y redactar manualmente la descripción de los hechos. El nuevo asistente se encarga de la mayor parte de ese trabajo. Selecciona los códigos de indicadores y rellena previamente la información del caso que se repite, lo que permite a los equipos presentar los informes hasta un 80 % más rápido.
Los analistas pueden elegir entre nueve flujos preconfigurados —cinco para STR y cuatro para SAR— que abarcan escenarios como sanciones y financiación del terrorismo, noticias negativas, relaciones comerciales interrumpidas y transacciones específicas con criptoactivos. Cada flujo muestra únicamente los formularios y campos necesarios para su escenario, y los datos del caso completan automáticamente la mayoría de ellos, incluido aproximadamente el 90 % de la descripción. Los analistas pueden incluir varias transacciones relacionadas en una sola notificación sin perder el detalle de cada transacción.
Las validaciones integradas ayudan a mantener la coherencia de las combinaciones de códigos de indicadores, por ejemplo, en los casos de notificación obligatoria frente a la discrecional. Una vez que el asistente genera el informe, el analista lo revisa, descarga la versión XML y la carga en el portal de la Oficina de Comunicación en materia de Blanqueo de Dinero de Suiza.
Rellena previamente los informes de actividades sospechosas de la Agencia Nacional contra el Crimen del Reino Unido con los datos del caso
Para los equipos del Reino Unido, una nueva plantilla de SAR, diseñada conforme a los requisitos de presentación de informes de la Agencia Nacional contra el Crimen del Reino Unido (NCA), rellena automáticamente los campos de sujeto, comercio y actividad con la información ya disponible en el caso. Los analistas redactan la descripción con sus propias palabras, revisan la plantilla completada, realizan los cambios necesarios y la descargan en formato PDF para enviarla a la NCA.
IA: Prueba los agentes antes de ponerlos en producción y mantén las solicitudes a los LLM en tu región
Los flujos de trabajo basados en IA deben poder revisarse igual que cualquier otro proceso operativo.
Previsualiza los mensajes del agente de colas de IA antes de guardarlos
Una instrucción que parece correcta en el editor puede comportarse de forma diferente al completarse con datos reales de alertas. El formulario de configuración de la cola ahora muestra, junto al editor, una vista previa en tiempo real de la plantilla de mensajes del agente. Los equipos pueden generar la plantilla con una de las 25 alertas más recientes de la cola o con datos de ejemplo si se trata de una cola nueva, y ver el mensaje resultante junto con cada campo de contexto que recibe el agente, como el ID de la alerta y el ID del cliente, con su valor correspondiente.
Al seleccionar «Ejecutar en el chat», se inicia una conversación de vista previa para que los equipos puedan ver cómo responde el agente. Los mensajes de seguimiento de esa conversación también se ejecutan en modo de prueba, sin publicar comentarios ni actualizar la alerta subyacente.
Ejecuta las funciones de IA de Sardine en LLM alojados en tu región
Las funciones de Sardine AI ahora envían las solicitudes a modelos de lenguaje de gran tamaño a endpoints alojados en la misma región que el entorno de producción del cliente en Australia, Canadá y la Unión Europea. Esto permite a las organizaciones con requisitos regionales de procesamiento de datos responder con mayor claridad a las preguntas sobre la residencia de los datos durante las revisiones de seguridad, cumplimiento normativo y proveedores. Las versiones de los modelos pueden cambiar ocasionalmente en cada región.
Presentamos Sardine AI Labs y sus becas de investigación
Sardine AI Labs es un nuevo grupo de investigación aplicada que desarrolla modelos de fraude y delitos financieros para entornos de producción, teniendo en cuenta los requisitos reales de latencia, gobernanza y explicabilidad. Su primer modelo fundacional aprende a partir de historiales de transacciones de titulares de tarjetas sin etiquetar e incorpora las características aprendidas al modelo existente de Sardine para detectar el fraude en la emisión de tarjetas. La primera versión del flujo de procesamiento se creó a partir del modelo de referencia de código abierto de NVIDIA para modelos fundacionales de transacciones, antes de que Sardine desarrollara su propia implementación para datos de múltiples clientes. En las primeras pruebas con emisores de tarjetas excluidos del entrenamiento, la precisión en la detección del fraude mejoró un 68 % para un emisor de tarjetas de consumo y un 41 % para un emisor de tarjetas empresariales.
Sardine AI Labs también financiará hasta cinco becas de investigación, por un total de 375.000 dólares, destinadas a investigadores de universidades estadounidenses y canadienses. Se aceptarán solicitudes hasta el 13 de diciembre de 2026.
Analítica: Responde preguntas operativas sin SQL ni exportaciones
Los equipos no deberían tener que exportar datos ni escribir una consulta personalizada cada vez que quieran entender qué está ocurriendo en las investigaciones, las presentaciones o la actividad de las transacciones.
Analiza casos, reportes y calificaciones de riesgo de clientes
Chart Creator ahora incluye Casos, Informes de actividad y Calificaciones de riesgo de clientes como fuentes de datos. Los equipos pueden desglosar los casos por estado, decisión, tipo y persona asignada; hacer un seguimiento de los informes de actividad por tipo de plantilla, fecha de presentación y fecha límite; y analizar la distribución y la evolución de las calificaciones de riesgo de los clientes. Los gráficos de calificación de riesgo se ajustan al filtro de clientes del panel, por lo que las vistas filtradas coinciden en todos los paneles.
Los equipos crean estas vistas en el generador de gráficos guiado y las añaden a paneles personalizados sin necesidad de escribir SardineQL. Cada fuente de datos requiere el permiso de análisis, además del permiso correspondiente para casos, informes de actividad o calificaciones de riesgo.
Crea tablas, tablas dinámicas y gráficos de áreas en los paneles
Ahora los equipos pueden añadir gráficos de tabla y tabla dinámica a la página de inicio del panel y crearlos a partir de datos de transacciones. Las tablas y tablas dinámicas son funciones prémium, así que ponte en contacto con tu gestor de cuenta de Sardine para habilitarlas.
Una tabla admite hasta 20 columnas y permite filtrar, ordenar, reorganizar y aplicar agregaciones, como el recuento y el importe de las transacciones, además de mostrar hasta 1.000 filas. Una tabla dinámica permite agrupar datos en hasta tres columnas. Por ejemplo, agrupe las transacciones por marca y etiqueta de fraude para ver qué marca tiene la tasa de fraude más alta y, a continuación, expanda cualquier grupo para revisar las transacciones subyacentes, de 100 en 100 filas.
Los gráficos de áreas también están disponibles para los widgets personalizados de los paneles y los gráficos integrados. Los equipos pueden apilar un gráfico de áreas por una categoría, como el nivel de riesgo, para comparar cómo cambia la composición con el tiempo y exportar los datos a CSV.
¿Quieres ver todo esto en acción? Ponte en contacto con nosotros para solicitar una demostración. Los clientes actuales pueden consultar todos los detalles, incluidas las actualizaciones del SDK de este mes, en nuestras notas de la versión y registro de cambios.