

不正分析担当者は、5つの異なるキューで同じ判断を適用しています。コンプライアンス担当者は、案件の詳細を規制当局向けの報告書に転記しています。データアナリストは、たった1つの質問に答えるためにスプレッドシートをエクスポートしています。こうした作業には判断力は必要ありませんが、そのすべてが、本来判断力を要する業務に割く時間を奪っています。
9月のリリースでは、こうした反復作業の解消に取り組みます。3つの新しいプラットフォーム機能である「Sardine Flow」、「Agent Hub」、「Agent Routines」により、チームはコードを書かずにワークフローを自動化し、1か所からAIエージェントを操作し、スケジュールに沿って実行できるようになります。さらに今月は、調査、不正防止、コンプライアンス、分析における細かな定型作業も削減します。
主なポイント:
- Sardine Flowによるノーコードワークフロー。 データ、API、ルール、AIエージェント、人によるレビューを連携できるビジュアルビルダーで、不正対策とコンプライアンスのワークフローを構築できます。
- エージェントハブ。 すべてのAIエージェントを1つのワークスペースから実行できます。各エージェントは、現在表示している顧客、取引、またはアラートを対象に起動します。
- エージェントルーチン 任意のAIエージェントを毎時、毎日、または毎月実行するようにスケジュールし、重要度順に整理された受信トレイでその結果を確認できます。
- キュー横断のアラート判定。 各キューの判定コントロールを維持したまま、複数のキューにまたがるアラートを1回の操作で解決できます。
- 固定表示できる調査チェックリスト。 取引、エンティティ、その他の裏付けとなる証拠を確認しながら、チェックリストの質問を開いたままにできます。
- 保存済みのケースビュー。 ケース管理テーブルのフィルター、並べ替え順、列のレイアウトを保存し、チームで共有できます。
- 不正対策機能の拡充。 Visitor Fingerprint識別子を許可リストやブロックリストに追加し、取引相手の銀行口座情報をスクリーニングして、Meta Museのトラフィックを検出できます。
- 顧客デューデリジェンス(CDD)のレビューキューを刷新。 より分かりやすくなった1つのワークスペースで、期限超過、高リスク、期限間近、担当割り当て済みのレビューに優先順位を付けられます。
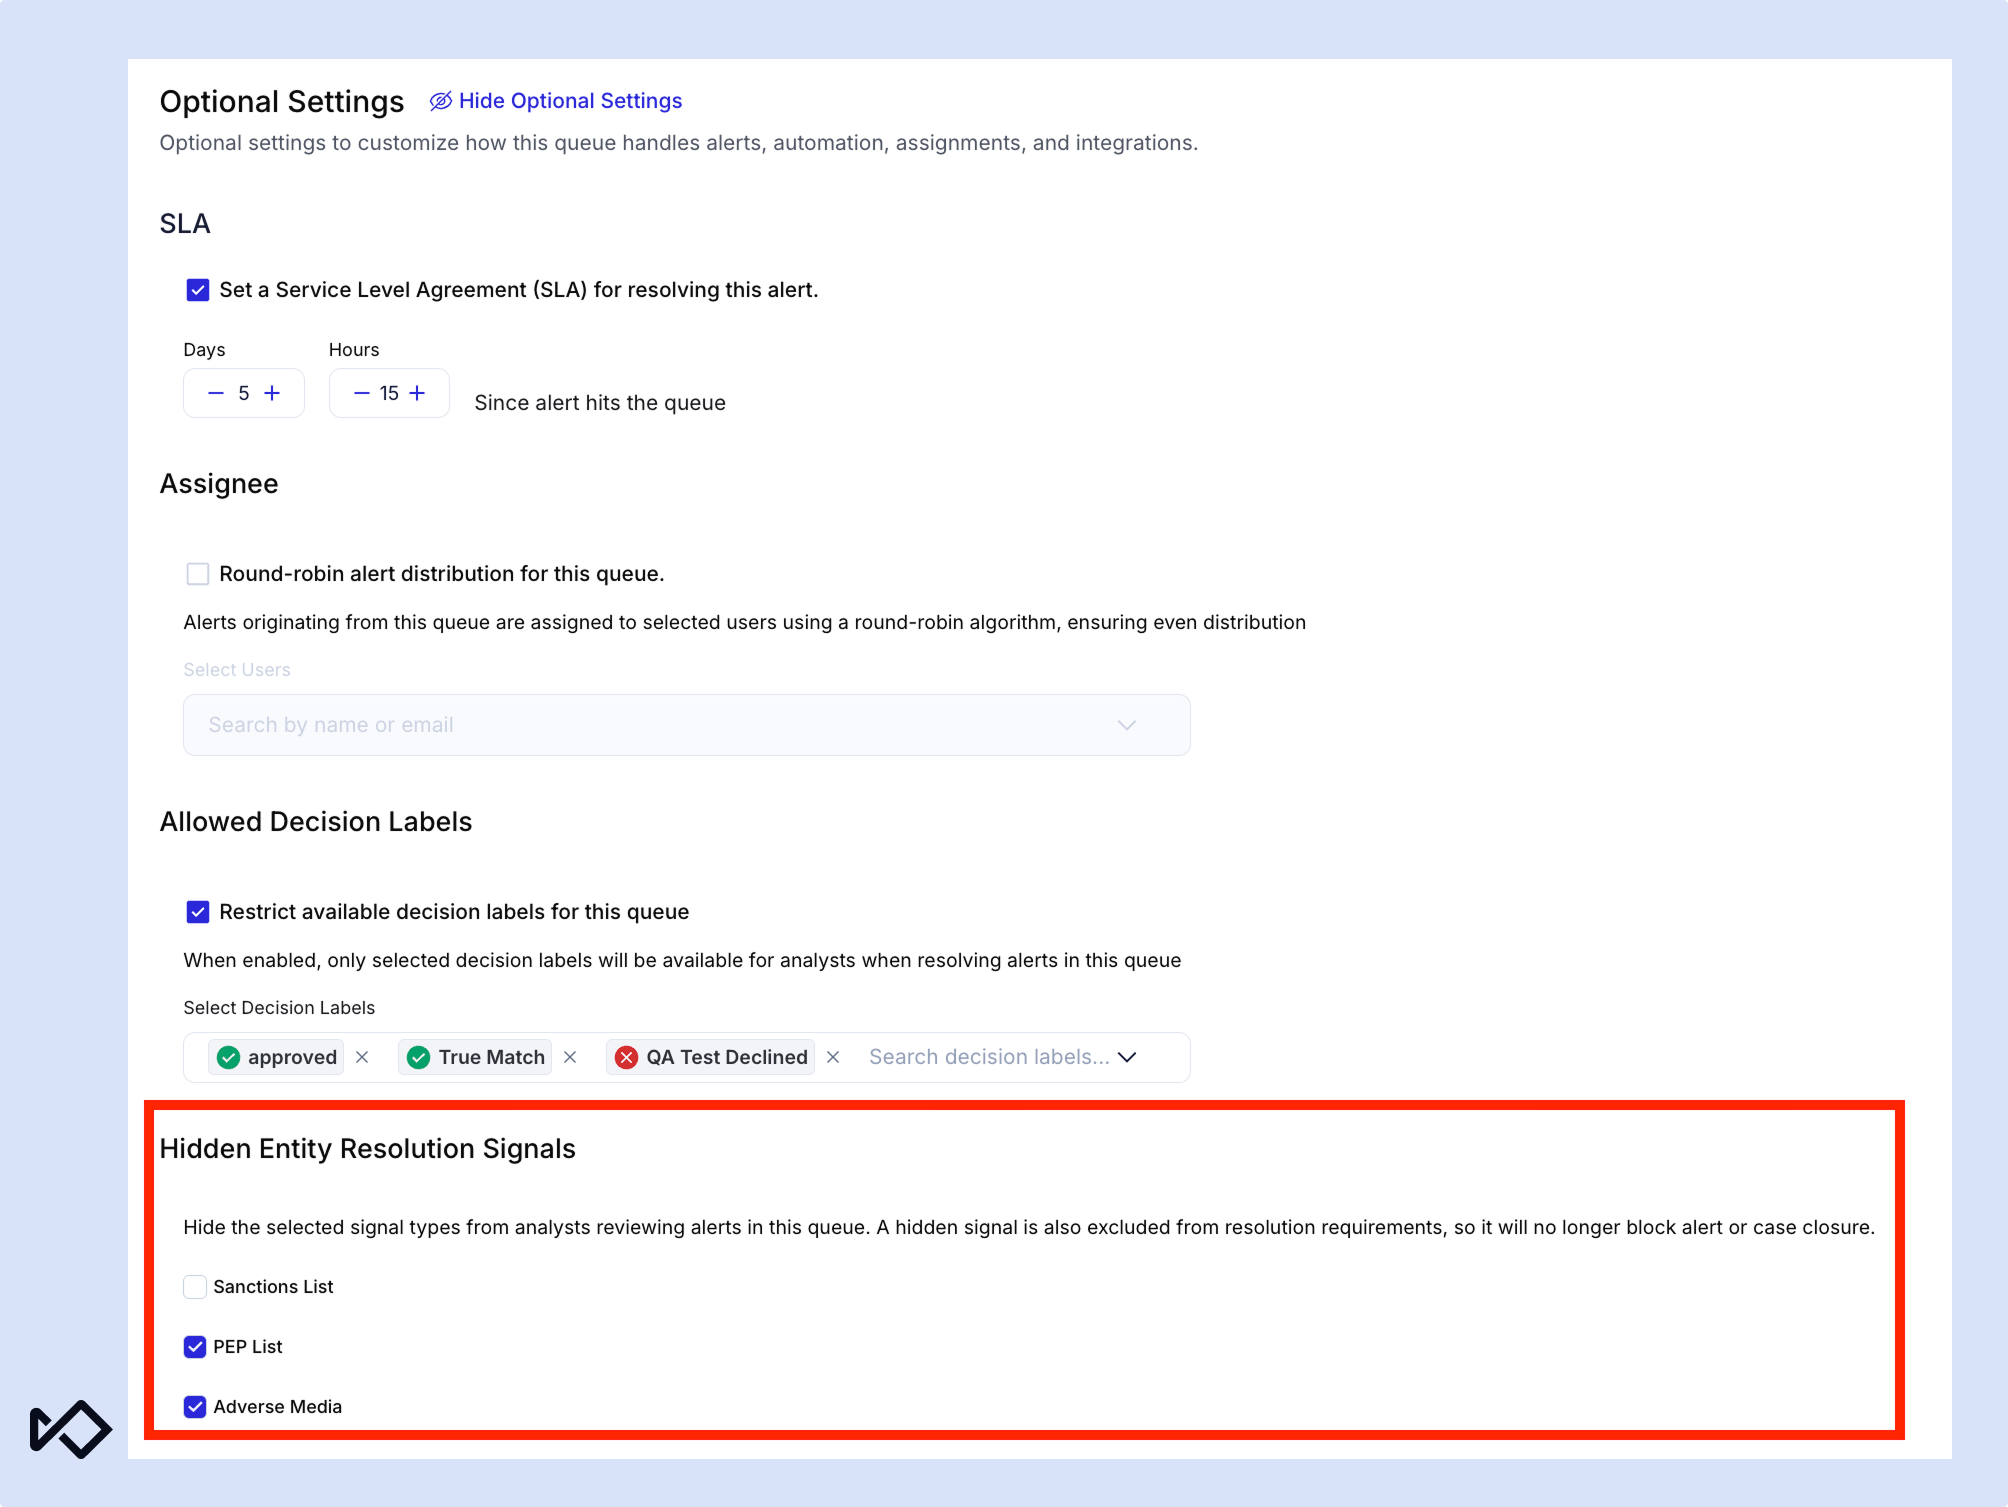
- スクリーニングシグナルの非表示。キューに該当しない制裁対象者、重要な公的地位を有する者(PEP)、ネガティブニュースのシグナルを非表示にし、アナリストが確認対象だけを閲覧できるようにします。
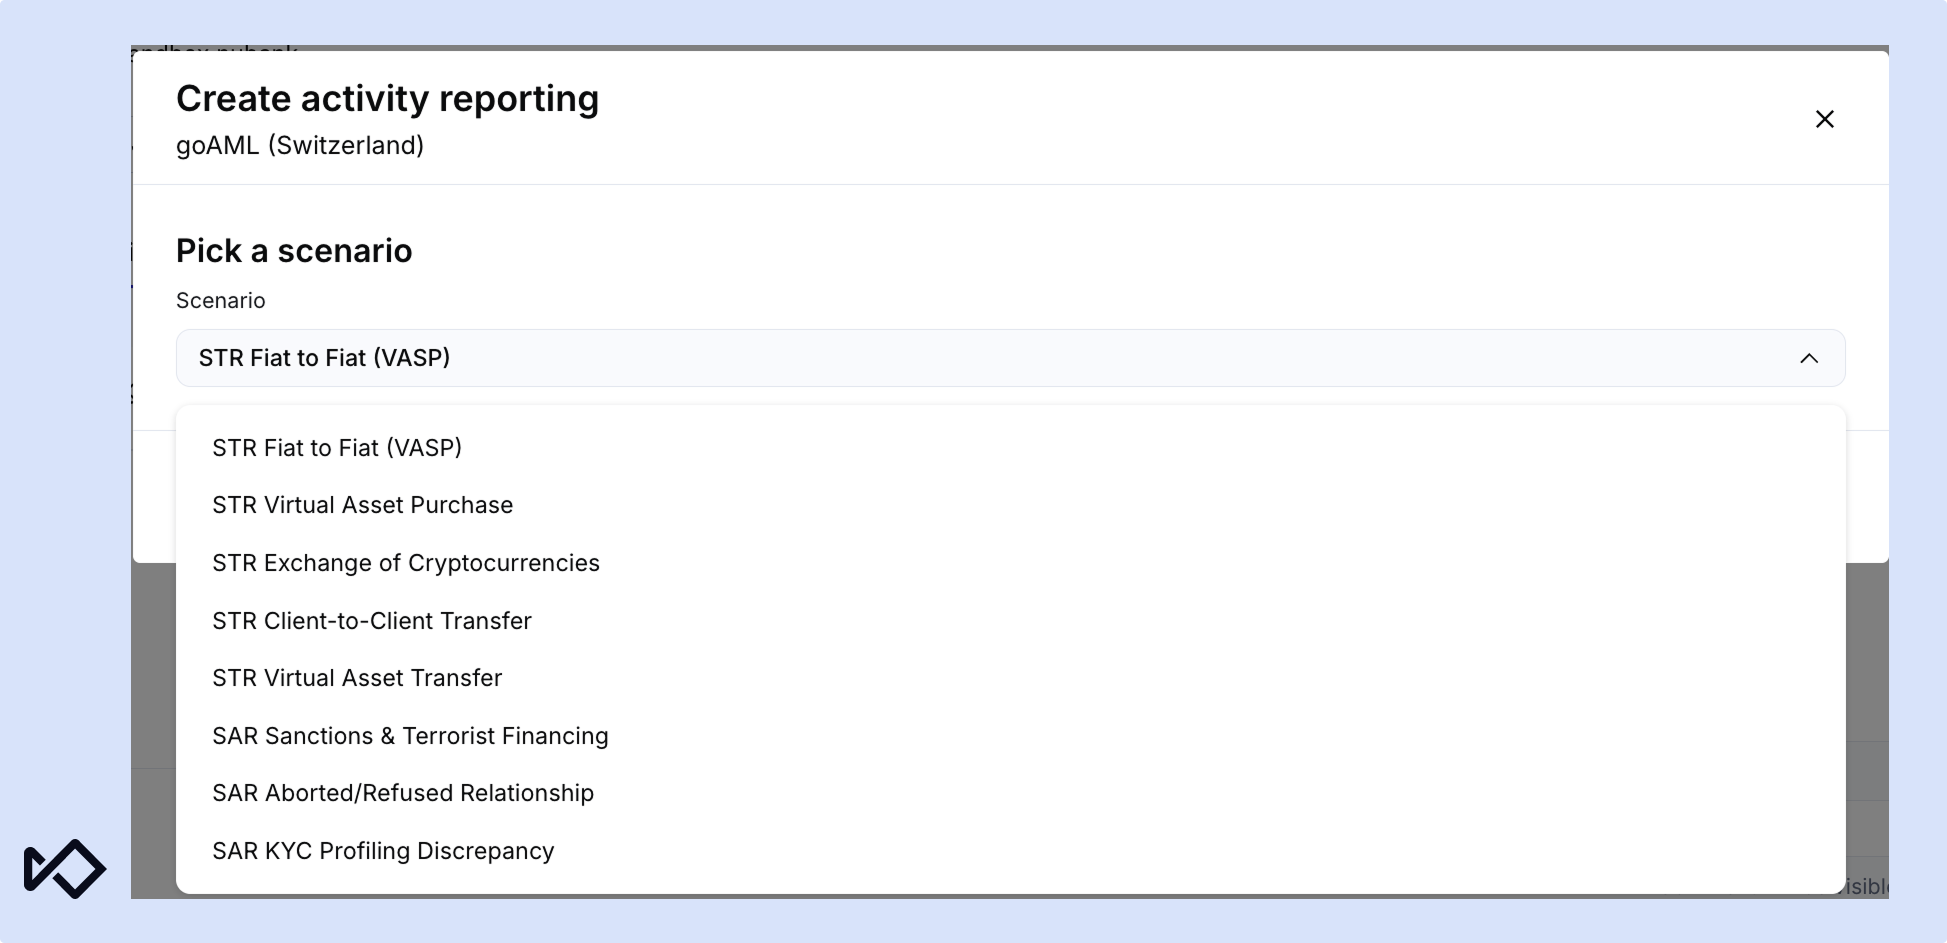
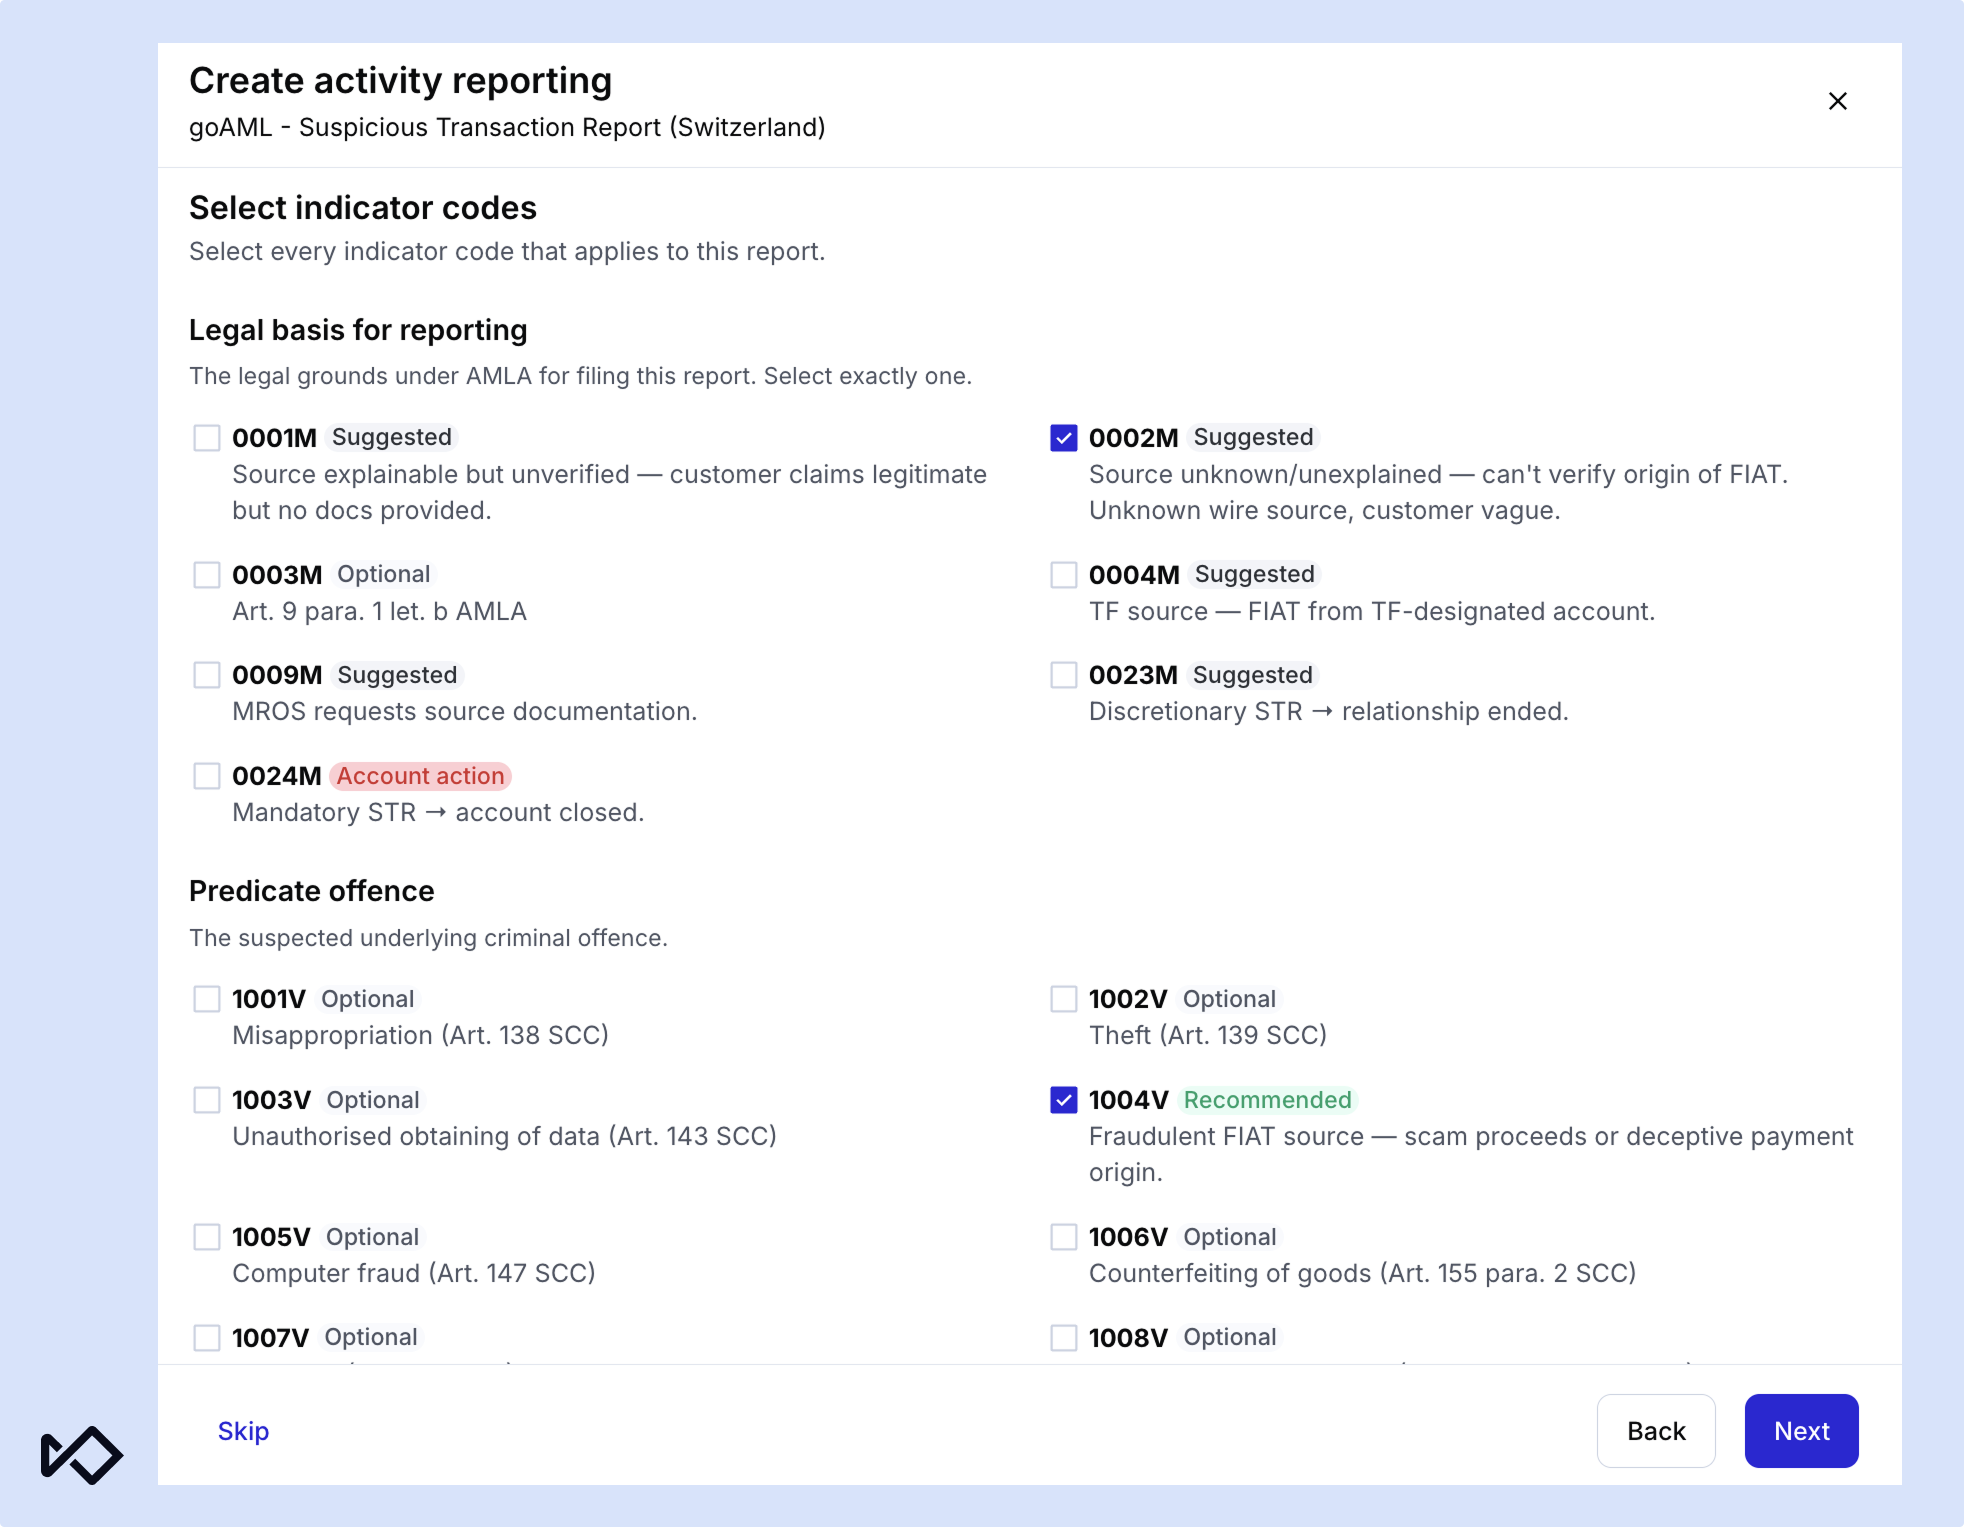
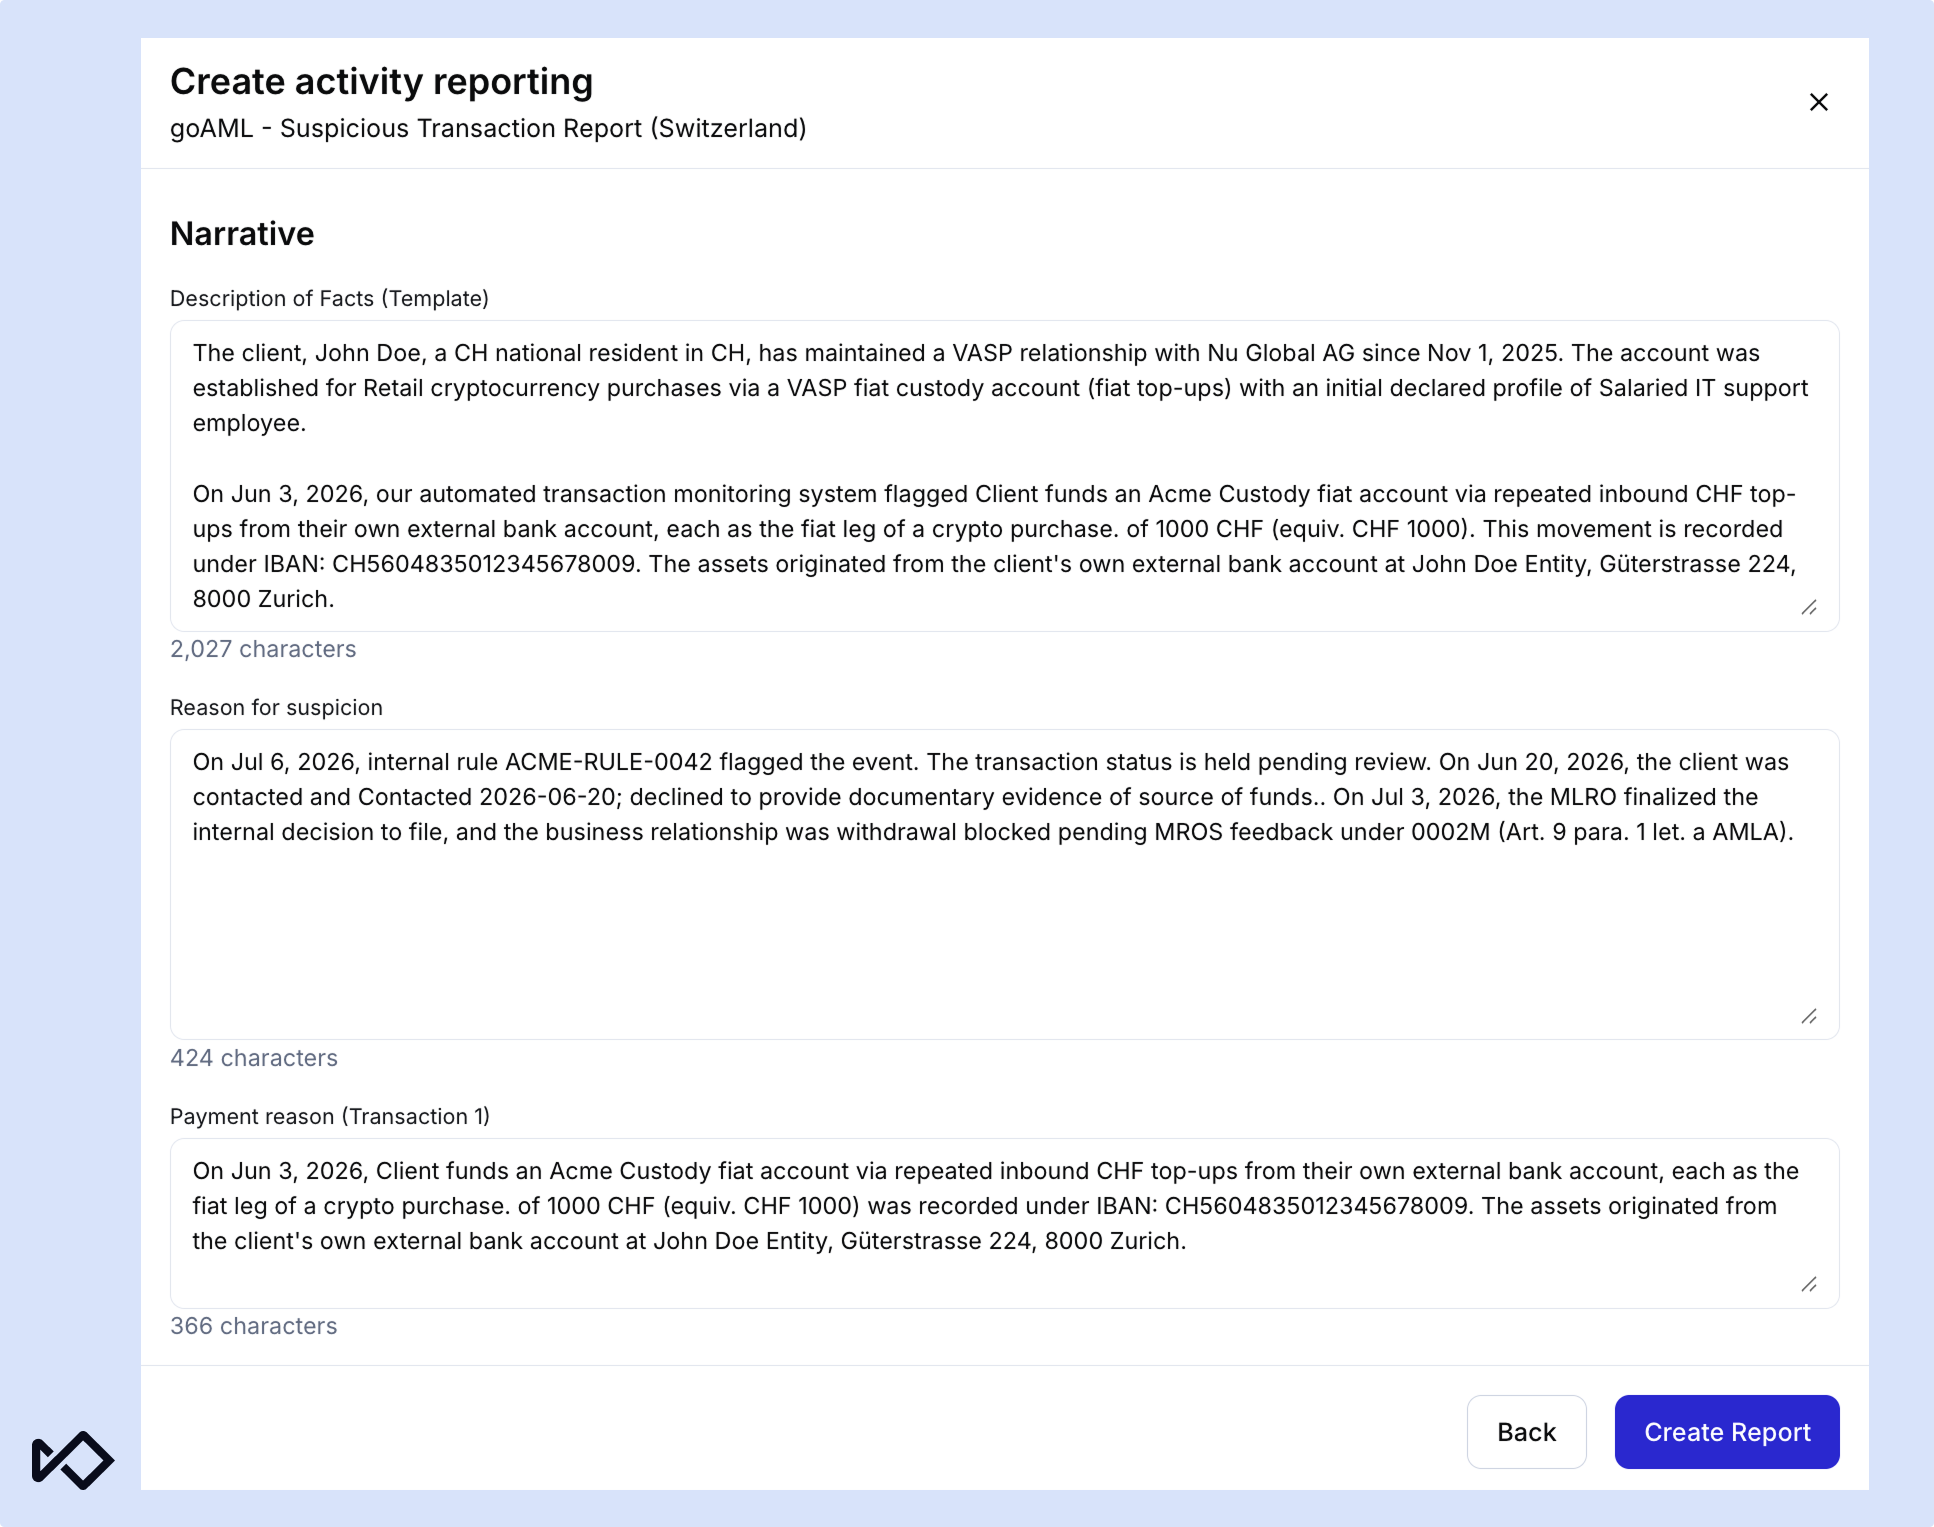
- スイスのgoAML報告ワークフロー。 既存のケースデータから報告書の項目、指標コード、説明文を事前入力し、疑わしい取引の届出(STR)および疑わしい活動の届出(SAR)の作成を迅速化します。
- 英国国家犯罪対策庁向けSARの事前入力。 ケースデータを基に、英国国家犯罪対策庁の要件に対応したSARテンプレートの対象者、加盟店、アクティビティの各フィールドを事前入力します。
- AIキューエージェントのプレビュー。 最近のアラートのコンテキストを使用してプロンプトをテストし、設定を保存する前にエージェントの応答を確認します。
- リージョン内での大規模言語モデル(LLM)処理。 SardineのAI機能によるLLMリクエストを、オーストラリア、カナダ、欧州連合の各地域にある本番環境と同じリージョン内で処理します。
- セルフサービス分析機能の拡充。 SQLを記述することなく、ケース、届出、リスク評価、取引データを横断したグラフ、表、ピボットテーブルを作成できます。
プラットフォーム:ツール間の作業を自動化
不正対策・コンプライアンスチームは、データプロバイダー、ルール、スクリプト、手作業によるレビューをつなぎ合わせ、各工程で案件の内容を一から説明し直しています。今回リリースする3つの機能が、こうした連携作業を担います。
Sardine Flowでノーコードのリスク管理ワークフローを構築
不正対策やコンプライアンスに関する判断が、単一のルールやAPI呼び出しだけで完結することはほとんどありません。データプロバイダー、ルール、AIエージェント、ケース管理システム、人によるレビューを経て行われるため、通常、各チームはカスタムコード、定期実行ジョブ、個別のインテグレーションを使ってこれらを連携しています。しかし、こうした仕組みは監視や保守が困難です。Sardine Flowは、これらをビジュアルビルダーに置き換えます。チームは、Sardineやサードパーティのデータを呼び出し、ルールや条件分岐を適用し、AIエージェントを起動し、ケースを担当者によるレビューに振り分け、後続システムでアクションを実行する各ステップを、ドラッグ&ドロップで接続できます。たとえば、あるネオバンクでは、Flowを使って誤検知に対する許可リストへの登録を自動化しています。ワークフローは15分ごとに、アナリストが問題なしと判断したアラートを取得し、追加のチェックを実行したうえで、条件を満たす顧客を許可リストに追加します。各実行の記録も残ります。
ワークフローは、APIリクエスト、イベント、またはスケジュールを起点に開始できます。迅速な意思決定に対応できるほか、ベンダーからの応答、予定されたイベント、AIによる調査、または人によるレビューを待つために一時停止することもできます。Flowは各ステップとその結果を記録するため、チームは意思決定に至った経緯を示すことができます。管理者は、各ユーザーがアクセスできるノードを制御し、各フローのパフォーマンスと実行状況に関する統計を確認できます。Flowはすでに本番環境で稼働しており、より多くのユースケースに対応できるようサポート範囲を拡大しています。
Agent HubからすべてのAIエージェントを実行
AIエージェントが別々のツールに分散し、コンテキストなしで起動すると、アナリストはリスクを調査する代わりに、エージェントの管理に追われることになります。Agent Hubは、SardineのAIエージェントをダッシュボード上の1つのワークスペースに集約し、アナリストが現在表示している情報をコンテキストとして引き継ぎます。利用できるエージェントには、Rule Assistant、Data Analyst、Doc KYC、OSINT Search、Graph Analyst、Business Due Diligence、Compliance Screeningがあります。各エージェントは、画面に表示されている顧客、セッション、取引、アラートを基に作業できるため、IDをコピーしたり、調査内容を改めて説明したりする必要はありません。
チームは、アラートキューにエージェントを紐付けて、新しいアラートが発生するたびに実行させることもできます。また、変更を本番環境に反映する前に、定義済みのシナリオに基づいて新しいエージェントやアップデートをテストできます。Agent Hubとその主要エージェントは現在提供中で、利用可能な地域や環境を順次拡大しています。機能は地域によって異なる場合があります。
Agent Routinesでエージェントをスケジュール実行
不正行為やコンプライアンスのリスクは、決まったスケジュールで発生するわけではありません。カードテスティングは午前2時に始まることもあり、チャージバックの傾向は誰にも気づかれないまま数週間かけて形成されることもあります。それにもかかわらず、AIエージェントはアナリストが起動を思い出したときにしか実行されません。Agent Routinesを使えば、チームは任意のSardine AIエージェントにスケジュールを設定し、定期的なチェックを自動実行できます。Routineは毎時、毎日、毎月、またはその他の頻度で実行でき、必要に応じて誰でも手動で起動できます。チームはこれを活用して、1枚のカードに対する少額オーソリの急増を実際の不正被害につながる前に検知したり、特定のチャネルでチャージバックが急増した当日にフラグを立てたり、毎月特定のコホートに対して強化デューデリジェンスを実施してエンティティごとのレポートを作成したり、新しいデータに照らして誤検知アラートを再確認したりできます。検出結果は重大度順に並べられた通知受信トレイに送られ、チームの誰もがフラグの付いた項目についてエージェントとのチャットを開始し、追加の質問をすることができます。
Routinesは実行をまたいで記憶を保持し、管理されたツールアクセスを使用するとともに、監査用にアクティビティを記録します。リスクの高い検出結果は、自動的に処理するのではなく、人によるレビューに回すことができます。Routinesは、SardineのAIエージェント全体で利用可能です。
調査:コンテキストを失わずに複数のキューにまたがるアラートを解決
不正調査が、1つのキューや1つのページ、あるいは1つの証拠だけで完結することはほとんどありません。アナリストは判断を繰り返したり画面を切り替えたりすることになり、そのたびに、それまで積み上げてきたコンテキストの一部が失われます。
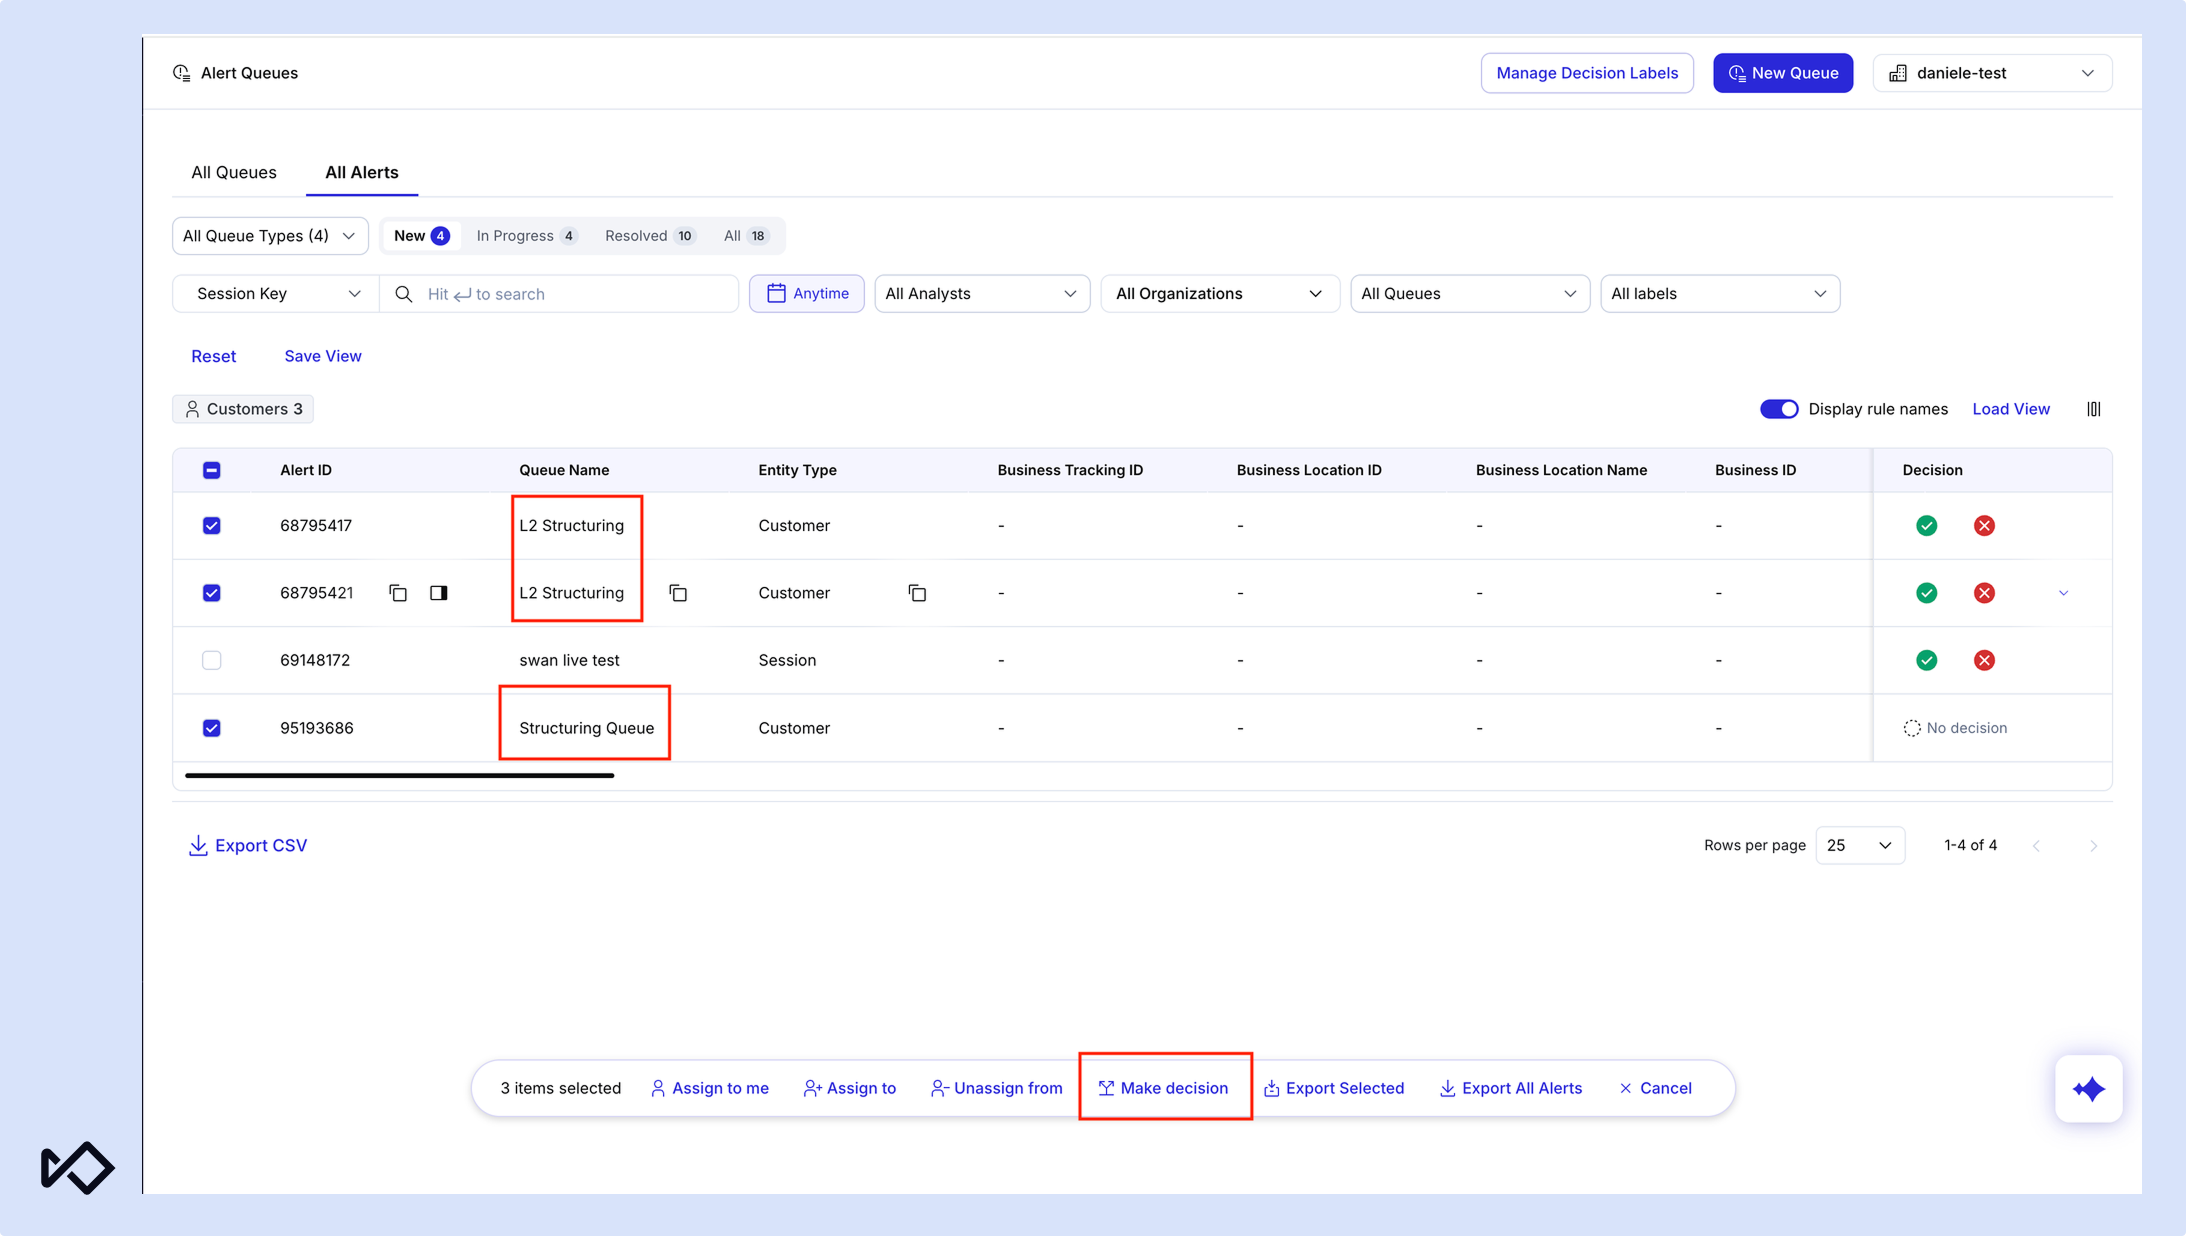
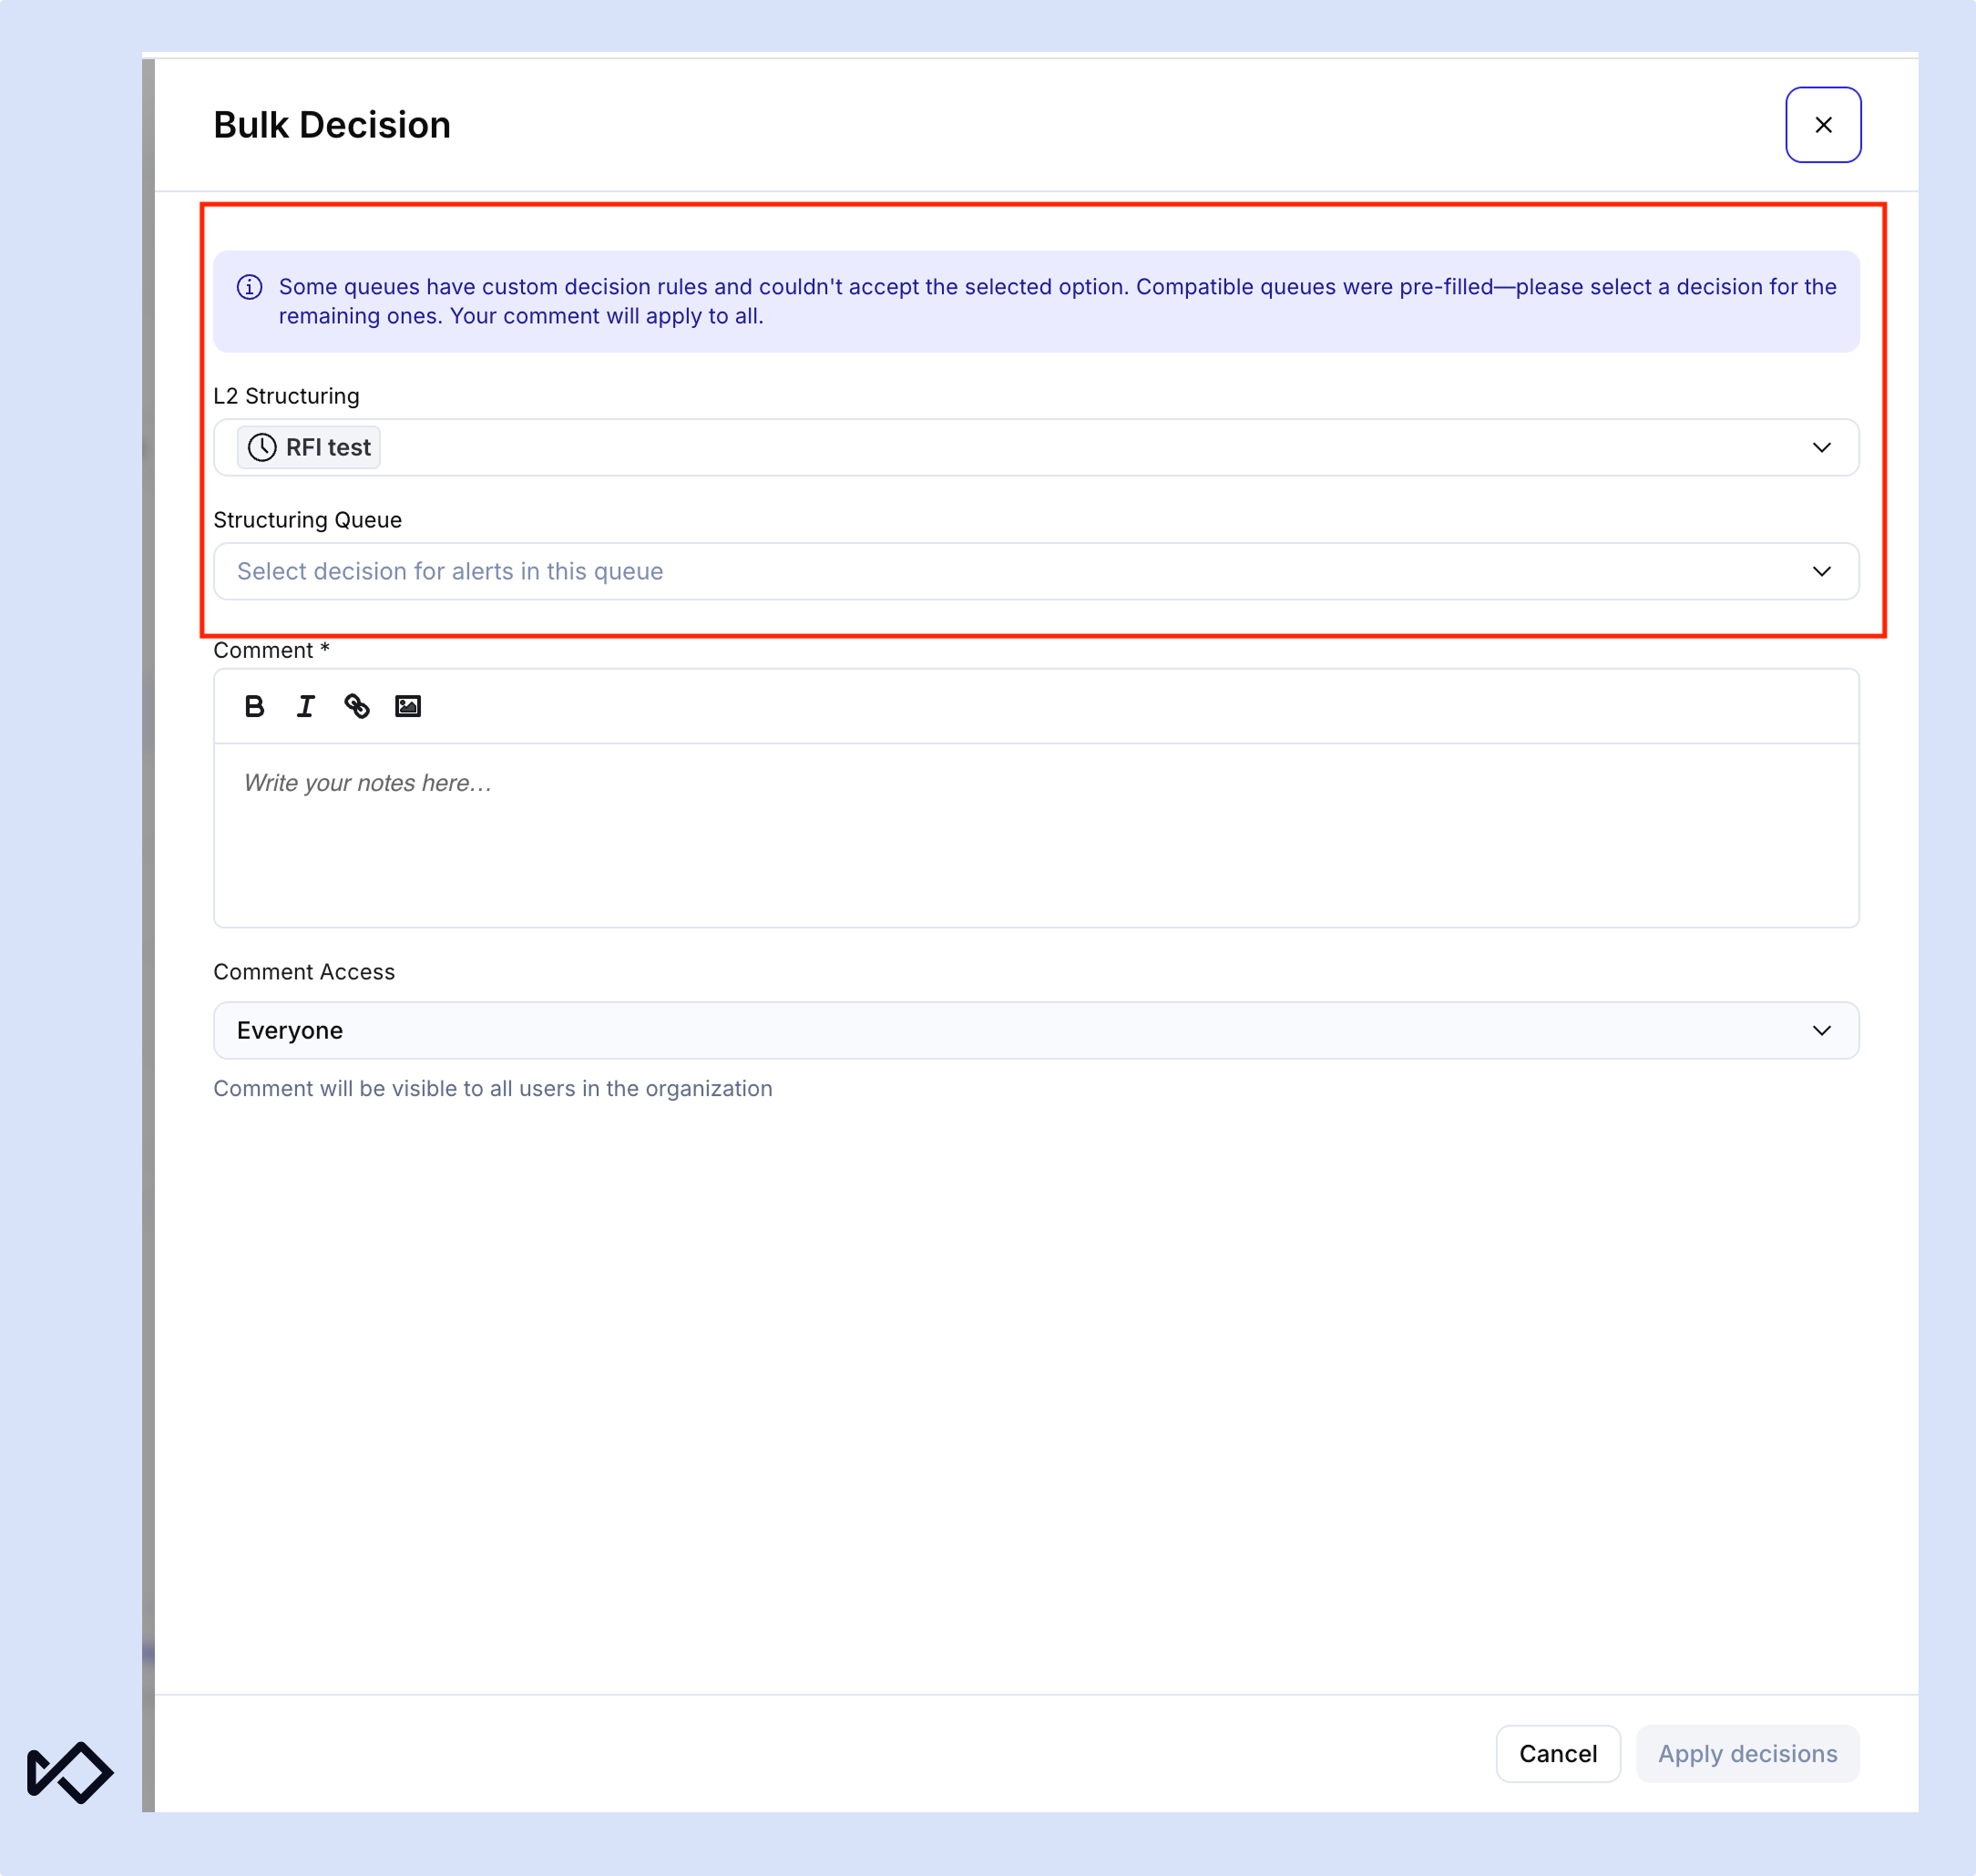
複数のキューにまたがるアラートを一度の操作で解決
アナリストは、複数のキューからアラートを選択し、すべてに同じ判定を一括で適用できるようになりました。一部のキューでは、アナリストが使用できる判定ラベルが制限されているため、一括操作でもそのルールが適用されます。選択したラベルをすべてのキューで使用できない場合は、キューごとの画面が開き、互換性のあるキューにはラベルがあらかじめ入力されます。アナリストは、残りの各キューについて承認済みのラベルを選択します。適用前には確認画面が表示され、各キューの最終的な判定を確認できます。
一括判定には3つのガードレールが適用されます。必須チェックリストが未完了のアラートは処理対象から除外され、その旨が報告されます。また、ケースを作成するよう設定された判定は引き続きエスカレーションされるため、複数キューにまたがる作業も継続してケース管理に送られます。さらに、担当者が未割り当てのアラートは、判定を適用したアナリストに割り当てられるため、担当の所在が明確に保たれます。
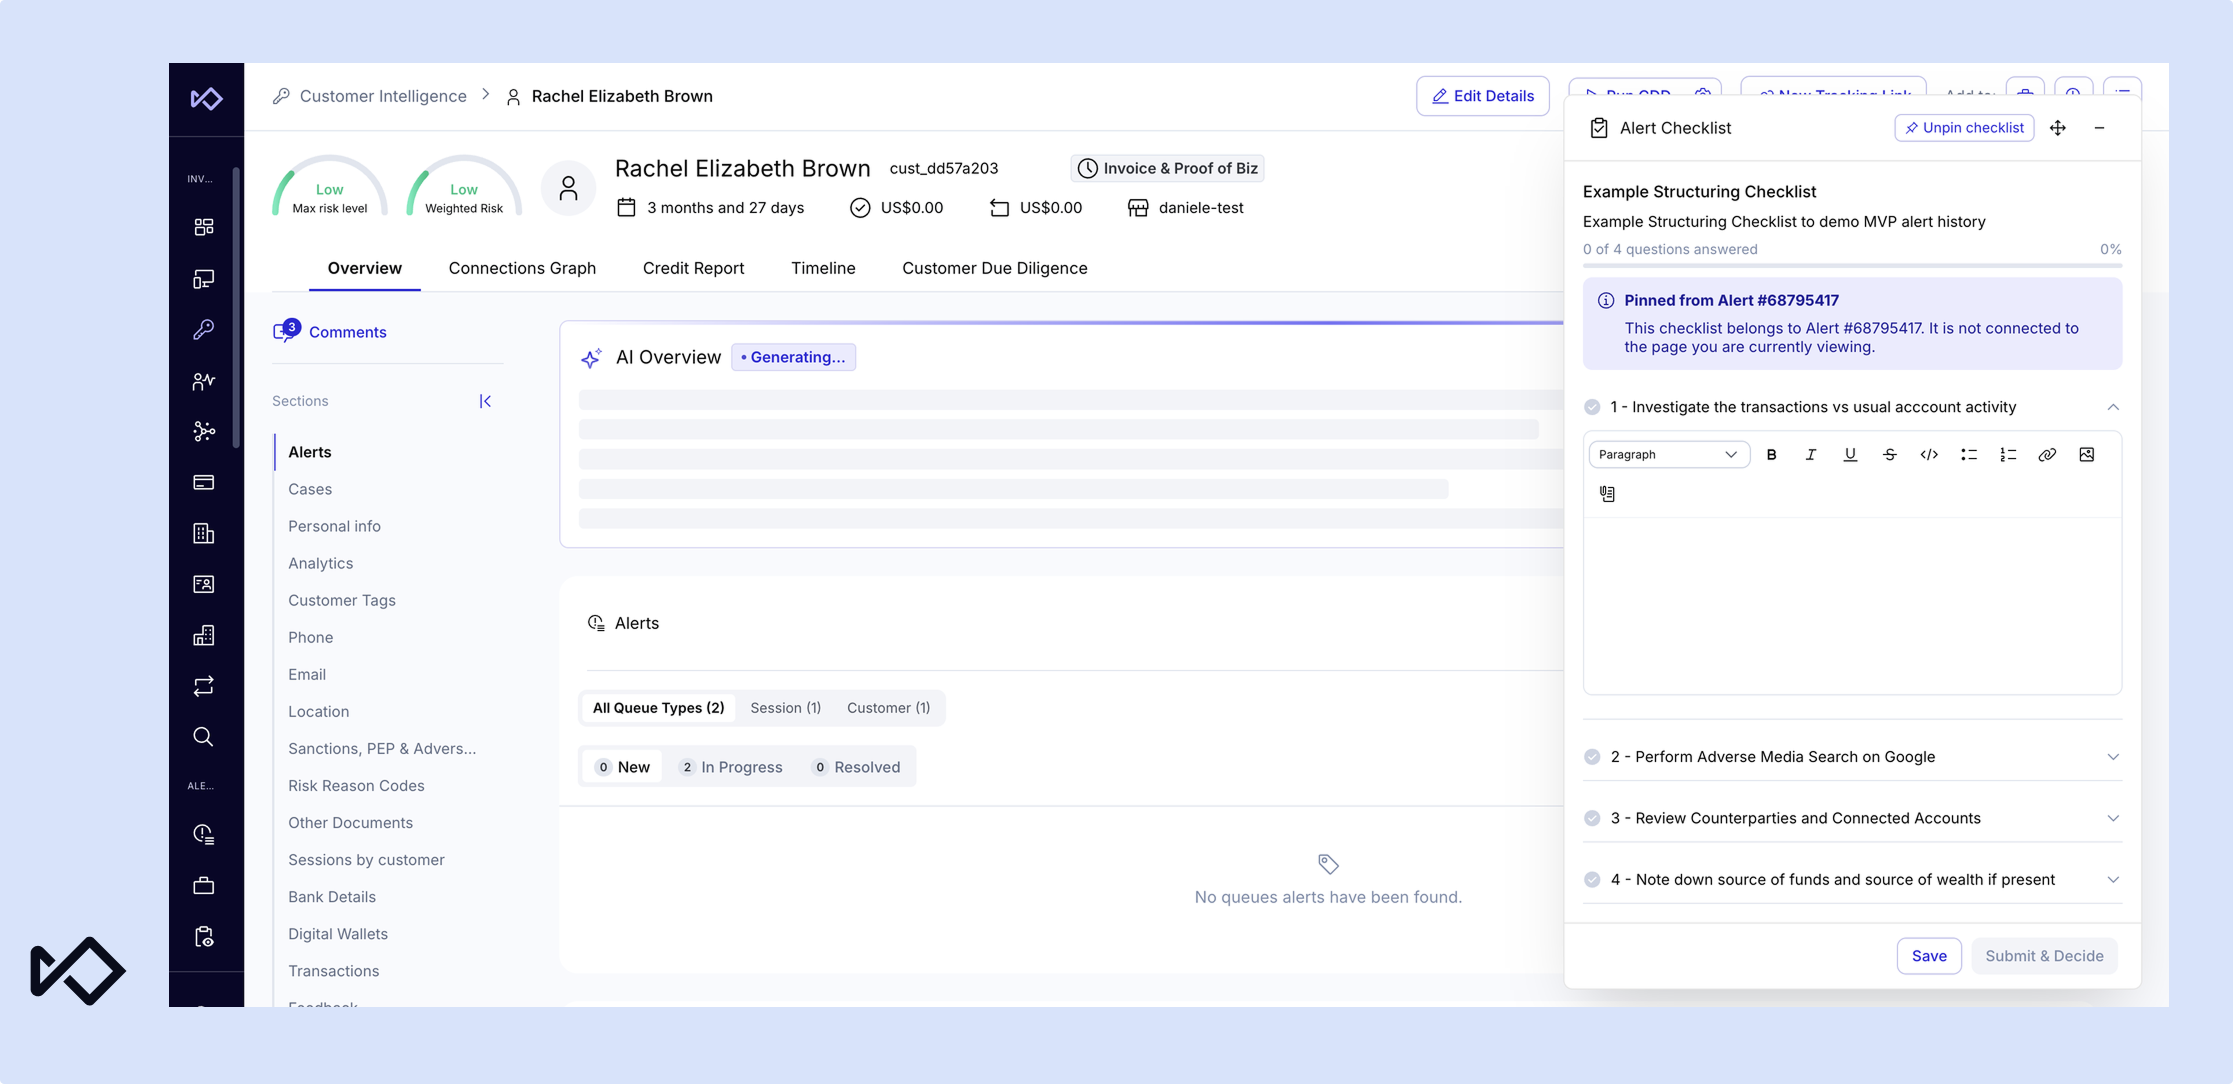
証拠を確認しながら、調査チェックリストを開いたままにする
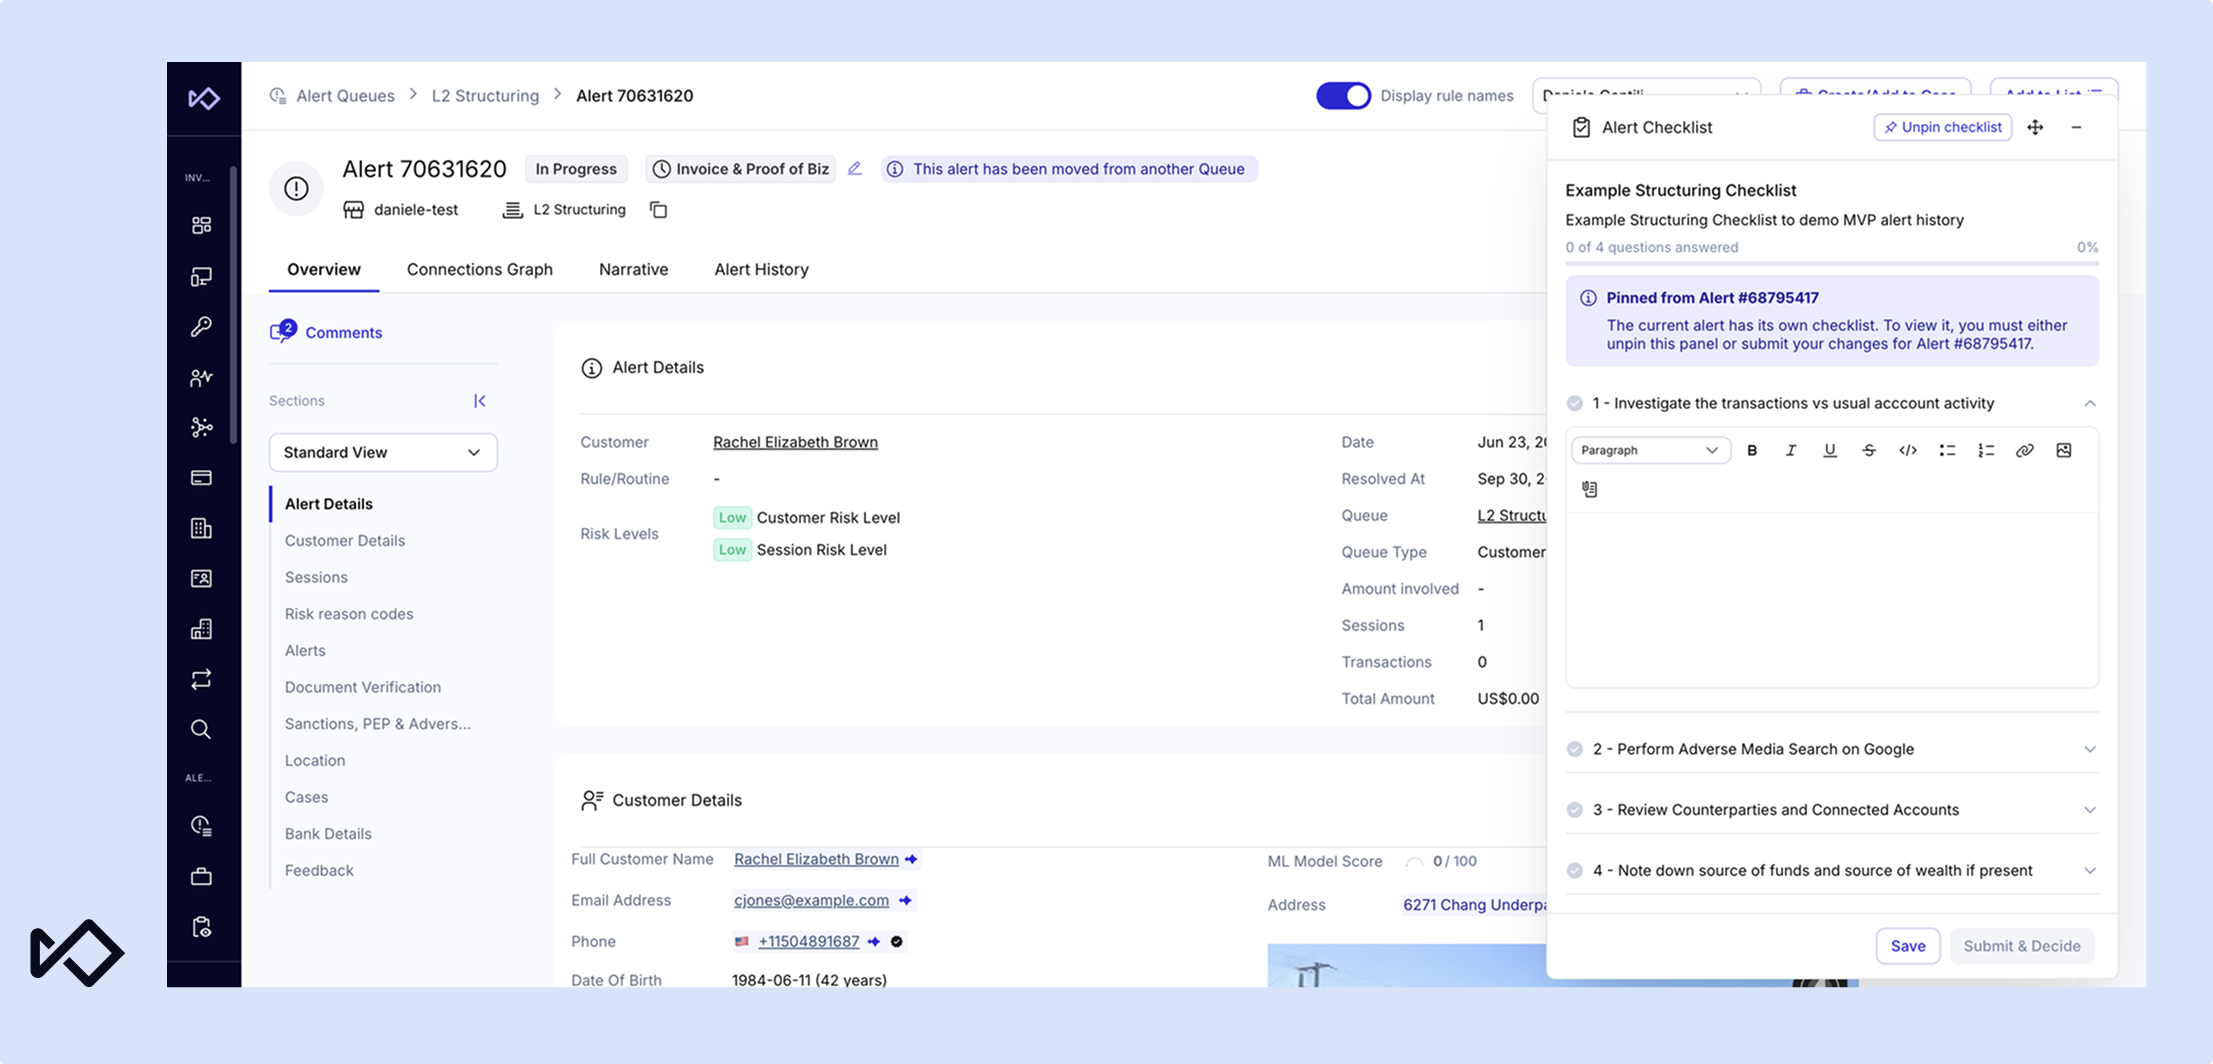
チェックリストは調査の指針となりますが、各質問に関する証拠は、取引、エンティティ、アクティビティなどの別ページにあります。アナリストはチェックリストを固定し、ページ間を移動しても開いたままにできるようになりました。これにより、元のアラートに戻ることなく、証拠を見つけた時点で質問に回答できます。パネルはドラッグして移動できるため、確認中のデータを隠すこともありません。
チェックリストでは、アナリストが各質問に費やした時間も、最初の操作時点から計測されます。セッションをまたいで作業時間を合算し、操作のない時間は除外したうえで、回答とともに合計時間を記録します。これにより、チームはタイマーやタイムシートを使わずに、各質問にかかった工数を把握できます。
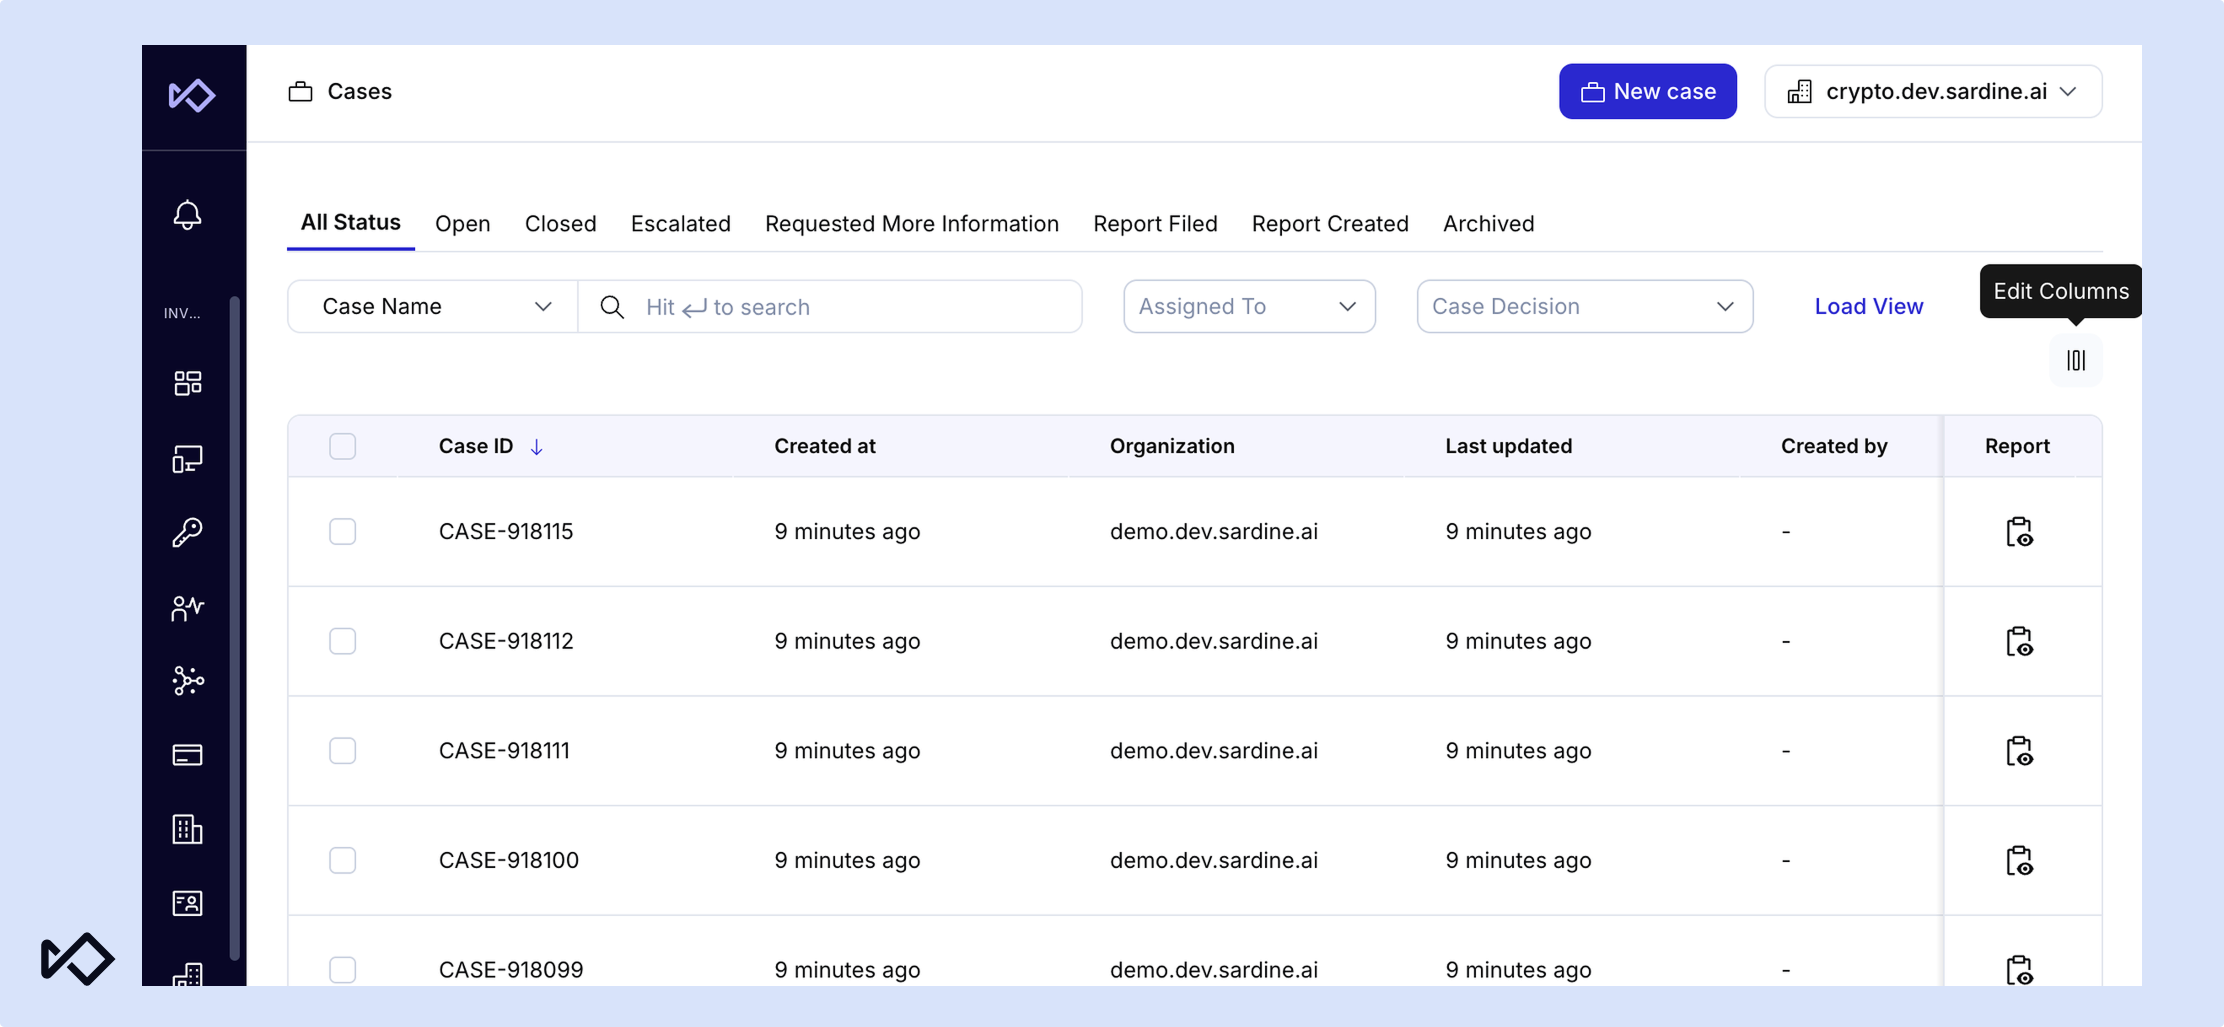
ケース管理テーブルのビューを保存し、列を設定する
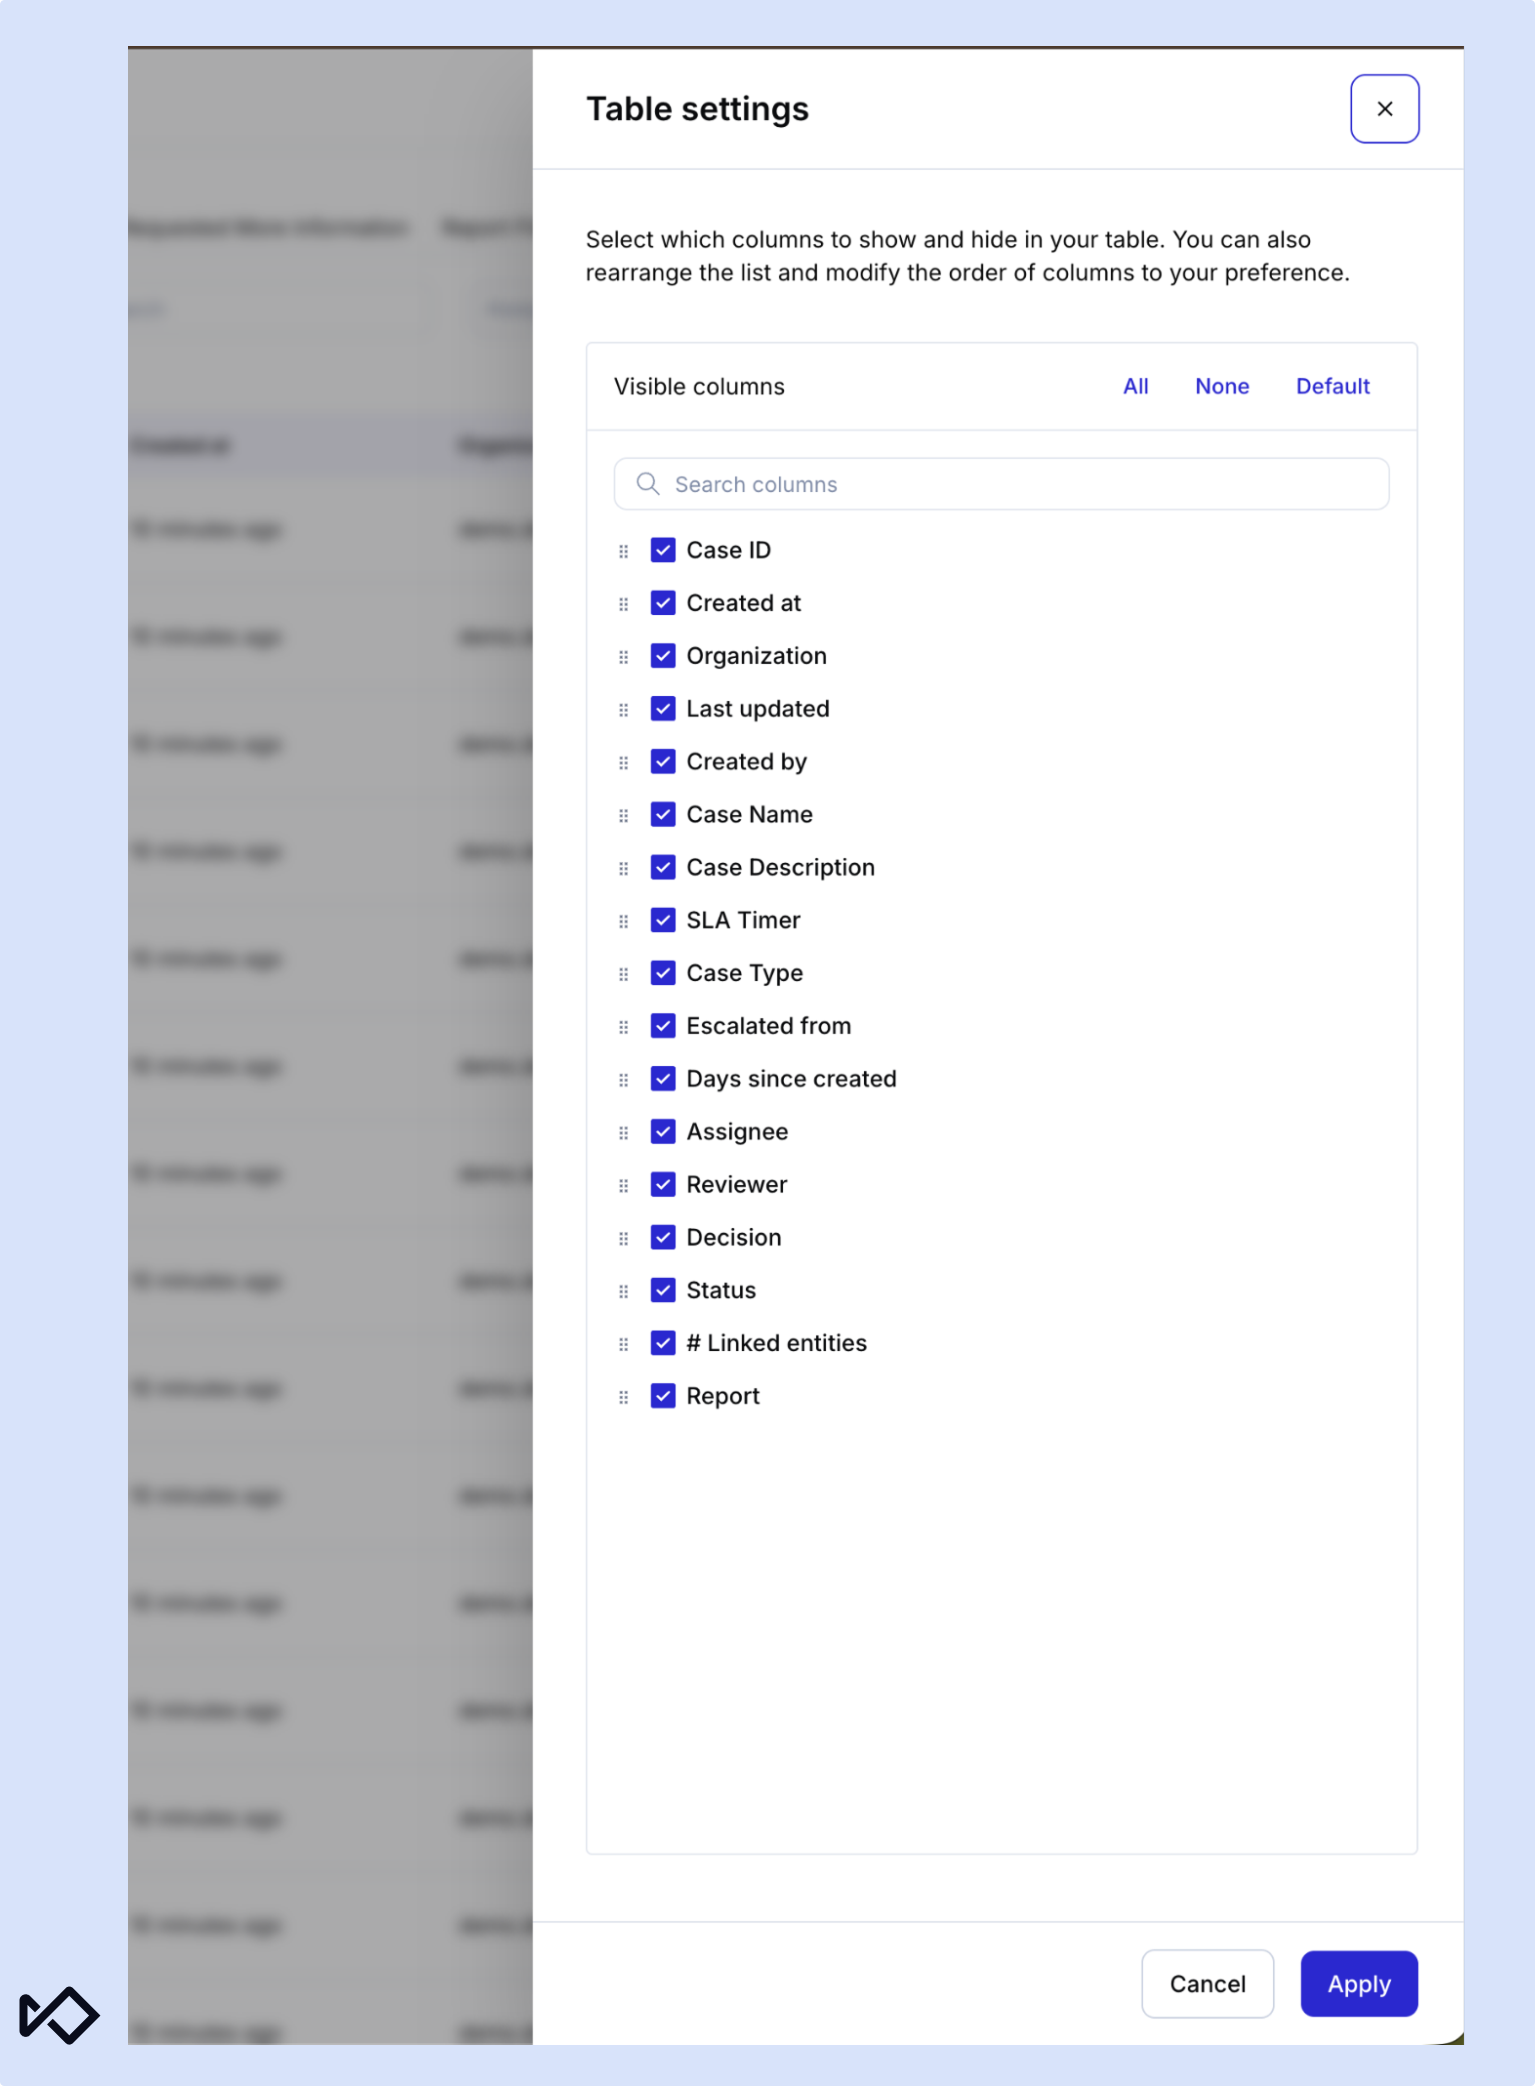
ケースのトリアージはレビューサイクルごとに繰り返されるため、毎回同じフィルターを設定し直す手間が積み重なります。ケース管理テーブルでも、キューおよび顧客プロファイルのテーブルと同様に、ビューの保存と列の設定ができるようになりました。名前付きビューには、フィルター、並べ替え順、ページサイズ、列のレイアウトが保存され、アナリストはそのうちの1つをデフォルトに設定できます。組織ビューの権限を持つチームはビューを共有できるため、全員が同じケースリストを使用して作業できます。
URL には並び順とページサイズも保存されるため、共有リンクを開くと、送信者が最後に表示していた状態でケース一覧が再表示されます。
不正防止:より多くの識別子とボットトラフィックに対応
許可リスト、ブロックリスト、そしてボットシグナルが効果を発揮するのは、詐欺師が実際に使用するもの、つまりデバイス、銀行口座、保護対象ページへのアクセスを網羅している場合に限られます。
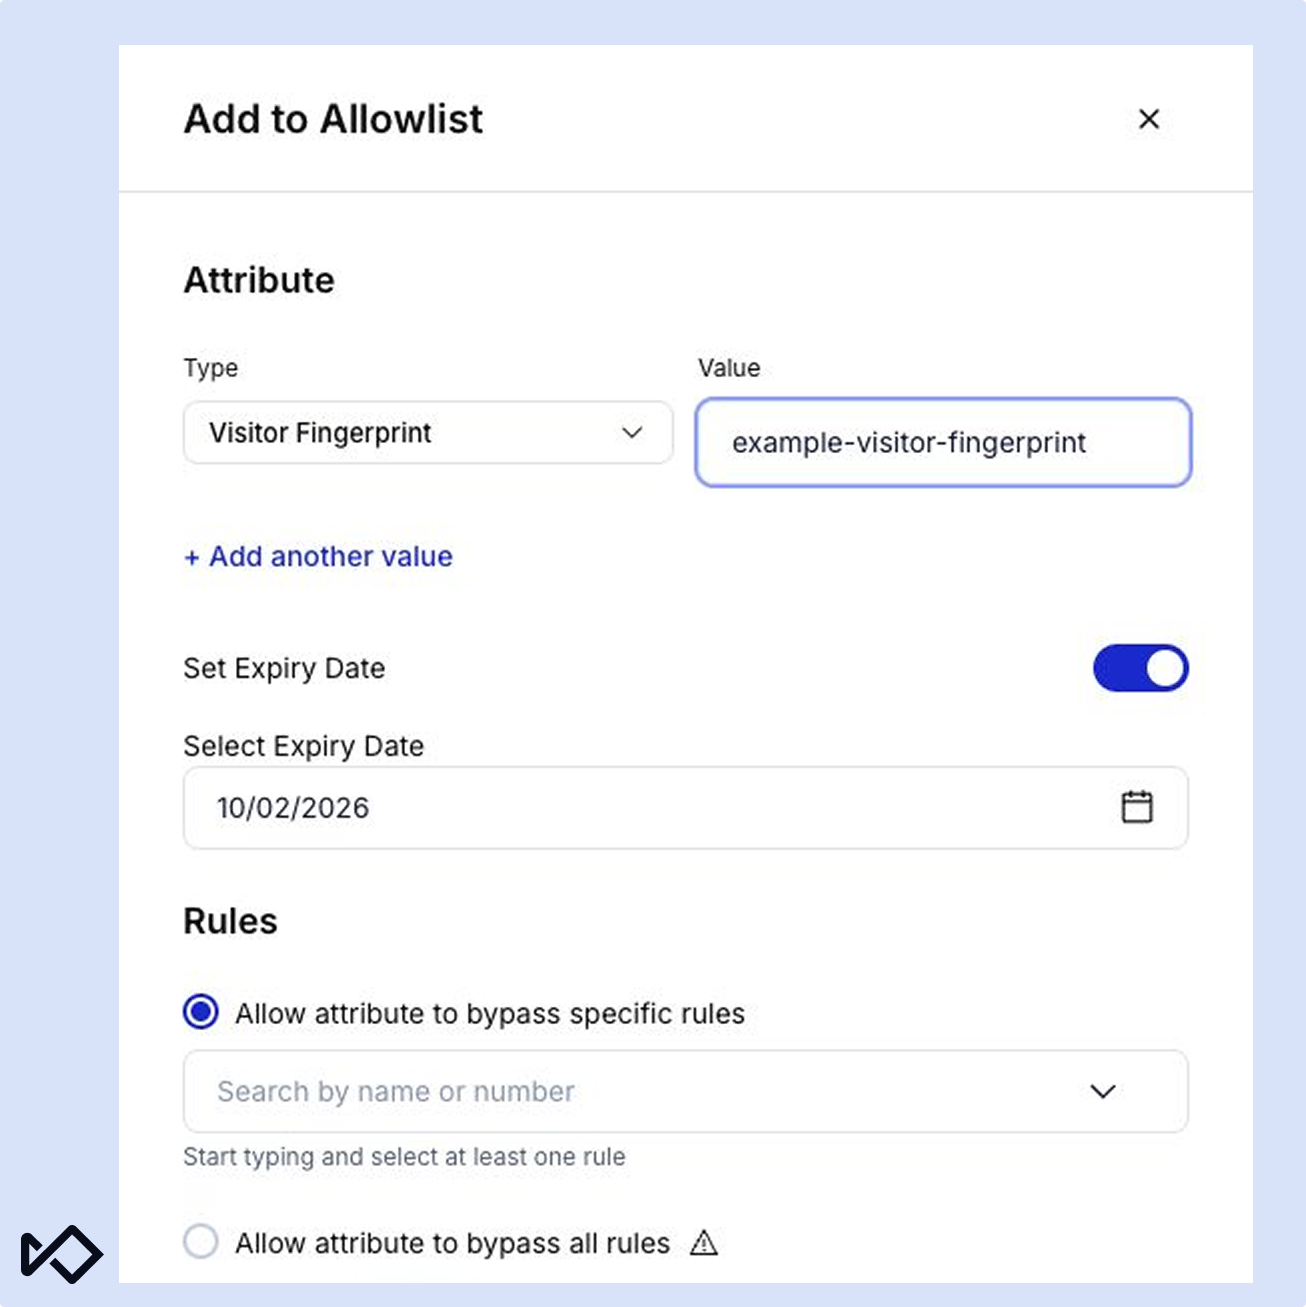
訪問者フィンガープリントを許可リストとブロックリストに追加
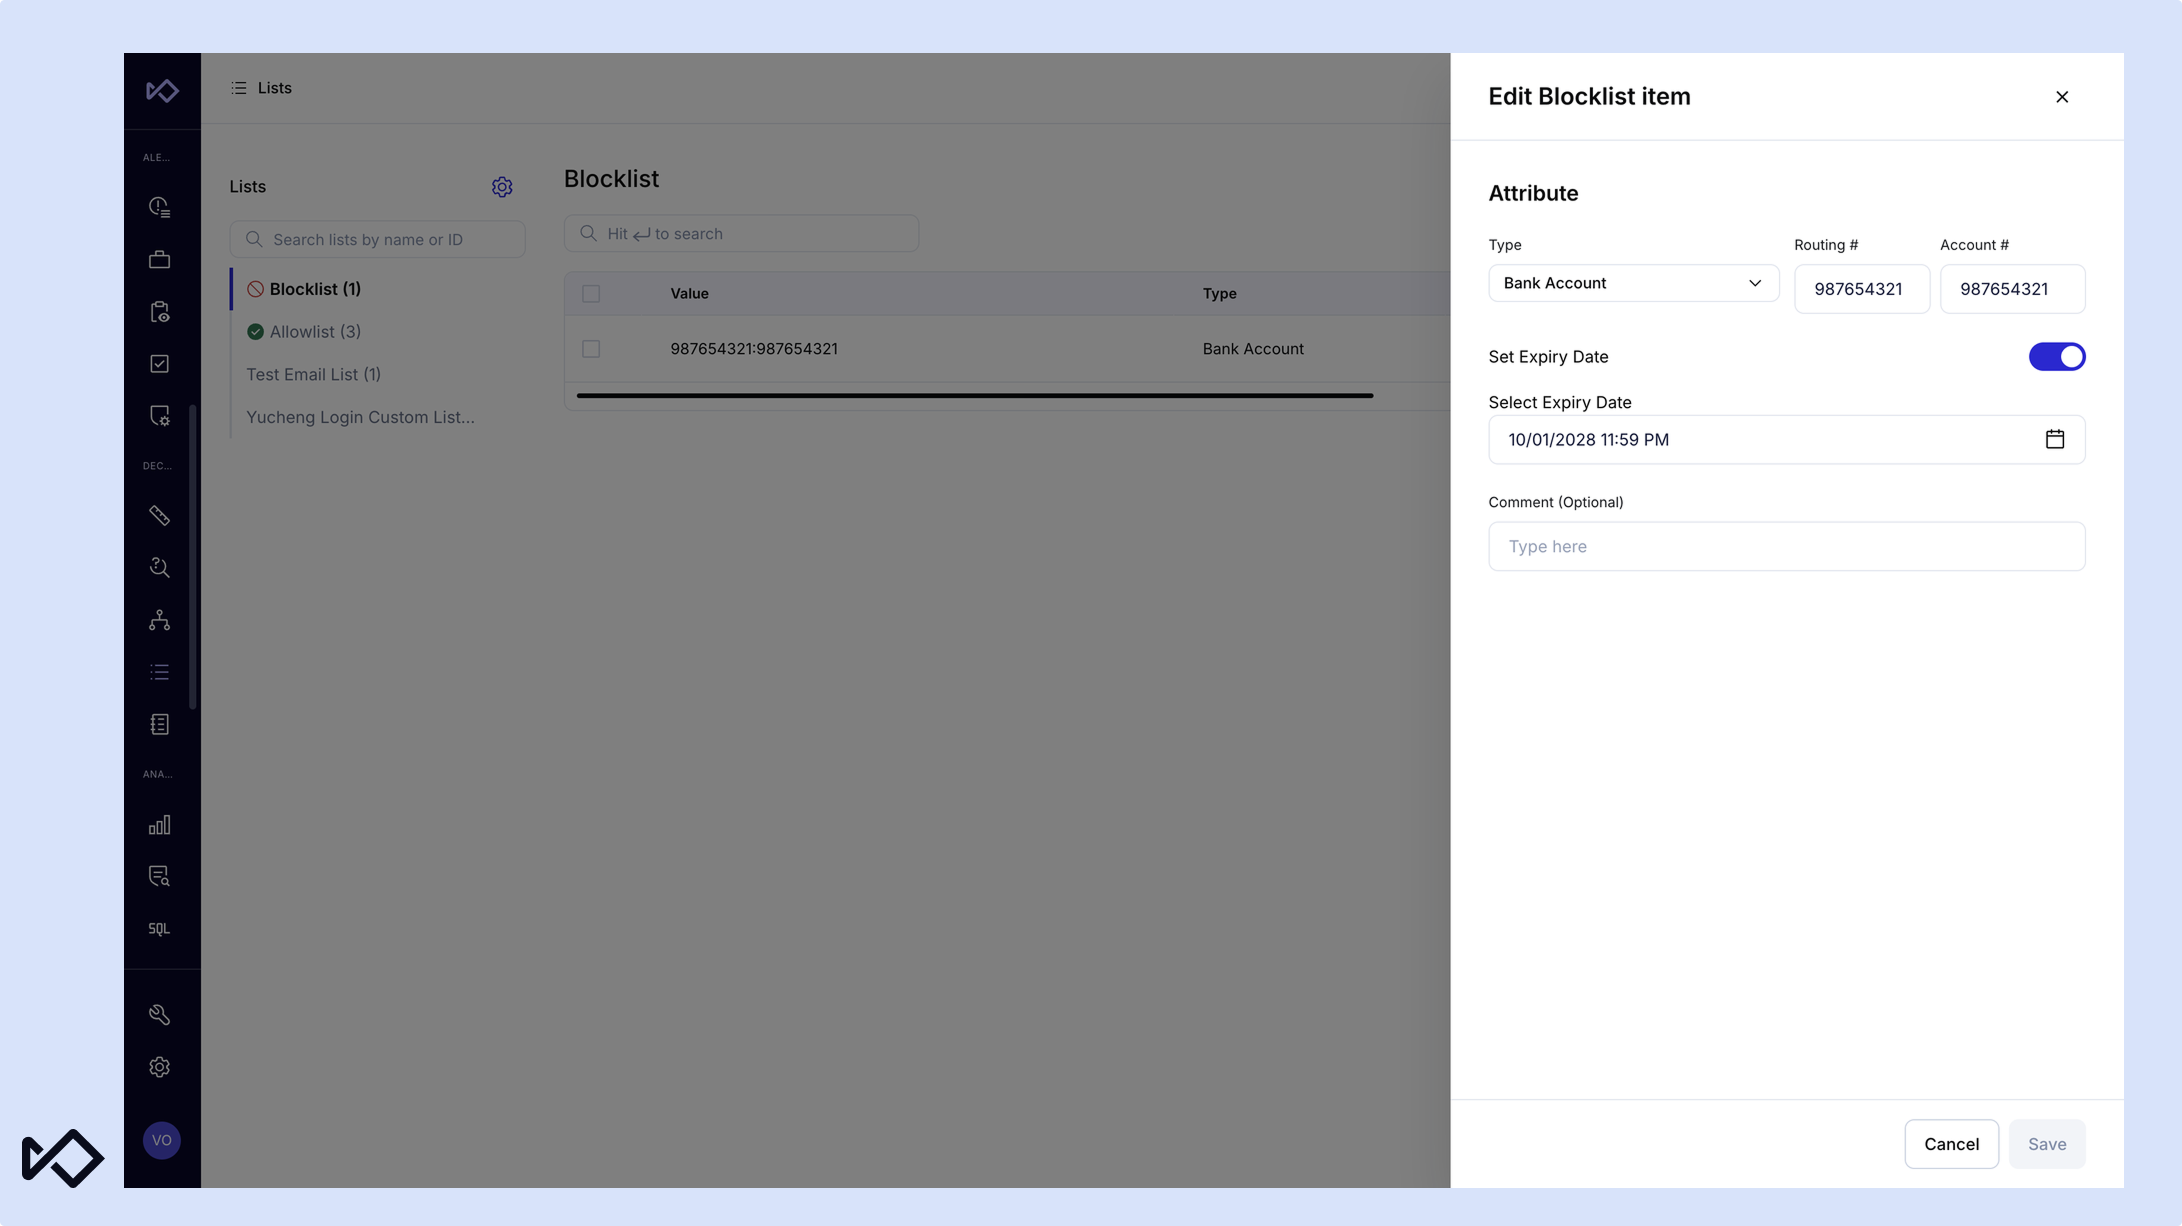
チームは、詳細ページまたはリストページから、Visitor Fingerprint 識別子を許可リストやブロックリストに直接追加できるようになりました。属性タイプとして Visitor Fingerprint を選択し、識別子を貼り付けたうえで、トラフィック制御戦略に応じて許可リストまたはブロックリストに適用します。これまで Device Fingerprint を使用していたリストは、Visitor Fingerprint に移行できるようになりました。
ブロックリストと許可リストを使用して取引相手の銀行口座情報をスクリーニング
ブロックリストのスクリーニング対象に、取引相手の銀行口座、国際銀行口座番号(IBAN)、ソートコードが追加されました。また、許可リストのスクリーニングでは、取引相手の銀行口座とIBANが対象となります。送信者が一致した場合に加え、取引相手がブロックリストに一致した場合も、取引リスクが「非常に高い」に設定されます。すべてのルールに対する許可リストに登録された信頼できる取引相手の場合、取引リスクは「低い」に設定されるため、誤検知の削減に役立ちます。特定のルールに対する許可リストのエントリがある場合は、該当するルールのみがスキップされます。
ルールでは送金者と受取人の結果が個別に表示されるため、双方がフラグ付けされた自己送金の場合も含め、両者を区別できます。
Meta Museのトラフィックを検出
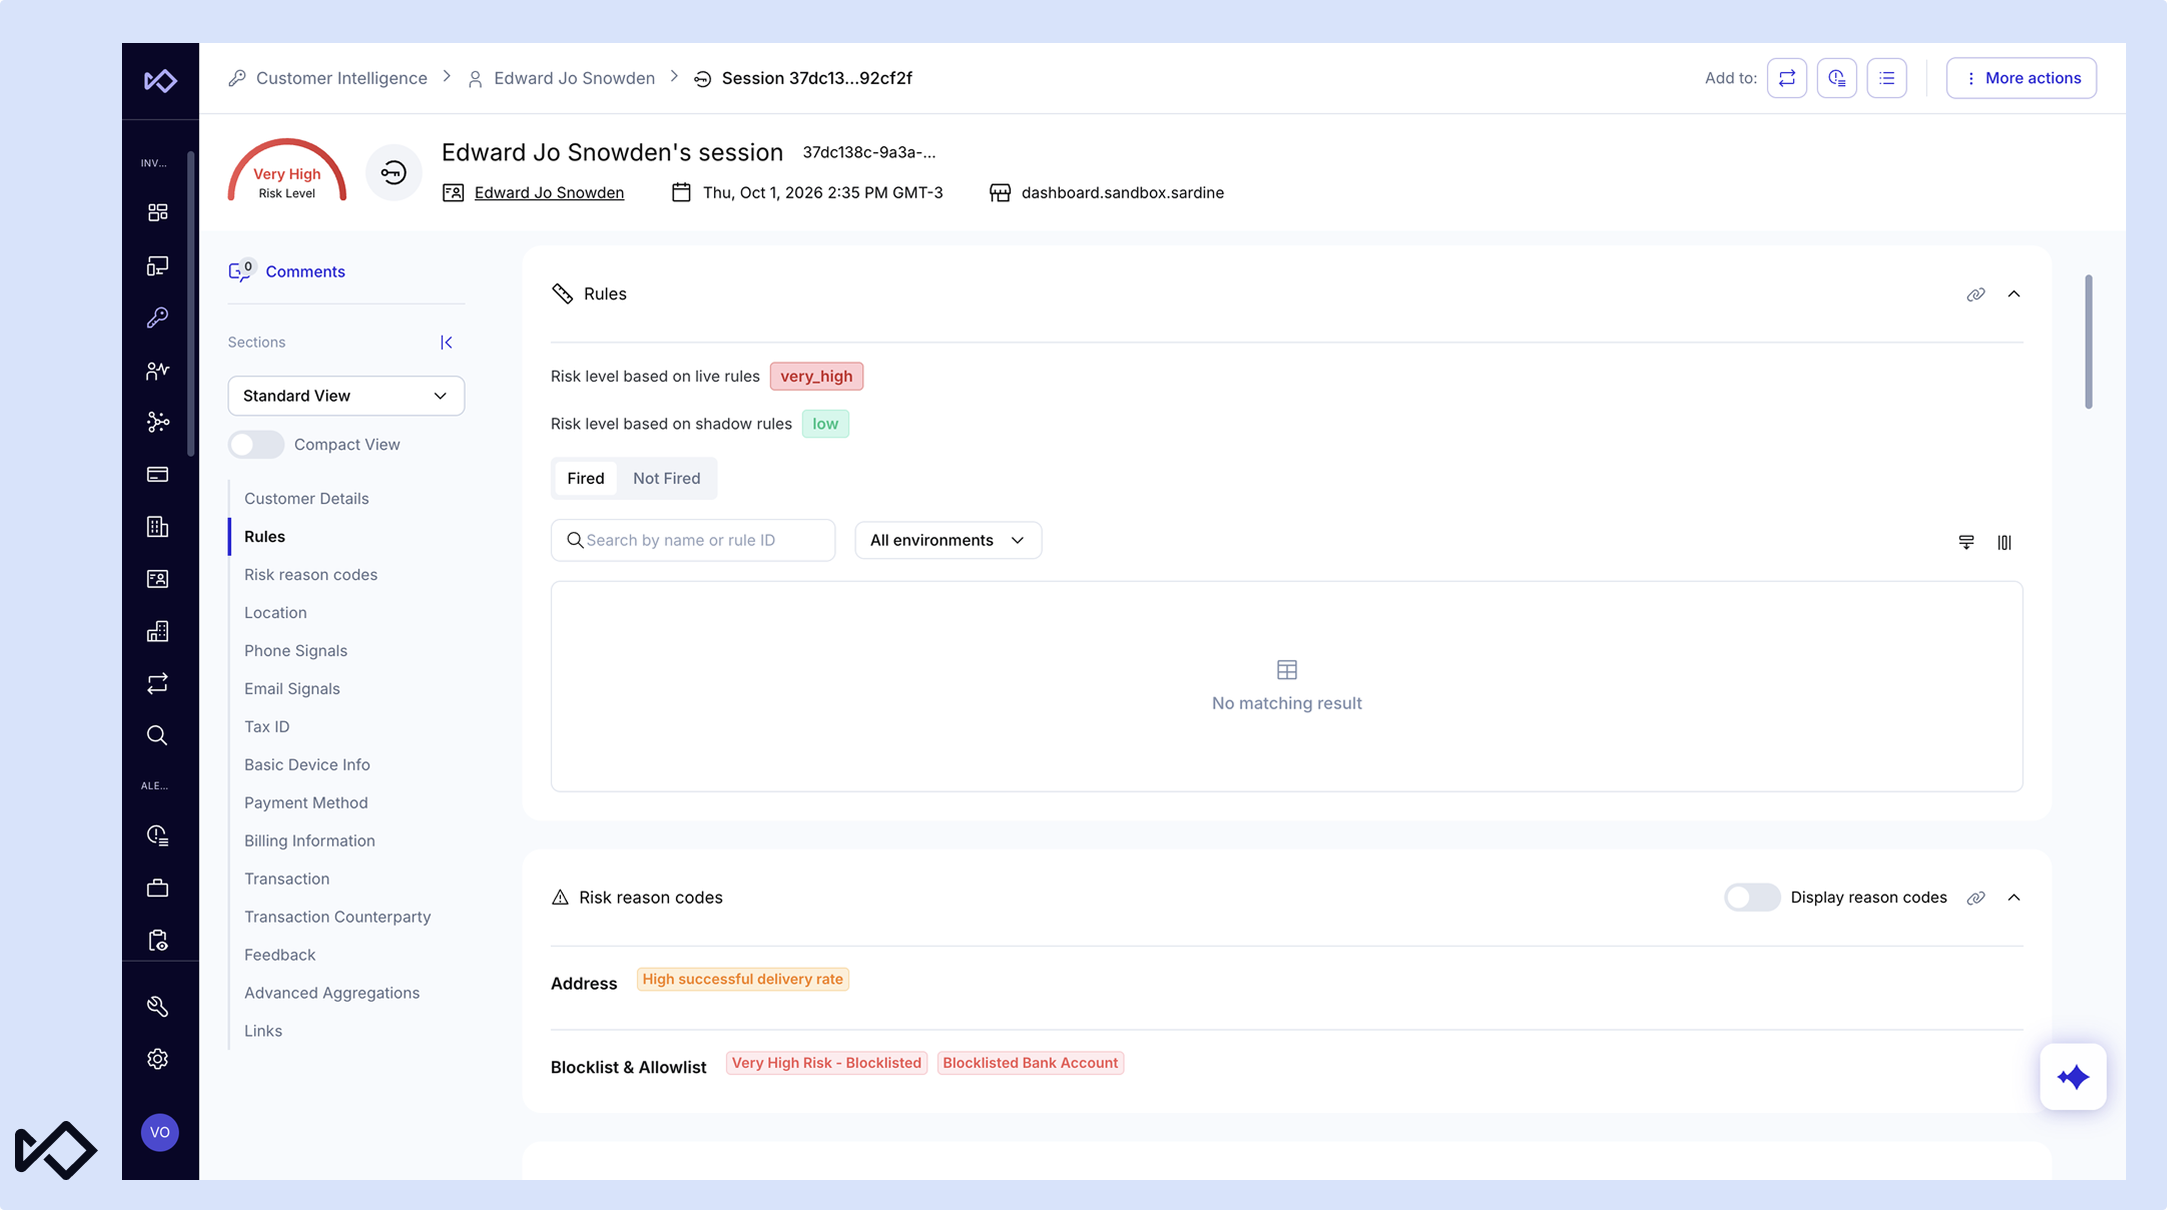
Meta Museのトラフィックを検出できるようになりました。Museから保護対象ページへのアクセスがあると、そのセッションのボットリスクレベルが上昇します。
コンプライアンス:レビューの優先順位付けと申請業務の削減
コンプライアンスチームは、次にどの案件をレビューするかを判断する作業と、完了した調査の詳細を規制当局への報告書に転記する作業という、2種類の反復作業を抱えています。[
緊急度と担当者に基づいてCDDレビューの優先順位を設定する
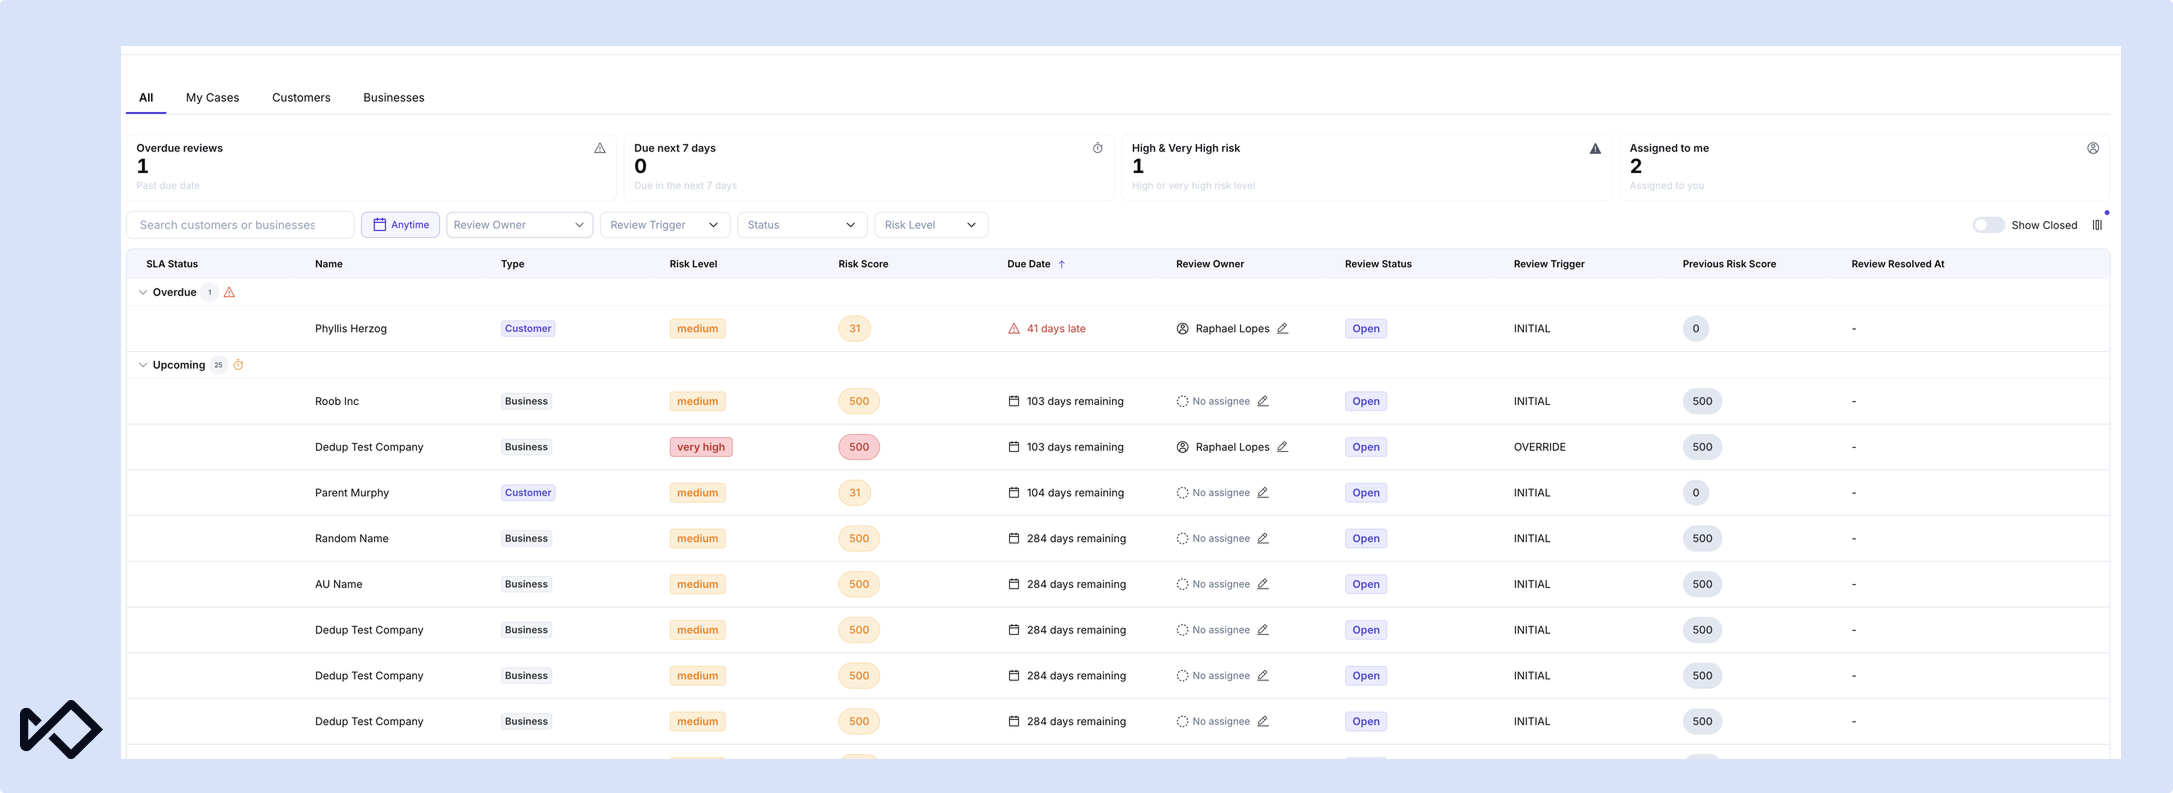
A due diligence queue only helps if analysts can see what's overdue and who owns it. The redesigned CDD page adds workload tiles for overdue reviews, reviews due within seven days, high-risk and very high-risk reviews, and reviews assigned to the current analyst. Selecting a tile opens the filtered view. An Assigned to me tab scopes the list to the analyst's own reviews without any filter setup.
レビューはデフォルトで期限順に並べ替えられ、ページ上では「期限超過」「今週が期限」「今後の予定」「期限なし」に分類されます。各グループにはケース数も表示されます。また、アナリストが最後に使用したフィルターとタブはセッションをまたいで保持されますが、パラメーター付きの共有URLを開いた場合は、保存済みのフィルターよりもURLの設定が優先されます。
アナリストには、担当キューで処理するスクリーニングシグナルのみを表示する
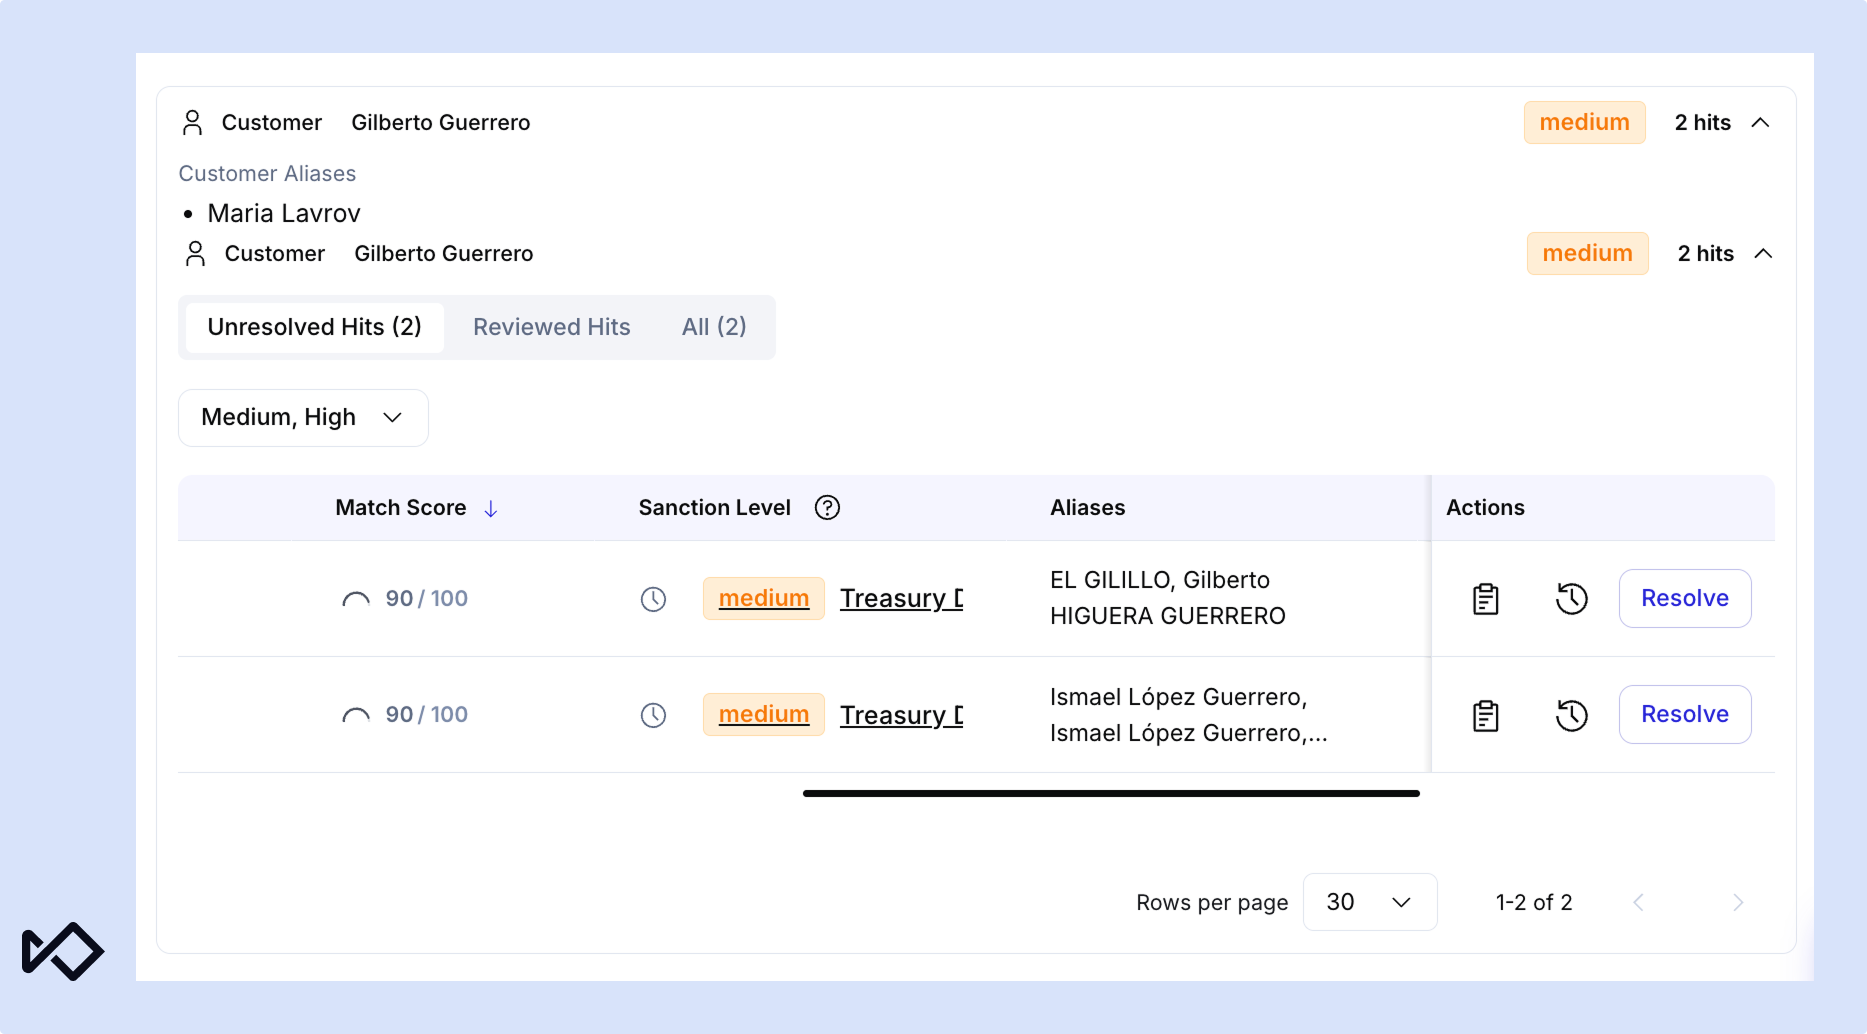
これまでは、制裁、重要な公的地位を有する者(PEP)、ネガティブニュースに関するエンティティ解決シグナルが担当キューに該当しない場合でもアナリストに表示され、対象外のシグナルによってアラートやケースのクローズが滞ることがありました。今後は、3種類のうち最大2種類まで、各キューで非表示にするシグナルをチームが選択できます。たとえば、制裁のみを扱うチームはPEPとネガティブニュースを非表示にできます。非表示にしたシグナルはアラートおよびケースのレビュ―画面に表示されなくなるため、アナリストに空のセクションが表示されることもありません。
この設定はキューごとにオプトイン方式となっているため、チームが設定するまでは既存のキューやワークフローに変更はありません。有効にするには、Sardineのアカウントマネージャーにお問い合わせください。また、キューがアラートを処理した後に設定を変更すると、過去のアラートの表示に不整合が生じる可能性があるため、キューの作成時にシグナルの表示設定を行ってください。1人の顧客が設定の異なる複数のキューに属する場合があるため、顧客プロフィールには引き続きすべてのシグナルが表示されます。
STRおよびSARウィザードでスイスのgoAMLレポートを事前入力
スイスのSTRまたはSARを提出するには、案件の詳細を再入力し、goAMLの標準業務手順書でインジケーターコードを調べ、説明文を手作業で作成する必要があります。新しいウィザードが、こうした作業の大部分を代行します。インジケーターコードを選択し、案件内の重複する情報をあらかじめ入力するため、チームは提出作業を最大80%迅速化できます。
アナリストは、STR向け5種類、SAR向け4種類の計9種類の事前構築済みフローから選択できます。これらは、制裁やテロ資金供与、ネガティブニュース、取引関係の中止、暗号資産固有の取引などのシナリオに対応しています。各フローには、そのシナリオに必要なフォームと項目だけが表示され、その大部分はケースデータから自動入力されます。届出内容の説明文も約90%が自動入力されます。アナリストは、取引ごとの詳細を維持したまま、関連する複数の取引を1件の届出に含めることができます。
組み込みのガードレールにより、義務的な届出か任意の届出かといった指標コードの組み合わせの整合性が保たれます。ウィザードで報告書を生成した後、アナリストが内容を確認し、XML版をダウンロードして、スイスのマネーロンダリング通報局のポータルにアップロードします。
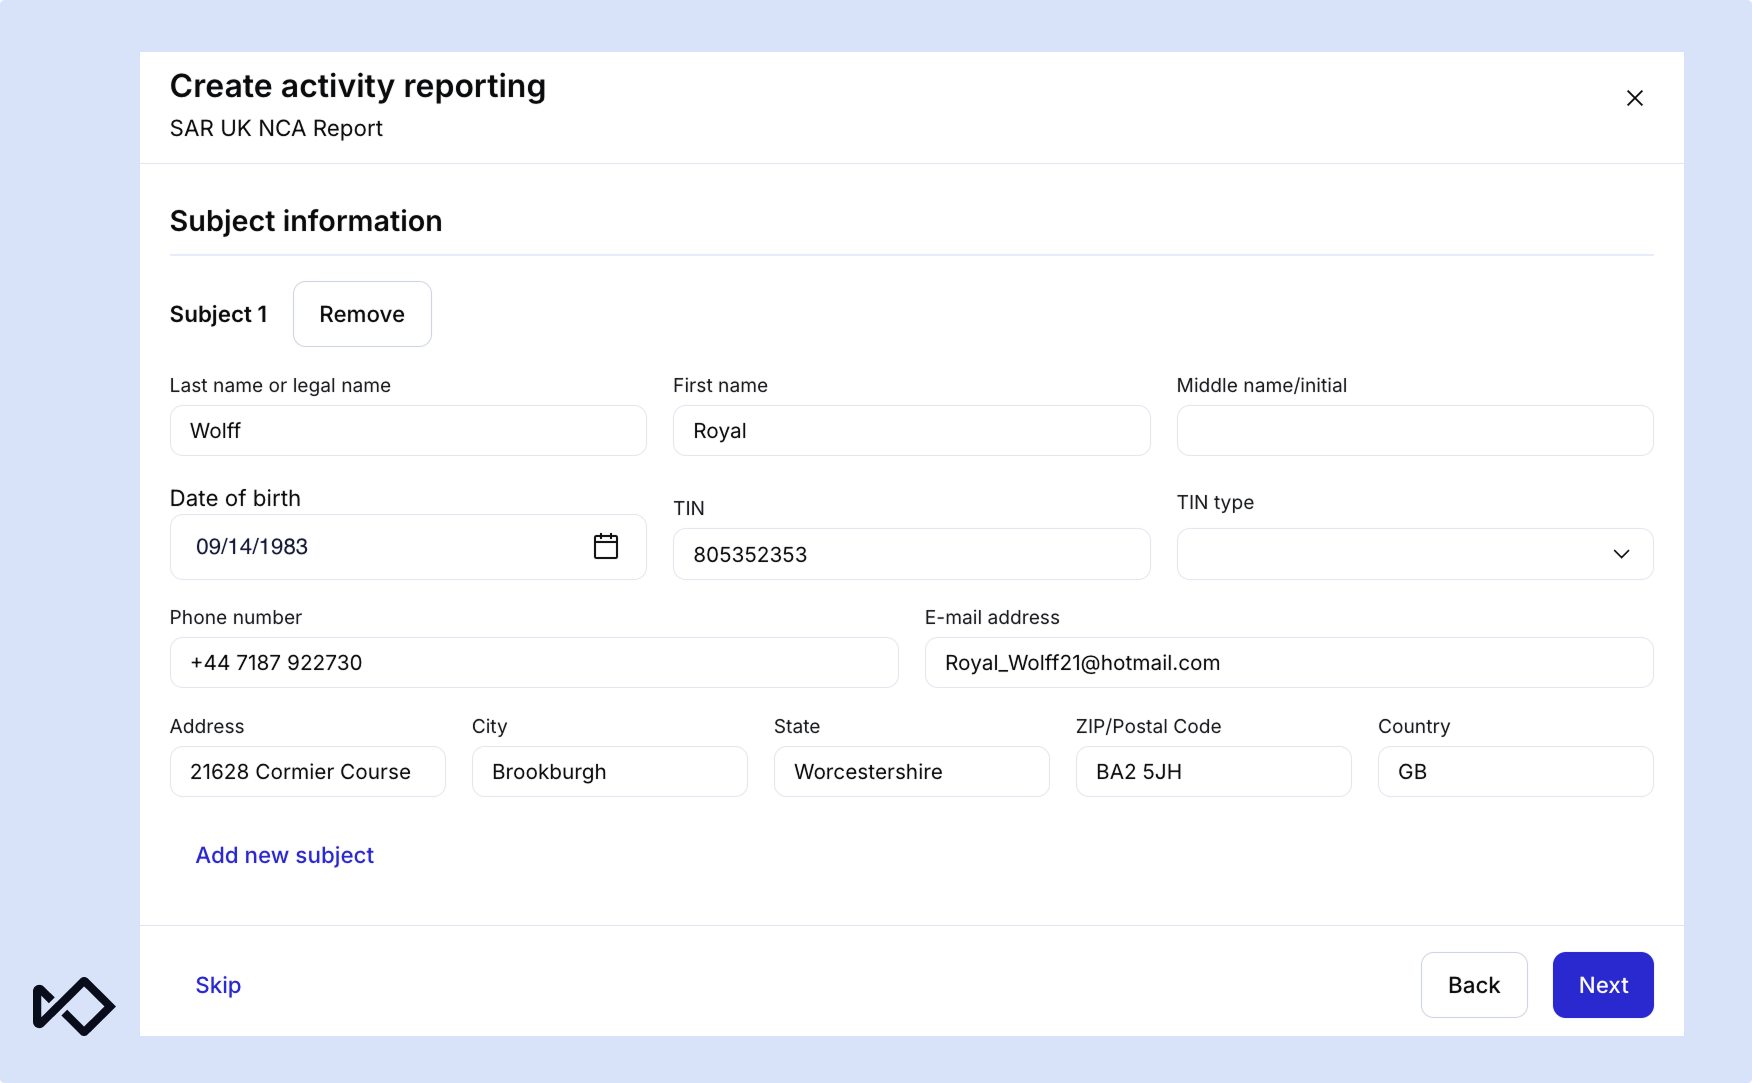
英国国家犯罪対策庁(NCA)向けの疑わしい取引報告書(SAR)にケースデータを事前入力
英国のチーム向けに、英国国家犯罪対策庁(NCA)の報告要件に対応した新しいSARテンプレートが追加されました。案件にすでに登録されている情報をもとに、対象者、加盟店、アクティビティの各フィールドが自動入力されます。アナリストは自身の言葉で説明文を作成し、完成したテンプレートを確認して必要に応じて編集した後、NCAへの提出用PDFとしてダウンロードできます。
AI:エージェントを本番稼働前にテストし、LLMリクエストを指定したリージョン内に保持
AIを活用したワークフローにも、他のあらゆる業務プロセスと同様に、レビュー可能であることが求められます。
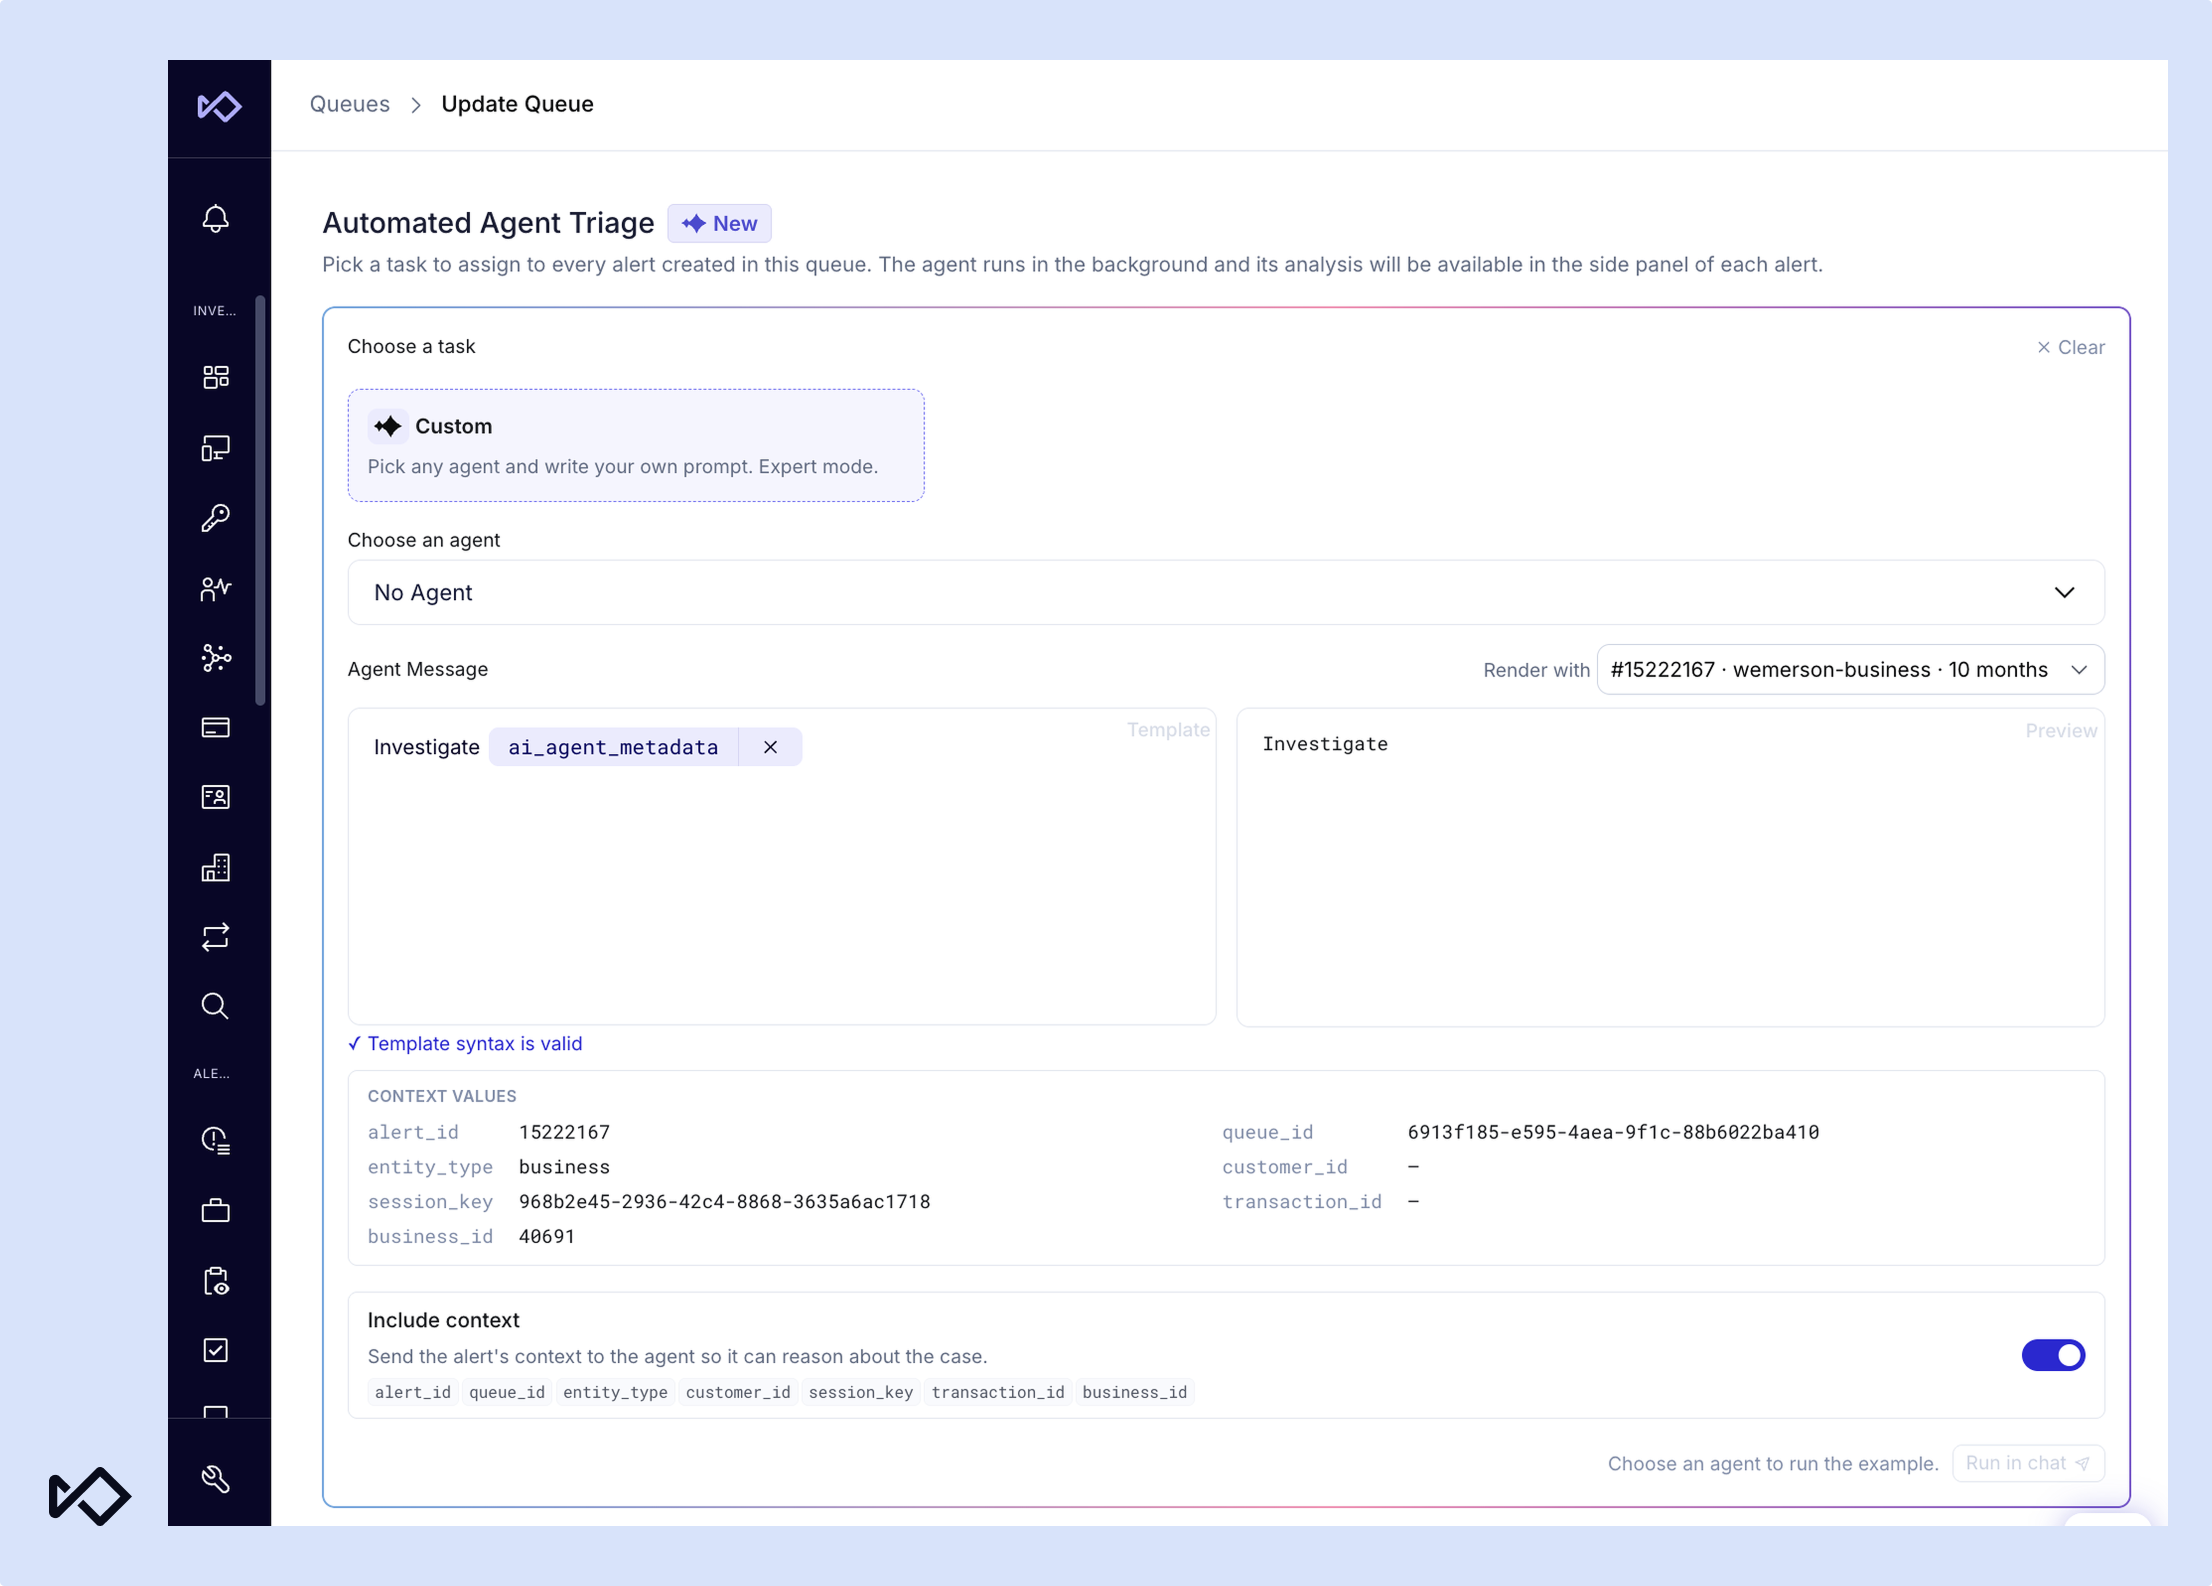
保存前にAIキューエージェントのメッセージをプレビュー
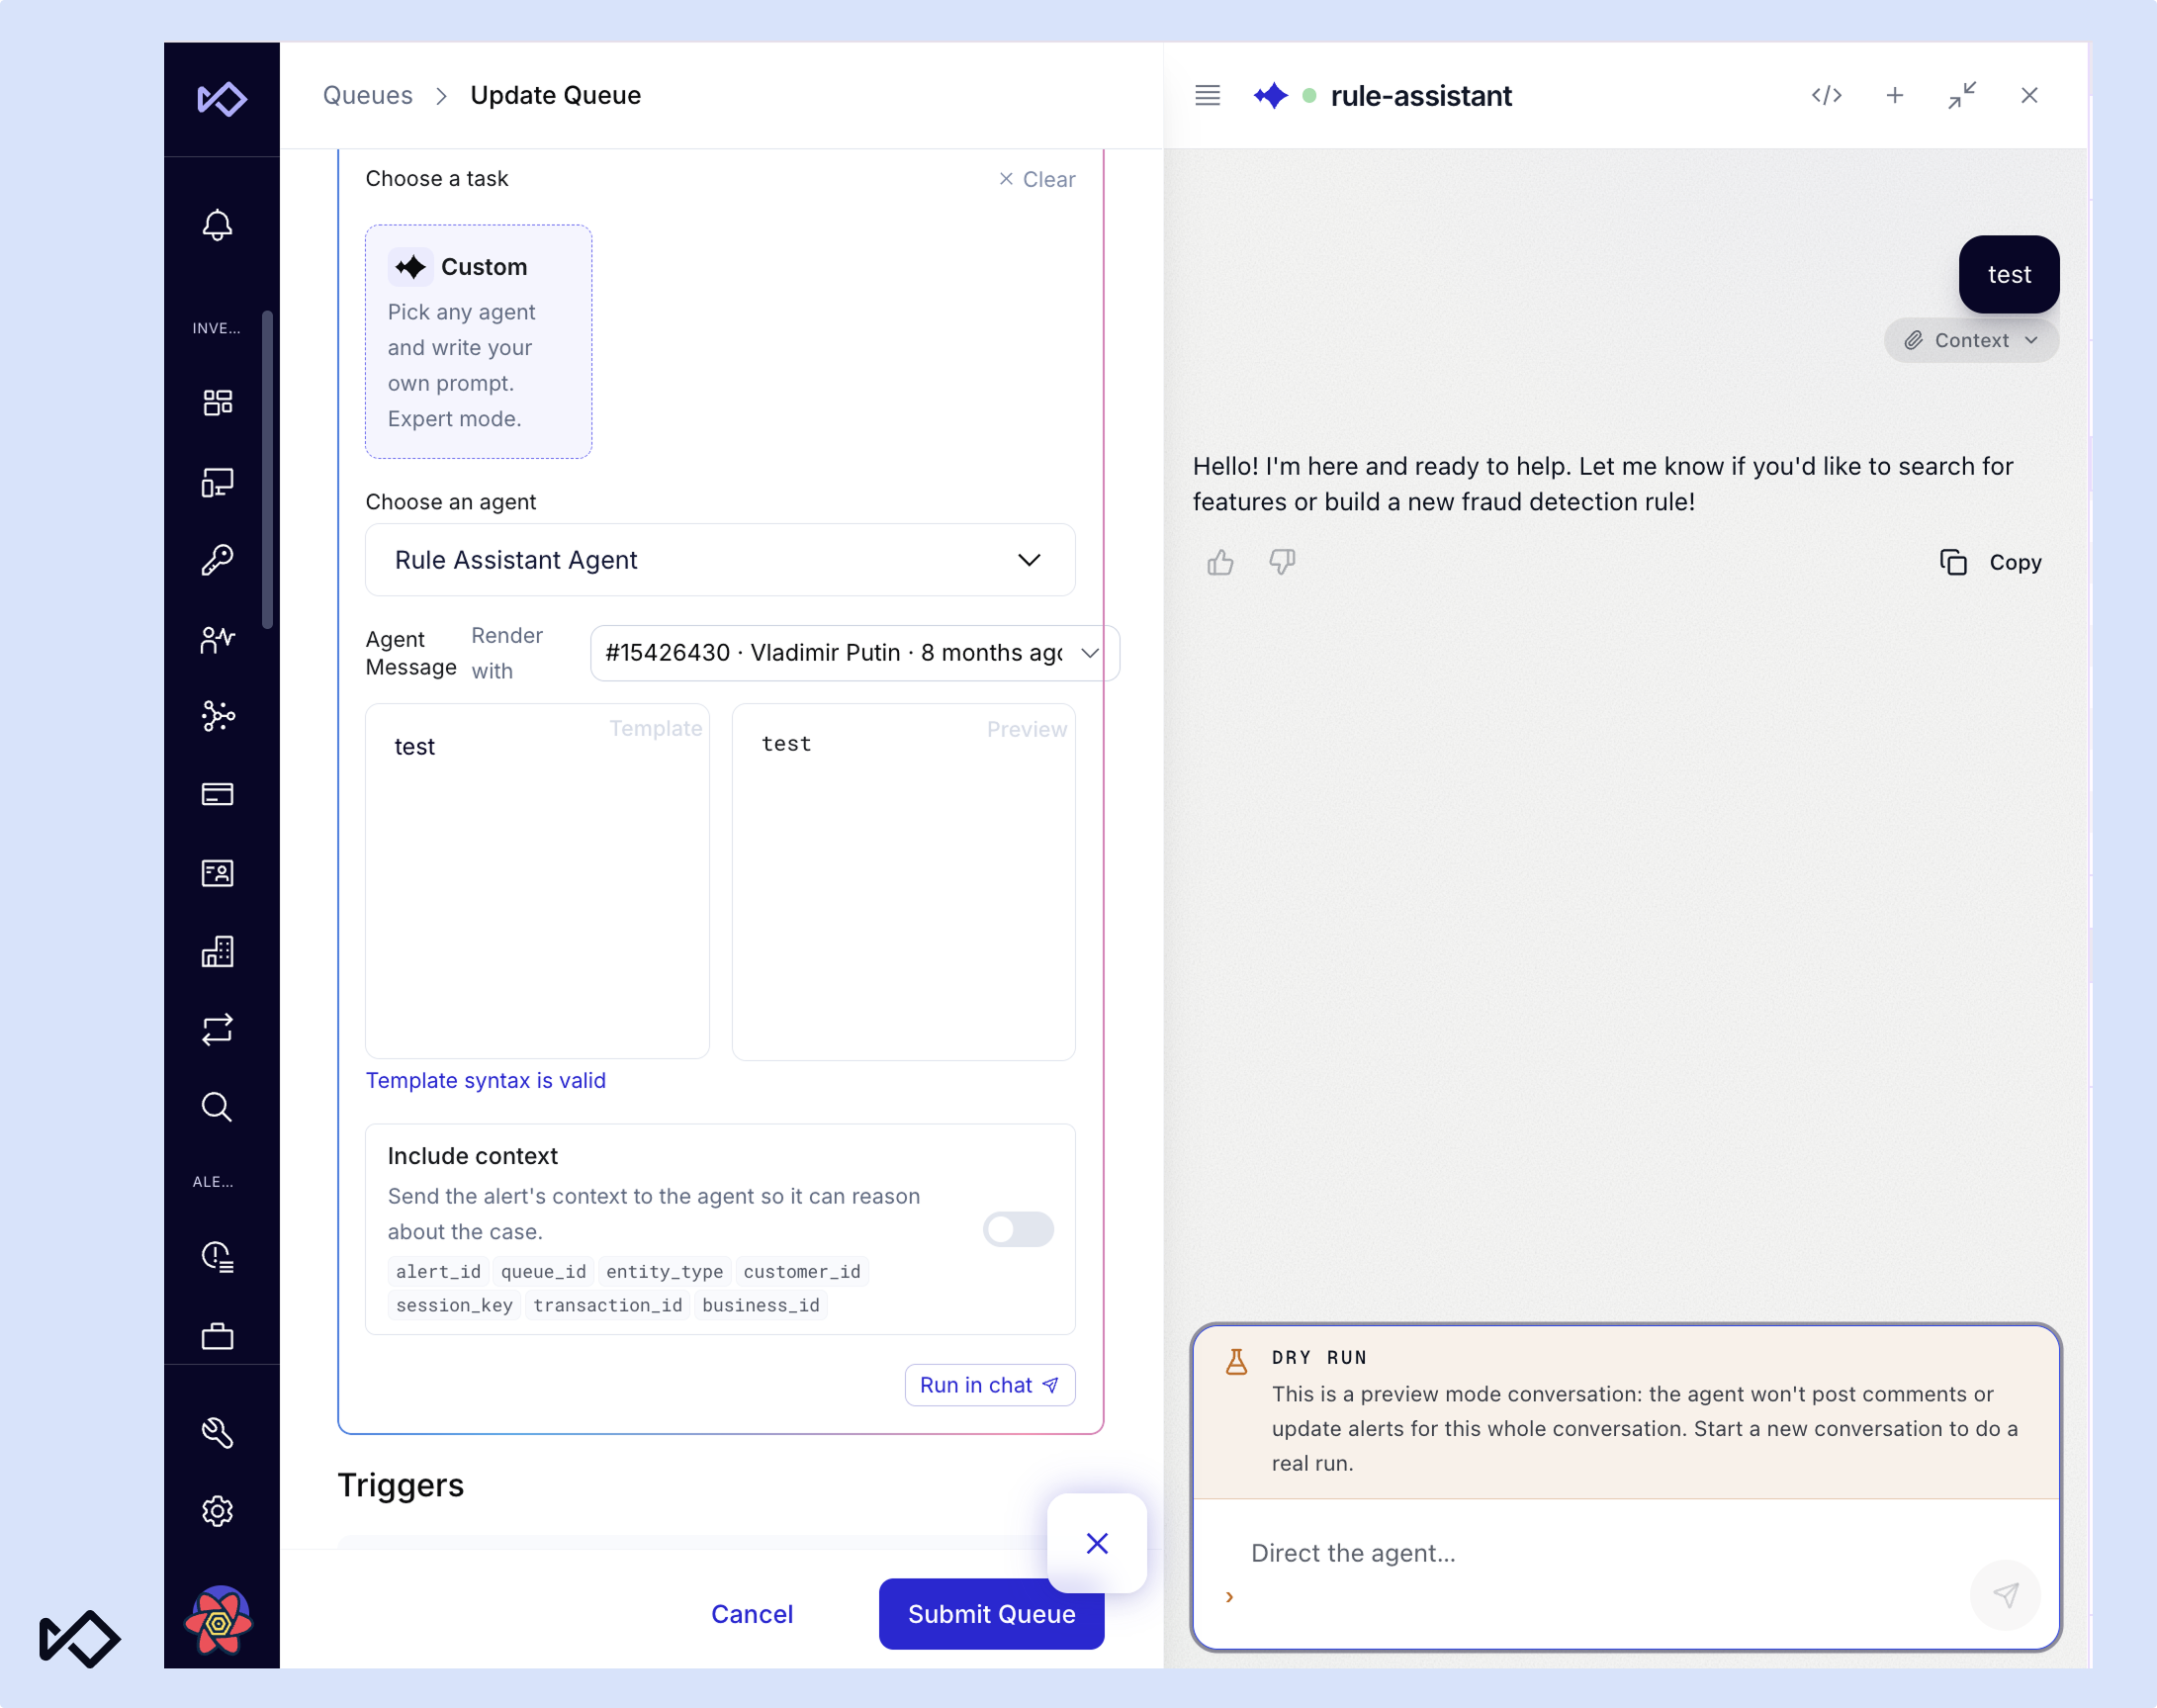
エディター上では問題なく見えるプロンプトでも、実際のアラートデータが入力されると、想定とは異なる動作をすることがあります。キュー設定フォームでは、エディターの横にエージェントのメッセージテンプレートのライブプレビューが表示されるようになりました。キューの直近25件のアラートのいずれか、または新しいキューの場合はサンプルデータを使ってテンプレートをレンダリングし、生成されたメッセージに加えて、アラートIDや顧客IDなど、エージェントが受け取る各コンテキストフィールドとその展開後の値を確認できます。
[チャットで実行]を選択するとプレビュー用の会話が始まり、エージェントがどのように応答するかをチームで確認できます。その会話内の後続メッセージもドライランとして実行され、コメントの投稿や元のアラートの更新は一切行われません。
SardineのAI機能を、お客様の地域でホストされているLLM上で実行
Sardine AIの各機能では、オーストラリア、カナダ、欧州連合において、お客様の本番環境と同じリージョンでホストされているエンドポイントに大規模言語モデルのリクエストを送信するようになりました。これにより、リージョン内でのデータ処理が求められる組織は、セキュリティ、コンプライアンス、ベンダー審査の際に、データレジデンシーに関する質問へより明確に回答できます。各リージョンで使用されるモデルのバージョンは、随時変更される場合があります。
Sardine AI Labsと研究フェローシップのご紹介
Sardine AI Labsは、実環境におけるレイテンシ、ガバナンス、説明可能性の要件を考慮し、本番環境向けの不正行為・金融犯罪モデルを構築する新たな応用研究グループです。同グループ初の基盤モデルは、ラベル付けされていないカード会員の取引履歴から学習し、そこで得られた特徴量をSardineの既存のカード発行不正検知モデルに取り込みます。パイプラインの初期バージョンは、NVIDIAのオープンソースの取引基盤モデルのブループリントを基に構築され、その後Sardineは複数顧客のデータに対応する独自実装へ移行しました。学習対象から除外したカード発行会社を用いた初期テストでは、不正検知の精度が個人向けカード発行会社で68%、法人向けカード発行会社で41%向上しました。
Sardine AI Labsは、米国およびカナダの大学に所属する研究者を対象に、総額37万5,000ドルで最大5件の研究フェローシップにも資金を提供します。応募期限は2026年12月13日です。
アナリティクス:SQLやエクスポートなしで業務上の疑問に答える
調査、届出、取引活動の状況を把握するたびに、チームがデータをエクスポートしたり、カスタムクエリを作成したりする必要はありません。
ケース、届出、顧客リスク評価を分析
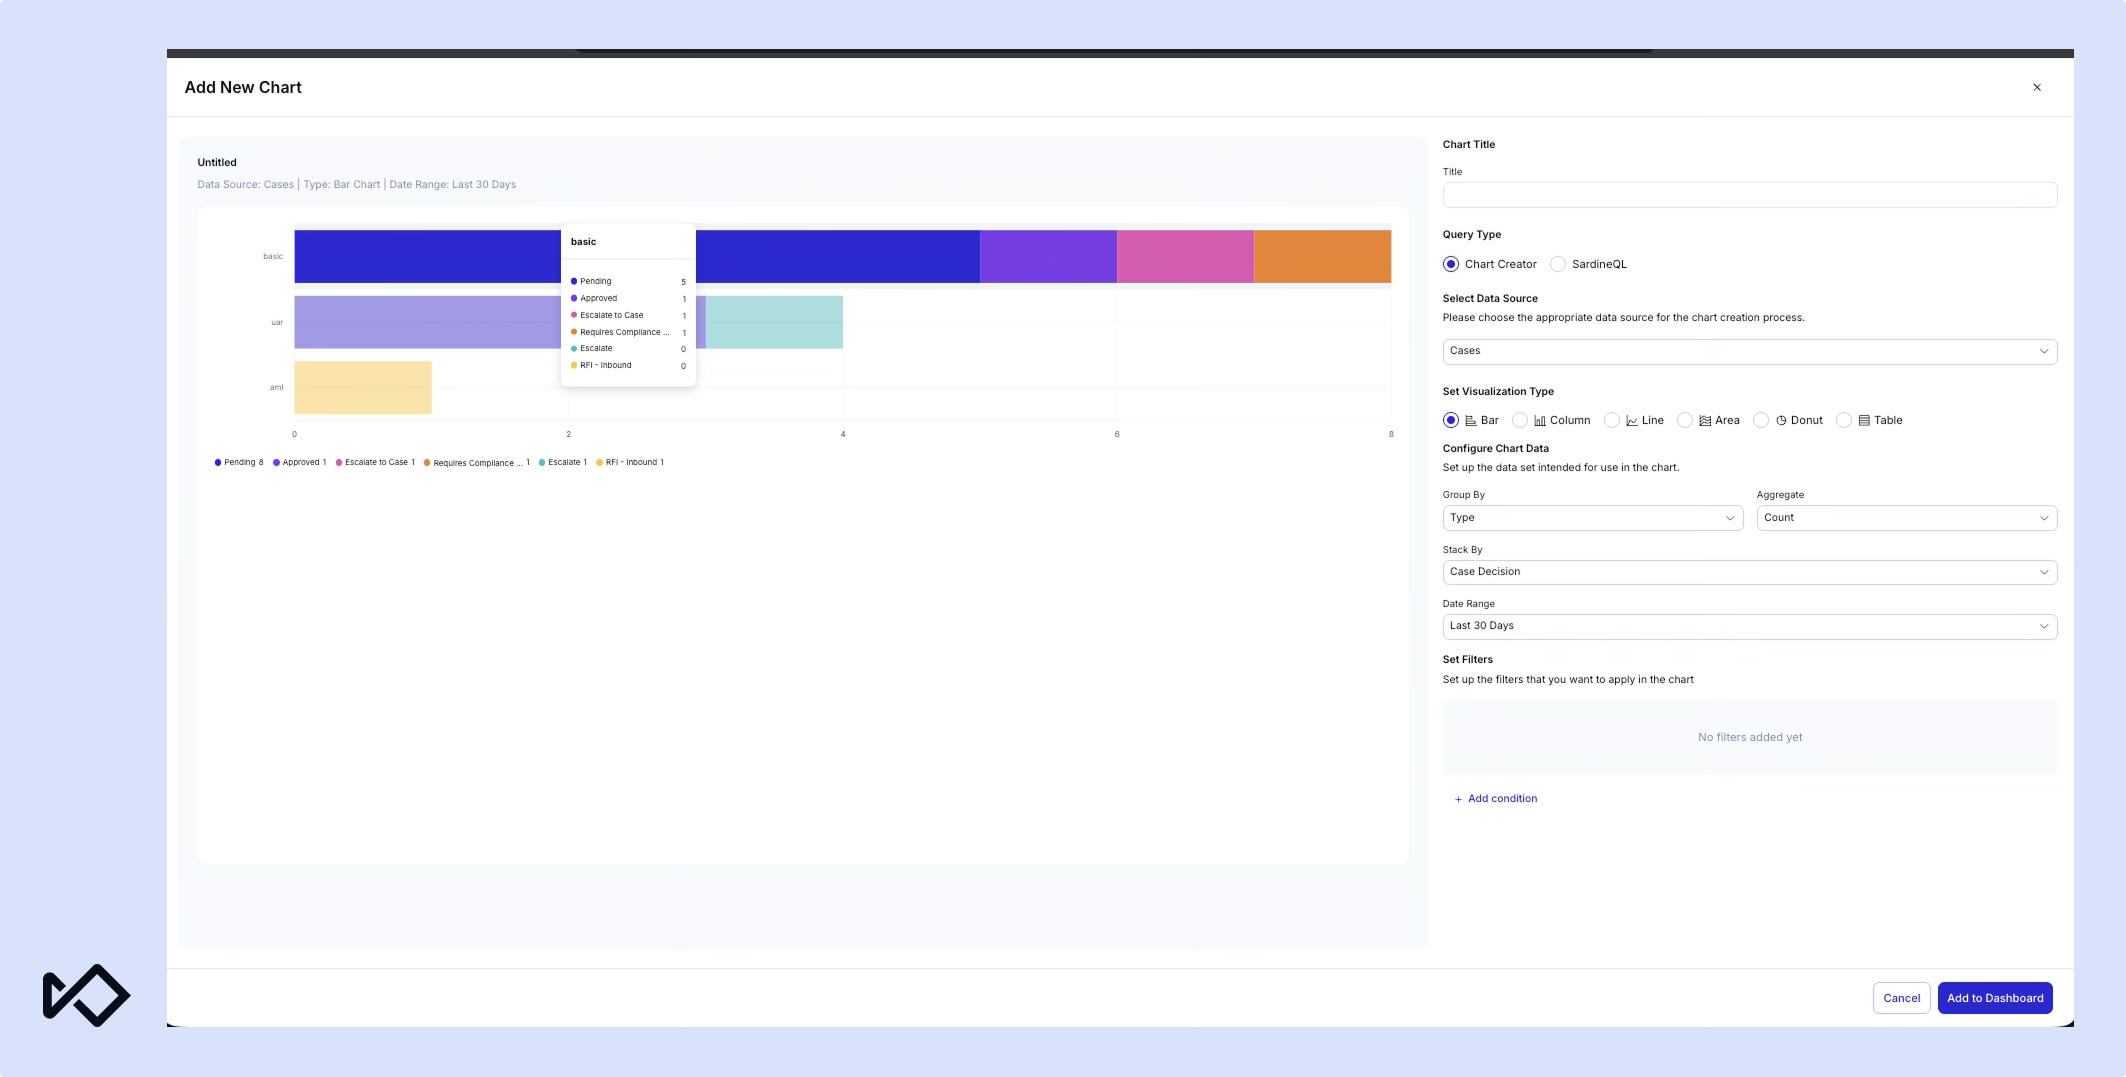
Chart Creator で、ケース、アクティビティレポート、顧客リスク評価をデータソースとして利用できるようになりました。チームは、ステータス、判定、種類、担当者別にケースを分類し、テンプレートの種類、提出日、期限別にアクティビティレポートを追跡できるほか、顧客リスク評価の分布と推移を分析できます。リスク評価チャートにはダッシュボードの顧客フィルターが適用されるため、フィルター適用後の表示が各パネルで一致します。
チームはガイド付きチャートビルダーでこれらのビューを作成し、SardineQLを記述することなくカスタムダッシュボードに追加できます。各データソースを利用するには、分析権限に加えて、対応するケース、アクティビティレポート、またはリスク評価の権限が必要です。
ダッシュボード上でテーブル、ピボットテーブル、面グラフを作成
チームは、ダッシュボードのホームページにテーブルおよびピボットテーブルのチャートを追加し、取引データを基に作成できるようになりました。テーブルとピボットテーブルはプレミアム機能です。有効にするには、Sardineのアカウントマネージャーにお問い合わせください。
テーブルでは最大20列を使用でき、フィルタリング、並べ替え、列の配置変更、取引件数や金額などの集計に対応し、最大1,000行を表示できます。ピボットテーブルでは、さらに最大3列を使ったグループ化が可能です。たとえば、取引をブランドと不正ラベルでグループ化して、不正率が最も高いブランドを確認できます。また、任意のグループを展開すると、そのグループに含まれる取引を一度に100行ずつ確認できます。
面グラフは、カスタムダッシュボードのウィジェットや埋め込みグラフでも利用できます。リスクレベルなどのカテゴリ別に面グラフを積み上げて、構成比の経時変化を比較したり、データをCSV形式でエクスポートしたりできます。
これらの機能が実際に動作するところをご覧になりたいですか?デモをご希望の方は、お問い合わせください。 ご利用中のお客様は、今月のSDKアップデートを含む詳細を、リリースノートと変更履歴でご確認いただけます。